#WorkBuddy# AI 从一个人用变成一群人用,最先炸的从来不是模型,是权限和额度
原创
#WorkBuddy# AI 从一个人用变成一群人用,最先炸的从来不是模型,是权限和额度
原创
GavinGeng
发布于 2026-09-18 11:13:22
发布于 2026-09-18 11:13:22
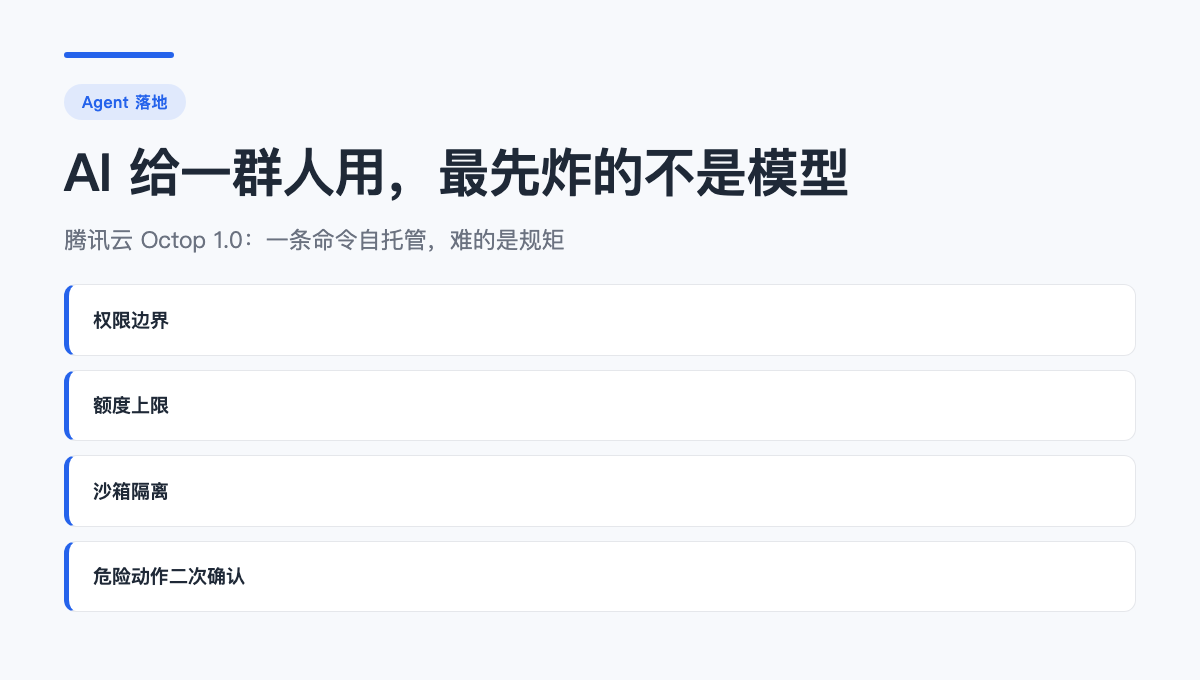
9 月 17 日,腾讯云把 Octop 开源到了 1.0 正式版:一条 `octop run` 就能起一套多用户、多智能体的 AI 助手,带 RAG 知识库和知识库专家,给了 Mac/Windows/Linux 桌面客户端,做了页面级和功能级的权限控制、Token 额度管控,每个专家还跑在沙箱隔离里,官方镜像直接挂在 Lighthouse 和 CVM 上。
我把这条新闻从头看到尾,真正让我停下来的是三个词:权限、额度、沙箱。
因为这三个词,恰好是我把 AI 从「自己一个人用」变成「一堆人一起用」之后,最先挨的三个耳光。
一个人用 AI 的时候,你压根不会想到权限。账号就一个,资料就一份,账单只有你在看。等你要把它交出去给同事一起用,问题当场就变样了:有人只是想查个文档,你却把整套内部资料都挂上去了;有人丢了个「帮我整理下这几千条记录」的任务进去,一晚上把月度额度烧穿;最麻烦的是第三种——agent 是能自己动手执行的,它误操作的那一下,没有人拦得住。
我自己的做法,是从「共享一个账号」退回到「按用途拆账号」的。这中间踩的坑挺值钱:共享账号那阵子,有一份还没定稿的资料被另一个人的助手当成了正式版本拿去回答问题,答案是错的,语气还特别笃定——因为对模型来说,它拿到的就是「知识库里的文件」,它分不出草稿和定稿的区别。后来我把知识库按用途切开,每个账号只挂自己那一份,问题当场消失了。额度也一样,以前是全组共用一条线,现在是按人按用途设上限,谁快烧完了提前知道,而不是月底看账单发懵。
再多说一句,这条建议先收藏:给团队上 AI 助手,选哪个模型永远是最后一步;前三个问题一定是——谁能用、能用多少、出事谁负责。这三条没定,工具再顺手也会出事。
我的判断是:自托管的门槛,早就不是「装不装得上」了。一条命令能部署的东西,真正难的从来不是部署,而是部署完之后那套规矩。开源把能力铺平了,也顺手把「权限治理」这件事从企业专属下降到了小团队的日常——这是好事,但也意味着你没法再拿「我们小,不讲究这些」当借口。
所以我不建议一上来就上自托管全家桶。理由不是它不好,是先上工具会把「规矩」这件事一直往后拖,直到出事那天才被迫补。顺序应该反过来:先把白名单、额度上限、危险动作的二次确认写在纸上,再挑工具。你觉得这三条里,哪一条最容易被团队忽略?还是说你们压根就没定过?
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号