半实物仿真系统中的数据一致性保障与故障注入设计
原创

1 引言
半实物仿真(Hardware-in-the-Loop,HIL)将真实控制器与虚拟仿真对象接入同一实时计算环境,广泛应用于导弹、运载火箭、无人机、汽车电子及工业控制系统的研制阶段。典型HIL系统由实时仿真计算机、被测控制器(DUT)、信号接口设备以及高速互联网络组成。反射内存网(Reflective Memory Network,RFMNet)凭借微秒级传输延迟与确定性传输特性,成为多节点分布式HIL系统的主流互联方案。然而,在高频采样、多节点并发访问的条件下,数据一致性问题与异常工况验证需求已成为制约HIL仿真可信度的两大核心因素。本文从数据一致性保障与故障注入设计两个维度,系统剖析HIL系统可靠性设计的关键技术与工程实践。
2 半实物仿真中数据一致性面临的挑战
反射内存网的本质是将每个节点的一段内存映射为全网共享区域,任一节点写入本地映射区后,硬件自动将数据广播至所有其他节点。该机制实现了零拷贝高速通信,但在多节点并发场景下引入了三类典型问题。
第一,多节点同时读写同一数据块时缺乏统一访问仲裁,读方可能读到“半更新”数据,即同一数据结构的前几个字节来自旧值、后几个字节来自新值,形成撕裂读(Torn Read)。在姿态解算回路中,若速度向量三分量来自不同时刻,将直接导致制导解算结果发散。
第二,读写时序竞争。发送节点在一个采样周期内分多次写入位置、速度、姿态角、加速度等多个字段,接收节点可能在字段写入中途进行采样,导致同一帧数据实际来自不同时刻,破坏了数据的时间相干性。
第三,数据更新与采样不同步。仿真步长通常为1ms甚至更短,而操作系统调度、中断响应存在固有抖动。若发送相位与接收相位未对齐,接收方采样到的数据可能滞后一个完整周期,形成固定相位差,在闭环回路中引入额外的相位滞后,影响稳定性裕度评估的准确性。
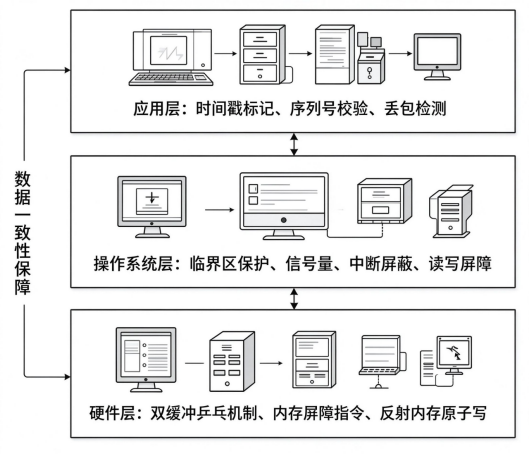
图1 数据一致性保障层次图(硬件层—操作系统层—应用层)
3 数据一致性保障机制
针对上述挑战,工程上通常采用分层保障策略,从硬件、操作系统到应用层逐级构筑一致性屏障,如图1所示。
3.1 双缓冲/乒乓缓冲设计。双缓冲是解决读写竞争最直接的手段。系统在反射内存共享区中为每个数据通道分配A、B两个缓冲区:前台缓冲区供采样任务读取,后台缓冲区供写入任务更新;在每个周期边界,由时基同步触发两个缓冲区角色互换,即乒乓交换。由于读取方始终访问已完整写入的前台缓冲区,写入方始终操作尚未被读取的后台缓冲区,二者在时间上完全错开,从根本上避免了撕裂读与时序竞争,其时序关系如图2所示。
3.2 时间戳标记。每个数据包在发送时由硬件时基附带高精度时间戳(通常以全局时钟同步后的系统节拍计数表示),接收方据此判断数据的新鲜度。若接收时间与时间戳之差超过阈值,则判定数据过期,可触发保持上一帧或标记数据无效。该机制在时钟抖动或网络瞬态拥塞时尤为重要。
3.3 序列号与计数器。每个数据包附带单调递增的序列号,接收方通过比对相邻序列号即可检测丢包(序列号跳变)与重复包(序列号重复)。在反射内存网中,尽管链路可靠性较高,但节点重启、光纤瞬断仍可能造成数据丢失,序列号校验为上层应用提供了低成本的可观测性。
3.4 读写屏障与内存屏障。在多核CPU架构下,编译器与CPU可能对内存访问指令进行重排序,导致写入顺序与程序逻辑不一致。在关键数据结构写入前后插入内存屏障指令(如x86的mfence、ARM的dmb),可保证数据字段的写入次序对其他节点可见,避免接收方读到“先写计数器、后写数据”的乱序状态。
3.5 临界区保护。对于必须在同一时间点原子更新的数据结构,可在操作系统层采用中断屏蔽或信号量(Semaphore)将写入操作包裹为临界区。在临界区内,任务禁止被高优先级中断抢占,保证一组字段要么全部更新、要么全部未更新,从而维持数据结构的内部一致性。
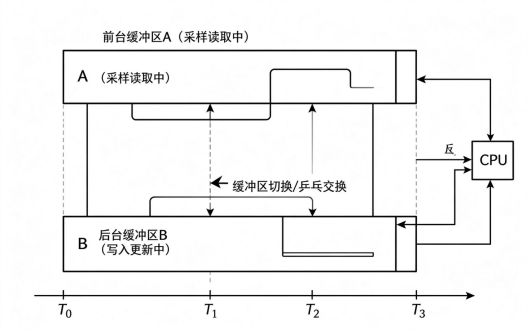
图2 双缓冲乒乓机制时序图
4 故障注入设计的目的与分类
HIL仿真不仅要验证被测系统在标称工况下的功能正确性,更要验证其在异常工况下的容错能力与安全性。故障注入(Fault Injection)是主动向被测系统注入预设故障、观测其响应与保护逻辑是否正确动作的试验手段,是评价容错设计、冗余管理与故障隔离能力的必要环节。
按照故障作用对象,可将HIL故障分为三类:
(1)数据故障:指注入数据值本身的异常,包括数据错误(将传感器偏置量叠加至真值)、数据超时(停止发送某通道数据)、数据跳变(数据值突变至阈值边界或非法值)、数据冻结(传感器输出保持固定值不再更新)。
(2)通信故障:指数据链路层面的异常,包括断链(物理链路切断)、延迟增加(人为在链路中插入固定或随机延迟)、丢包(按概率丢弃数据包)、误码(对数据位进行随机翻转)。
(3)节点故障:指网络中某一节点整体行为异常,包括节点宕机(节点停止运行并退出网络)、节点重启(节点按预设流程重新初始化)、节点数据错误(该节点发送的数据全部失真但链路保持正常)。
5 故障注入的实现方式与时序设计
5.1 实现方式。工程上通常有三种实现途径。其一,在反射内存网中设置专用故障注入节点,该节点与各被测节点挂接在同一网上,通过拦截共享区特定地址的数据并按预设策略修改或丢弃,实现软件级故障注入,该方式部署灵活、无需改动物理链路。其二,在软件层面由实时仿真计算机的I/O驱动拦截并修改输出数据包,适用于板卡级信号故障。其三,在硬件层面通过光纤开关、可编程衰减器模拟光纤断链与信号劣化,用于验证物理链路冗余切换逻辑。典型故障注入系统架构如图3所示。
5.2 时序设计。故障注入并非随机施加,而需明确三要素:注入时机、持续时间与恢复条件。注入时机应选择在被试回路处于稳定标称状态时,避免与机动指令叠加造成故障机理混淆;持续时间需覆盖故障从发生、检测、隔离到系统重构的完整时间窗口;恢复条件用于验证故障消除后系统能否自动恢复正常工作模式,以及余度管理逻辑是否正确撤销故障标记。时序设计应由试验人员通过故障注入主控台下发脚本,由实时时钟严格触发,保证多次重复性试验的一致性。
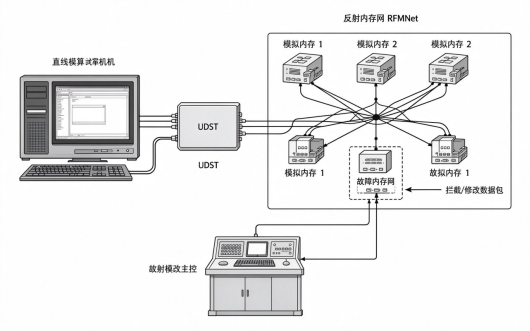
图3 反射内存网故障注入系统架构图
6 工程实例:导弹控制系统HIL故障注入
以某型导弹控制系统半实物仿真为例,被试品包含飞控计算机、惯性测量单元(IMU)模拟器与舵机控制器。在标称试验之外,试验团队设计了两类典型故障注入用例。
其一,舵机指令故障注入。在反射内存网的故障注入节点中,对飞控计算机发送至舵机控制器的指令通道按预设策略进行修改:注入舵偏角指令冻结故障,即指令保持在某一中间值不再变化,持续时间设定为2s。通过观测飞控计算机是否在规定时间内检测到舵面响应不一致、是否按余度管理逻辑切换至备用舵机通道、是否触发安全飞行模式,验证故障检测与隔离(FDI)逻辑的正确性。
其二,传感器数据冻结注入。对IMU模拟器输出的角速度通道注入冻结故障,使角速度输出保持为零值。此时飞控计算机解算出的姿态角将出现缓慢漂移,试验旨在验证姿态冗余表决逻辑能否识别该通道异常、是否正确标记该传感器故障并切换至其他传感器重构姿态解算,以及故障恢复后数据链路能否自愈。
在上述试验中,数据一致性保障机制与故障注入机制协同工作:双缓冲保证注入节点对数据包的修改不破坏接收方的数据结构完整性;时间戳与序列号使飞控计算机能够区分“数据冻结”与“链路丢包”两种不同故障模式;而临界区保护则保证故障注入节点自身的原子性,避免注入过程中出现半修改状态,确保故障注入行为本身的可信性。
7 结语
数据一致性是HIL仿真结果可信度的基础,故障注入是HIL验证被测系统容错能力的手段,二者相辅相成。数据一致性保障需从双缓冲、时间戳、序列号、内存屏障与临界区等多个层面综合施策;故障注入则需在分类清晰的基础上,通过专用注入节点或软硬件结合方式实现,并以严格的时序设计保证试验的可重复性与可观测性。工程实践表明,将二者统一纳入HIL系统架构设计,才能在仿真阶段充分暴露被测系统的潜在缺陷,为后续实物飞行与装车试验提供高置信度的验证依据。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号