Netskope 和 ChatGPT 的内联网络钓鱼检测功能有哪些共同点?
原创
Netskope 和 ChatGPT 的内联网络钓鱼检测功能有哪些共同点?
原创
特别关注外国供应商
发布于 2026-10-23 15:25:20
发布于 2026-10-23 15:25:20
网络钓鱼攻击是一种主要的网络威胁,其手段不断演变,日益复杂,根据最新的《互联网犯罪报告》,每年造成的损失高达数十亿美元。然而,传统的离线或内联钓鱼检测引擎在检测规避型钓鱼页面方面存在局限性。由于内联解决方案的性能要求,它们只能针对特定攻击活动,并且充其量只能作为基本的静态分析器。另一方面,离线检测解决方案严重依赖网络爬虫来收集内容并更新黑名单以阻止钓鱼页面。它们也存在局限性;离线工具无法检测到那些向网络爬虫呈现无害内容的规避型钓鱼页面,也无法检测到那些在黑名单更新之前就放弃URL的短暂攻击活动。
在 Netskope,我们开发了一种基于深度学习的内联钓鱼检测引擎(DL-IPD),可以解决所有这些局限性。它使我们能够实时检查网页内容并拦截钓鱼网页,从而补充我们的离线分析器和黑名单。该模型持续学习钓鱼网页的动态行为模式,并能识别零号病人式和规避型钓鱼攻击。类似于 BERT 和 ChatGPT/GPT-4 等大型语言模型的生成式预训练,我们使用大量网页来训练 HTML 编码器,然后利用该编码器构建钓鱼分类器。我们凭借这种创新的钓鱼检测方法获得了三项 美国 专利。
在线钓鱼检测引擎 (DL-IPD) 适用于所有Intelligent SSE和Netskope Next Gen-SWG客户。在本博文中,我们将分享一些我们的引擎检测到的零号病人钓鱼和规避型钓鱼示例。
零号病人威胁
为了检测钓鱼页面,传统的离线解决方案通常会抓取流量中标记的 URL 或从安全社区收集的 URL。一旦某个页面被识别为钓鱼页面,就会被添加到用于 URL 过滤的黑名单数据库中,以阻止未来的访问。然而,这种方法由于收集特征和更新数据库需要时间,可能会造成延迟,导致第一个受害者和钓鱼攻击无法被发现,从而可能危及整个组织的安全。在线分析的优势在于能够检查用户实际看到的内容,从而防止零号病人攻击。在以下部分,我们将展示一些已检测到的零号病人攻击案例。
凭证和信用卡盗窃
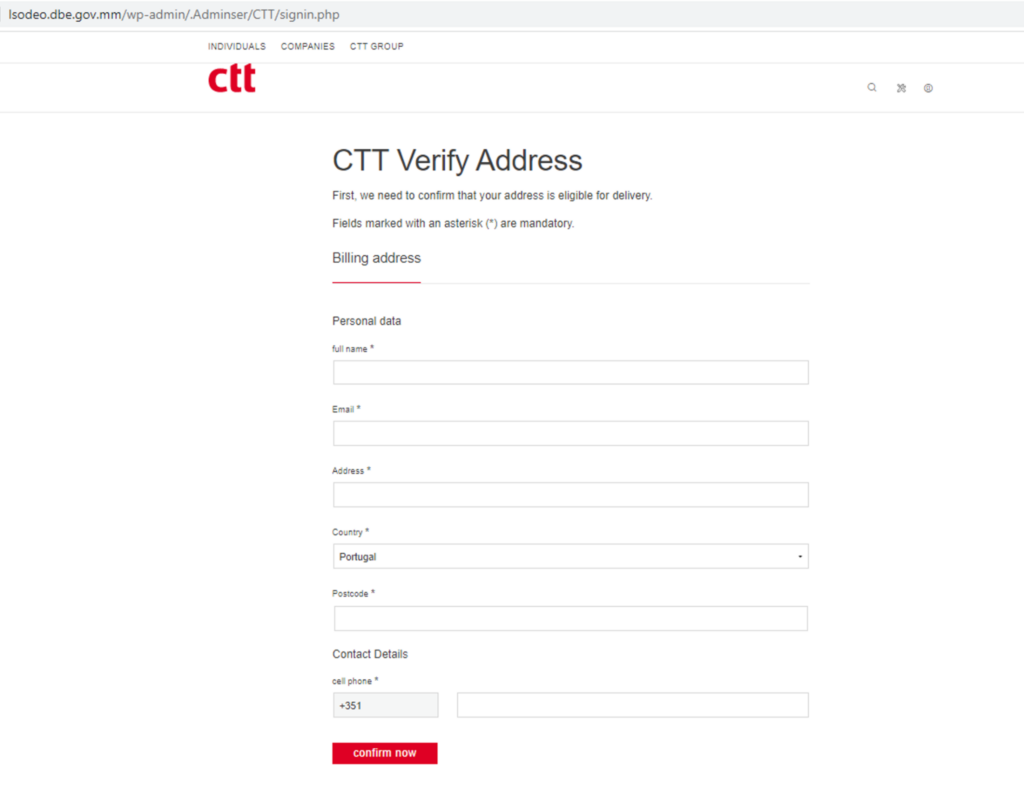
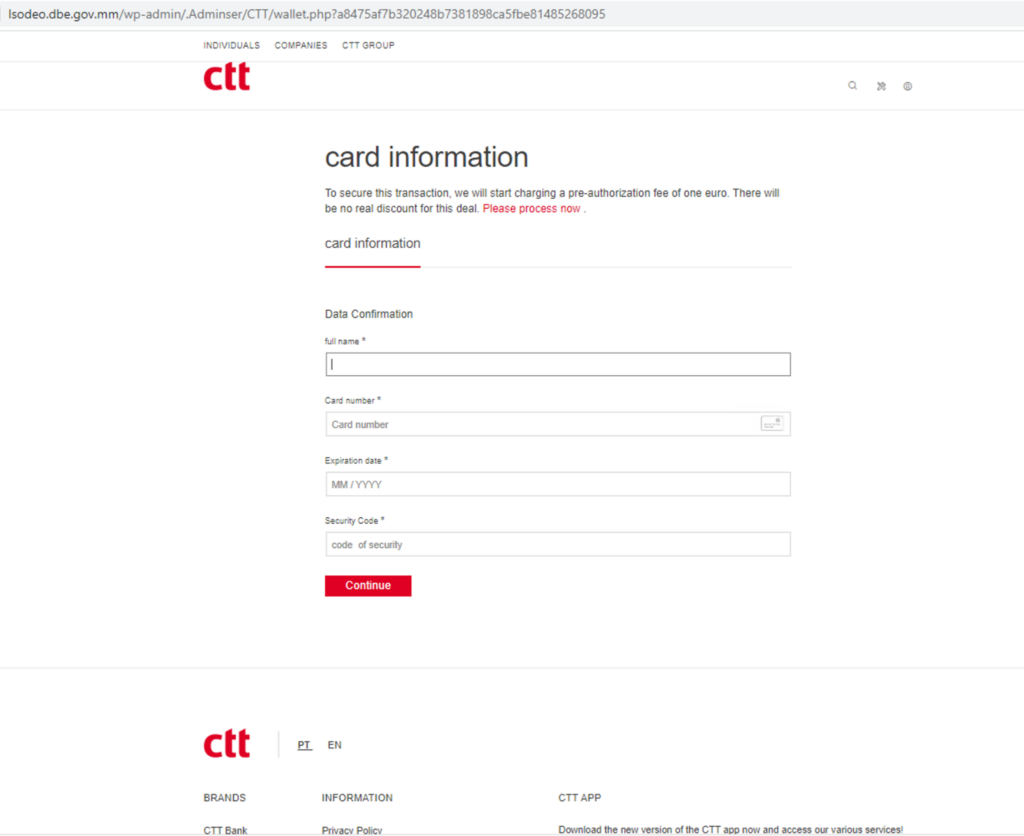
凭证窃取钓鱼页面旨在伪装成合法网站,例如在线服务或电子商务网站,诱骗用户输入登录凭证和信用卡信息。以下是一个零号病人凭证窃取钓鱼页面的示例,该页面于 2023 年 4 月 11 日被 DL-IPD 检测到。该活动模仿了葡萄牙国家邮政服务公司 CTT Correios de Portugal 的登录页面,并要求受害者输入个人信息和信用卡信息。
健康骗局
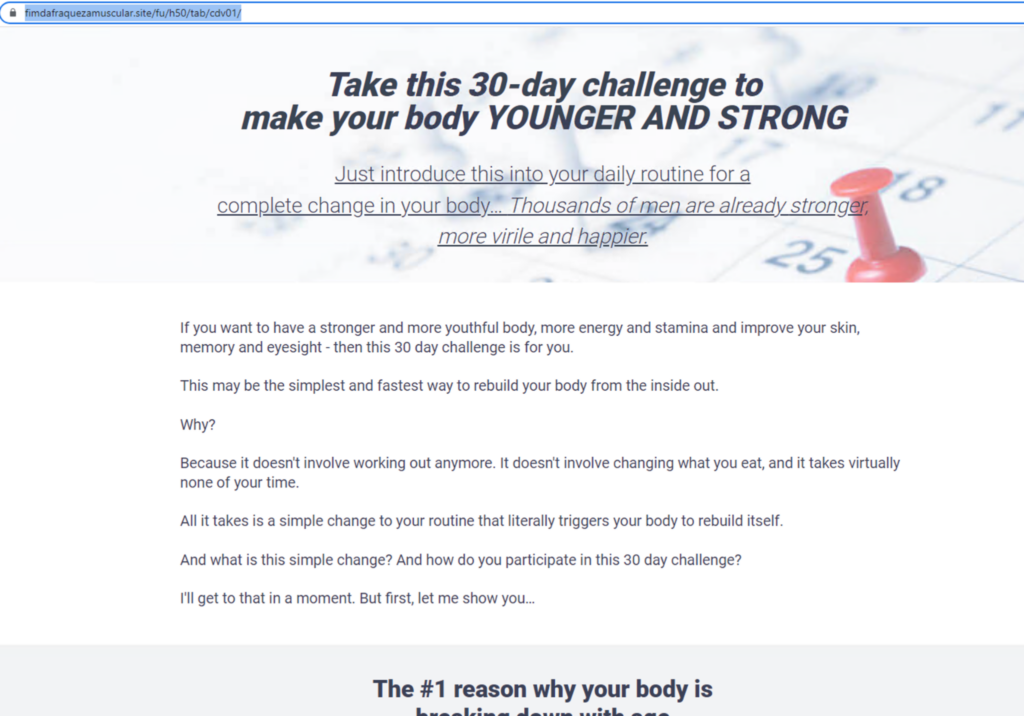
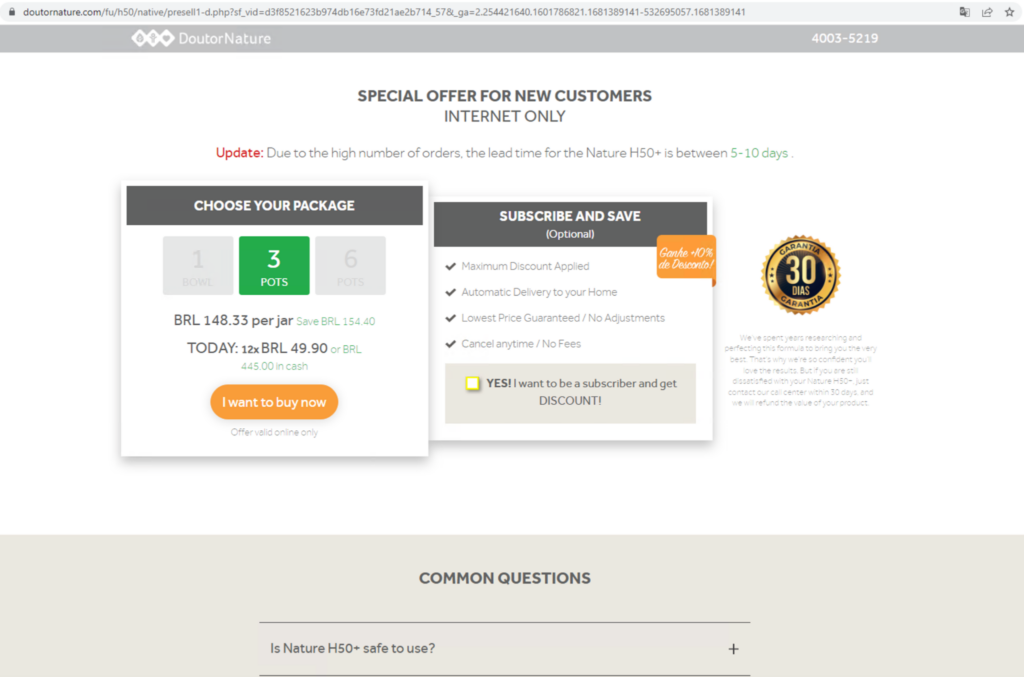
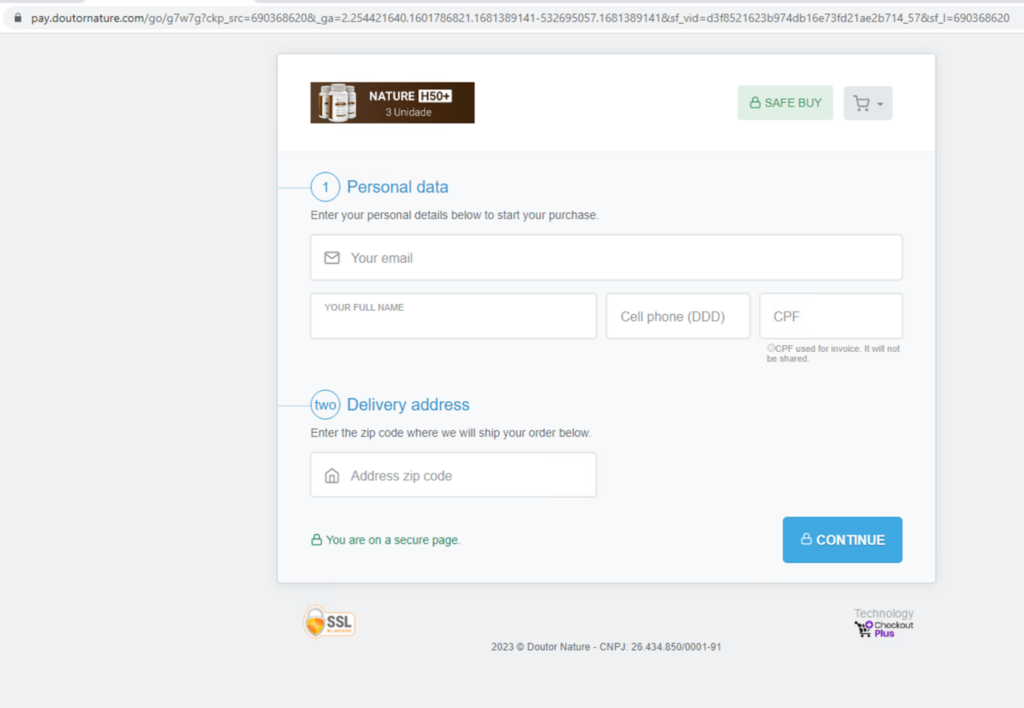
自部署 Netskope 高级在线网络钓鱼检测功能以来,我们能够追踪到各种形式的健康诈骗,包括虚假的重症疗法、未经证实的保健品和疗法,以及伪造的医疗设备和器械。以下是一个健康诈骗案例,Netskope 于 4 月 10 日检测到该案例,早于任何其他供应商(根据 VirusTotal 记录)。该诈骗旨在诱骗受害者购买保健品套装。
恶意广告软件页面
恶意广告软件网站会向用户展示不需要的或有害的广告。这些网站通常采用欺骗手段诱使用户点击广告,这些广告可能会将用户重定向到恶意网站或将恶意软件下载到用户的设备上。
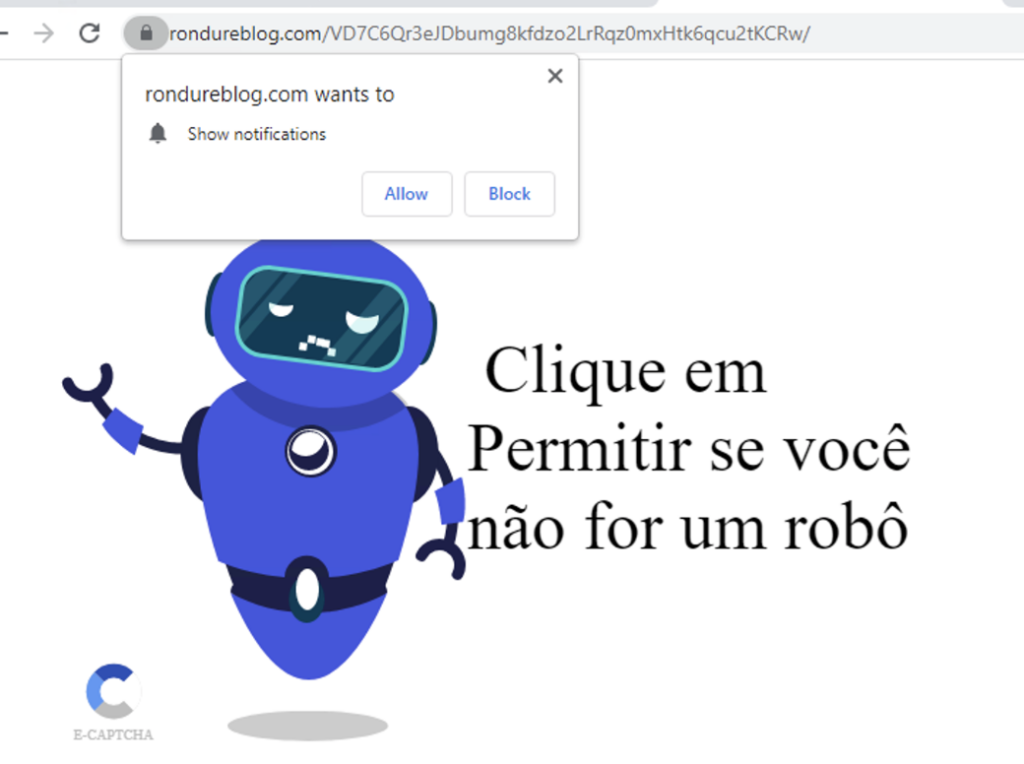
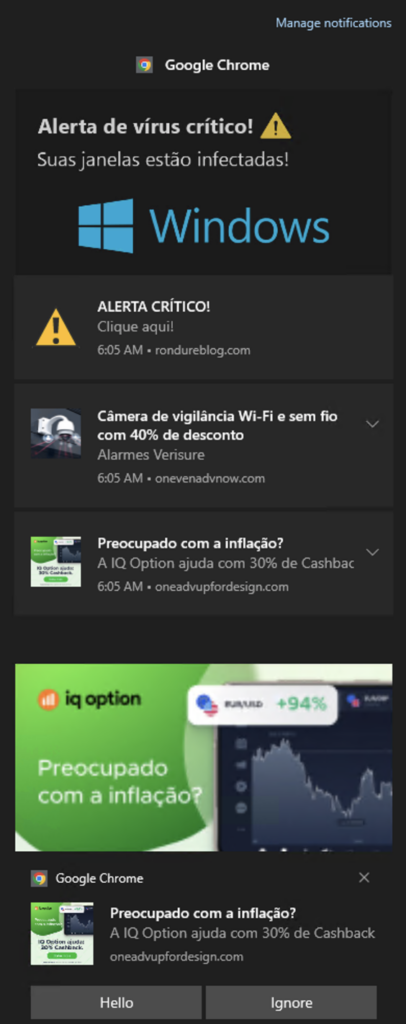
DL-IPD 检测到多种恶意广告软件页面,这些页面会请求用户允许在浏览器中显示通知。用户允许后,这些页面会向用户推送大量广告,并将用户重定向到虚假杀毒软件、免费 iPad 以及其他类型的诈骗网站。以下是我们内联网络钓鱼检测引擎检测到的一个初始广告软件页面。
检测规避型网络钓鱼页面
网络钓鱼攻击手段日益复杂,攻击者会使用伪装、URL轮换、混淆和动态代码生成等技术。这些技术使得依赖基于签名或经典特征提取技术的传统网络钓鱼检测工具难以识别这些规避性页面。
DL-IPD 能够检测规避页面;首先,作为一款内联引擎,它可以访问最终呈现给用户的实际内容,从而使服务器端规避技术失效。此外,与传统的基于签名的内联工具或经典特征提取技术不同,该分类器利用深度学习来学习复杂的签名,并能检测出混淆尝试或试图生成动态内容的代码的迹象。
在网络钓鱼攻击者与反钓鱼解决方案之间持续不断的斗争中,攻击者总能找到绕过安全防护的新方法。然而,这款工具让恶意页面更难逃避检测。在接下来的章节中,我们将提供一些由 DL-IPD 检测到的规避型页面示例。
示例 1 – 利用动态内容进行网络钓鱼
攻击者可能使用 JavaScript 动态生成钓鱼页面。这意味着钓鱼页面在源代码中不可见,使得检测工具更难准确识别该页面。以下由 Netskope 检测到的钓鱼页面使用 JavaScript 在加载到受害者浏览器后添加所有 DOM 元素。
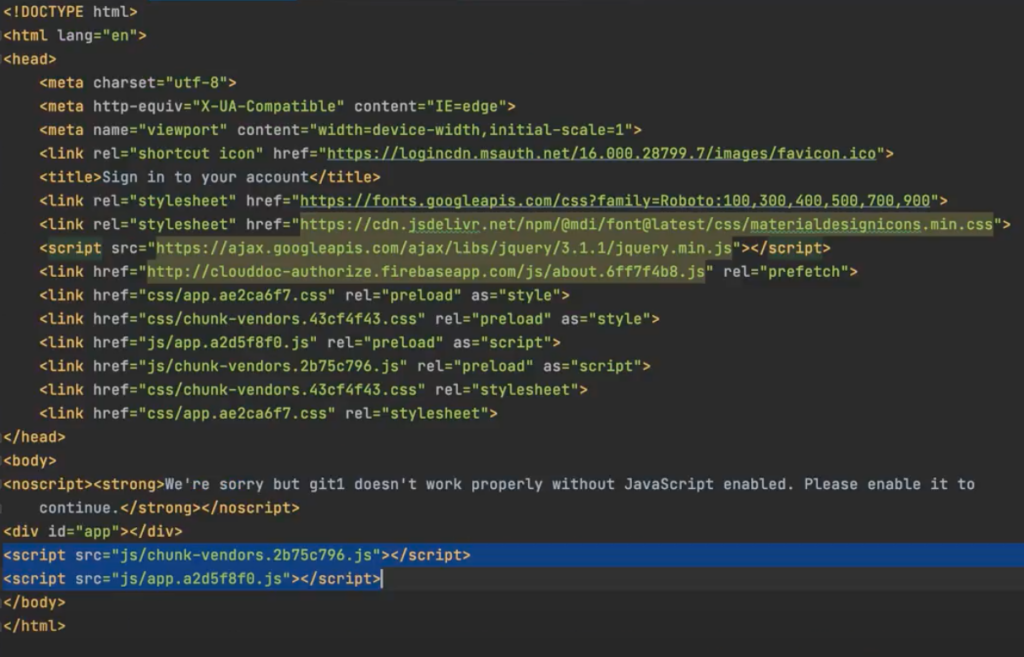
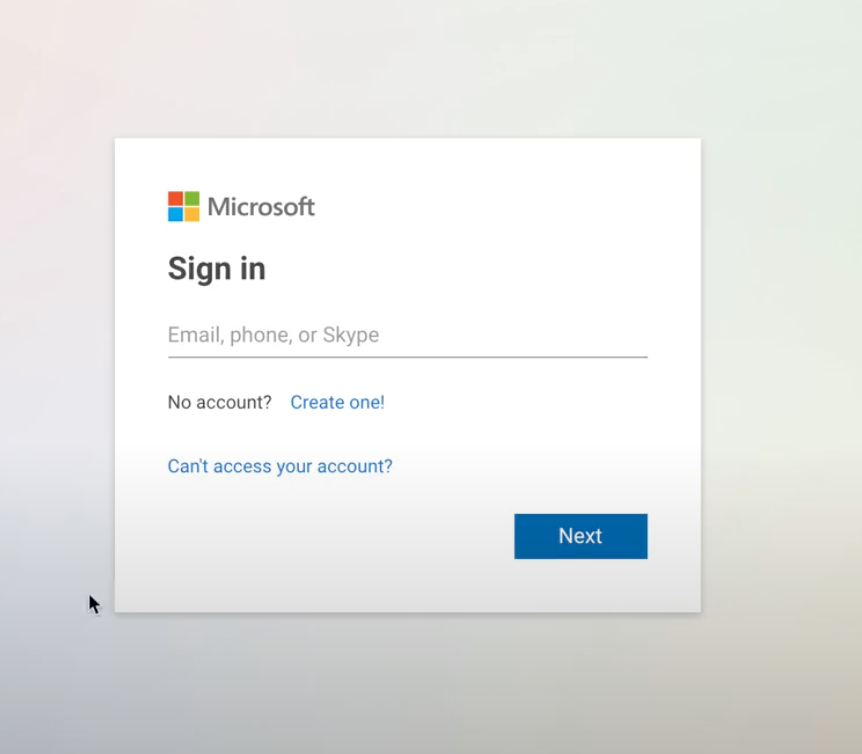
HTML 代码主体首先会检查浏览器是否支持 JavaScript。如果不支持,则不会显示任何内容。无法运行 JavaScript 本身就表明页面正在被分析。此外,代码主体大部分为空,仅包含两段经过混淆处理的 JavaScript 代码,这两段代码会在实际浏览器中加载时动态添加页面元素,从而创建一个微软登录页面。
尽管用于生成钓鱼页面的代码经过混淆处理,但其着陆页的 HTML 结构本身就十分可疑,因为整个页面主体仅包含两个脚本,没有任何视觉元素,并且会弹出启用 JavaScript 的警告,这表明钓鱼网站试图动态生成代码。我们基于深度学习的分类器已经学习并拦截了此类页面结构和模式。
示例 2 – 使用图片代替 HTML 代码
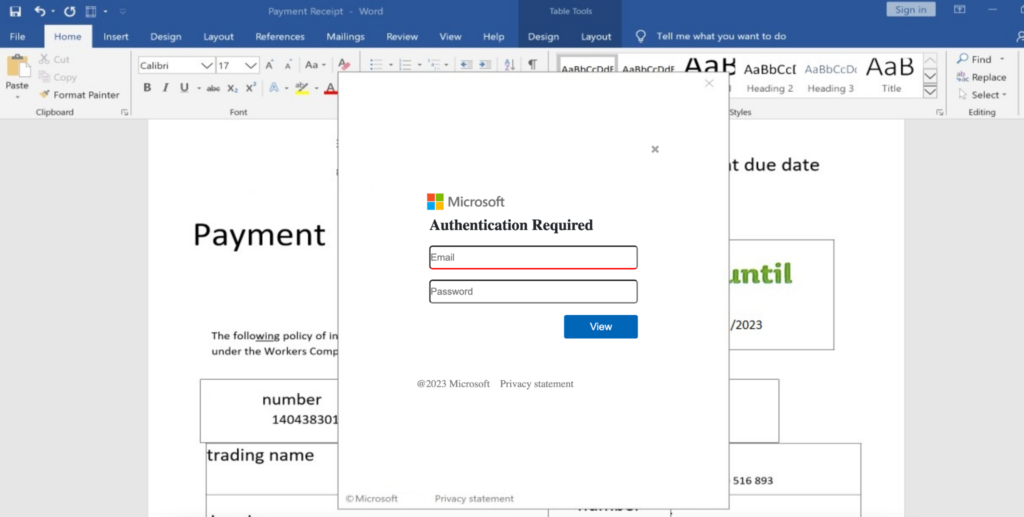
钓鱼页面有时会使用图片而非HTML代码来模仿合法网站。这样一来,攻击者就能绕过静态分析器或仅分析页面HTML代码的钓鱼检测工具。同时,基于图片的钓鱼页面对受害者来说可能更具真实性,而且制作起来也更省力。
高级内联网络钓鱼检测系统在受感染主机上检测到以下钓鱼页面。该页面的全部 HTML 代码由一张 Base64 编码的图像构成,该图像以身份验证表单的形式呈现在背景中。
概括
传统的在线和离线网络钓鱼检测方法在检测使用规避技术的复杂网络钓鱼攻击方面存在局限性。在本博客中,我们展示了 Netskope 基于深度学习的在线网络钓鱼检测 (DL-IPD) 如何弥补这一不足,并检测到以前未知的网络钓鱼活动。持续学习和挖掘可能预示规避策略的复杂模式的能力,增强了传统解决方案的覆盖范围。自 2023 年 3 月起,所有 Netskope 标准威胁防护在线客户均可在全球范围内启用高级在线网络钓鱼检测功能。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号