凭据托管用于集中保存服务器的登录密码与 SSH 私钥。托管后,凭据可在多个连接配置间复用,登录时由 OrcaTerm 代为提交,无需每次重复输入,也无需将明文凭据暴露在登录界面。
说明:
适合多台服务器共用同一组密码 / 密钥、或希望团队共享连接配置但不外露凭据的场景。单台服务器临时登录则无需托管,直接在登录时输入即可。
凭据类型
OrcaTerm 支持托管以下类型的凭据:
凭据类型 | 说明 | 适用协议 |
密码托管 | 服务器登录密码 | SSH、RDP |
密钥托管 | SSH 私钥(可附带口令 passphrase) | SSH |
说明:
凭据名称(托管名称)在同一账号下不可重复,最多支持 50 个字符。
进入凭据管理
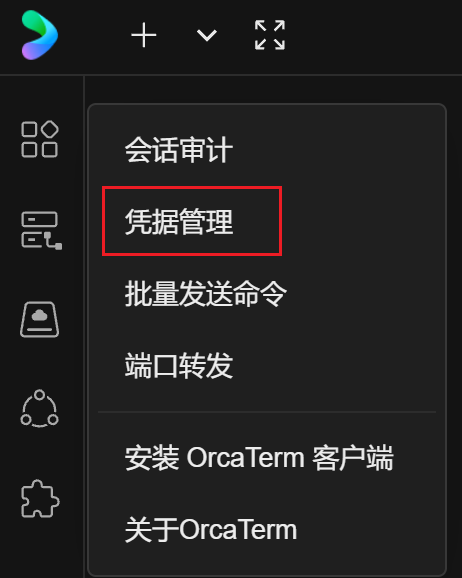
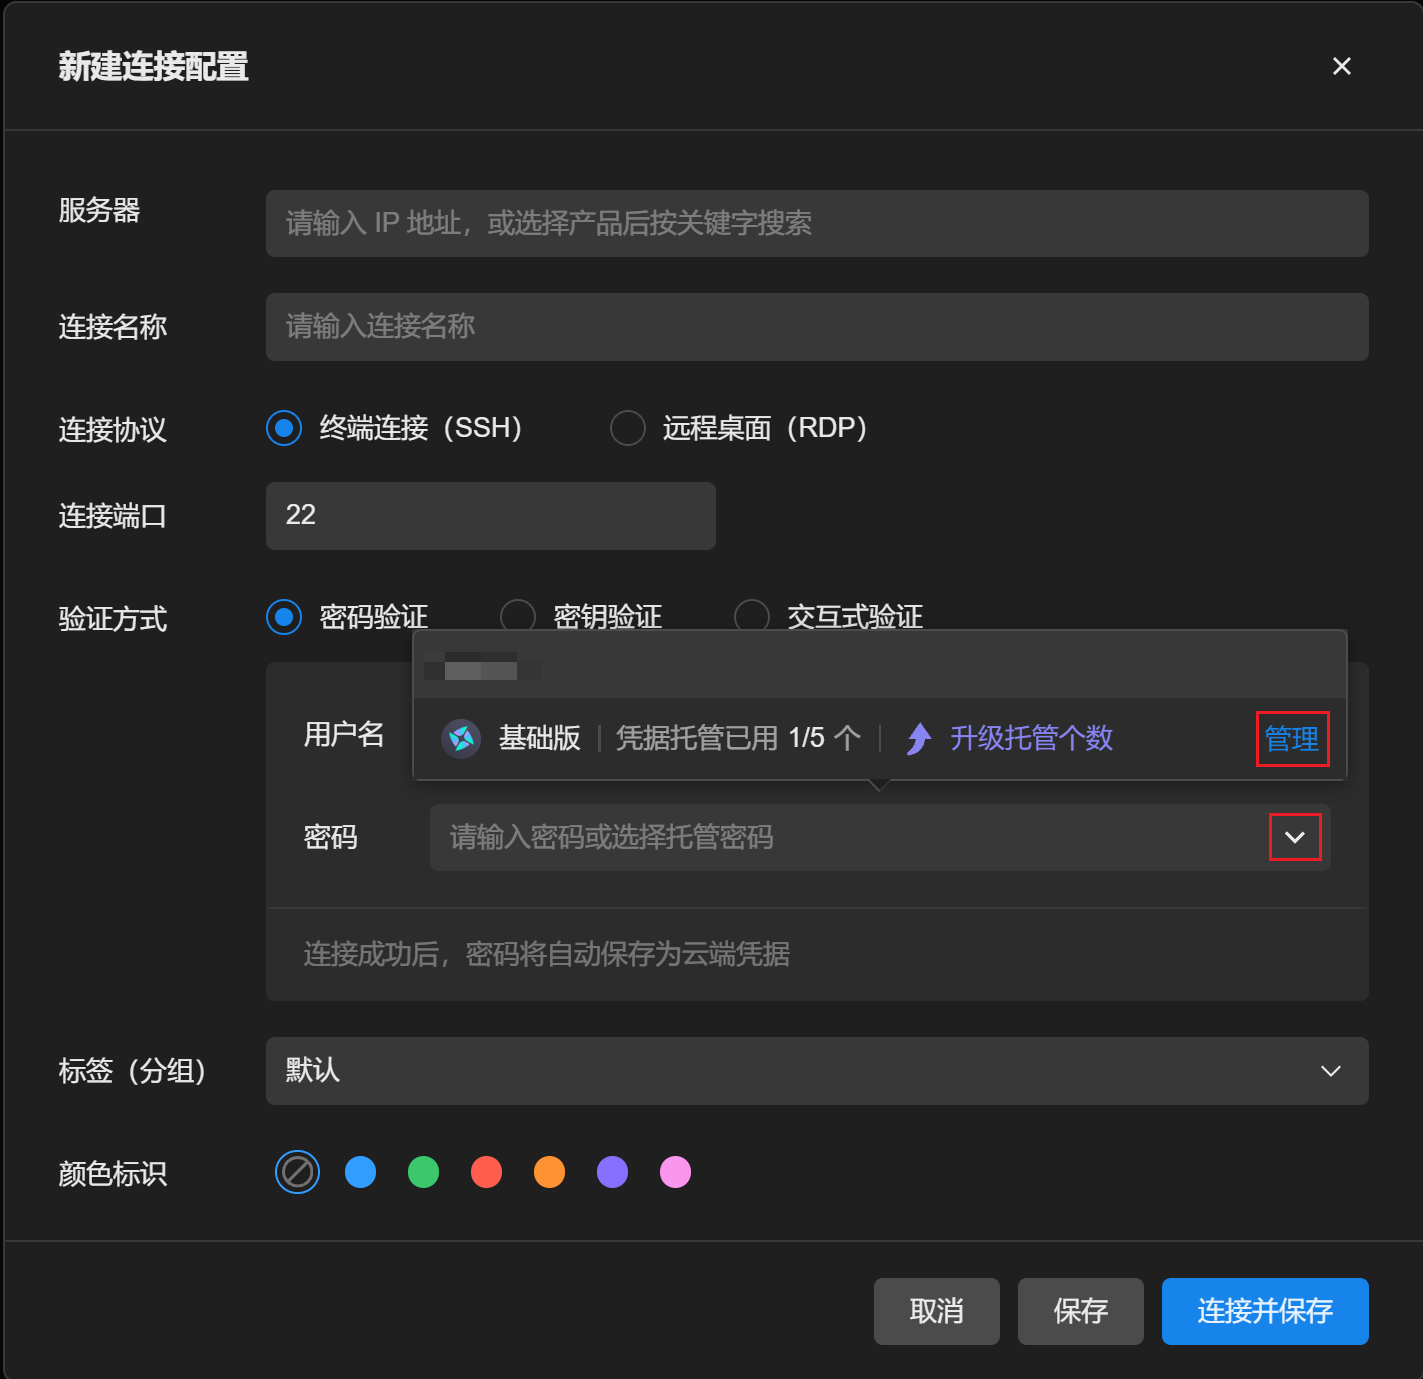
通过以下任一入口进入凭据管理页面:
控制台左侧边栏选择
新建/编辑连接配置时,验证方式选择密码验证或密钥验证,单击
凭据管理页面以表格形式展示所有已托管凭据,包含凭据名称、用户名、凭据类型、存储方式(仅客户端可见)、创建时间,以及操作列。
新建托管凭据
1. 在凭据管理页面单击新建托管。
2. 在弹窗中填写以下信息:
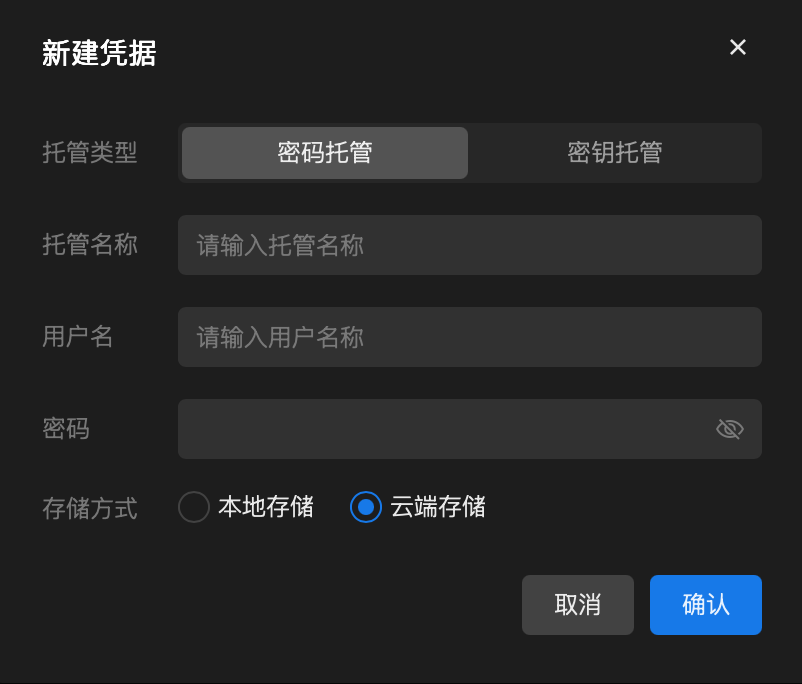
参数 | 说明 |
托管类型 | 按需选择密码托管或密钥托管。 |
托管名称 | 用于在列表与登录下拉中识别该凭据,需唯一,最多 50 字符。 |
用户名 | 该凭据对应的登录用户名,登录时会自动带出,最多 50 字符。 |
密码/密钥 | 与托管类型有关。 密码托管填写密码。 密钥托管上传或粘贴私钥文件。 |
密钥口令 | 私钥设置 passphrase 时填写,否则可留空。 |
存储方式 |
3. 单击确认保存。
注意:
托管名称不可与已有凭据重复,否则会提示托管凭据名已存在。
云端存储额度用完时会提示云端存储额度已用完,需删除不再使用的凭据或升级套餐。
本地与云端存储
凭据的存储位置取决于登录状态与客户端类型:
场景 | 存储位置 | 说明 |
Web 端已登录 | 云端 | 凭据加密保存在腾讯云,可跨设备同步。 |
Web 端未登录 | — | Web 端未登录时不支持凭据托管,需先登录。 |
客户端已登录 | 云端或本地 | 默认云端;云端配额用完时自动降级为本地。 |
客户端未登录 | 本地 | 凭据仅保存在本机,不同设备间不同步。 |
客户端可在新建凭据时手动选择存储方式,并在凭据列表中按本地存储或云端存储筛选。
本地凭据不占用云端托管配额,且可随时通过列表中的上传至云端迁移至云端(需登录且云端配额充足)。
说明:
本地凭据存储在客户端本地,更换设备、重装系统或清理应用数据后会丢失,建议重要凭据登录后上传至云端备份。
编辑凭据
单击凭据列表操作列编辑,可修改以下内容:
托管名称、用户名:可直接修改。
密码/私钥:默认不显示,单击修改密码/修改私钥后才会要求重新填写,避免误改。
基于私钥生成公钥
对于密钥托管类型的云端凭据,列表操作列会提供生成公钥按钮。该功能基于已托管的私钥导出对应的 SSH 公钥,便于您将公钥追加到目标服务器的
~/.ssh/authorized_keys 中,完成免密登录配置。说明:
仅云端密钥凭据支持生成公钥,本地凭据请先上传至云端后再使用该功能。
删除凭据
注意:
删除凭据不可恢复。删除已关联连接的凭据前,请确认相关连接已解除关联或可接受重新输入凭据。
单击凭据列表操作列的删除按钮:
若该凭据未关联任何连接配置:弹窗提示删除凭据后将无法恢复,确认后直接删除。
若该凭据已关联连接配置:弹窗会列出所有关联的连接配置,需依次解除关联后才能删除。
解除关联的操作:
在关联列表中单击对应连接的解除关联,OrcaTerm 会将该连接配置的验证方式从凭据验证回退为手动输入,登录时需重新输入密码/密钥。
解除关联成功后状态变为已解除,全部解除完成后方可单击删除完成删除。
配额与套餐
云端凭据托管的可用数量受套餐版本限制:
页面顶部展示当前配额使用情况,例如已用 3 / 5 个。
配额用完时,新建托管按钮会被禁用,并提示套餐内托管个数已用完。
超出套餐额度时,凭据托管权益会被冻结,页面顶部出现红色提示,需升级套餐或减少凭据数量后恢复使用。
扩容方式:
升级套餐:升级到更高版本套餐(例如基础版升级至专业版),获得更多托管配额。
购买扩容包:在套餐基础上额外购买凭据扩容包,叠加增加托管数量。
客户端不受云端配额限制,配额用完时仍可创建本地凭据。
说明:
在连接配置中使用凭据
凭据托管创建后,可在新建/编辑连接配置时作为验证方式使用:
1. 在连接配置的验证方式中选择密码验证或者密钥验证。
2. 从密码、密钥的下拉列表中选择已托管的密码或密钥凭据。
3. 选中后,用户名会自动带出,凭据内容不显示在表单中。
登录时 OrcaTerm 会自动取出凭据并代为提交,无需再次输入。多个连接配置可复用同一凭据,修改凭据内容后所有关联连接同步生效。
说明:
实际登录只会传输凭据的 ID,实际托管的密码和私钥不会经前端持久化、暴露在界面中以及暴露网络传输中。


