说明:
自定义行为检测用于对终端行为进行威胁检测,提供灰度、预览及多种信号标签管理能力,并按 ATT&CK 战术对规则进行统计分类,支持快速检索。
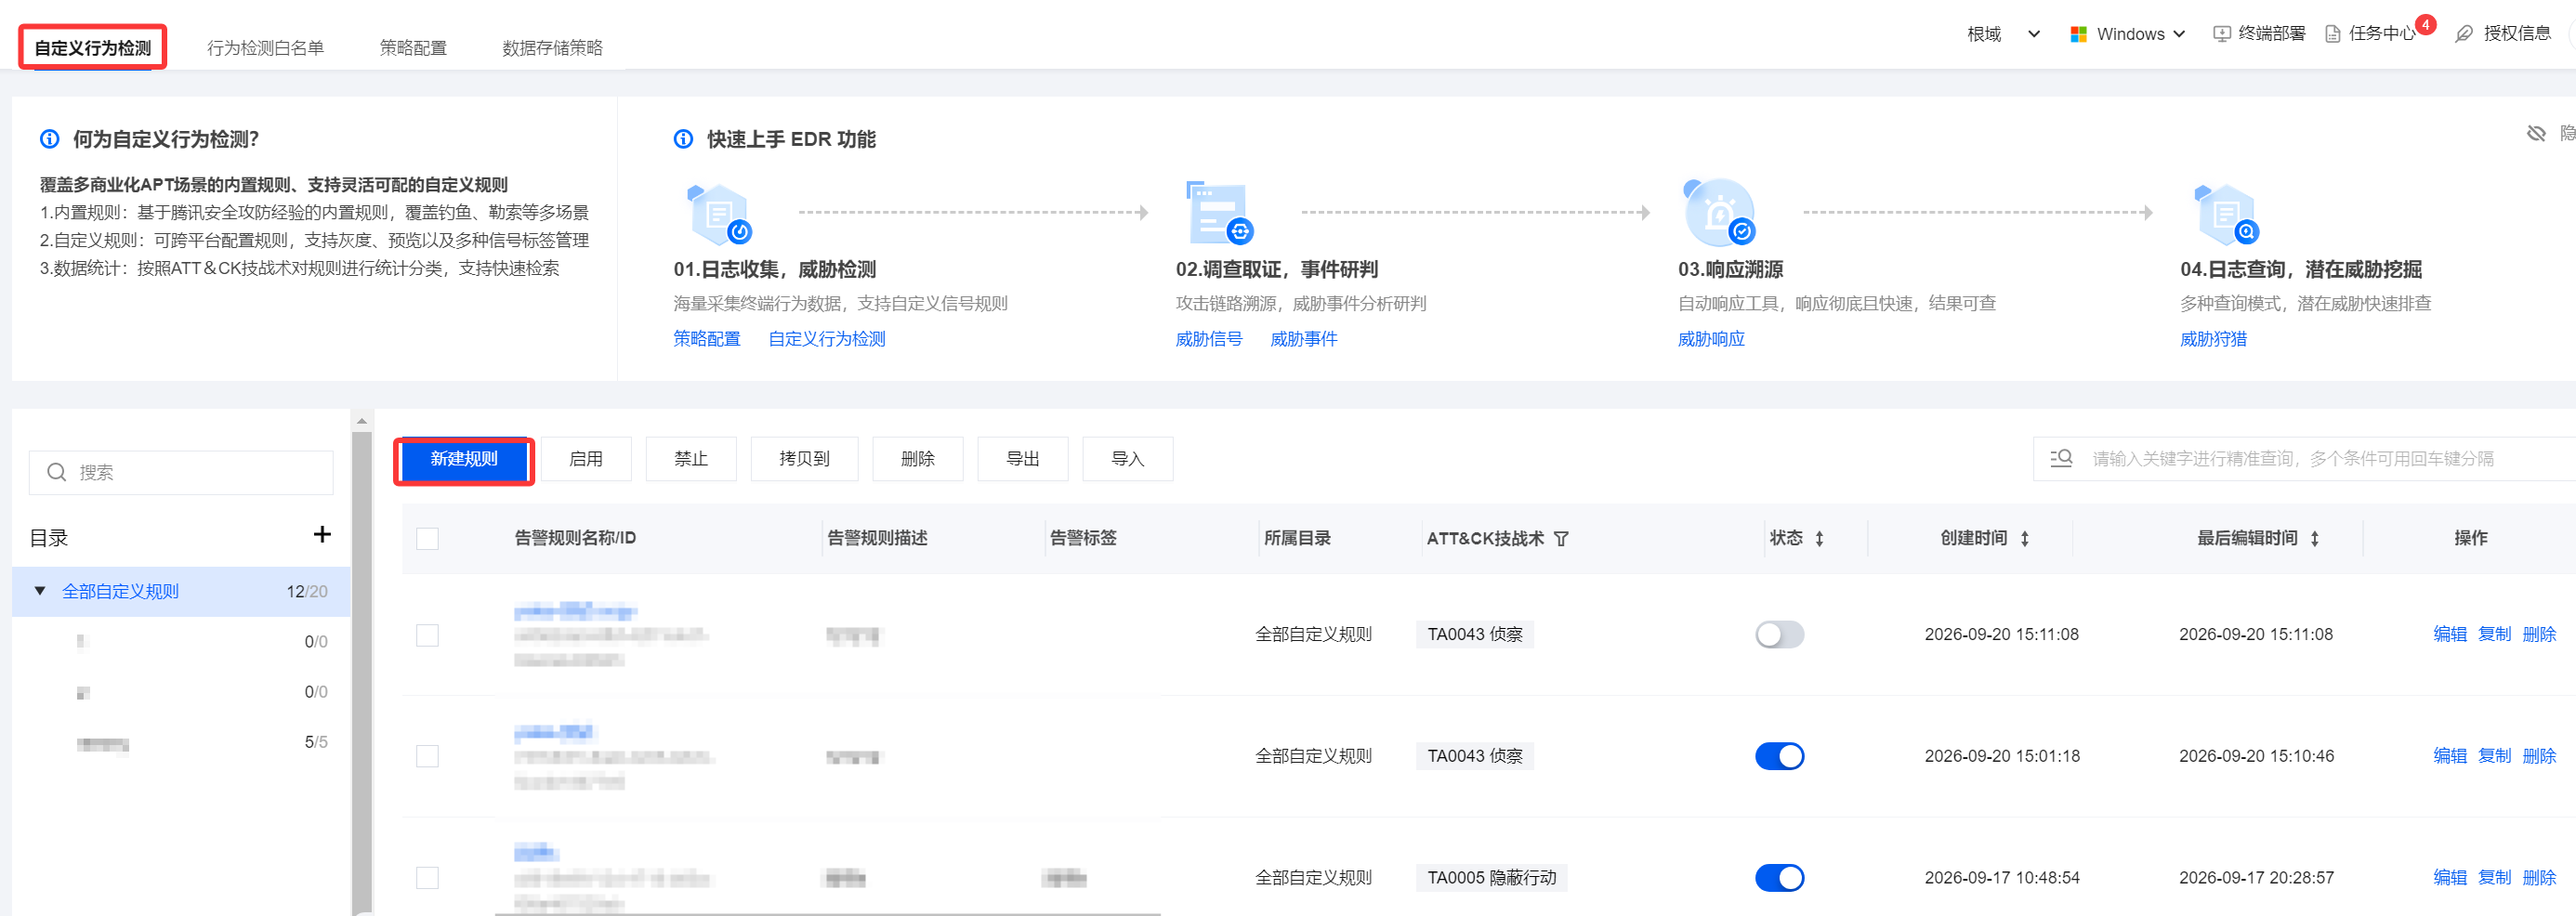
1. 登录 iOA 零信任管理平台控制台,在左侧导航栏,选择终端防入侵 > EDR > 策略规则 > 自定义行为检测。
2. 在自定义行为检测页面,支持对企业的独特规则应急响应,灵活配置安全规则,以适用于企业的安全运营需求,单击新建规则。
3. 在新建高级威胁防护规则页面,配置相关参数。
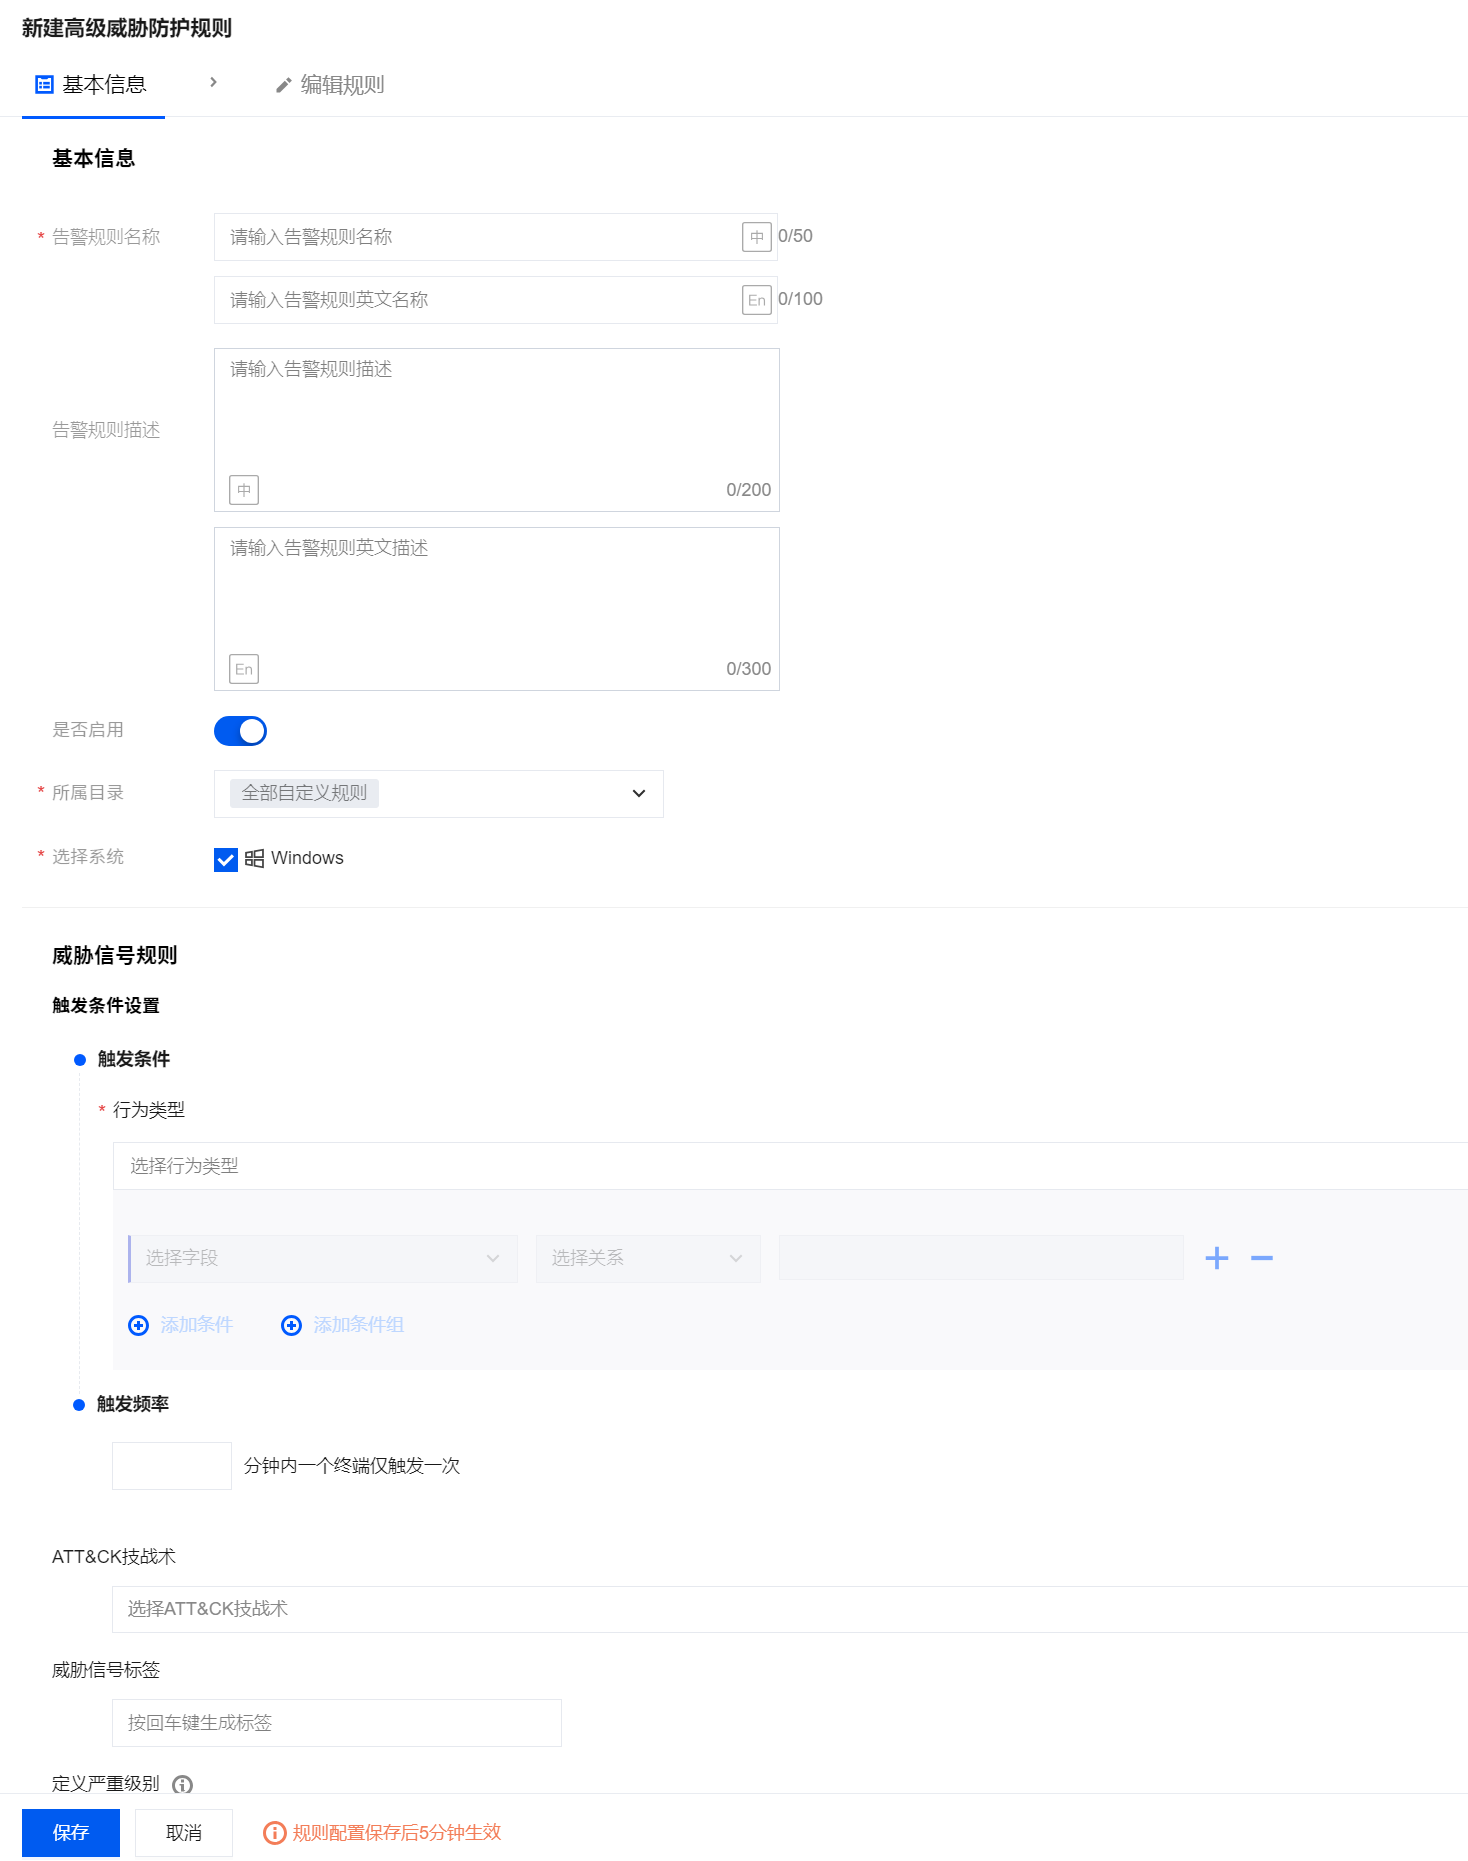
参数名称 | 说明 |
告警规则名称 | 自定义中英文告警规则名称。 |
告警规则描述 | 自定义中英文规则描述。 |
是否启用 | 默认开启。 |
所属目录 | 选择规则所属的目录。 |
选择系统 | 选择规则生效的系统平台,当前支持勾选 Windows 平台。 |
行为类型 | 设置触发条件。选择行为类型。支持且/或条件,支持多个条件组。 |
触发频率 | 在一个终端 X 分钟内触发一次。 |
ATT&CK 技战术 | 根据当前规则所属的技术阶段选择对应的技战术,对于钓鱼、勒索、横移等特殊场景的规则,会根据对应战术,在告警和事件页面分场景展示。 |
威胁信号标签 | 威胁信号标签类型在威胁告警和威胁事件中展示。 |
定义严重级别 | 标识告警严重程度,以此判定触发该规则产生的告警风险等级。 |
添加自动响应规则 | 在创建告警规则的同时直接添加对应的响应策略(系统将自动保存此条行为检测规则,并将规则信息带入至自动响应规则中)。 |
4. 配置完成单击保存。


