一、功能简介
账号级密钥网络访问限制是访问密钥网络访问限制策略的一种配置级别,在账号维度统一配置访问来源限制,开启后对该账号下所有永久访问密钥生效。本文介绍账号级密钥网络访问限制的使用限制、配置前准备与配置步骤。
说明:
账号级密钥网络访问限制功能已正式上线,目前仅对白名单用户开放,若您需要使用该功能,可以 联系我们 进行加白。
若某个密钥已单独配置密钥级策略,则账号级策略不会对该密钥生效。密钥级策略的配置请参见 密钥级网络访问限制。
项目 | 说明 |
策略类型 | 账号级密钥网络访问限制。 |
配置维度 | 账号维度,全局设置。 |
生效范围 | 对该账号下所有未单独配置密钥级策略的永久访问密钥生效。 |
支持产品 | 腾讯云 API 通用网络限制(公网 IP / 专有网络 VPC)。 |
COS/CLS 支持 |
二、使用限制
限制项 | 说明 |
作用范围 | 当前账号下所有永久访问密钥 |
公网策略数量 | 最多1条 |
专有网络策略数量 | 最多8条 |
单条策略内 IP 数量 | 最多50个 IP 或 IP 段 |
支持格式 | IPv4、IPv6、IPv4 CIDR 段,例如10.0.0.0/16 |
三、配置前准备
(一)梳理可信网络来源
1. 账号级密钥网络访问限制开启后,将影响当前账号下所有未配置密钥级策略的永久访问密钥。配置前,请先梳理可信网络来源,避免遗漏正常业务调用地址。建议按以下方式检查:
检查项 | 说明 |
操作审计记录 | 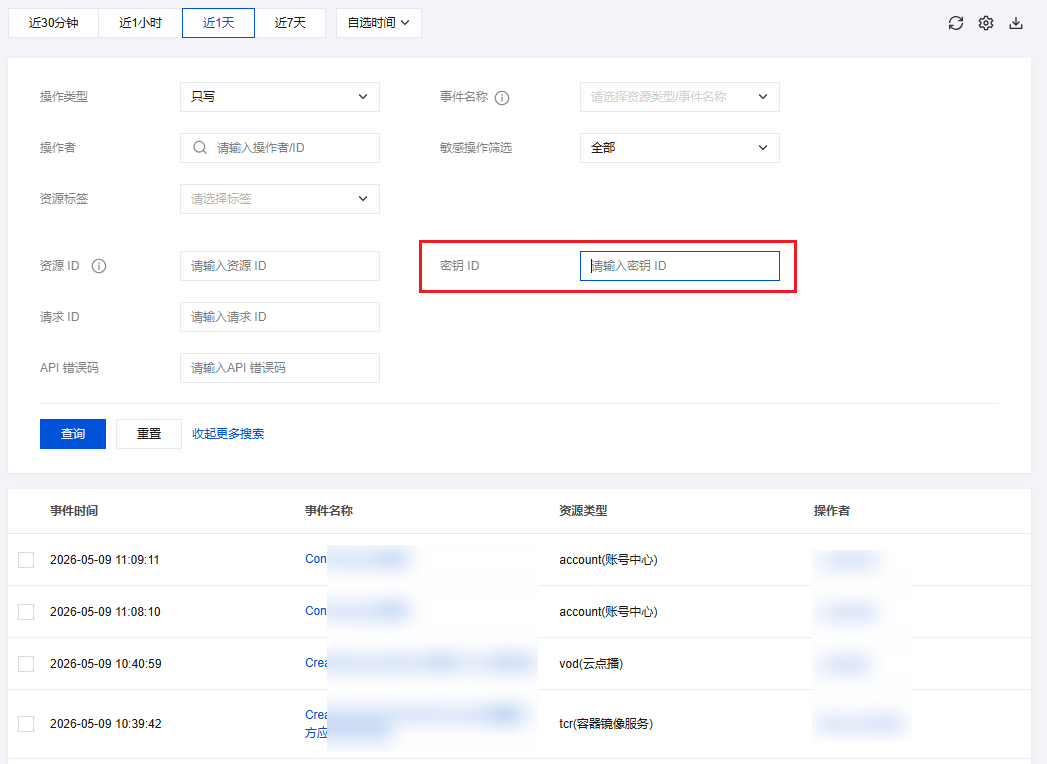 |
云上资源出口 | 确认 CVM、容器服务、NAT 网关、负载均衡等资源的公网出口 IP 或内网地址段 |
办公网和 VPN 出口 | 确认企业办公网、VPN、堡垒机等访问出口 IP |
自动化任务来源 | 确认 CI/CD、运维脚本、定时任务、监控系统等自动化调用来源 |
第三方系统来源 | 确认外部系统、合作方系统或 SaaS 服务的固定出口 IP |
动态 IP 场景 | 对弹性扩缩容、Serverless、容器等动态来源,建议统一通过固定 NAT 出口访问 |
(二)选择访问域名
配置网络访问限制策略时,请根据限制类型选择正确的 API 访问域名:
限制类型 | 限制类型 | 访问域名要求 |
限制公网 IP | 配置允许访问的公网 IP 或 IP 段 | 使用公网域名访问腾讯云 API,无需访问 internal 域名 |
限制内网 IP | 配置允许访问的内网 IP 或 IP 段,并选择对应 VPC ID | 需使用 internal 域名访问腾讯云 API |
如果业务需要通过公网来源调用腾讯云 API,请配置公网策略,并使用公网域名访问。
如果业务需要通过 VPC 内网来源调用腾讯云 API,请配置专有网络策略,并通过 internal 域名访问。否则,请求可能无法命中对应的网络访问限制策略。
四、配置步骤
1. 登录 访问管理控制台,在左侧导航栏中,选择用户 > 用户设置。
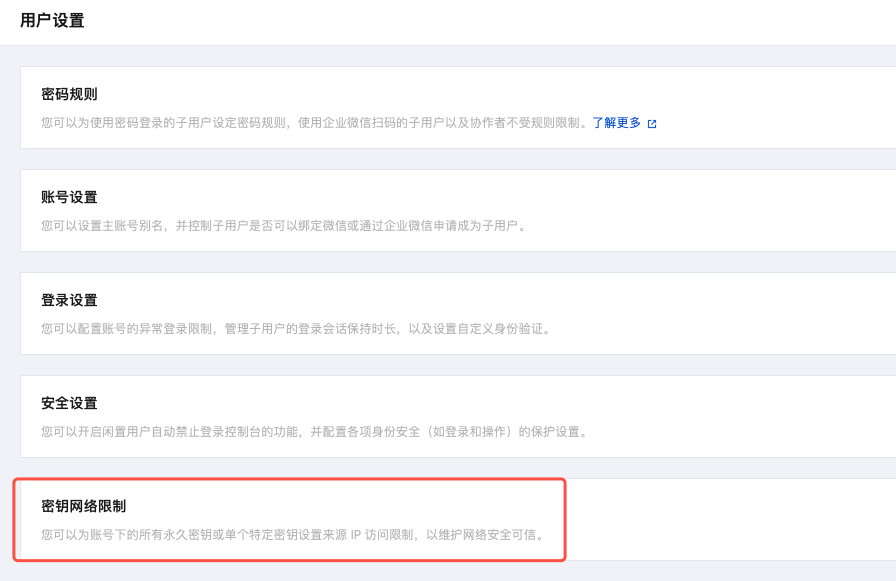
2. 在用户设置页面,单击密钥网络限制,展开密钥网络访问限制页面。
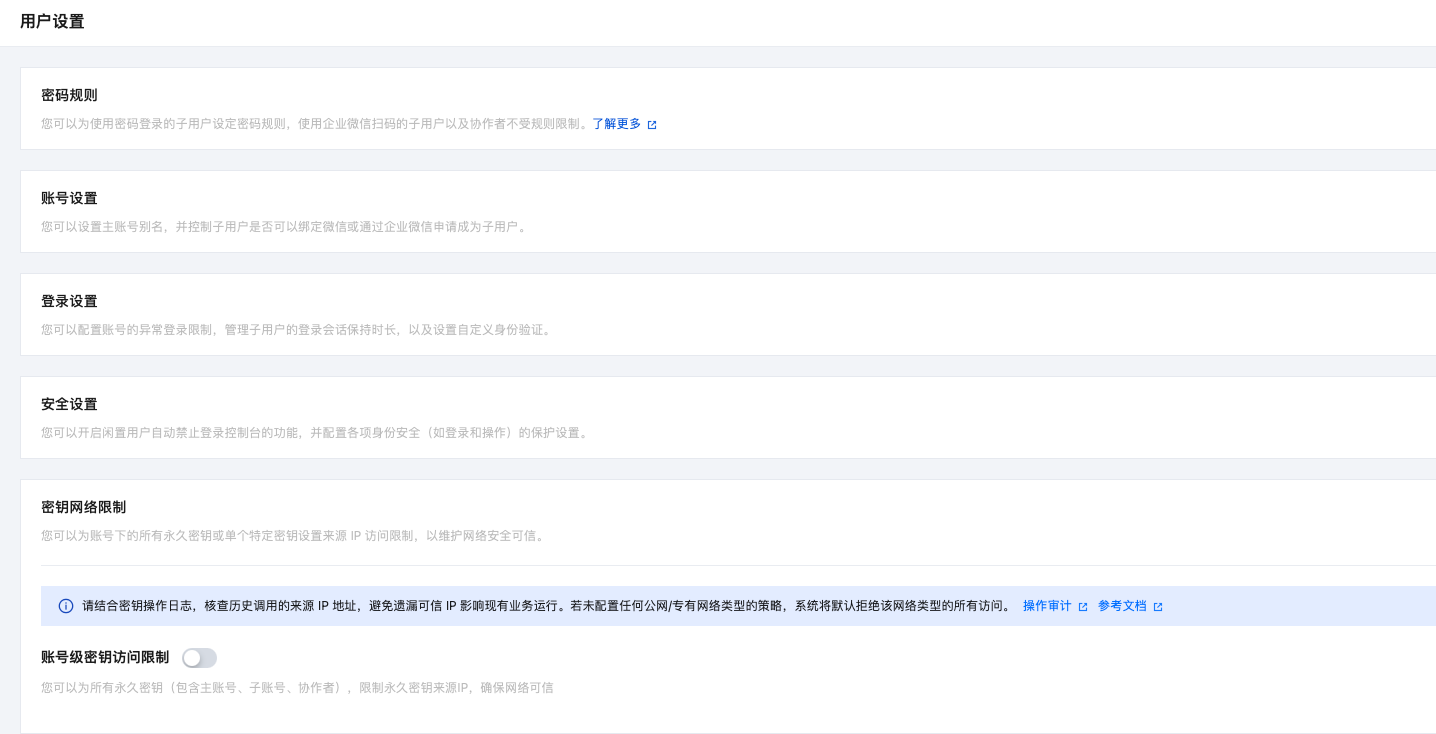
3. 查看账号级密钥网络访问限制当前状态。默认状态下,账号级密钥网络访问限制处于关闭状态。
4. 开启账号级密钥网络访问限制,如下图所示。
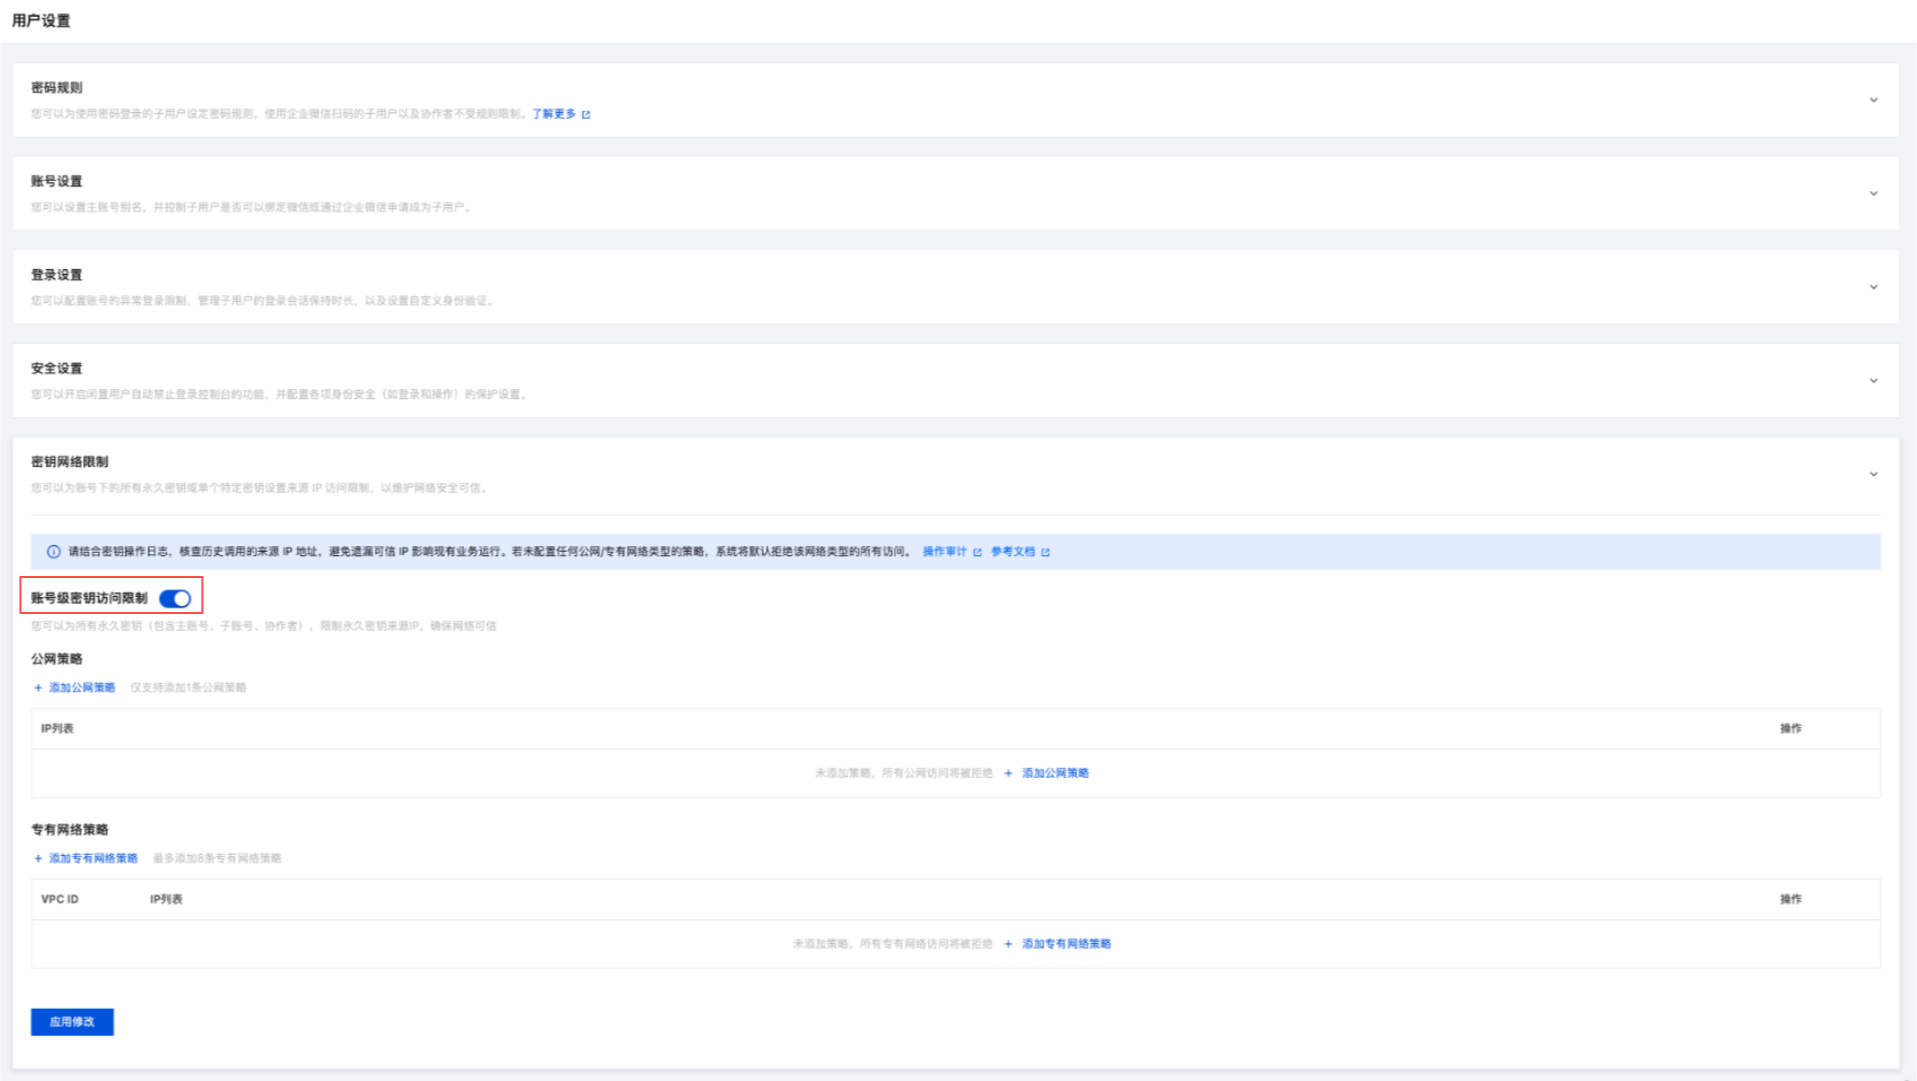
5. 按需配置公网策略或专有网络策略:
公网策略:添加允许访问的公网 IP 或 IP 段。
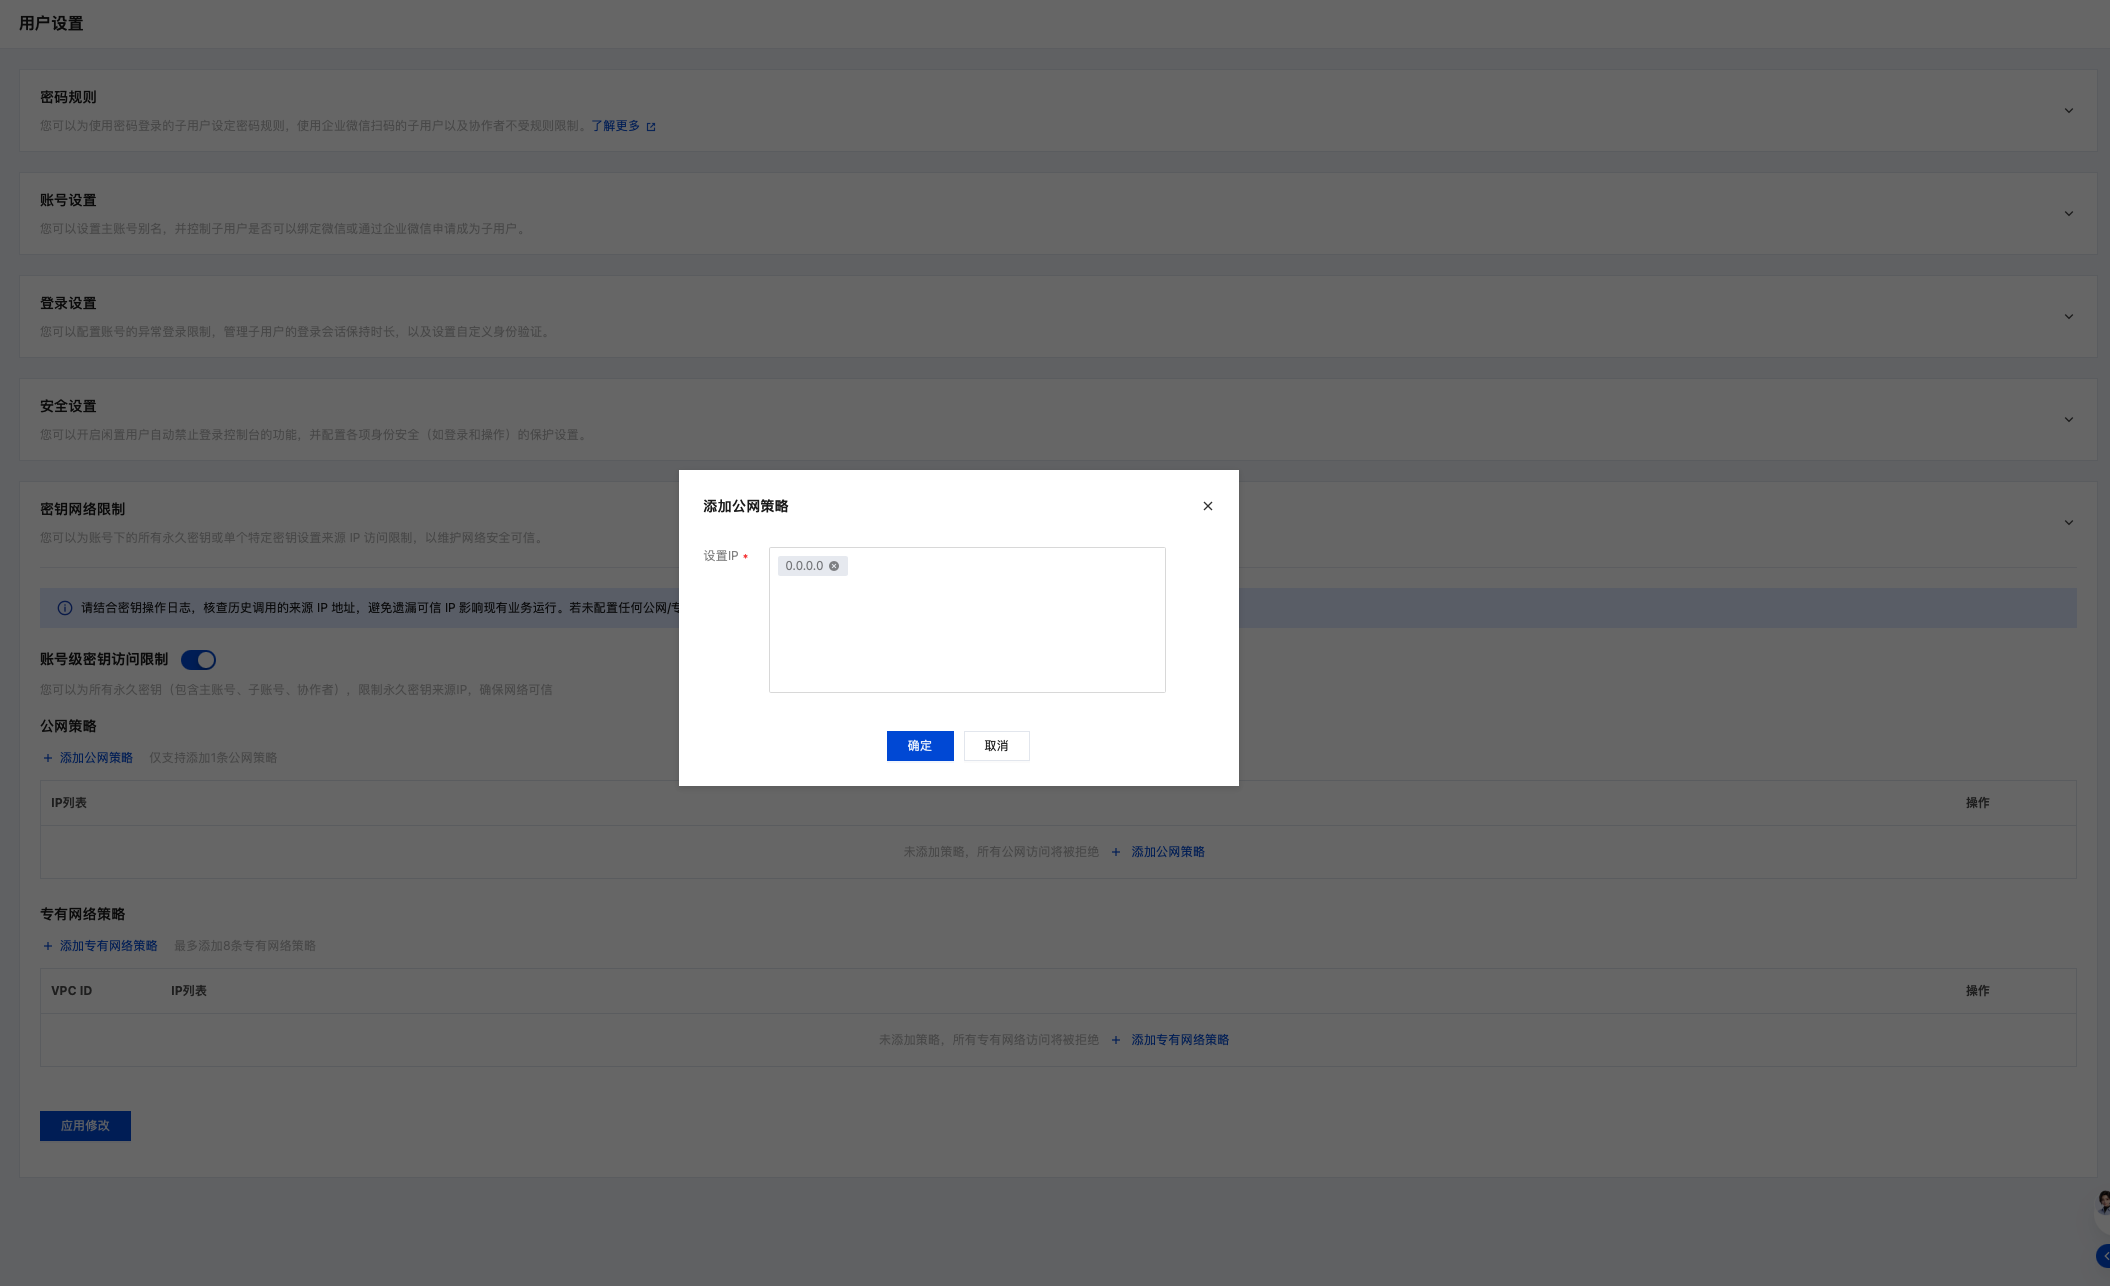
专有网络策略:选择地域和 VPC ID,并添加允许访问的内网 IP 或 IP 段。
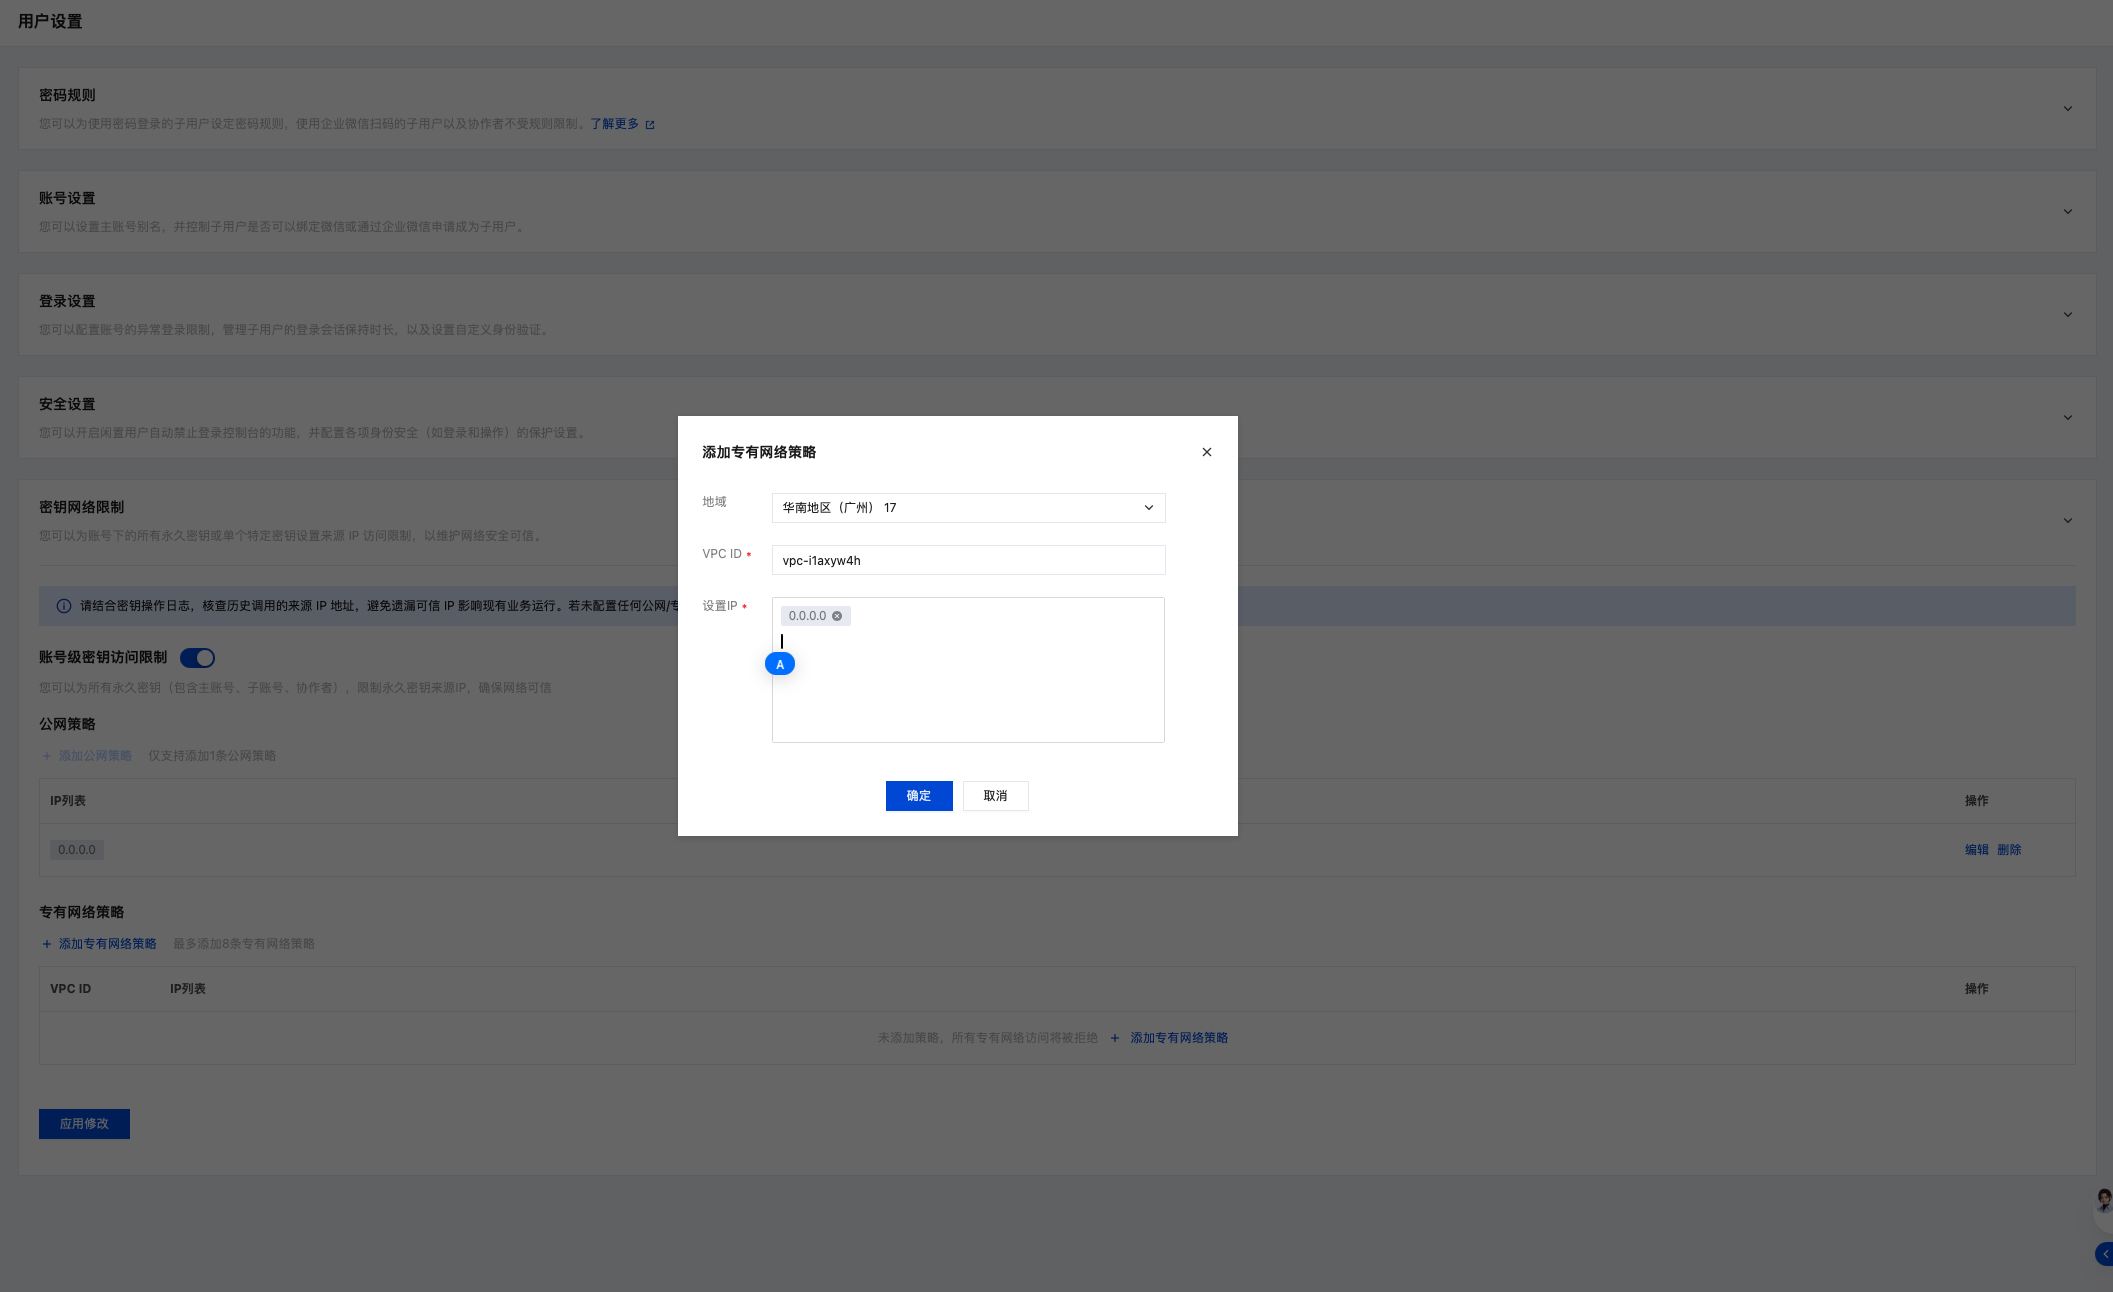
6. 配置完成后,确认公网策略和专有网络策略列表无误后,单击应用修改。
7. 在弹窗中完成二次确认后,单击开启提交配置。
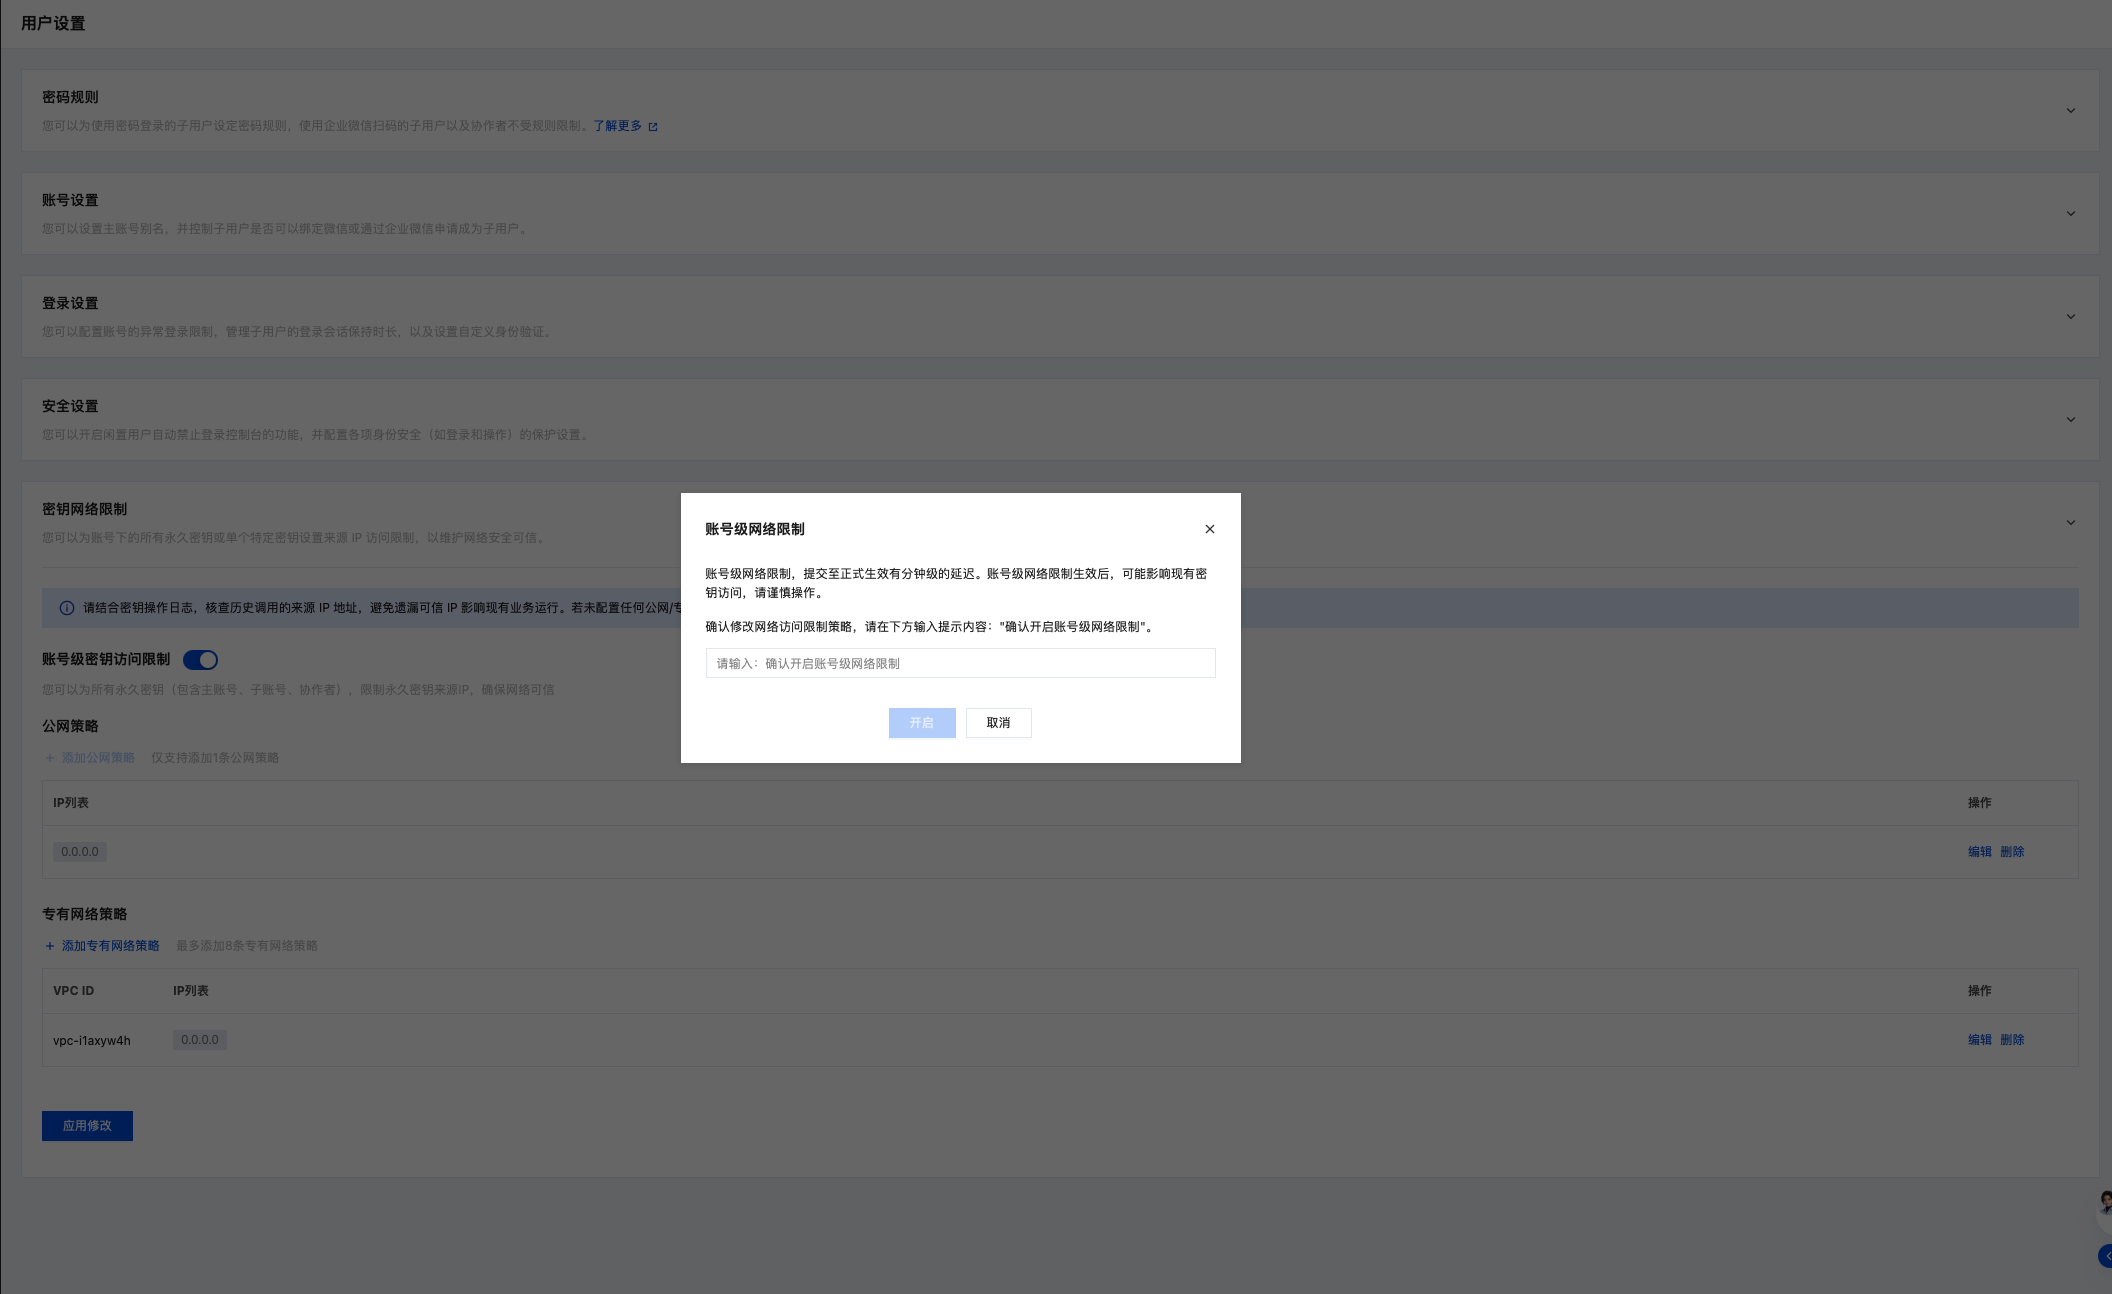
8. 配置提交后,返回密钥网络限制区域,确认账号级密钥网络访问限制已开启且策略信息正确。
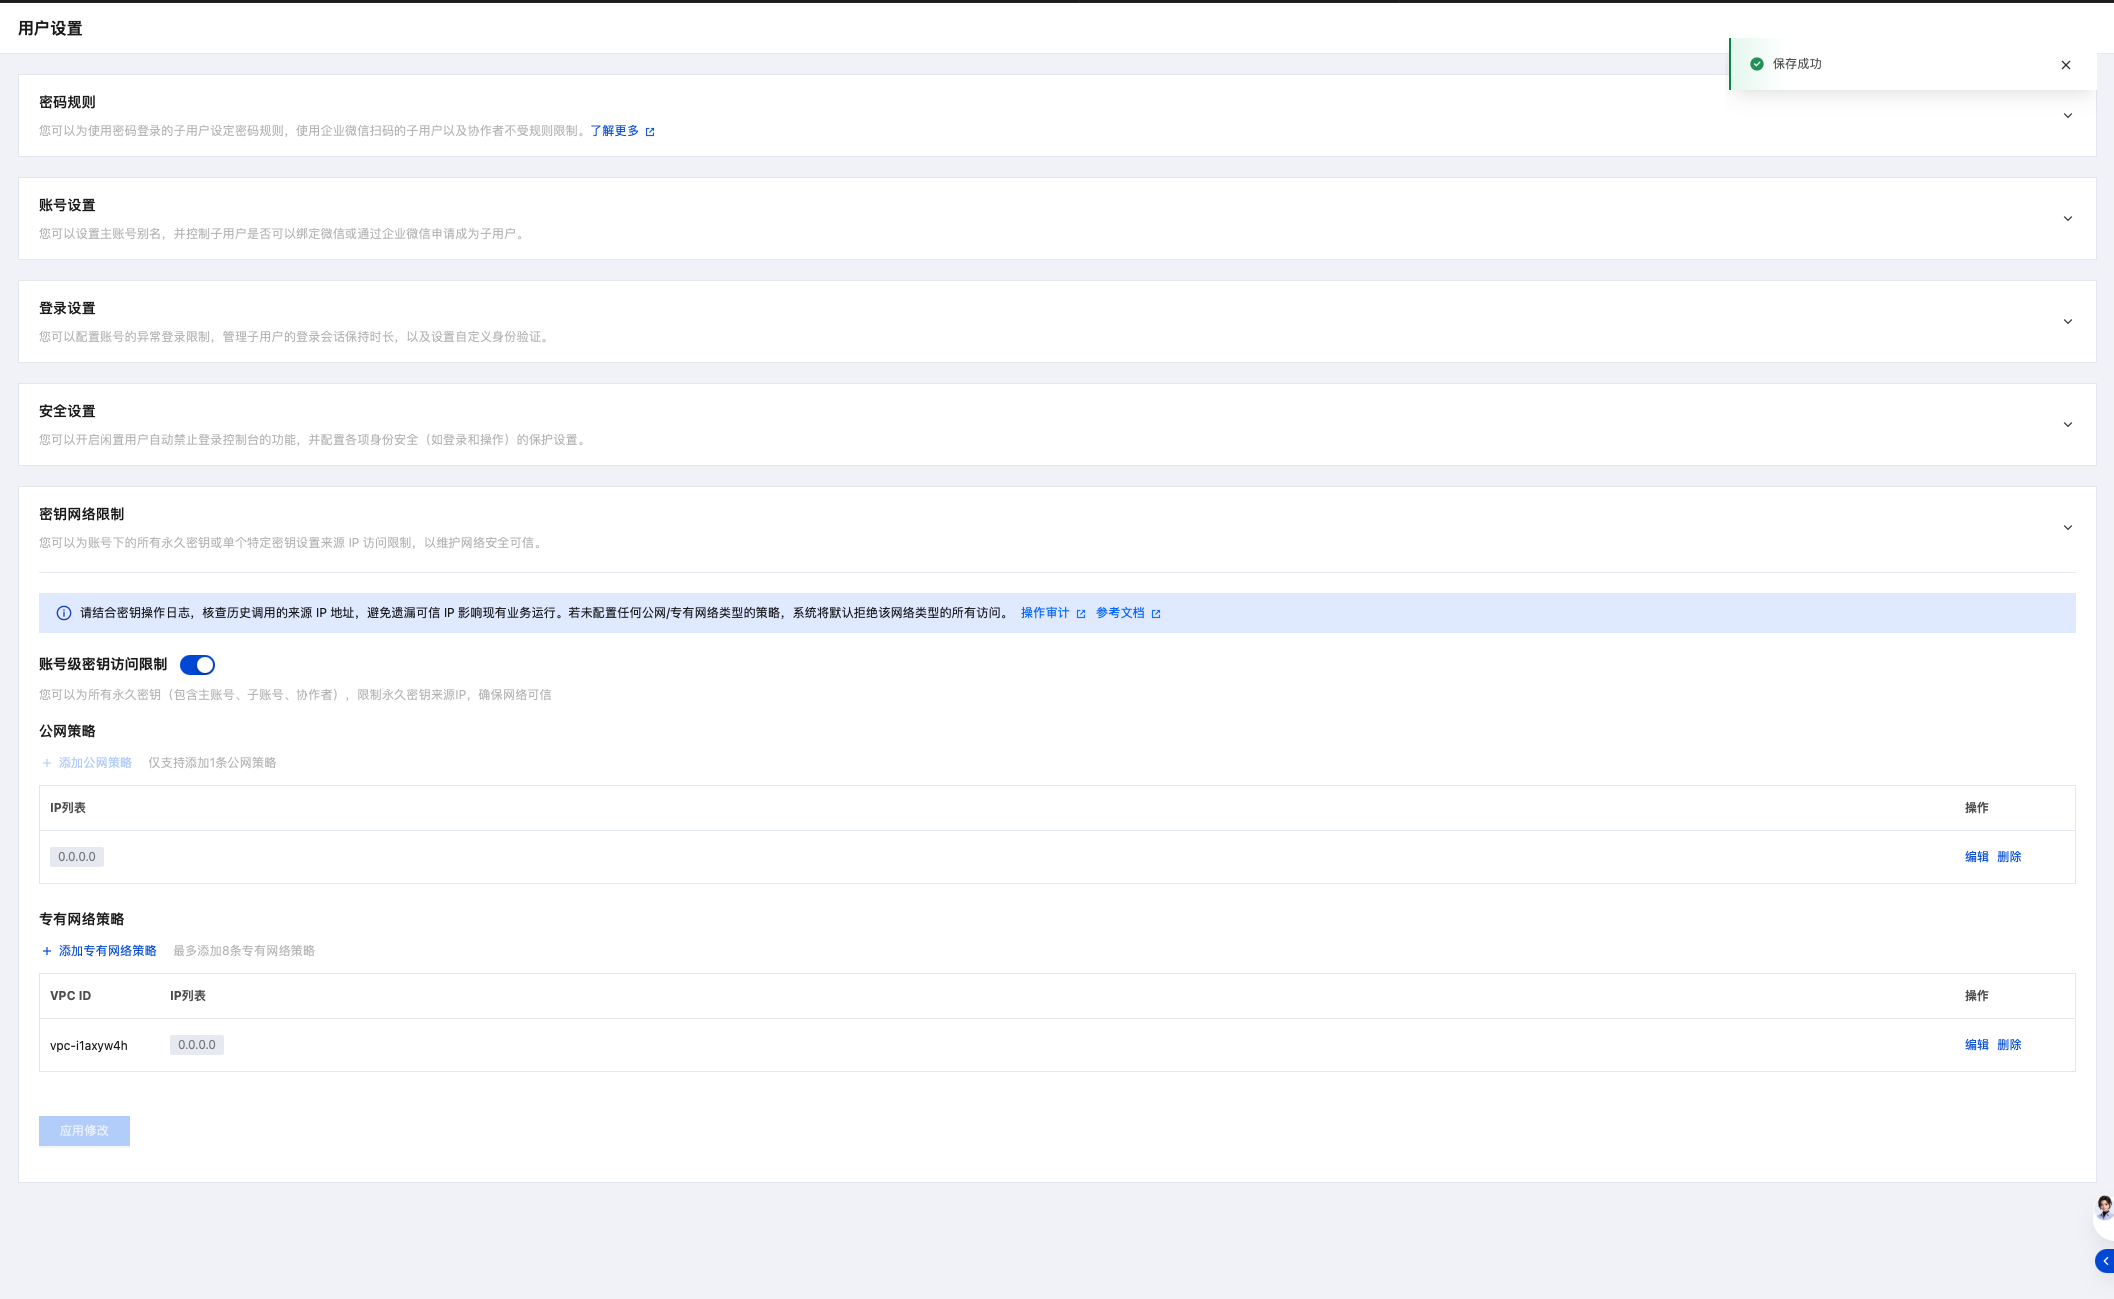
警告:
提交账号级配置前,请确认该账号下所有永久访问密钥的调用来源。配置错误可能导致多个业务系统同时调用失败。
五、注意事项
账号级密钥网络访问限制为全局设置,开启后,影响当前账号下所有未配置密钥级策略的永久访问密钥。
如果开启策略但未配置对应的允许来源,可能导致相关来源的 API 请求被拒绝。例如,仅配置 VPC 策略而未配置公网策略时,公网来源请求可能被拒绝。
修改策略后,全网生效可能存在分钟级延迟,建议在业务低峰期进行配置变更。
如果同一密钥已配置密钥级策略,账号级策略不会对该密钥生效,请在排查问题时优先检查密钥级策略。
建议定期检查访问密钥使用情况,及时禁用或删除长期未使用的密钥。
不建议频繁修改同一密钥对应的网络访问限制策略,避免因策略缓存尚未更新导致业务调用结果不符合预期。
账号级暂不支持 COS/CLS 网络限制。如需对 COS/CLS 配置网络限制,请为子用户的密钥配置密钥级策略,详情请参见 密钥级网络访问限制。
六、常见问题
(一)账号级策略和密钥级策略同时存在时,哪个生效?
密钥级策略生效。只要指定 SecretId 已配置密钥级密钥网络访问限制,系统就只校验密钥级策略,不再校验账号级策略。
(二)账号级策略是否会影响所有密钥?
会影响当前账号下所有未配置密钥级策略的永久访问密钥。如果某个 SecretId 已配置密钥级策略,则该 SecretId 按密钥级策略校验。
(三)账号级策略能否只对部分密钥生效?
(四)策略提交后多久生效?
提交成功到全局生效之间存在分钟级延迟。期间旧策略与新策略都可能命中,请避开业务高峰进行变更。
(五)临时密钥(STS Token)会受该策略限制吗?
不会。本功能仅对永久密钥(SecretId/SecretKey)生效。如需对临时密钥做更细粒度的控制,请在 CAM 策略语法中使用 qcs:ip 条件键。
(六)如何开通账号级密钥网络访问限制?
(七)主账号的访问密钥受账号级策略控制吗?
受控。账号级策略对当前账号下所有未单独配置密钥级策略的永久访问密钥生效,包括主账号与子用户的永久密钥。但请注意,COS/CLS 网络限制不支持账号级配置,仅密钥级支持。
(八)开启账号级策略后,大量业务调用失败,如何应急处理?
可在 用户设置 > 密钥网络限制模块中关闭账号级密钥网络访问限制。关闭后受控密钥恢复为无限制状态,已配置的公网/专有网络策略会保留,重新开启时无需重新配置。变更存在分钟级生效延迟,应急期间请先通过操作审计确认实际调用来源 IP,再决定是补充白名单还是关闭策略。
(九)IP 数量超过上限(单条策略 50 个)怎么办?
账号级支持最多1条公网策略和8条专有网络策略,单条策略内最多50个 IP 或 IP 段。来源 IP 过多时,建议:优先使用 CIDR 网段聚合同一出口的 IP;对动态来源(弹性扩缩容、Serverless 等)统一收敛到固定 NAT 网关出口。
(十)控制台登录会受账号级策略影响吗?
不会。本功能仅限制永久访问密钥的 API 调用来源,不影响控制台登录。如需限制控制台登录来源,请使用 CAM 登录保护或登录 IP 限制相关能力。


