告警中心是云安全中心的入侵检测统一门户,集中展示和处理主机与容器安全告警。支持多类入侵检测及 AI-Link 智链引擎(多行为组合攻击),覆盖告警查看、研判、调查到处置的完整工作流,并支持多账号统一管理。
前提条件
使用告警中心前,请确认:已购买防护授权、目标资产已安装客户端并绑定授权(不同授权版本功能区别见下表)、已按需配置通知渠道。
功能 | 免费版 | 专业版 | 旗舰版 |
入侵检测 | 密码破解、异常登录检测 | 全部入侵检测 + AI 解读 | 全部入侵检测 + AI 解读 |
响应处置 | 人工处置 + 加白 | 系统规则自动拦截/隔离 + 加白 | 系统规则自动拦截/隔离 + 加白 + 自定义黑 |
深度研判 | - | AI 解读 | 事件调查溯源 + AI 解读 |
使用流程
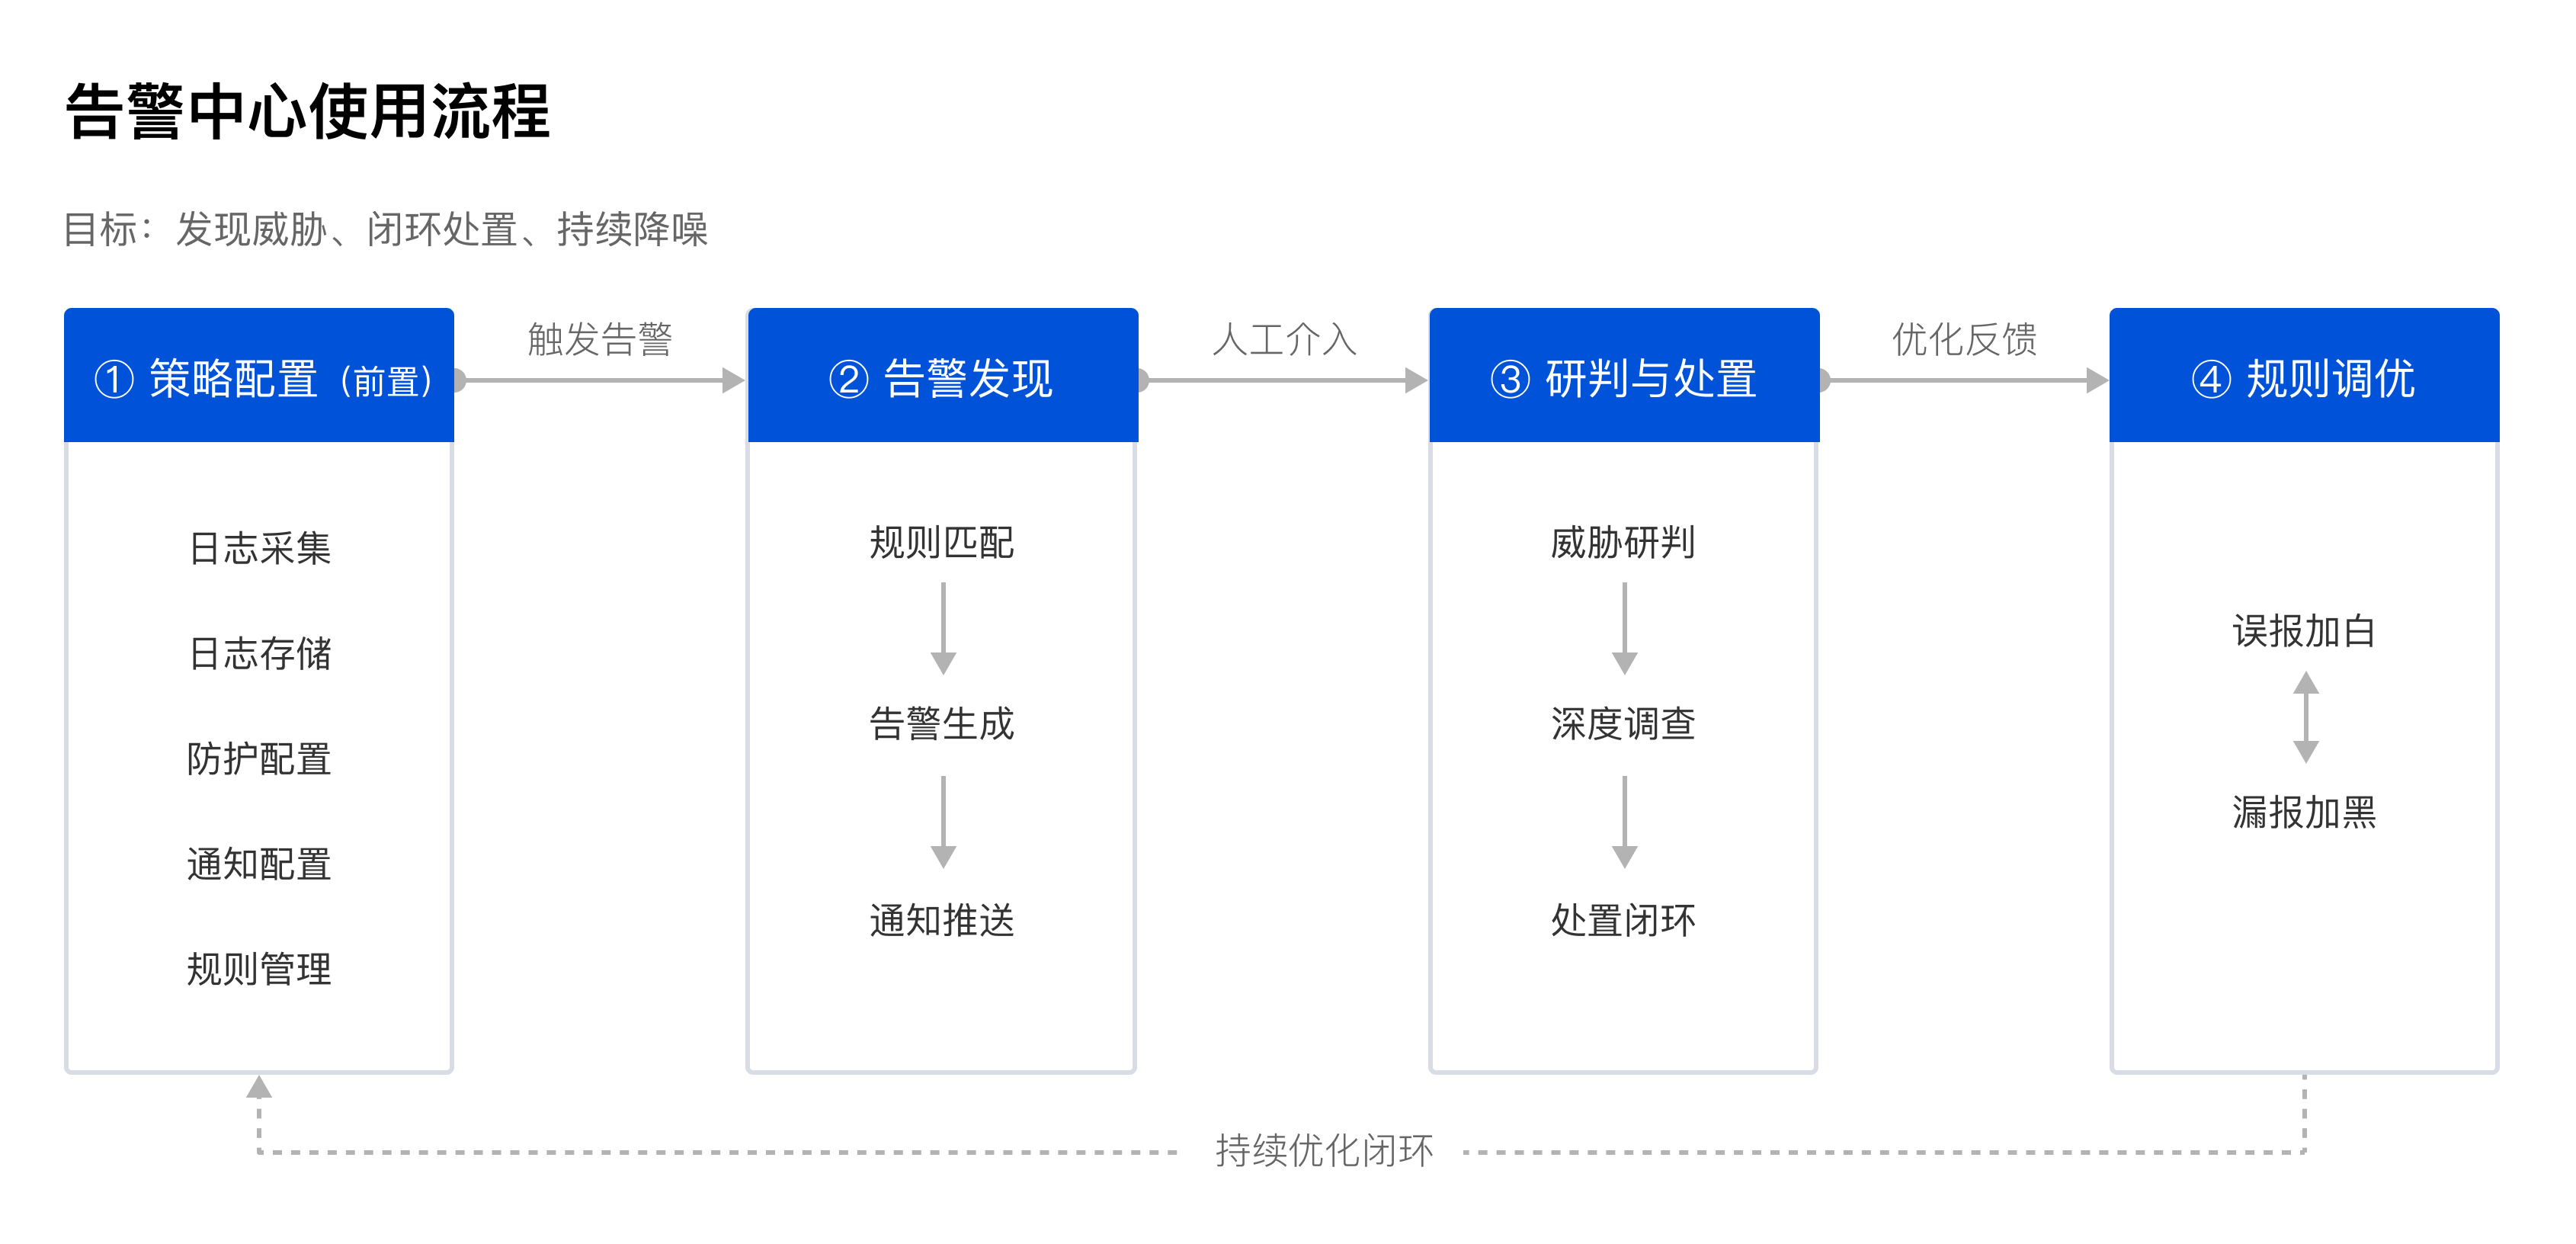
告警检测依赖以下前置配置:
说明:
系统已提供默认配置,可按需调整以加强检测与防御。
完成策略配置后,系统将自动开始检测,规则命中后生成告警并按渠道通知。
规则匹配:采集到的日志与系统内置规则、自定义规则、内置引擎进行匹配。
告警生成:命中规则后自动生成告警,并展示在告警中心列表中。
通知推送:通过已配置的通知渠道实时推送给相关人员。
运维人员收到告警后,需要进行威胁研判并完成处置。
威胁研判:查看告警详情,通过告警摘要、情报分析、告警来源定位等信息进行初步研判。关键命中 AI 解读、进程链溯源、ATT&CK 阶段映射判断告警严重程度。
深度调查:通过 AI 解读、原始日志研判、基于主机深度溯源等进行攻击链路还原,识别影响面。
处置闭环:执行忽略、加白、隔离、深度查杀、删除等处置动作。
处置完成后,根据实际效果持续优化规则:
误报加白:将告警对应的规则或匹配项加入白名单。
漏报加黑:调整规则阈值或将新发现的威胁加入黑名单。
规则调优:根据告警来源信息定位到告警产生的规则并优化。
如何判断处置优先级
一条告警由四类属性共同决定优先级:告警类型、威胁等级、ATT&CK 阶段、检测模式(规则置信度)。
告警类型
告警按攻击环节可分为文件与进程、登录与账号、主机行为等分组,各组对应告警子类型及主要处置方式如下。
分组 | 告警子类型 | 定义要点 | 处置建议 |
文件与进程 | 文件查杀-恶意文件 | 木马/病毒/WebShell 等落地样本 说明: 可识别的病毒类型包括:Backdoor、DDoS、Downloader、Hacktool、Trojan、MalScript、Malware、Miner、Proxytool、Ransomware、WebShell、Rootkit、Exploit、Worm、Macro、PasswordStealer 等。 | 隔离/深度查杀/删除 |
| 文件查杀-恶意进程 | 恶意程序相关进程活动(含异常进程等) | 终止进程/深度查杀 |
登录与账号 | 异常登录 | 非常用 IP/用户/登录地/时间 | 深度查杀/开启扫码安全登录 |
| 密码破解 | SSH/RDP 暴力破解 | 自动阻断/深度查杀/开启扫码安全登录 |
主机行为 | 高危命令 | 高危命令执行 | 拦截 |
| 本地提权 | 异常提权 | 执行动作改为拦截 |
网络行为 | 恶意请求 | 恶意外联/回连 | 拦截 |
| 反弹 Shell | Shell 反向连接 | 拦截 |
| 网络攻击 | 恶意流量、尝试攻击等 | 人工研判;可开应用防护 |
组合攻击 | 多行为攻击 | AI-Link 串联时序攻击链 | 研判后按需深度查杀或缓解(封禁 IP 等) |
威胁等级
威胁等级表示告警所对应安全事件的严重程度,处置建议如下。
等级/图标 | 含义 | 典型场景 | 处置建议 |
 | 对资产影响大,可能导致数据损毁、业务中断或资源被恶意占用等严重事件 | 勒索、挖矿运行 | 立即处置 |
 | 高危安全事件,存在较大风险 | 恶意文件落地、密码破解成功 | 优先处置 |
 | 中等风险事件,需关注并处理 | 高危命令执行 | 尽快研判 |
 | 低等风险事件,可在计划时间内处理 | 端口扫描探测类,与运维行为接近 | 计划内处理 |
 | 潜在风险或信息性事件,可根据告警定期优化规则 | 审计、自定义新规则运营观察、重保弱信号检测 | 日常可降低关注;重保可关注 |
检测模式
代表命中规则的置信度,用于辅助研判处置优先级,处置建议如下。
模式 | 含义 | 典型场景 | 处置建议 |
精准 | 高置信度攻击指纹/行为,命中后恶意结论可信度高 | 常态化安全运营,研判确定性入侵事件 | 优先按入侵事件处置 |
均衡 | 中等可疑行为,具备攻击嫌疑 | 常态化安全运营,捕获中等风险可疑活动 | 结合资产与上下文核实 |
深度 | 行为可疑程度较高,部分行为也可能接近正常运维 | 重大活动保障、高安全等级专项巡检,筛查潜在风险线索 | 务必结合业务背景核实,避免误处置 |
说明:
三种检测模式与 AI-Link 智链引擎中的规则模式(精准/均衡/深度)对应:
在防护配置的 AI-Link 智链引擎配置中,勾选某规则模式,即启用该检测模式下的规则。
若未勾选,对应检测模式的规则不生效,告警列表中也不会再产生该模式下的新告警记录。
ATT&CK 阶段
ATT&CK 是业界广泛使用的攻击行为分类框架。阶段越靠后,说明攻击推进得越深、危害越大。为便于判断处置优先级,下面按紧急程度分三种处置建议。
处置建议 | 说明 | 涉及阶段 |
立即处置 | 攻击者已完成目标或正在造成破坏,须第一时间响应。 | 数据窃取(TA0010) 攻击者将收集到的数据外传到外部 影响破坏(TA0040) 攻击者对系统或数据进行破坏、篡改 |
重点关注 | 攻击已进入系统并向纵深推进,及时处理可阻断后续攻击链。 | 初始访问(TA0001) 攻击者尝试进入系统的入口,如漏洞利用、钓鱼、供应链攻击等 代码执行(TA0002) 攻击者在系统上执行恶意代码,如命令行执行、脚本运行 持久化(TA0003) 攻击者维持对系统的访问,即使重启或凭据变更也不丢失权限 权限提升(TA0004) 攻击者获取更高权限,从普通用户提升到管理员或 Root 防御绕过(TA0005) 攻击者通过禁用安全软件、隐藏行为等方式规避检测 凭据访问(TA0006) 攻击者窃取账号密码、密钥等凭据 横向移动(TA0008) 攻击者从已控制的机器扩展到其他机器 数据收集(TA0009) 攻击者收集敏感数据,准备外传 命令与控制(TA0011) 攻击者与受控机器建立 C&C 通道,下发指令 |
一般关注 | 攻击者尚未进入系统,属于攻击前的探测与准备信号,建议关注但优先级相对较低。 | 侦察阶段(TA0043) 攻击者在入侵前对目标进行扫描、信息收集 资源开发(TA0042) 攻击者为攻击准备资源,如注册恶意域名、构建 C2 基础设施 环境侦察(TA0007) 攻击者探查系统环境,了解网络拓扑、安装的软件等 未知阶段 尚未明确分类的攻击行为 |


