产品功能

端到端全链路加密
客户端加密请求,模型在 TEE 内解密推理,结果加密返回。密钥交换采用抗量子加密算法,可抵御「先截获、后解密」类长周期攻击。

远程证明服务
覆盖端侧采集、远程证明、密钥、GPU 环境、模型调用到运维的完整链路逐项校验,证明结果锚定硬件签名,任何篡改均可被下游校验发现。

密钥安全管理
会话密钥统一由密钥管理系统 KMS 进行硬件级管控,覆盖生成、存储、分发、使用、销毁全生命周期。

可信执行环境
可信硬件为信任根,身份证明、可信启动、运行时度量的信任链,环境隔离兜底,兼容 TEE 强隔离与 TPM 2.0 可信证明两种模式。

自主可信验证
提供技术验证平台与配套测试工具,可对安全推理全链路自主验证;证明报告可导出,用于内外部合规审查与监管举证。

灵活接入模式
支持 Proxy 安全代理免改造接入,以及 SDK 自适应接入,两种方式均兼容 OpenAI / Anthropic 标准协议,已有 AI 应用可平滑迁移。
13+项
远程证明安全性校验指标
5+类
支持主流模型或上传自有模型
<5%
GPU-TEE加密性能损耗低
3步
安全代理极简化部署上线
我们的优势
打造企业云端 AI 算力安全屋,为云上部署的模型提供高性能、可验证的安全保障

高效合规,安全可证明
提供技术验证平台与配套测试工具,支持对安全推理全链路进行验证并输出安全报告,用于内部合规审查与外部监管举证。
适配信创,国产化算力
国产卡与 NVIDIA 生态均支持纳入可信算力,降低供应链风险,满足政务、金融、央国企信创要求。

便捷接入,低性能损耗
安全代理模式接入机密计算环境无需修改业务代码;硬件加速与异步验证策略,降低业务时延影响。

优化成本,免重资产投入
安全更新、密钥轮转、远程证明均由云端自动完成,无需采购高额硬件、组建运维团队,按需使用算力。
从「承诺可信」到「技术可证」
普通云端推理
TC-AICC 可信计算
数据进入推理环境后存在明文处理
隔离性、完整性、机密性三要素构建安全底座
数据机密
数据机密
数据在推理环境内明文处理,云服务商、模型厂商是否接触无法证明
数据机密
全链路密文,仅客户端与可信推理节点可解密
环境可信
环境可信
运行的镜像、模型、推理服务是否被替换或篡改,调用方无法验证
环境可信
模型调用前远程证明校验,环境不可信即拦截请求
合规举证
合规举证
只能提供协议与承诺,缺少云端可审计的技术证据链
合规举证
远程证明报告锚定运行环境与硬件签名,可导出作为合规举证材料
数据留存
数据留存
任务结束后是否留存、是否被二次使用无法确认
数据留存
明文只在 TEE 内存,TEE 外只有密文,平台侧无法读取
展开
产品架构
建立从AI应用客户端到推理节点的可信通道
创建可信集群
启动环境度量,完成远程证明
建立安全信道
完成密钥协商,同步会话密钥
端到端加密推理
使用可信集群,数据全程密态
端侧 / 客户侧
AI 应用WorkBuddy · CodeBuddy · 自建 Agent
AICC-SDK端侧集成,字段级加密
AICC 安全代理免应用改造,链路加密
端侧两种接入模式
AICC 算力集群
TEE 节点 · CPU AMD SEV-SNP
安全能力接口统一入口
AICC-Service安全会话 · 证明 · 密钥协商
双向认证DEK 注册远程证明
GPU 推理节点
协议网关OpenAI / Anthropic
路由 · 鉴权
路由 · 鉴权
SGL / vLLM高性能推理服务
加解密模块
AICC-Agent启动验证
度量上报
度量上报
安全镜像 · LUKS 磁盘加密 · 环境度量 · 不可篡改上报 · 网络管控 · 密钥同步
可信根
KMS 密钥管理可信密钥 / 凭据
国密RSABYOK
远程证明服务RA · 完整性验证
启动验证 · 远程证明
安全信道 · 密钥协商与同步
Prompt 加密传输 · 加解密 · 密钥同步
Prompt 传输
鼠标悬停上方步骤可单独查看对应链路
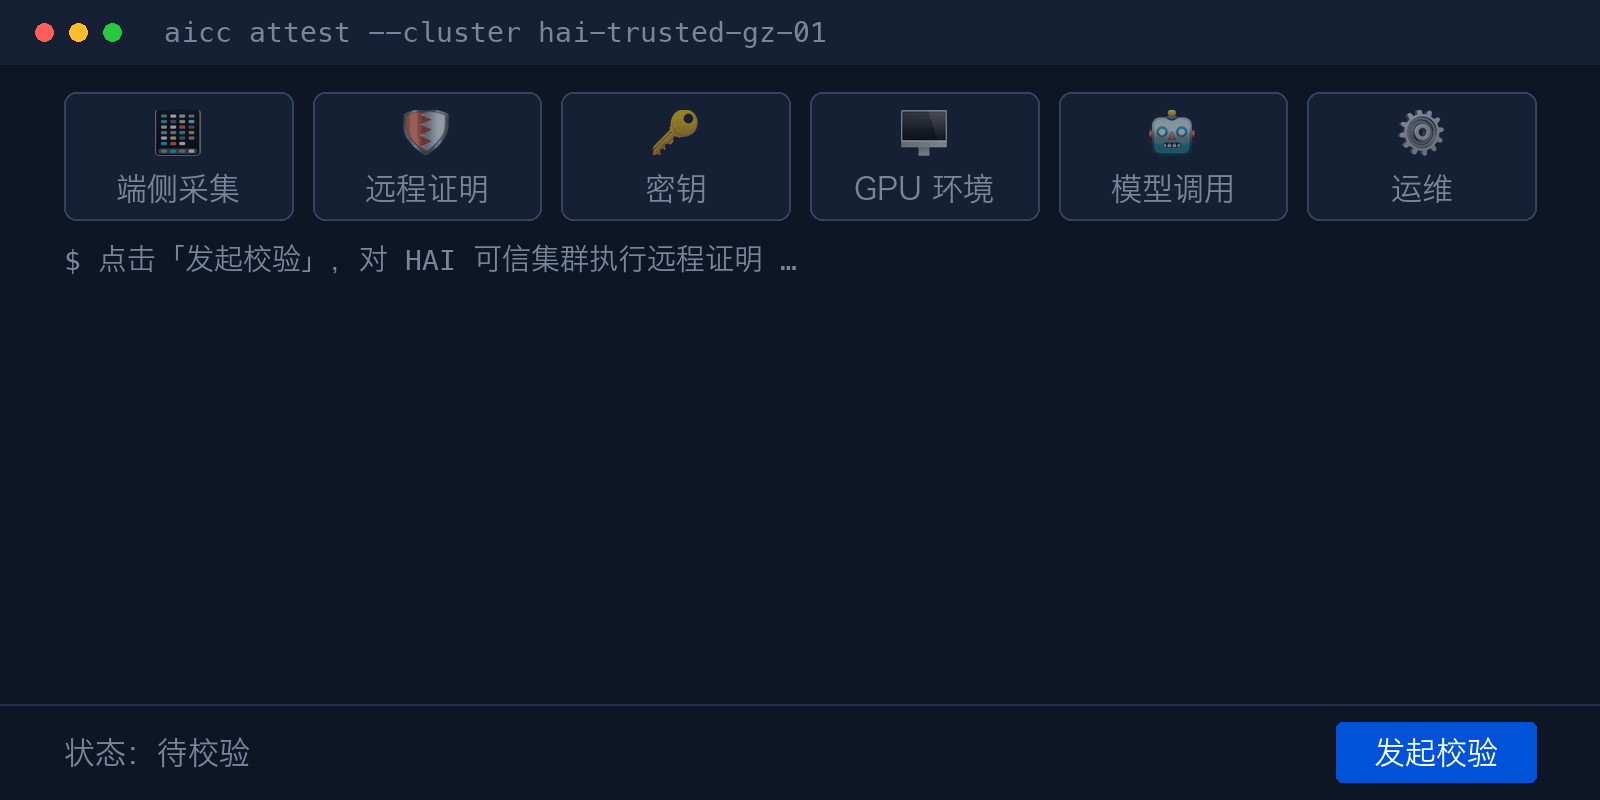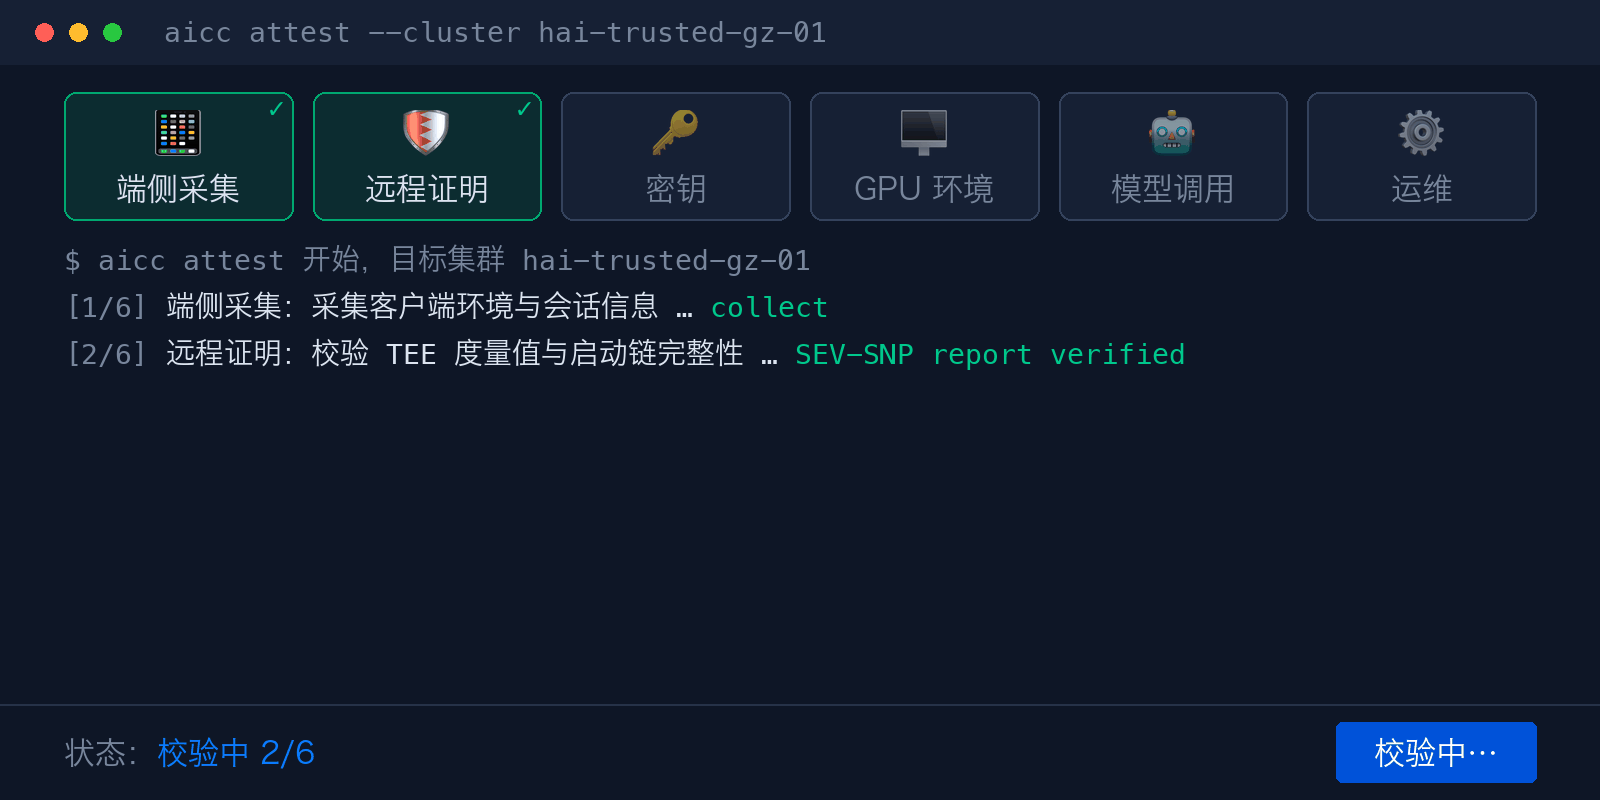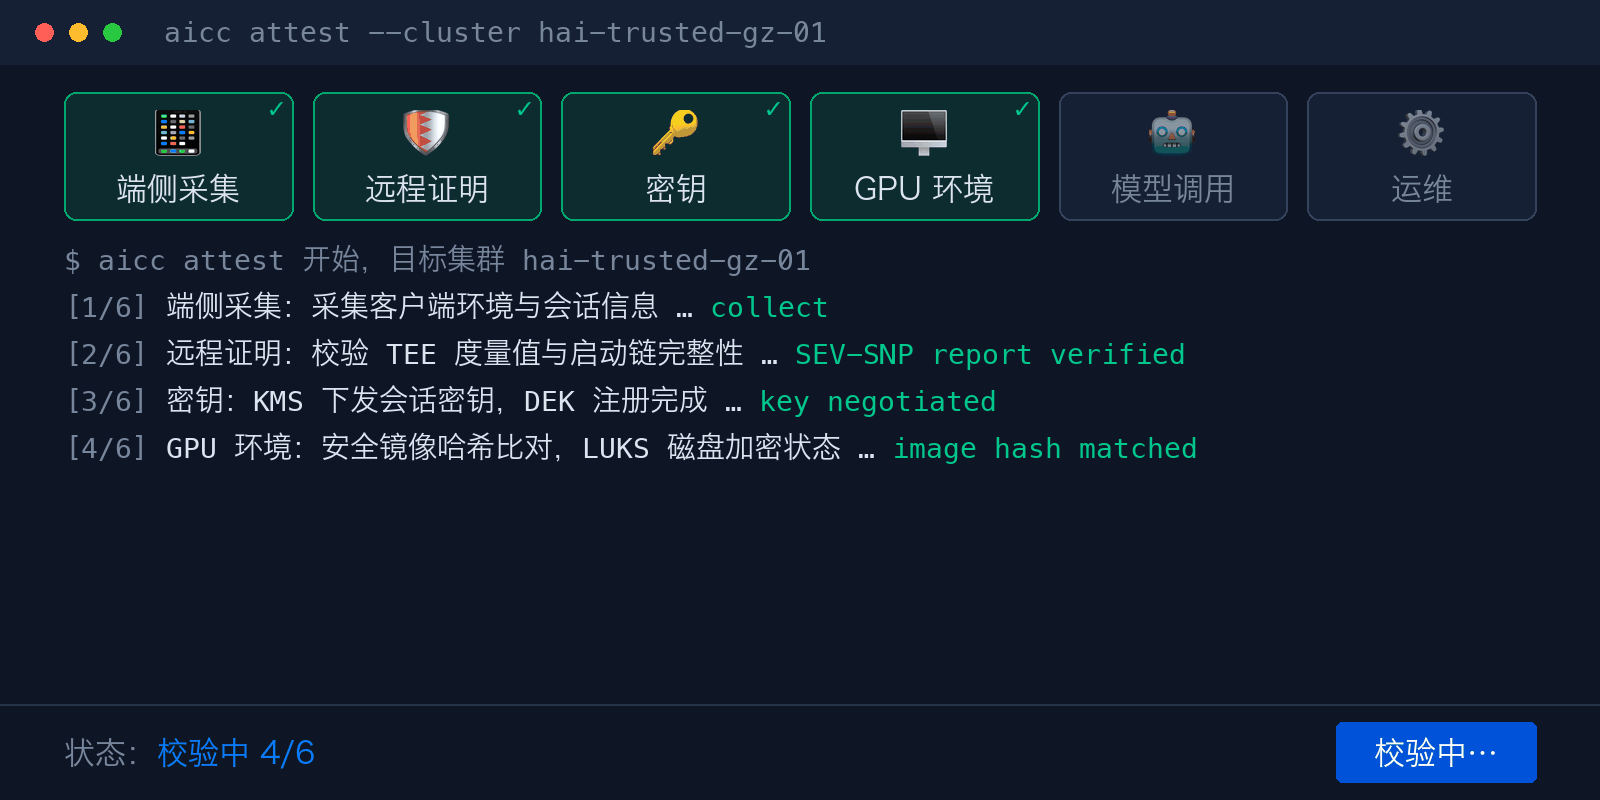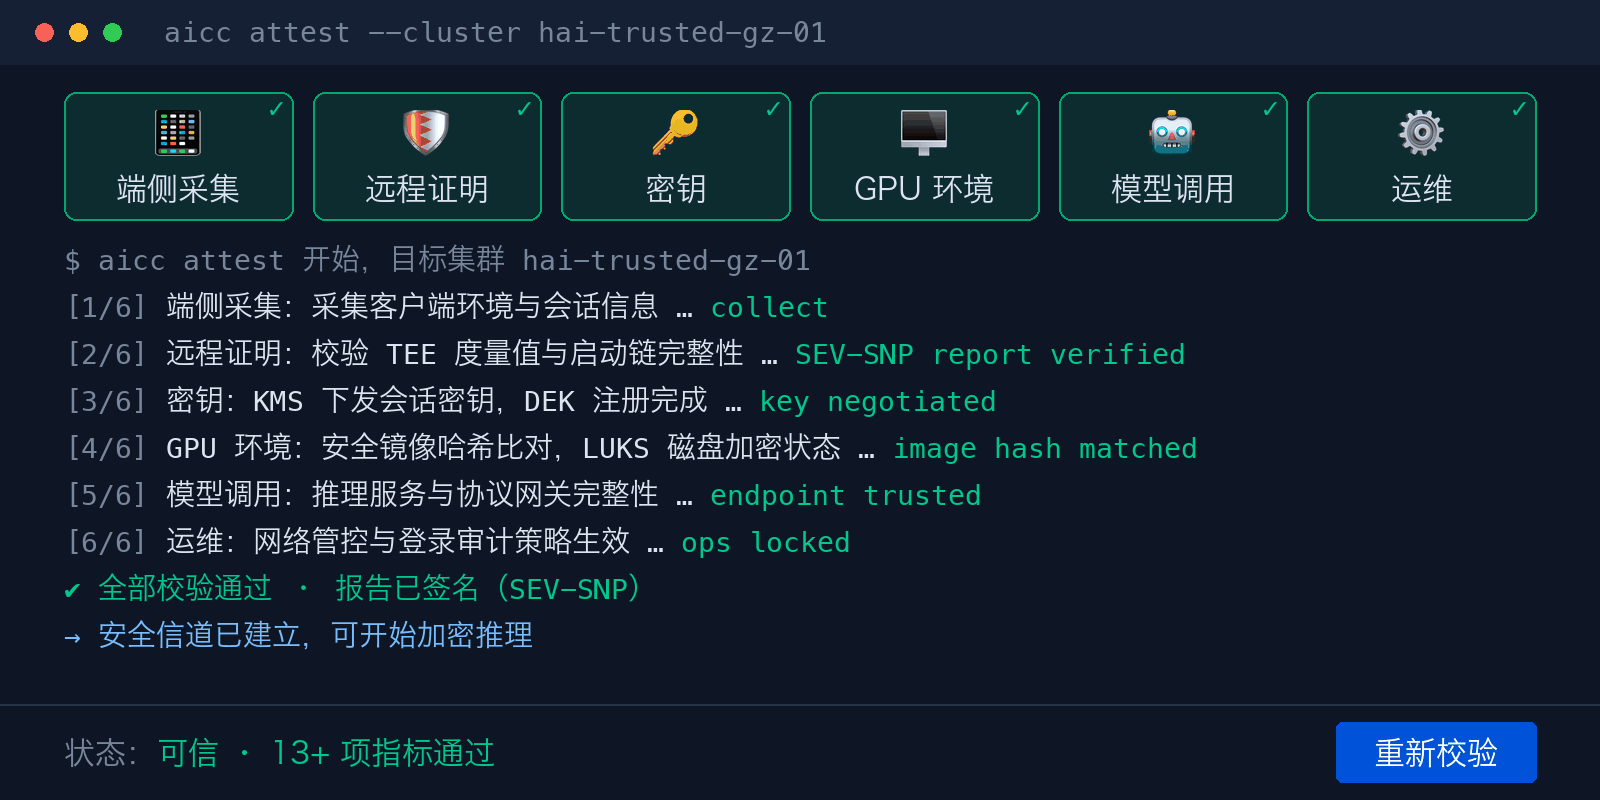
每一次调用,都可以被独立验证
调用前校验运行环境完整性,证明结果锚定硬件签名。环境不可信,请求拦截。
镜像消毒安全启动,客户端到推理端全链路验证
远程证明逐项校验,未通过则链路阻断
端到端数据加密,抗量子密钥保护业务信息
证明报告支持导出,用于内部合规审查与监管举证
应用场景
AI Coding
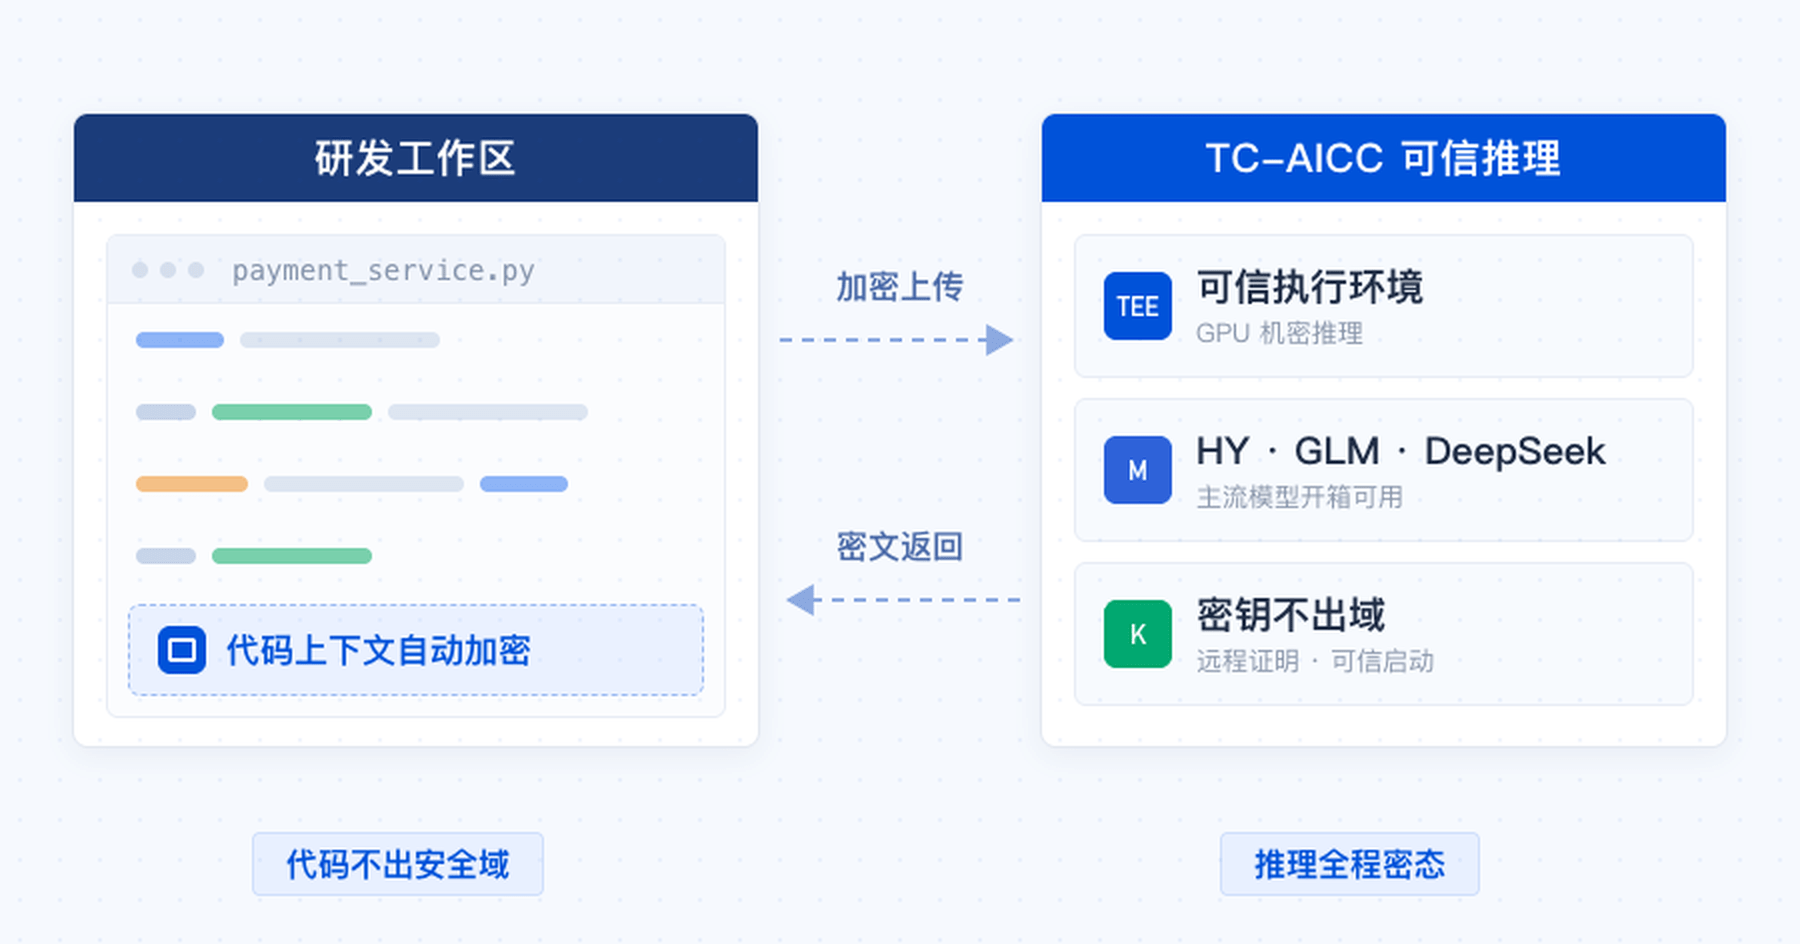
企业研发团队使用 AI 编程工具做代码补全、Code Review 与 DevOps 时,代码上下文需要上传云端推理。代码库含专有算法与商业秘密,且多轮携带长上下文,对首字响应与并发稳定性要求高。
方案要点
- 零改造接入:通过安全代理或 SDK 接入,代码上下文发送前自动加密,现有研发工具与流程无需改造。
- 高性能独占可信推理:GPU 在隔离的可信执行环境内完成推理,支持长上下文与多轮缓存复用,弹性扩展应对高并发。