公司上网行为监控软件:终端上网行为审计选型与合规风险科普
原创
公司上网行为监控软件:终端上网行为审计选型与合规风险科普
原创
企业安全-域智盾
修改于 2026-09-14 10:57:56
修改于 2026-09-14 10:57:56
一、开篇:分清网关审计与终端审计,避开选型认知误区
很多企业提到上网行为管理,第一反应是采购网络出口网关设备。但不少运维管理者会忽略一个现实:网关设备仅能解析外网流量,当员工使用手机热点、离线笔记本、加密客户端工具时,大量内网操作、加密应用传输行为会脱离网关管控范围。
市面上常说的上网行为监控软件,属于终端侧审计体系,和硬件网关属于互补关系,并非互相替代。它的核心价值不是无差别监视员工,而是采集企业办公终端上的网页访问、程序运行、网络上传下载行为,用于网络安全事件追溯、风险告警,同时满足等保对于网络日志留存的合规要求。 选型时不能只看管控能力强弱,更要重点考察策略灵活性、日志权限隔离、合规适配能力,避免出现技术能用,但落地触碰法律风险的情况。
二、真实案例:仅依靠网关审计,泄密事件发生后取证链条断裂
一家贸易企业,网络出口部署硬件上网行为网关,企业认为已经完成上网行为全部管控。一名业务人员将客户资料导出,断开内网 WiFi,切换手机热点,通过网盘客户端把批量客户资料上传至个人账号。
网关设备看不到热点环境下的任何网络记录,没有终端层面的网页访问、网盘上传、文件操作日志。后续该员工跳槽竞品,大量客户资源流失。企业排查安全事件,仅有内网时段的网关流量记录,缺失热点离线状态下完整操作轨迹,无法形成完整证据链,维权陷入被动。
该案例反映出,单纯依靠网络出口网关存在明显短板。当终端脱离企业内网环境,网关审计直接失效,终端侧上网行为审计,是网络安全防护不可缺少的补充环节。
三、终端上网行为审计体系核心评估能力
- 多维度上网行为采集:记录网页完整访问 URL、搜索引擎关键词、访问时长;覆盖浏览器网页、网盘客户端、即时通讯工具上传下载行为;离线笔记本操作可本地缓存日志,重新接入内网后自动回传,不丢失离线上网记录。
- 网站与应用程序分级管控:支持网站、程序黑白名单,可按部门、岗位下发差异化策略。可以限制高危、恶意、娱乐类网站访问,也可以仅做审计记录不强制阻断;针对 P2P 下载、视频类应用做流量管控,避免占用业务带宽。
- 风险行为告警识别:识别批量文件上传网盘、高频访问招聘站点、访问恶意钓鱼网站等高风险行为,告警阈值支持自定义,过滤无效误报;可和外设审计、文档操作日志联动,形成完整行为链条。
- 报表统计分析能力:输出部门、终端维度上网行为报表,统计网站访问排行、应用使用时长、流量消耗情况,用于 IT 运维分析,不做主观的人员好坏定性。
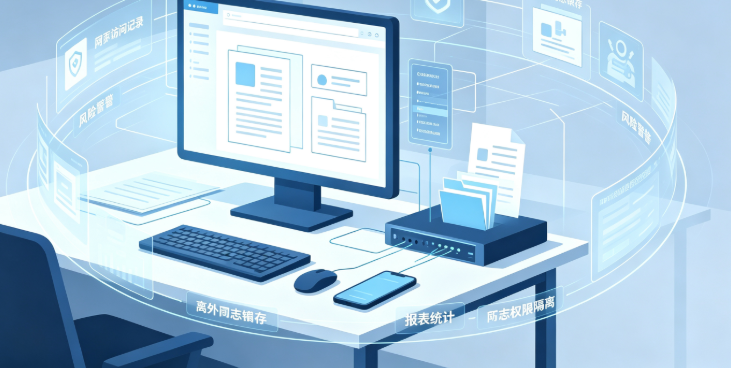
- 日志安全与权限隔离:审计日志防篡改存储,满足等保日志留存周期要求;查看日志设置独立权限,需要安全事件核查流程才可以调阅,禁止运维人员日常随意浏览员工上网记录。
四、分岗位差异化落地策略
研发技术岗位
研发人员需要大量查阅技术社区、开源站点,不适合做严格网页阻断。以行为审计记录为主,仅对恶意、高危网站进行拦截,保留技术查阅的灵活性,重点监测批量上传内部源代码、图纸的风险行为。
销售商务岗位
开启完整上网行为审计,对网盘、云盘上传行为重点监测;针对招聘网站、批量文件外发配置告警;业务需要访问的行业站点加入白名单,不干扰正常业务拓展。
行政职能岗位
配置基础网站与程序黑白名单,过滤高危、娱乐站点;告警阈值适度放宽,仅监测异常大批量上传下载,保障日常办公体验。
五、落地必须重视的合规红线
- 管控对象边界清晰:审计范围仅限企业配发办公终端,员工个人手机、私人电脑不在管控范围内,不能通过技术手段监控员工私人设备。
- 落实事前告知义务:在员工手册、内部制度明确公示办公终端会开启上网行为审计,写明采集范围、日志用途,保障员工知情权。
- 恪守最小必要原则:仅采集和企业办公安全相关的上网行为,不刻意采集与工作无关的个人隐私内容;不把审计记录单独作为处罚员工的唯一依据,需要结合业务产出综合判断。
- 严格日志访问权限:上网审计日志仅限安全、内控人员在发生安全事件时按流程调阅,做好访问留痕,防止日志被滥用泄露。
- 明确工具定位:上网行为审计是安全追溯工具,不能替代绩效考核、人事管理制度。
六、总结
硬件网关和终端上网行为审计软件,二者是互补关系,而不是二选一。网关负责全网出口流量管控,终端审计补齐热点、离线、加密客户端场景下的行为记录缺口。
企业在部署上网行为审计体系时,不能一味追求管控能力,要把合规放在重要位置。按照不同岗位设置差异化策略,做好告知与权限隔离,在满足网络安全、等保审计要求的同时,规避劳动合规风险,真正发挥终端审计的安全价值。
责编:璇玑
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号