企业数据防泄漏:允许手动解密文件功能原理、场景与安全管控要点
原创
企业数据防泄漏:允许手动解密文件功能原理、场景与安全管控要点
原创
用户12337378
发布于 2026-09-16 11:09:38
发布于 2026-09-16 11:09:38
引言
在企业终端文件加密体系中,透明加密可实现内部办公无感防护,但业务流转过程中,经常存在对外交付、外部评审、离线查阅等需求,需要对加密文档执行解密操作。若完全禁止手动解密,会严重阻碍业务开展;若无管控的自由解密,又会带来核心数据外泄风险。
允许手动解密文件作为企业数据防泄漏系统的关键可控出口,通过审批流程、口令校验、就地解密、目录批量解密等能力,在保障业务灵活性的同时,构建可审计、可管控的解密通道。本文将解析该功能实现原理、典型业务场景与配套安全管控要点。
一、允许手动解密文件核心功能原理
企业加密系统默认对指定类型文档、文件夹实施终端透明加密,文件在授权内网环境可正常读写,脱离可信环境则无法打开。手动解密功能,并非开放无限制解密权限,而是提供受控的解密申请通道。
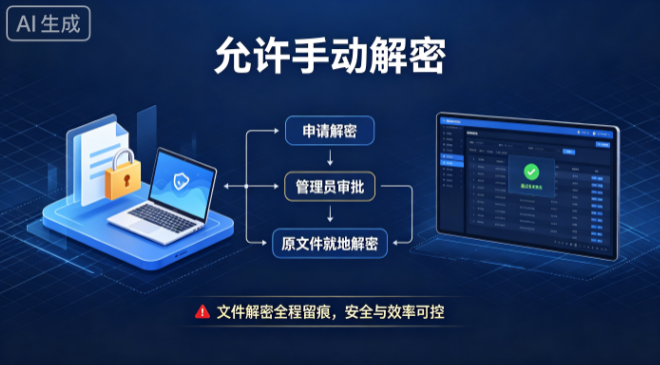
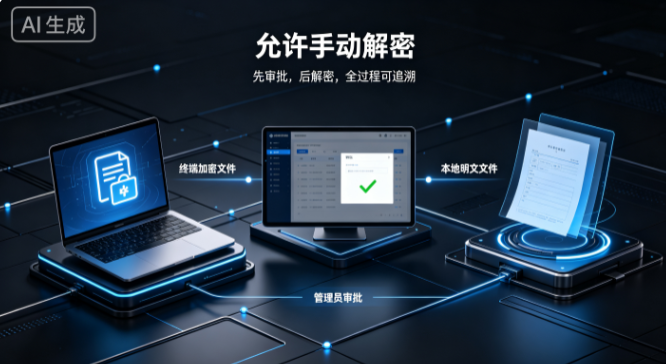
终端用户发起解密请求后,系统将申请信息、文件信息、申请人信息一并提交至管理后台,由管理员完成审批判定。审批通过后,解密指令下发至发起申请的终端,执行文件解密;审批驳回则文件维持加密状态,不会产生任何明文外泄。整个解密行为全程留痕,所有申请、审批、解密结果均记录至审计日志,满足合规追溯要求。
二、核心能力详解
1. 支持终端手动解密文件
终端侧提供用户自主发起解密申请入口。员工在本地电脑选中加密文件,即可提交手动解密申请,无需管理员远程操作文件。该操作仅为发起申请,不会自动完成解密,解密动作必须等待审批结果,从源头避免用户私自解密带走机密资料。
2. 手动解密文件需经过管理员审批后方可解密
所有手动解密请求强制进入审批流程。管理员可根据业务需求,配置单人审批或多级审批模式。收到申请后,管理员可查看申请人、文件名称、文件大小、申请解密原因、使用场景等信息,判断是否允许解密。未经审批的申请,终端文件始终保持加密状态。
3. 审批通过后原文件就地解密
审批流程通过后,解密操作在用户发起申请的终端本地执行,也就是就地解密。系统不会将明文文件上传至服务器,仅传递审批指令。解密完成后,该终端上的原加密文件转换为明文;其他终端上的同一份文件副本,依旧保持加密,不会同步解密,控制明文扩散范围。
4. 支持申请文件夹解密,可复制完整解密目录
业务场景下经常需要批量交付整套项目资料,单文件解密效率较低。系统支持直接对整个文件夹发起解密申请。审批通过后,可对文件夹内全部子文件、子目录批量解密,保留原有目录结构,支持复制完整解密目录对外交付。大幅提升批量资料交付的效率,适配图纸包、项目文档集等场景。
5. 解密申请支持设置解密口令
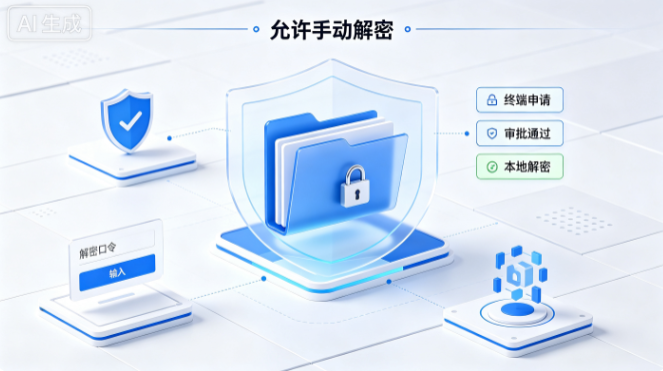
为进一步提升安全等级,可在解密审批环节配置解密口令。管理员审批时可设置独立解密口令,用户在终端执行解密操作时,除审批通过外,还需要输入正确口令,才能完成解密。即使解密申请被他人冒用,无口令依旧无法解密文件,增加一层安全校验,降低账号被盗带来的数据泄露风险。
三、典型业务应用场景
- 对外资料交付:需要向客户、合作方发送项目方案、图纸资料,员工发起解密申请,管理员审批后就地解密,再对外传输。
- 离线出差使用:员工外出办公,需要本地离线查阅加密文档,提交解密申请,审批后在本机解密使用。
- 项目归档导出:项目结项,需要批量导出整套文档目录用于归档,直接申请文件夹解密,保留完整目录结构。
- 第三方评审:外部审计、专家评审,需要提供明文资料,通过审批 + 解密口令双重校验,管控解密行为。
四、配套安全管控要点
- 最小权限原则:仅为必要人员开放解密申请入口,普通员工默认不具备发起解密权限,减少风险面。
- 全流程审计留存:解密申请、审批人、审批时间、解密文件、解密口令使用记录全部日志留存,发生泄密事件可溯源。
- 解密时效管控:可按需配置解密有效期,部分场景可设置临时解密,到期后文件自动恢复加密,避免明文长期留存终端。
- 操作行为联动管控:解密后的明文文件,仍可联动外设、截屏、打印管控,防止解密完成后通过其他渠道二次泄露。
总结
允许手动解密文件是企业数据防泄漏方案中可控的数据出口,平衡了业务灵活性与数据安全。通过终端申请、管理员审批、就地解密、完整目录批量解密、解密口令校验等能力,既满足企业对外交付、离线查阅、项目归档等业务需求,又杜绝无管控解密带来的数据泄露风险。在搭建企业数据防泄漏体系时,受控手动解密能力,是选型评估中的重要技术指标。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号