证书吊销治理实战:CRL 与 OCSP 如何做到泄露证书秒级失效
原创
证书吊销治理实战:CRL 与 OCSP 如何做到泄露证书秒级失效
原创
用户12597027
发布于 2026-09-26 15:38:04
发布于 2026-09-26 15:38:04
摘要:一张证书私钥一旦泄露,从执行吊销操作到全网所有校验点拒绝该证书,中间的时间差就是攻击窗口。本文聚焦证书吊销 CRL OCSP 的工程治理与吊销实时性,拆解 PKI 证书生命周期中证书过期与吊销演练的落地方法,回答"证书泄露后多久全网失效""如何避免误伤合法证书"两个核心问题。 正在上传图片...
关键词:证书吊销,CRL,OCSP,PKI 证书生命周期,证书过期,吊销演练,证书撤销列表,短周期证书,证书状态查询,证书吊销治理
一、引言:证书吊销为什么是 PKI 的"止血阀"
在多数人直觉里,证书只是"加密连接"或"证明身份"。但在 PKI 体系里,证书还给代码固件签名、给设备身份背书、给服务端会话鉴权。一旦私钥从产线工位、调试实验室、云上密钥库或供应商处泄露,攻击者可伪造合法签名,或伪装授权设备接入业务通道。
真正能止血的手段不是换锁,而是让全网校验点尽快把这张证书判为"已死亡",这引出核心矛盾:吊销的实时性与系统可用性 / 误伤率的博弈。证书吊销治理(CRL、OCSP、短周期证书)是 PKI 证书生命周期里最易被低估、却最决定实战效果的环节。
围绕等保与供应链安全要求,运行自有 CA 的团队必须证明私钥泄露时具备可执行吊销与恢复能力。本文把能力拆成四块拼图——CRL 离线兜底、OCSP 实时兜底、短周期证书时间窗硬上限、吊销演练闭环验证——并讨论"快失效"与"不误伤"的平衡。
二、CRL 与 OCSP 两种吊销模型的工程本质
动手前须厘清两协议取舍,它们回答同一问题"这张证书还活着吗",但新鲜度与代价不同。
2.1 CRL:把"死亡名单"广播出去
证书撤销列表(Certificate Revocation List,CRL)是 CA 周期签发的"已吊销序列号清单",校验方定期拉取缓存。核心字段:thisUpdate(签发时间)与 nextUpdate(下一份应签发时间,即保鲜截止点)。校验方在 nextUpdate 前默认信任列表,因此一张证书从标记吊销到全网拒签,最坏延迟约等于一个 CRL 发布周期加分发刷新延迟。
2.2 OCSP:实时"查户口"
在线证书状态协议(Online Certificate Status Protocol,OCSP)让校验方握手时向 Responder 查询,返回 good / revoked / unknown 三态并带签名。新鲜度可控到秒级/分钟级,但每次校验引入外部依赖——responder 不可达时须选 fail-open(放行)或 fail-close(拒绝),两选择在不同子场景结论相反。
下面用一张对比表把两者的工程属性摊开:
维度 | CRL | OCSP |
|---|---|---|
新鲜度上限 | 一个发布周期(如 1h~24h) | 秒级~分钟级(取决于 responder 刷新频率) |
边缘资源占用 | 需缓存整份列表,资源受限节点压力大 | 查询-响应小包,适合资源受限节点 |
离线可用性 | 有本地缓存即可验,弱网友好 | 依赖实时通道,弱网易失败 |
隐私 | 不暴露"查了谁" | Responder 能看到"谁在查哪张证书" |
失效兜底 | 列表过期后默认不信任,反而安全 | responder 挂了策略难定 |
适用点 | 产线烧录、批量校验、弱网节点 | 诊断接入、远程访问实时鉴权 |
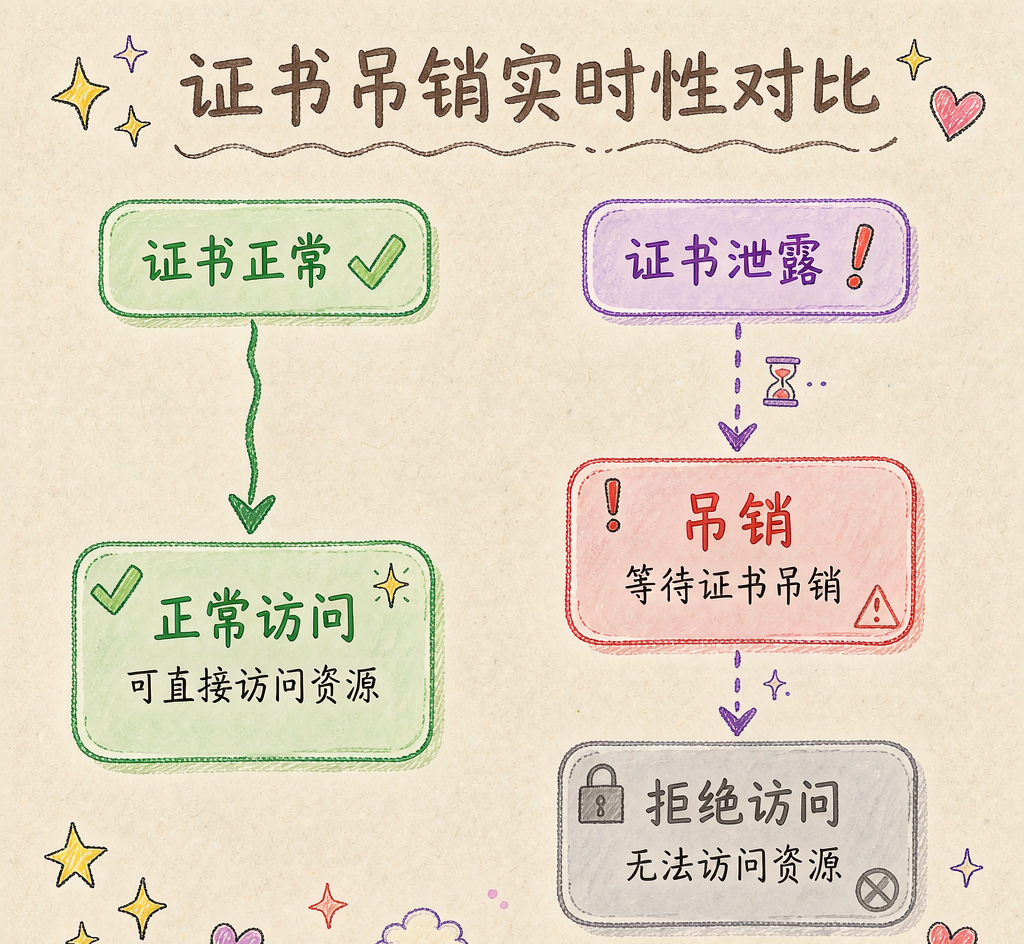
证书吊销实时性对比示意
结论:单一机制不够,CRL 做离线兜底 + 批量广播,OCSP 做在线实时兜底,短周期证书再补一层时间窗硬上限。
三、泄露后全网失效:一张"时间账本"
回答"证书泄露后多久全网失效"不能拍脑袋,要拆成可量化、可演练的时间链,每段都是可测量优化的延迟来源。
[泄露发生]
   │  (MTTD:从泄露到被监测发现,可能数小时~数天,取决于审计与异常检测)
   ▼
[安全团队决策吊销]
   │  (人工确认 + 审批,分钟级~小时级;这段最该被流程压缩)
   ▼
[CA 执行吊销标记]
   │  (CRL 路径:等待下一个 nextUpdate 周期才进列表)
   │  (OCSP 路径:标记进入 responder 状态库,秒级~分钟级)
   ▼
[边缘节点刷新状态]
   │  (CRL:拉取新列表 + 本地失效缓存 TTL 到期)
   │  (OCSP:响应缓存 TTL 到期 + 下次查询命中新状态)
   ▼
[全网拒绝该证书]
把链路换算成最坏时延,常见组合如下:
吊销手段组合 | 最坏失效延迟(典型配置) | 说明 |
|---|---|---|
仅 CRL,周期 24h | ~24h + 分发延迟 | 攻击窗口极大,多数场景不可接受 |
CRL 周期 1h + OCSP | ~1h(CRL 兜底) / 数分钟(OCSP) | 主流折中 |
CRL 周期 15min + OCSP + 短周期证书 1h | ≤ 15min(CRL) / ≤ 1h(证书自然过期) | 高安全子场景 |
短周期证书 1h,无显式吊销 | ≤ 1h(证书到期即失效) | 通信/会话类证书常用 |
关键洞察:短周期证书把"吊销延迟"这个不确定运维问题,转化成了"有效期"这个确定性密码学参数。当证书只活一小时,攻击者即便拿到私钥,可用窗口也被锁死在一小时以内,显式吊销退居二线,变成"加速止血"而非"唯一止血"。
四、OCSP 响应服务的工程落地
OCSP Responder 要同时满足三件事:响应快、签名可信、状态新鲜可审计。
4.1 部署架构与签名密钥
响应须由专用 OCSP Signing 证书签名,私钥驻留 HSM(满足 FIPS 140-2/3 密钥不可导出),避免主机被攻破后伪造 good。典型架构:状态源(CA 吊销库)→ 响应生成(HSM 签名)→ 缓存层 → 边缘网关。
# 伪代码:OCSP 响应生成(节选)
def build_ocsp_response(cert_serial, status_db, hsm):
    status = status_db.lookup(cert_serial)        # good / revoked / unknown
    if status == "revoked":
        revocation_time = status_db.revoked_at(cert_serial)
    tbs = TBSResponse(
        cert_serial, status,
        this_update=now(),
        next_update=now() + CACHE_TTL
    )
    signature = hsm.sign(tbs.encode(), key="ocsp_signing")  # 私钥不出 HSM
    return OCSPResponse(tbs, signature)
4.2 缓存、限流与高可用
OCSP 高频小包,直接在 HSM 签名会打爆密码机,故前置响应缓存:相同序列号 good 响应带 nextUpdate 缓存、TTL 对齐 CRL 周期(如 1h),并限流防重放。
responder 不可达时策略分化:诊断接入 / 远程访问鉴权建议 fail-close;产线批量烧录可短暂 fail-open 并本地记录待补验。
OCSP Stapling:服务端(远程访问网关)定期缓存响应并在握手时附带给客户端,消除客户端实时依赖、集中查询压力;代价是响应自带有效期,网关须过期前刷新,否则客户端降级到本地 CRL 而非盲目信任。
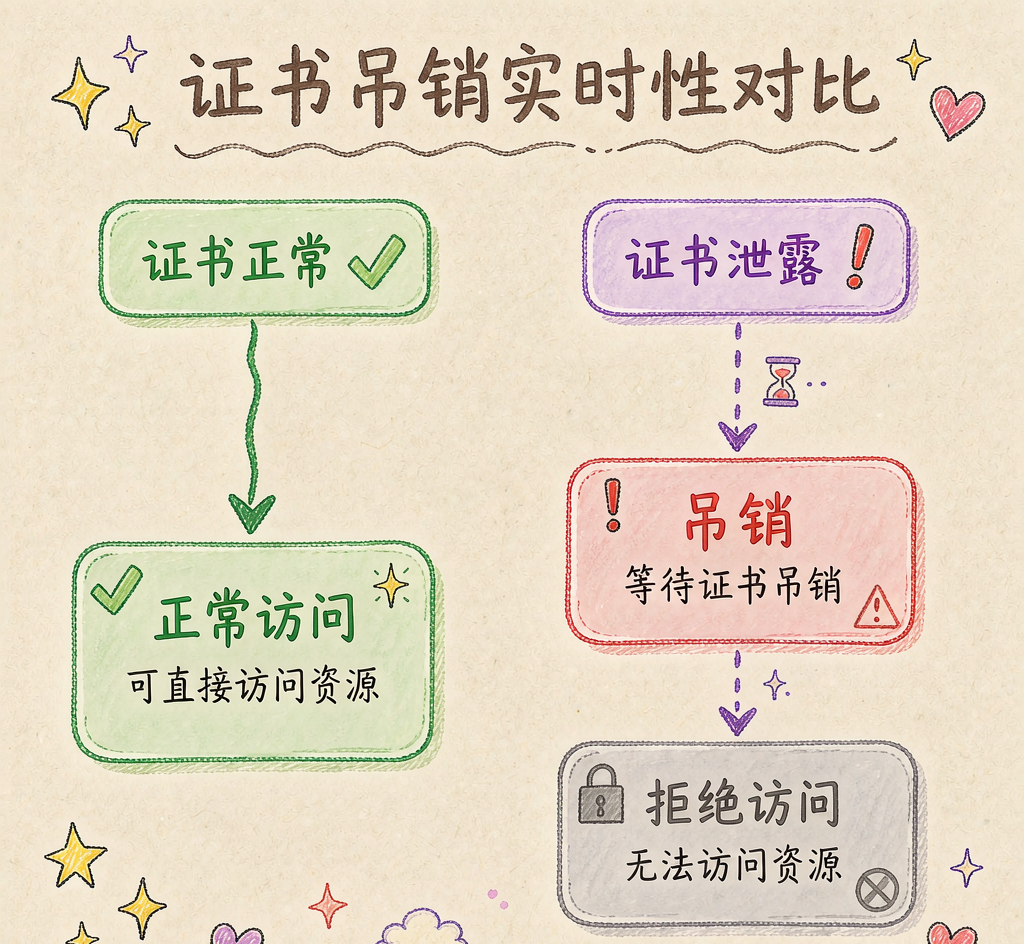
CRL 与 OCSP 部署架构示意
五、CRL 分发机制:让"死亡名单"真正到达边缘
CRL 最大敌人往往不是协议本身,而是分发。内部 CA 证书类型多、节点差异大,一份全球 CRL 体积可观,直接塞给每个节点既不现实也无必要。
5.1 分区 CRL 与增量 CRL
分区 CRL(Partitioned CRL)按业务线/平台/项目切片,某业务线只拉自己一小片,体积骤降;配合增量 CRL(Delta CRL)只拉变化量,进一步压带宽。
# 伪代码:分区 CRL 拉取与本地校验
def refresh_crl(node, partition_id):
    url = crl_repo / partition_id / "latest.crl"
    raw = secure_pull(url)                       # 业务通道 / 运维通道 / OTA
    if verify_signature(raw, ca_pubkey) and \
       raw.this_update <= now() <= raw.next_update:
        local_crl[partition_id] = parse(raw)
        log_audit("CRL_REFRESH", partition_id, raw.this_update)
    else:
        # 列表过期或签名异常,按 fail-close 处理
        reject_pending_verifications()
5.2 分发通道与缓存策略
通道分层:产线内网直推、在网设备业务通道静默更新、运维工位随连接下发。本地必须缓存且带版本/哈希校验,断网沿用最近有效列表,过期(now > nextUpdate)则切更保守拒绝策略。
按项目隔离组织证书体系,CRL 天然按项目切片,边界内节点只消费自己分片,缩小体积也避免跨业务线误影响。
六、短周期证书策略:用"短命"换"快死"
短周期证书(Short-Lived Certificate)核心思想朴素:有效期够短,"等自然过期"即构成吊销上限。当有效期压到小时级,显式吊销更多是"加速"而非"必须"。
6.1 哪些证书适合短周期
- 适合:诊断会话证书、远程访问临时凭证、会话级证书——本就是一次性 / 短时用途。
- 不适合:固件签名根/中间 CA、设备身份证书(频繁轮换冲击验签链与烧录节奏)。
混合策略:长周期证书(固件签名、设备身份)配 CRL+OCSP 显式吊销;短周期证书(会话、通信)配自动轮换,几乎不依赖显式吊销。
# 伪代码:短周期证书自动轮换
def rotate_cert(agent, ca_client, ttl=3600):
    while running:
        csr = agent.gen_csr()
        cert = ca_client.issue(csr, validity=ttl)   # 有效期 1h
        agent.install(cert)
        sleep(ttl * 0.8)                            # 提前 20% 时间轮换
        # 旧证书不主动吊销,到期自然失效
6.2 时钟与 CA 负载两个坑
时钟同步敏感:漂移致新证未生旧证已死的空窗,对策为安全时钟源 + 轮换提前量 + 旧证宽限。CA 签发压力:海量会话每分钟续签,CA 与 HSM 吞吐须压测到位,否则成新瓶颈。
七、吊销演练:把"理论上能吊销"变成"实战中真吊销"
声称支持吊销常卡在:标记了 CRL 没发、OCSP 没刷、旧列表仍放行。证书过期与吊销演练应成 PKI 证书生命周期里的常规动作。
7.1 演练流程
- 计划与范围:明确业务线/项目/证书类型,圈定时间窗,准备回滚预案。
- 准备影子资产:隔离环境预置"诱饵证书",私钥仅演练持有,避免误伤真实业务。
- 执行吊销:CA 侧标记 revoked,记录
t0。 - 观测传播:监控 CRL 重发、OCSP 状态库更新、各节点缓存刷新,记录
t1(全网拒绝时刻)。 - 多点验证:从诊断接入、远程访问、安全启动验签、调试端口四入口尝试,确认全拒。
- 复盘指标:MTTD + 决策时长 + 传播时长 = 实际 MTTR,定位最慢环节。
# 伪代码:演练验证脚本(多入口断言)
endpoints = ["diag_access", "remote_access", "secure_boot", "debug_port"]
for ep in endpoints:
    result = attempt_auth(ep, decoy_cert)
    assert result == "REJECTED", f"{ep} 未拒绝诱饵证书!"
7.2 把演练纳入常态
演练应随项目、CA 轮换、架构变更定期回归,把"吊销传播时延"设 SLO(OCSP 路径 P99 ≤ 5 分钟、CRL 路径 P99 ≤ 一个发布周期)。全链路审计串起"标记—发布—生效—刷新"时间线,按序列号回放即可定位断点。
八、吊销误伤:比"漏杀"更隐蔽的风险
总盯漏杀(该吊销没吊销),但生产场景里误伤(不该吊销却被吊销)同样致命:错误 CRL 版本、脏缓存、时钟漂移可让产线停摆、设备无法远程诊断。误伤规避必须前置设计。
8.1 常见误伤来源
- CRL 版本错乱:版本号/哈希缺失,旧列表覆盖新列表,刚签发合法证书被判死。
- OCSP 脏缓存:签名证书过期或缓存未刷新,返回 stale 的
revoked。 - 序列号跨域冲突:跨 CA、跨项目序列号空间未隔离,A 项目吊销误命中 B 项目合法证书。
- 时钟漂移:节点时间错误,把
nextUpdate判过期而 fail-close 拒绝一切。 - 中间人篡改:未校验签名即采信,被投毒成虚假
good或revoked。
8.2 规避手段清单
手段 | 作用 | 注意点 |
|---|---|---|
双源交叉校验 | OCSP 与 CRL 同时查,冲突时 fail-close 并告警 | 增加一次查询开销 |
序列号命名空间隔离 | 按项目/业务线隔离,杜绝跨域误命中 | 需在 CA 规划期定好 |
吊销前二次确认 + 灰度 | 先小范围标记,观察无误再全量 | 拉长止血时间,需权衡 |
状态缓存硬上限 | OCSP/CRL 响应超固定 TTL 强制重查 | TTL 过短伤性能 |
严格签名与版本校验 | 任何状态源必须验签 + 版本单调 | 防止投毒 |
短周期证书兜底 | 即便误伤,最长一个有效期自动恢复 | 仅对短周期类有效 |
审批分离 | 吊销操作需多人审批,降低人为误判 | 拉长决策时延 |
强调灰度吊销与分区域吊销:不确定时先云端/诊断侧小范围标记观察,再向边缘推送,把误伤半径控最小。
九、不同业务场景的吊销时效差异
证书吊销不是"一刀切",四类场景对实时性、可用性、误伤容忍度要求不同,须分场景定制。
9.1 服务端 TLS 与内部 CA
内部 mTLS 网络可控、节点集中,适合 CRL 分区直推 + 短周期服务证书:证书活一小时,泄露也只在窗口内有效。误伤容忍低——一次误拒即服务中断,故 fail-open(本地记录待补验)+ 事后审计回放,靠短周期锁死残留风险。
9.2 诊断接入与远程访问鉴权
实时性要求最高,潜在攻击者可能就在设备旁或远程访问通道另一端,故 OCSP fail-close 优先(状态不明一律拒绝),再以 CRL 离线兜底补强弱网。演练须把"吊销后诊断仪立即被拒"作硬性断言,而非仅验证云端标记。
9.3 固件签名与安全启动
设备启动验签固件,依赖长周期根/中间 CA,不能短周期轮换,必须 CRL + OCSP 显式吊销。关键两点:CRL 须随 OTA 可靠到达并在验签前刷新;验签失败须进安全恢复模式(锁定并上报),而非静默放行。
9.4 调试端口与设备身份
调试接口(JTAG、调试 UART)开关靠证书管控。调试证书适合短周期 + OCSP 实时校验,泄露即缩窗;端口本身应有硬件级使能熔断,证书只是其中一层而非唯一防线,即便状态服务异常,硬件策略仍能兜住物理越权。
把四类场景映射到同一套体系,本质是用"发布周期、实时查询、有效期"三个旋钮,分别调到各场景可接受位置:烧录重可用、诊断重实时、安全启动重可靠到达、调试端口重多层防御。
十、把四块拼图组合成体系
回到问题——"证书泄露后多久全网失效"。答案不是单一数字,而是一张组合牌:
- OCSP 路径负责诊断接入、远程访问的近实时拒签(分钟级);
- CRL 分区 + 增量分发负责产线、在网设备、弱网节点的离线兜底(受发布周期约束);
- 短周期证书把会话类失效上限锁死在有效期以内(小时级),大幅压缩攻击窗口;
- 定期吊销演练 + 全链路审计把"声称能吊销"变成"实测真吊销",并能在事后举证。
四者叠加,最坏失效时延从"纯 CRL 24h"降到"分钟级(OCSP)+ 小时级(短周期兜底)",靠双源校验、命名空间隔离、灰度吊销把误伤压到可接受区间。证书吊销治理的真正目标,不是追求某一协议的单点最优,而是在实时性、可用性、安全性之间,为自身 PKI 证书生命周期找一套可度量、可演练、可回放的平衡点。
方案参考
在方案落地中,可参考安当KSS(密钥与证书管理系统)这类以证书生命周期与吊销治理为核心、支持 OCSP 实时响应与 CRL 自动分发、可配置短周期证书的产品形态作为对照,结合自身 PKI 规模设计吊销演练与监控闭环。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号