架构防腐:流媒体短剧后台高危批量操作的防御与 RBAC 权限边界设计
原创
架构防腐:流媒体短剧后台高危批量操作的防御与 RBAC 权限边界设计
原创
用户11775117
发布于 2026-09-26 18:41:49
发布于 2026-09-26 18:41:49
引言
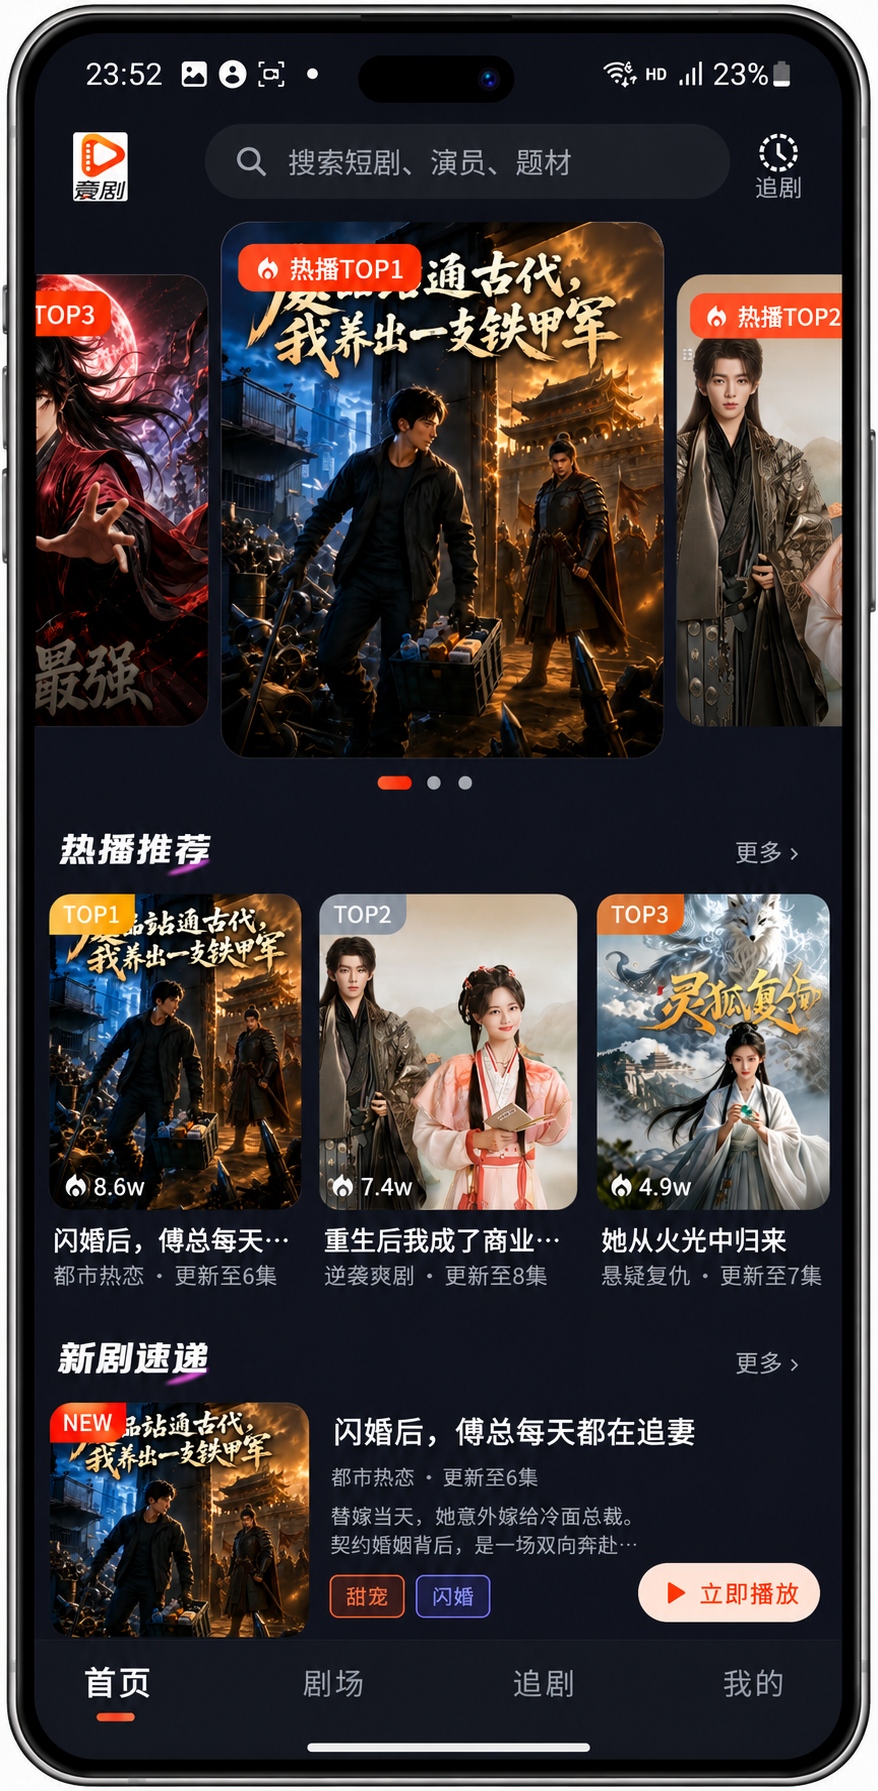
在短视频与流媒体短剧平台上线初期,内容体量较小,管理后台的越权与误操作风险往往被忽视。然而,随着剧库(上万部剧集)、用户(百万级日活)和订单规模的激增,后台的“高效”正在变成一把双刃剑。一次失去校验的“批量下架”或“批量删除”,可能瞬间导致前台大量播放异常和客诉。 在进行系统架构设计与源码选型时,后台的健壮性绝不能仅仅停留在“有没有批量操作按钮”,而是要深究底层的拦截网:操作边界是否清晰?演示账号的沙箱隔离是否完善?高危操作(如资金配置、软删除)是否具备完备的回滚机制?本文将结合 Go + Vue3 的技术栈,探讨如何在高频短剧业务中构建兼顾效率与安全的后台架构。
一、 批量操作防爆破:引入二次确认与软删除机制
为了提升运营效率,短剧后台必然会提供批量上架、下架、删除、推荐位调整等接口。然而,批量操作本质上是将一个风险动作进行放大。尤其是“删除”操作,短剧一旦被物理删除(HARD DELETE),与其关联的剧集视频、用户的购买记录、收藏追剧列表将产生大面积的“脏数据”或空指针报错。
在服务端架构中,必须严禁核心业务表(如剧集表、订单表)的物理删除。所有的删除操作必须在数据库层面被抽象为软删除(SOFT DELETE)。同时,针对批量写操作,后端网关需强制校验操作数量的上限,防止因传入超大数组导致的慢 SQL 锁表。
Go
func BatchDeleteDramas(ctx context.Context, dramaIDs []uint64) error {
    // 1. 安全边界:限制单次批量操作的数量上限,防止锁表与内存溢出
    if len(dramaIDs) == 0 || len(dramaIDs) > 50 {
        return errors.New("批量操作数量必须在1~50之间")
    }

    return db.Transaction(func(tx *gorm.DB) error {
        // 2. 严禁物理删除,执行软删除(更新 deleted_at 时间戳)
        // GORM 在开启 Soft Delete 时,Delete 动作会自动转为 UPDATE
        if err := tx.Where("id IN ?", dramaIDs).Delete(&Drama{}).Error; err != nil {
            return err
        }

        // 3. 级联软删除:同步下线关联的独立集数,但不清除用户的购买账本
        if err := tx.Where("drama_id IN ?", dramaIDs).Delete(&Episode{}).Error; err != nil {
            return err
        }

        return nil
    })
}
通过 GORM 底层的软删除机制,数据只是在查询时被自动过滤,在后台可以通过“回收站”功能进行一键恢复,从而给了运营团队面对毁灭级误操作时的“后悔药”。
二、 最小权限原则:精细化 RBAC 控制模型
在开发测试阶段,所有开发者共享一个超级管理员账号(Super Admin)确实方便。但平台一旦进入正式运营,不同岗位的权责必须物理隔离:
- 内容运营:仅需访问剧集库、分类、轮播图等媒资模块;
- 客服人员:仅需访问用户列表、解封操作、订单查询;
- 财务/系统管理员:方可触碰支付网关参数、广告 SDK 配置以及 VIP 定价体系。
如果让一个内容编辑拥有了修改支付宝回调密钥的权限,后果不堪设想。系统必须引入标准的基于角色的访问控制(RBAC)中间件。
Go
func CheckRBACPermission(requiredResource string, requiredAction string) gin.HandlerFunc {
    return func(c *gin.Context) {
        // 从 JWT 中解析出当前管理员的 RoleID
        roleID := c.MustGet("admin_role_id").(uint64)

        // 超级管理员直接放行
        if roleID == RoleSuperAdmin {
            c.Next()
            return
        }

        // 校验当前角色是否被授权了目标资源的特定操作 (如: Resource="finance", Action="write")
        hasPermission := rbacService.Enforce(roleID, requiredResource, requiredAction)
        if !hasPermission {
            c.JSON(http.StatusForbidden, gin.H{
                "code": 403,
                "msg": "越权拦截:您所在的岗位无权执行该操作",
            })
            c.Abort()
            return
        }
        c.Next()
    }
}
通过在路由层注入 CheckRBACPermission 中间件,并将具体的资源(Resource)和动作(Action)解耦,系统能够动态适应企业后续的岗位调整,将“误点越权配置”的概率降到最低。
三、 测试沙箱隔离:演示账号的“只读”硬限制
在 B 端软件的交付与演示过程中,演示环境(Demo Env)经常会暴露出严重的安全漏洞。如果演示账号具备完全的写权限,访客极易因为好奇而误删剧集、乱改轮播图,甚至修改关键的系统回调参数,导致演示链路瘫痪。 因此,演示环境不仅要在前端隐藏敏感的配置菜单,更要在后端实现强有力的“只读(ReadOnly)沙箱机制”。
Go
func DemoEnvironmentProtection() gin.HandlerFunc {
    return func(c *gin.Context) {
        // 判断当前登录的管理员是否为受限的演示账号
        isDemoAccount := c.GetBool("is_demo_account")

        // 演示账号仅允许发起 GET/HEAD 等安全请求
        if isDemoAccount && c.Request.Method != http.MethodGet && c.Request.Method != http.MethodHead {
            c.JSON(http.StatusForbidden, gin.H{
                "code": 403,
                "msg": "受限模式:演示环境仅支持浏览,禁止新增、修改或删除操作",
            })
            c.Abort() // 硬拦截写操作
            return
        }

        c.Next()
    }
}
通过在全局或受限路由组上挂载该拦截器,无论前端的按钮是否被意外点亮,后端的防御体系都能确保演示环境的数据绝对“静止”,极大降低了公共测试环境的维护成本。
四、 高危操作隔离:对资产与支付配置增加审批与重校验
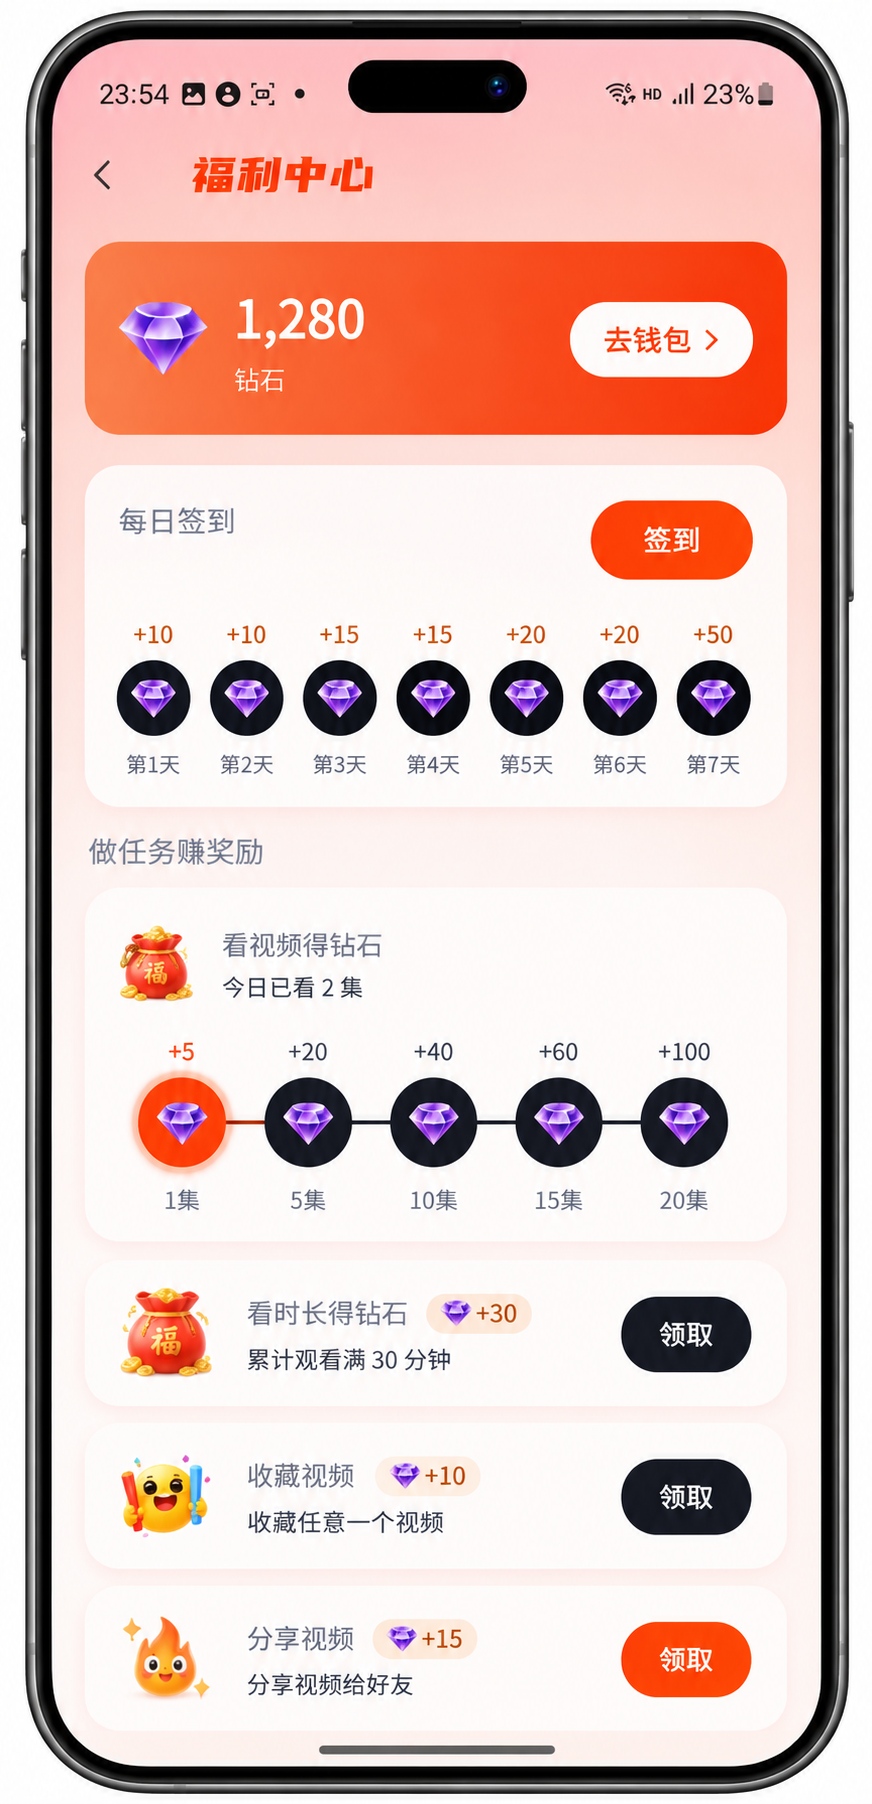
并非所有的后台操作都可以一概而论。修改一张前台轮播图的影响范围,与修改 PayPal 的 Secret Key 或调整充值档位的风险,完全不在一个量级。
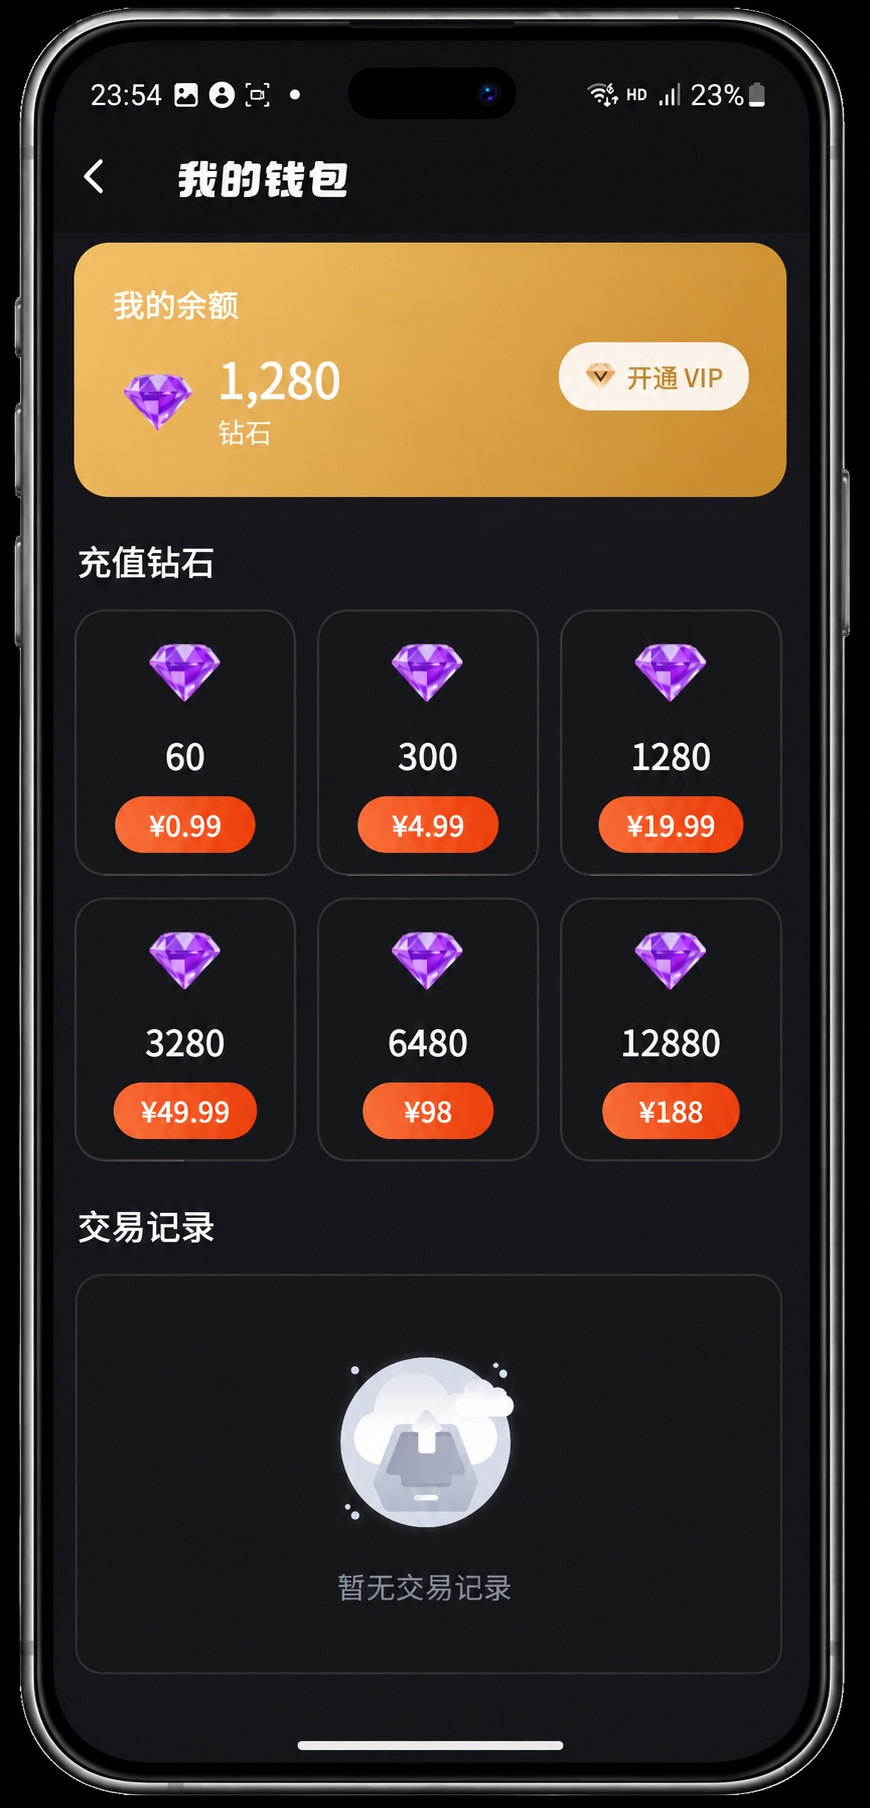
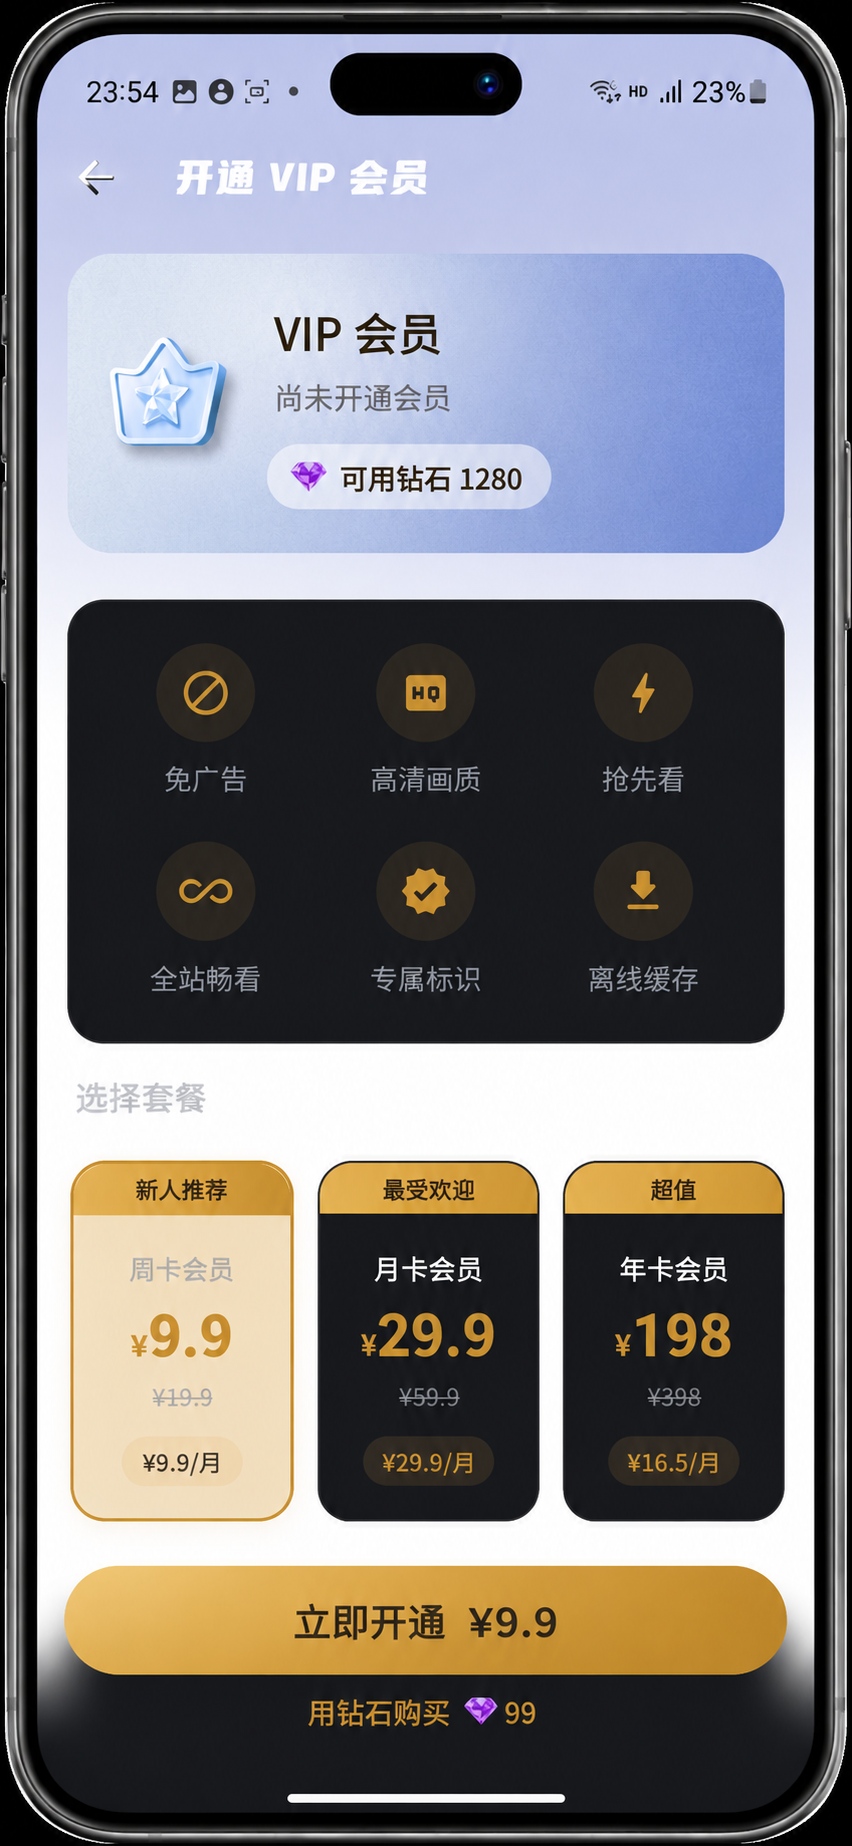
对于涉及用户资产(如金币/钻石充值比率、VIP订阅套餐)、广告激励回调策略等极度敏感的高危操作,系统不能仅靠单一的 RBAC 进行放行。在架构设计上,应当引入“敏感操作二次校验(TOTP/短信验证码)”以及日志追踪系统。
Go
func UpdatePaymentConfig(ctx context.Context, adminID uint64, newConfig PaymentConfig, verificationCode string) error {
    // 1. 高危操作必须进行实时的二次安全校验 (如通过 Google Authenticator 校验动态码)
    if !totpService.Verify(adminID, verificationCode) {
        return errors.New("高危操作:二次安全校验失败")
    }

    // 2. 变更资产/支付配置前,记录变更前的配置快照
    oldConfig := GetCurrentPaymentConfig()

    // 3. 执行配置更新
    if err := savePaymentConfig(newConfig); err != nil {
        return err
    }

    // 4. 强制落盘系统级高危操作日志,便于追责与快速回滚
    SysLogService.Record(adminID, "UPDATE_PAY_CONFIG", oldConfig, newConfig)
    return nil
}
在关键的配置接口中强制注入二次认证(MFA),能有效防止运营人员的终端被恶意利用,或者在恍惚间提交了毁灭性的定价错误。
总结
在短剧平台的后台架构演进中,业务的“高效”必须与底层的“边界感”并肩同行。 提供批量上下架能力确实能解放生产力,但如果缺乏软删除机制的兜底,它就会变成数据灾难的导火索;开放全面的后台配置确实便于开发调试,但如果缺乏精细的 RBAC 拦截、只读沙箱隔离以及对资金配置的高危加固,平台在正式运营后必将危机四伏。 评估一套短剧系统是否具备长期商业运营的价值,不应仅仅聚焦于前台的视频是否秒开,更应关注其后台代码中是否深埋了严谨的权限断言与回滚预案。真正优秀的后台系统,是让常规工作畅通无阻,而在面对高危的越轨操作时,犹如一堵不可逾越的高墙。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号