企业内网穿透安全实践:警惕整站映射风险,网关路径访问控制加固方案
原创
企业内网穿透安全实践:警惕整站映射风险,网关路径访问控制加固方案
原创
零讯
发布于 2026-10-03 14:36:08
发布于 2026-10-03 14:36:08
摘要:企业在远程办公、分支机构对接、私有化大模型落地中会大量使用内网穿透打通内外网络。很多运维为快速上线直接整站映射内网端口,造成管理后台、调试接口、模型管理接口泄露至公网。本文从实战角度分享网关 URL 路径访问控制最佳实践,业务无需代码改造,在网关层拦截非法访问,降低内网被扫描探测的安全风险。
一、业务背景
企业数字化建设过程中,经常存在内外网互通诉求:异地员工访问内部业务系统、分支机构 API 对接、小程序回调、私有化大模型对外提供推理服务等场景,内网穿透成为非常普遍的网络实现手段。
在实际项目交付中,部分运维工程师为追求快速上线,直接将内网端口做整站映射对外发布。业务接口虽然能够对外调用,但端口下全部 URL 路由会同步暴露互联网,带来容易被忽视的安全隐患。
二、整站映射带来的企业安全风险
当内网端口整站映射为公网 HTTPS 隧道,对外开放的不只是业务接口,还会附带暴露:
- 系统管理后台路由
/admin、/system - API 调试文档(Swagger 等)
- 监控指标接口
/metrics - 私有化 AI 大模型管理接口:模型列表、权重拉取、模型删除接口
互联网存在大量自动化扫描探测工具,获取公网域名后会批量枚举敏感路径。
运维常见误区:即便业务返回 401、404 鉴权拒绝,并不代表已经安全。探测流量已经穿过隧道抵达内网业务进程,会消耗服务器连接资源,存在路径爆破、信息泄露的潜在风险。
针对存量老旧业务,如果通过修改业务代码增加访问权限控制,改造成本高、迭代周期长;单独部署 Nginx 实现公网侧路径过滤,又需要维护一套独立反向代理,提升整体运维复杂度。
网关 URL 路径访问控制(路由白名单),是高性价比的防护思路:以 HTTPS 隧道为管控维度,对 URL 路径做访问过滤,非授权路径请求直接在边缘网关拦截,流量不进入内网,原有业务无需代码改造。
三、网关路径访问控制工作原理
路径访问控制是基于 URL 的访问控制策略,支持精确路径匹配、前缀通配匹配,示例:/api/v1/*。
执行逻辑: ✅ 允许列表内 URL 路径:请求正常转发至内网业务服务 ❌ 不在允许列表的 URL 路径:网关直接拒绝访问,请求不会抵达内网服务器
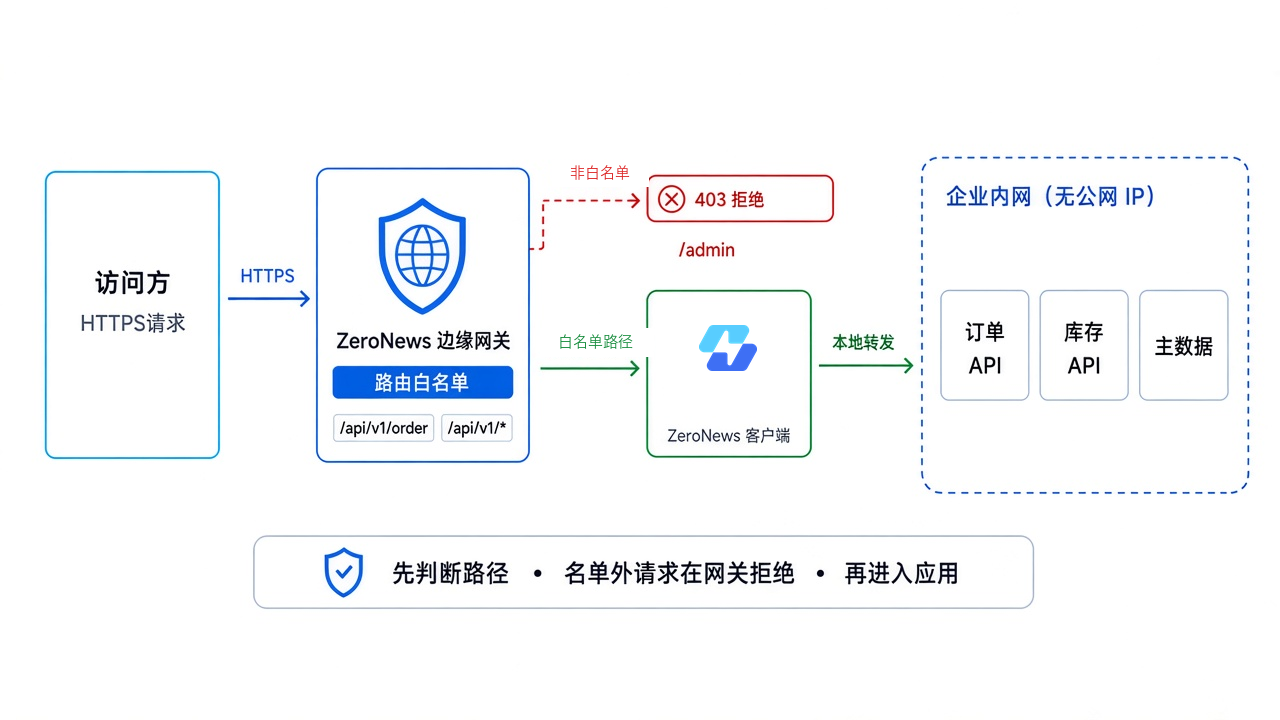
使用前提:业务仅需对外开放少量固定接口,例如业务 API、AI 推理接口、Webhook 回调接口;实施前必须完整梳理对外暴露接口清单。
四、企业落地路径访问控制的核心收益
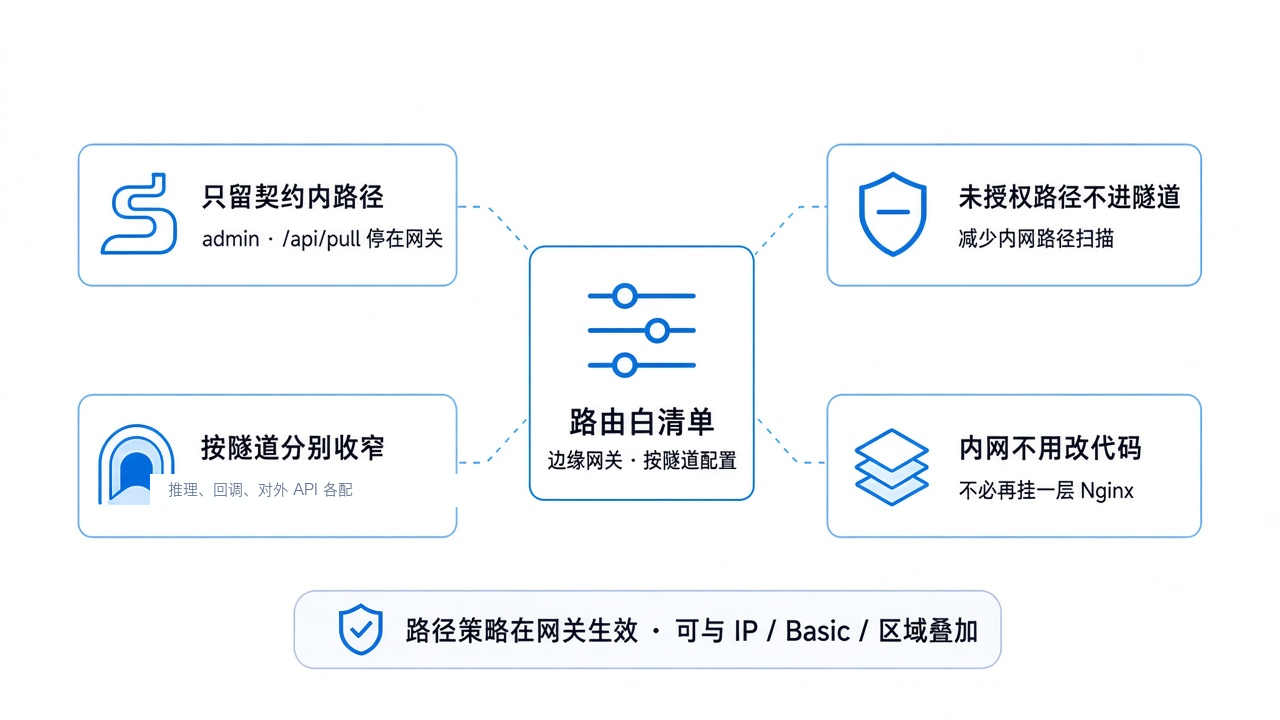
- 收缩公网攻击面,仅开放业务契约约定接口 内网完整保留管理后台、调试页面,公网仅放行业务实际调用的 URL。针对管理类路径的扫描请求直接拦截在网关,无法触达内网业务。
- 恶意流量隔离在外,降低内网服务器负载 拦截动作发生在边缘网关,区别于流量进入内网之后再返回拒绝码的防护模式,减少内网遭受大规模路径扫描。系统日志可以区分网关策略拦截与业务报错,便于安全事件排查溯源。
- 多隧道独立策略,适配企业多业务隔离需求 不同业务创建独立 HTTPS 隧道,配置差异化访问策略:
- 研发调试隧道:可开放调试类接口
- 生产对外隧道:严格收紧可访问路径
- Webhook 回调隧道:仅放行回调地址
关闭隧道即可一键回收全部对外访问权限。
- 存量业务零代码改造,降低改造成本 老旧业务、私有化大模型、自研系统,无需修改业务代码,不用变更原有监听端口。全部访问策略在网关侧配置,不需要在内网服务器维护额外 Nginx 代理规则。
- 支持多安全策略叠加,构建纵深安全防护 路径访问控制管控可访问 URL 范围,可与其他安全能力组合使用:
- IP 访问控制:限制访问来源 IP
- 网关身份鉴权:增加访问身份校验
- 地域访问限制:约束访问来源区域
五、企业典型业务落地场景
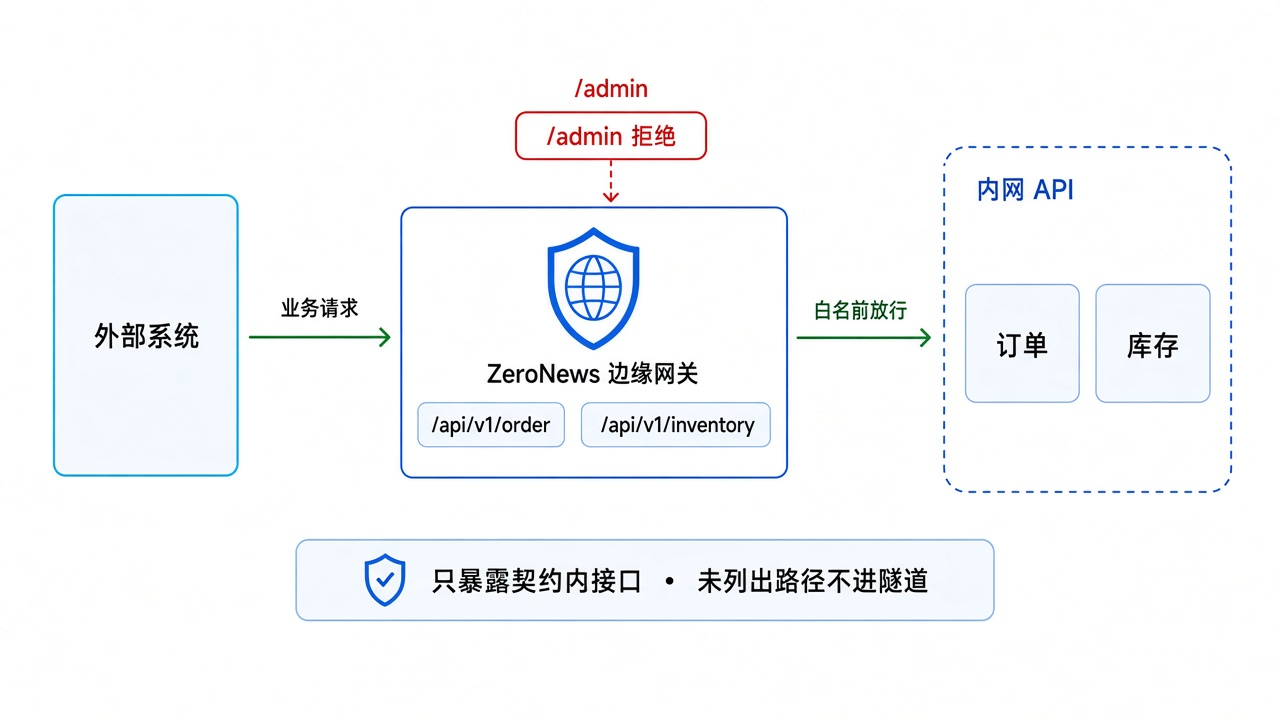
场景 1:内网 API 对外,轻量化接口访问管控
企业内部订单、库存、主数据 API,需要对分支机构、外部合作系统开放。 直接整站映射会连带暴露内部管理接口。配置路径访问控制,仅放行业务契约接口,其余路径网关拦截。内网服务无需改造,即可安全完成跨系统对接。
场景 2:私有化大模型对外,仅开放推理能力
企业内部部署私有化大模型,业务仅需要对外提供对话、向量嵌入能力,不需要开放模型管理权限。
- 放行接口:
/v1/chat/completions、/v1/embeddings - 拦截接口:
/api/tags、/api/pull、/api/delete
最佳实践:研发调试隧道和生产对外隧道做隔离,生产环境最大限度收紧权限,避免模型信息、权重泄露。
场景 3:小程序后端 API,应对分散客户端出口 IP
小程序用户网络出口 IP 分散,IP 访问控制无法作为主要防护手段。 通过路径访问控制放行登录、订单等业务接口,拦截/admin、接口文档、监控指标页面。管理后台尽量不生成公网隧道;端口无法拆分时,路径访问控制作为隔离管理面的重要屏障。
场景 4:Webhook、支付回调,仅放行回调路径
企业微信、飞书、支付平台只会请求固定回调 URL。隧道仅放行回调路径,联调阶段可以临时开启健康检查接口。 避免回调域名被当做全站访问入口;业务层依靠签名校验,网关层路径访问控制承担第一道安全防护。
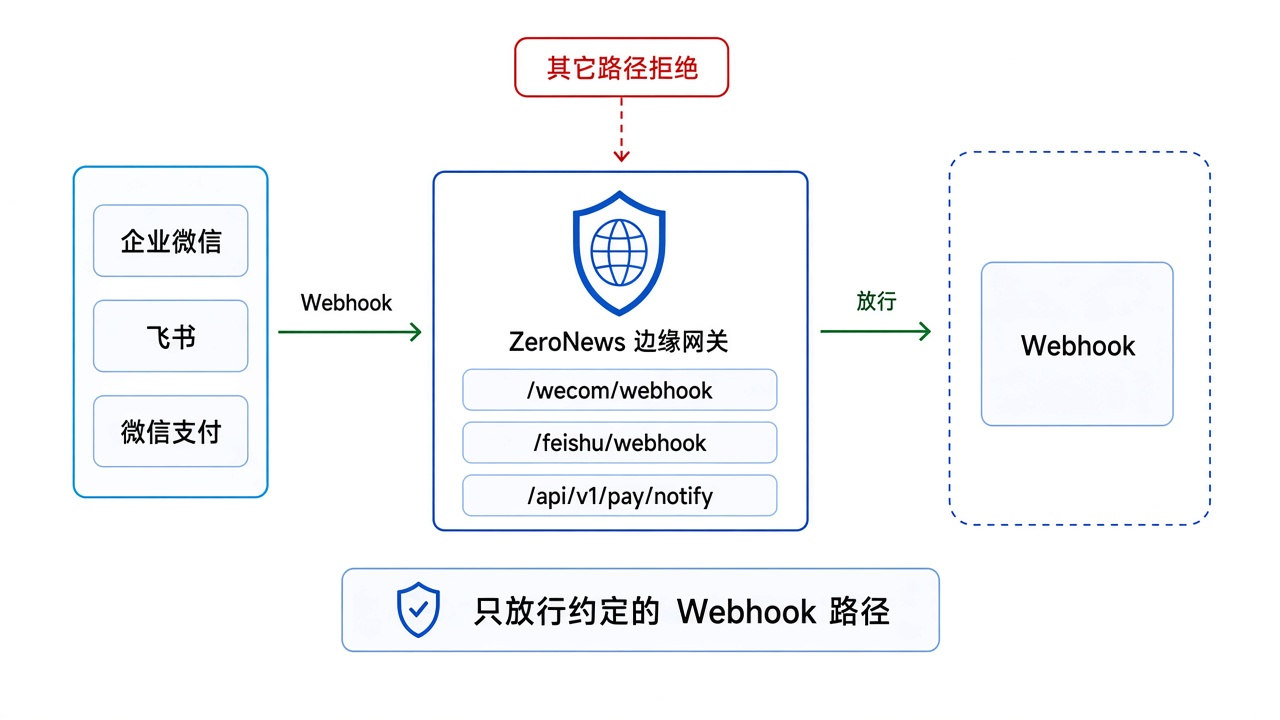
场景 5:外协厂商、分支机构对接,实现内外接口隔离
外协、集成商通常仅需要调用报工、同步少数接口。 为合作方分配独立隧道,配置路径访问控制,叠加 IP 访问控制、Token 鉴权;内部管理 API 完全不对外映射。合作方网络出口变更,仅更新安全策略,无需重新发布整套业务。
六、通用配置实现思路
说明:不同网关产品操作界面存在差异,以下为通用逻辑,不特指某一款具体产品。
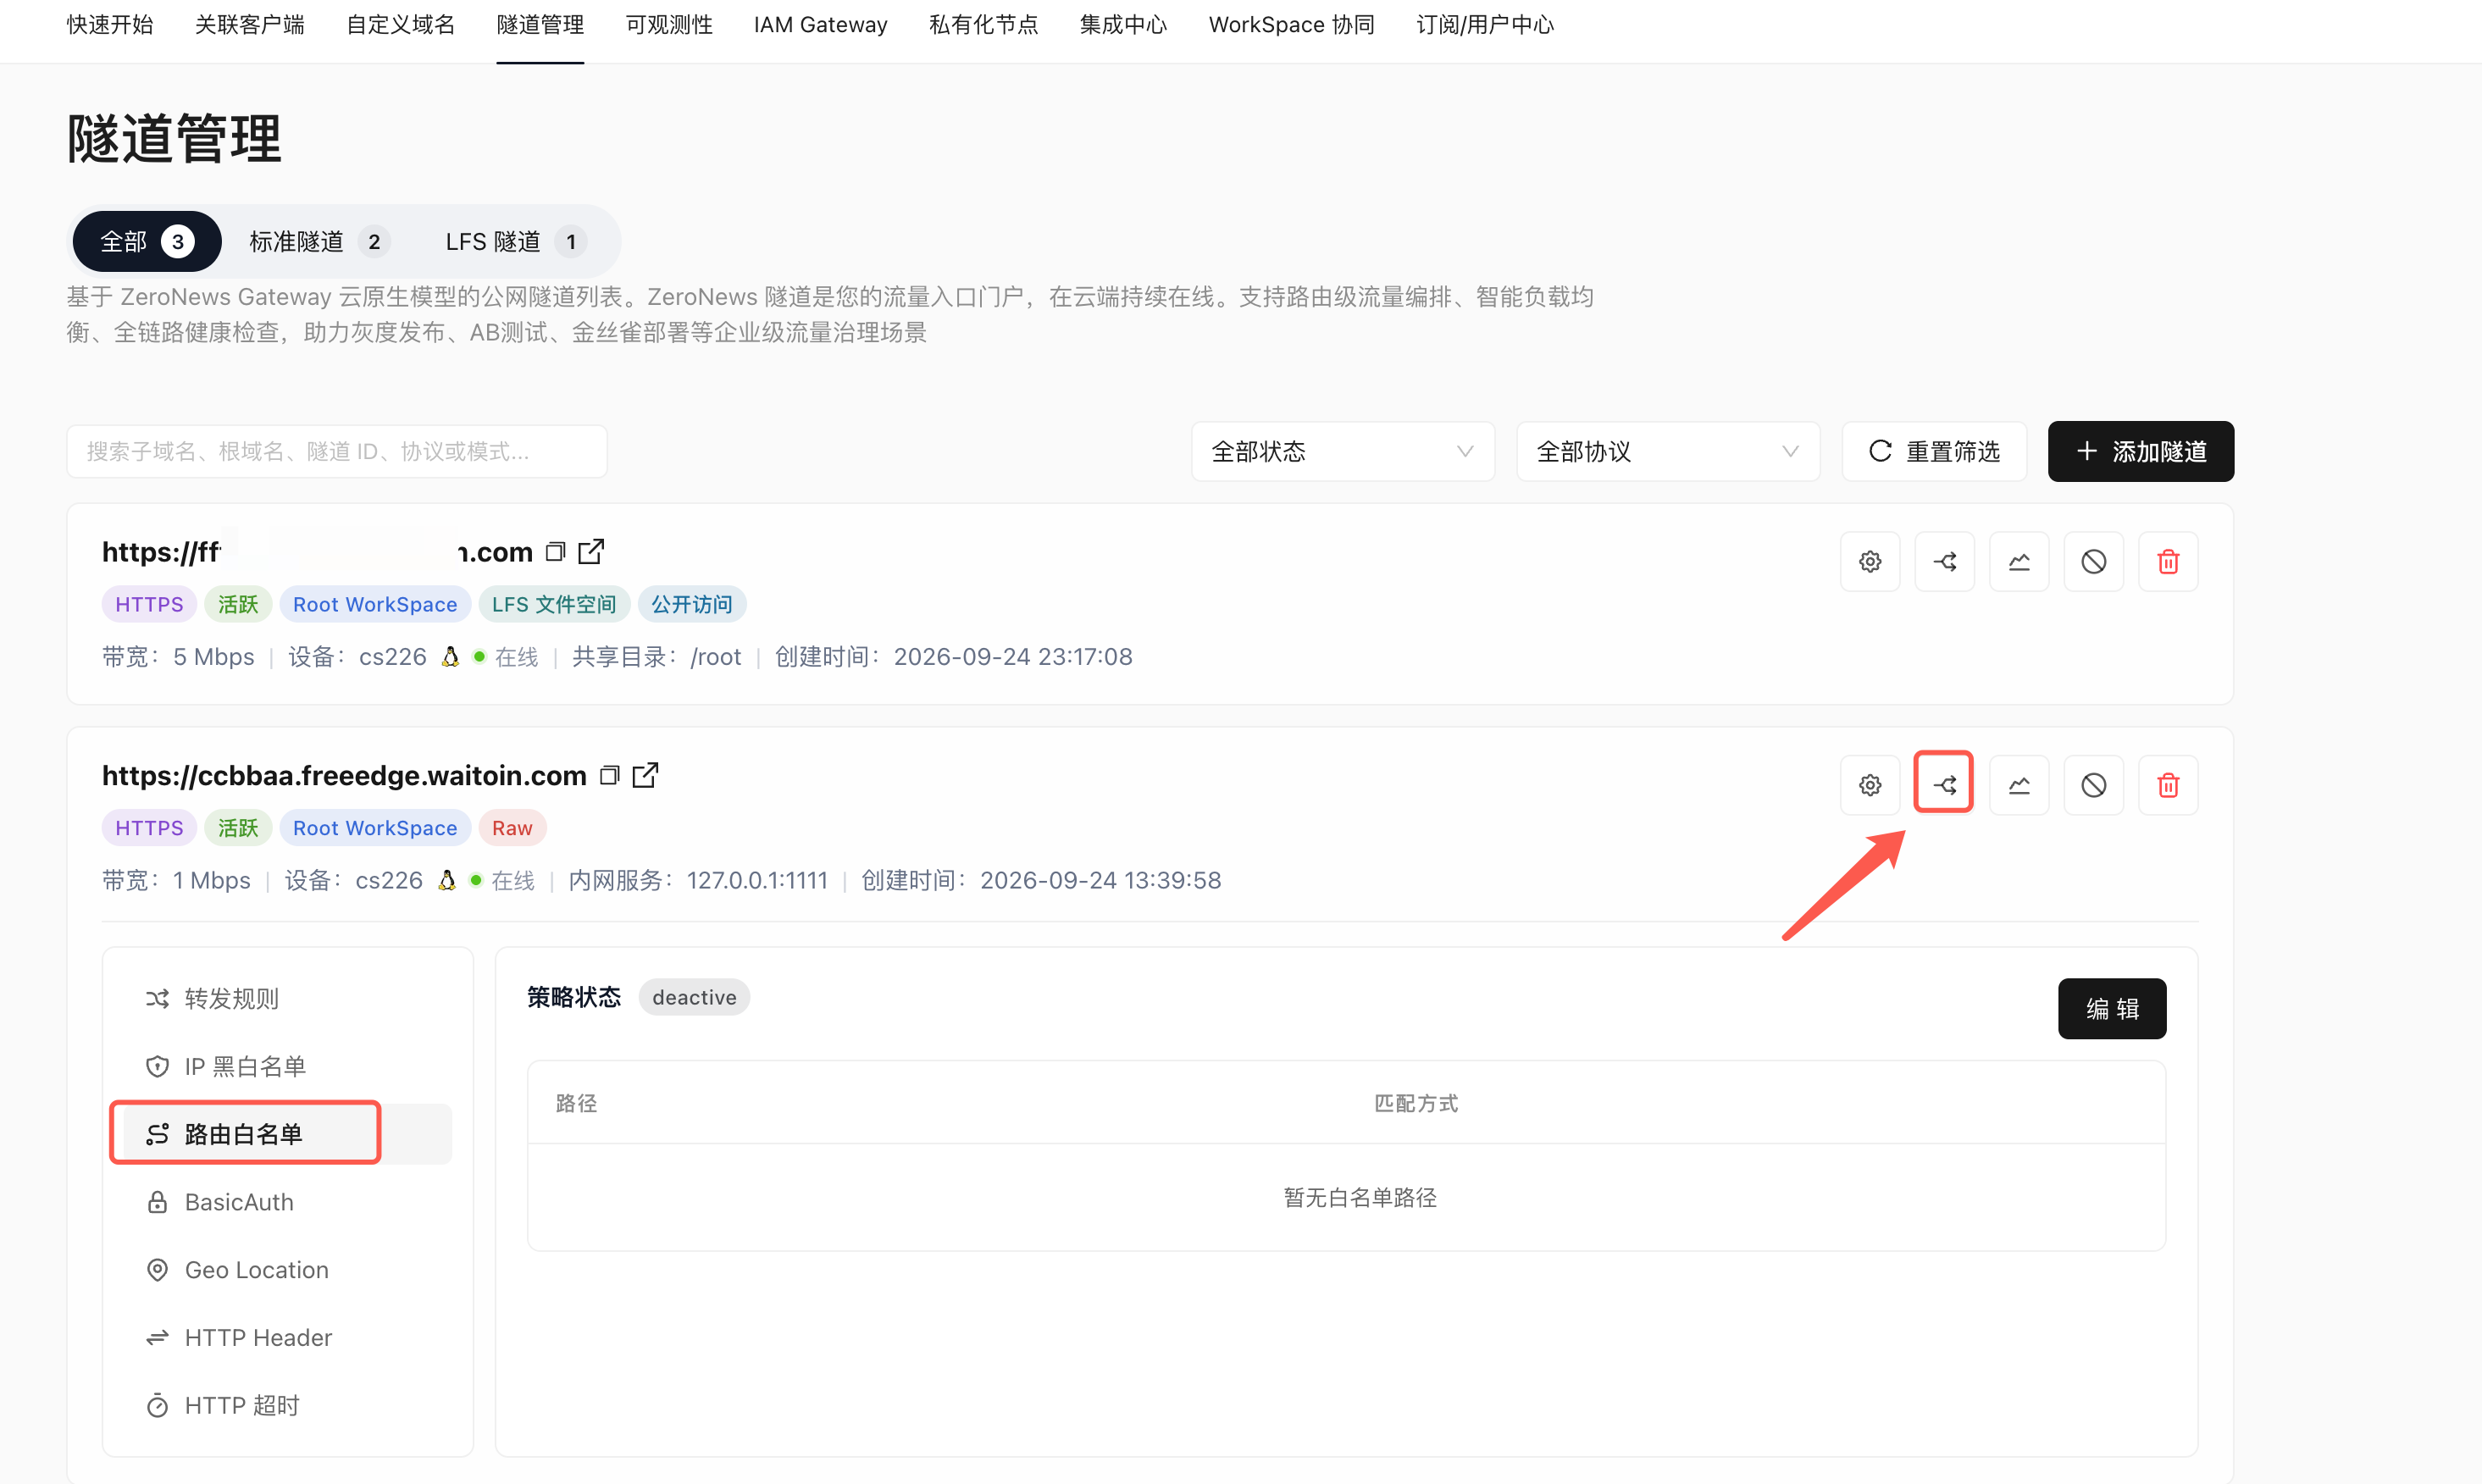
- 在网关隧道管理页面,选中目标 HTTPS 隧道,打开流量策略面板;
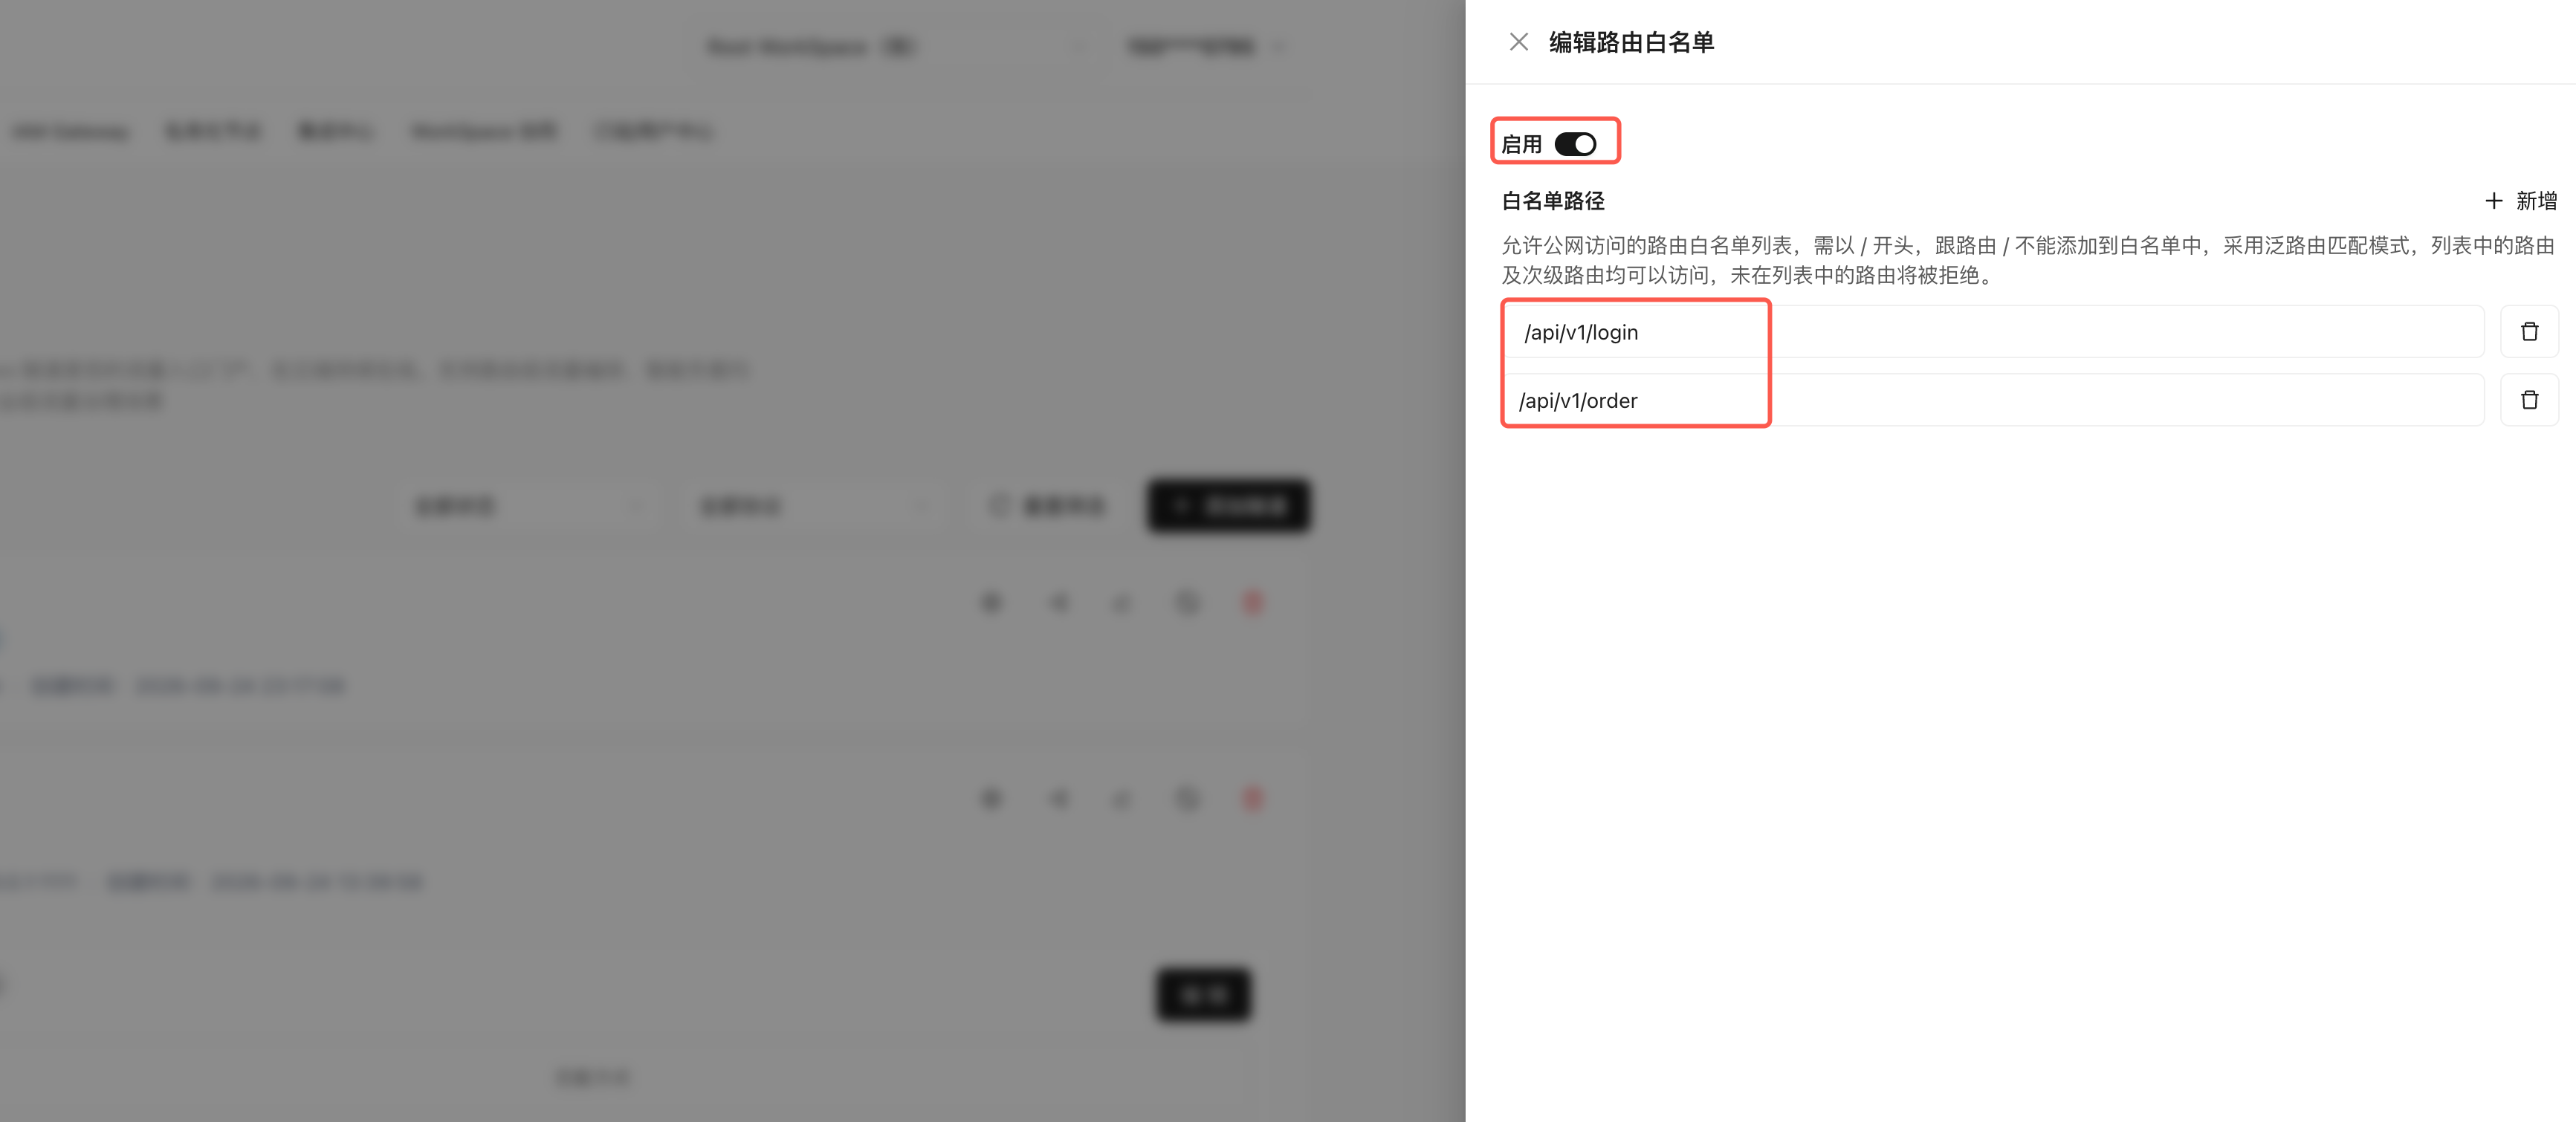
- 启用 URL 路径访问控制功能;
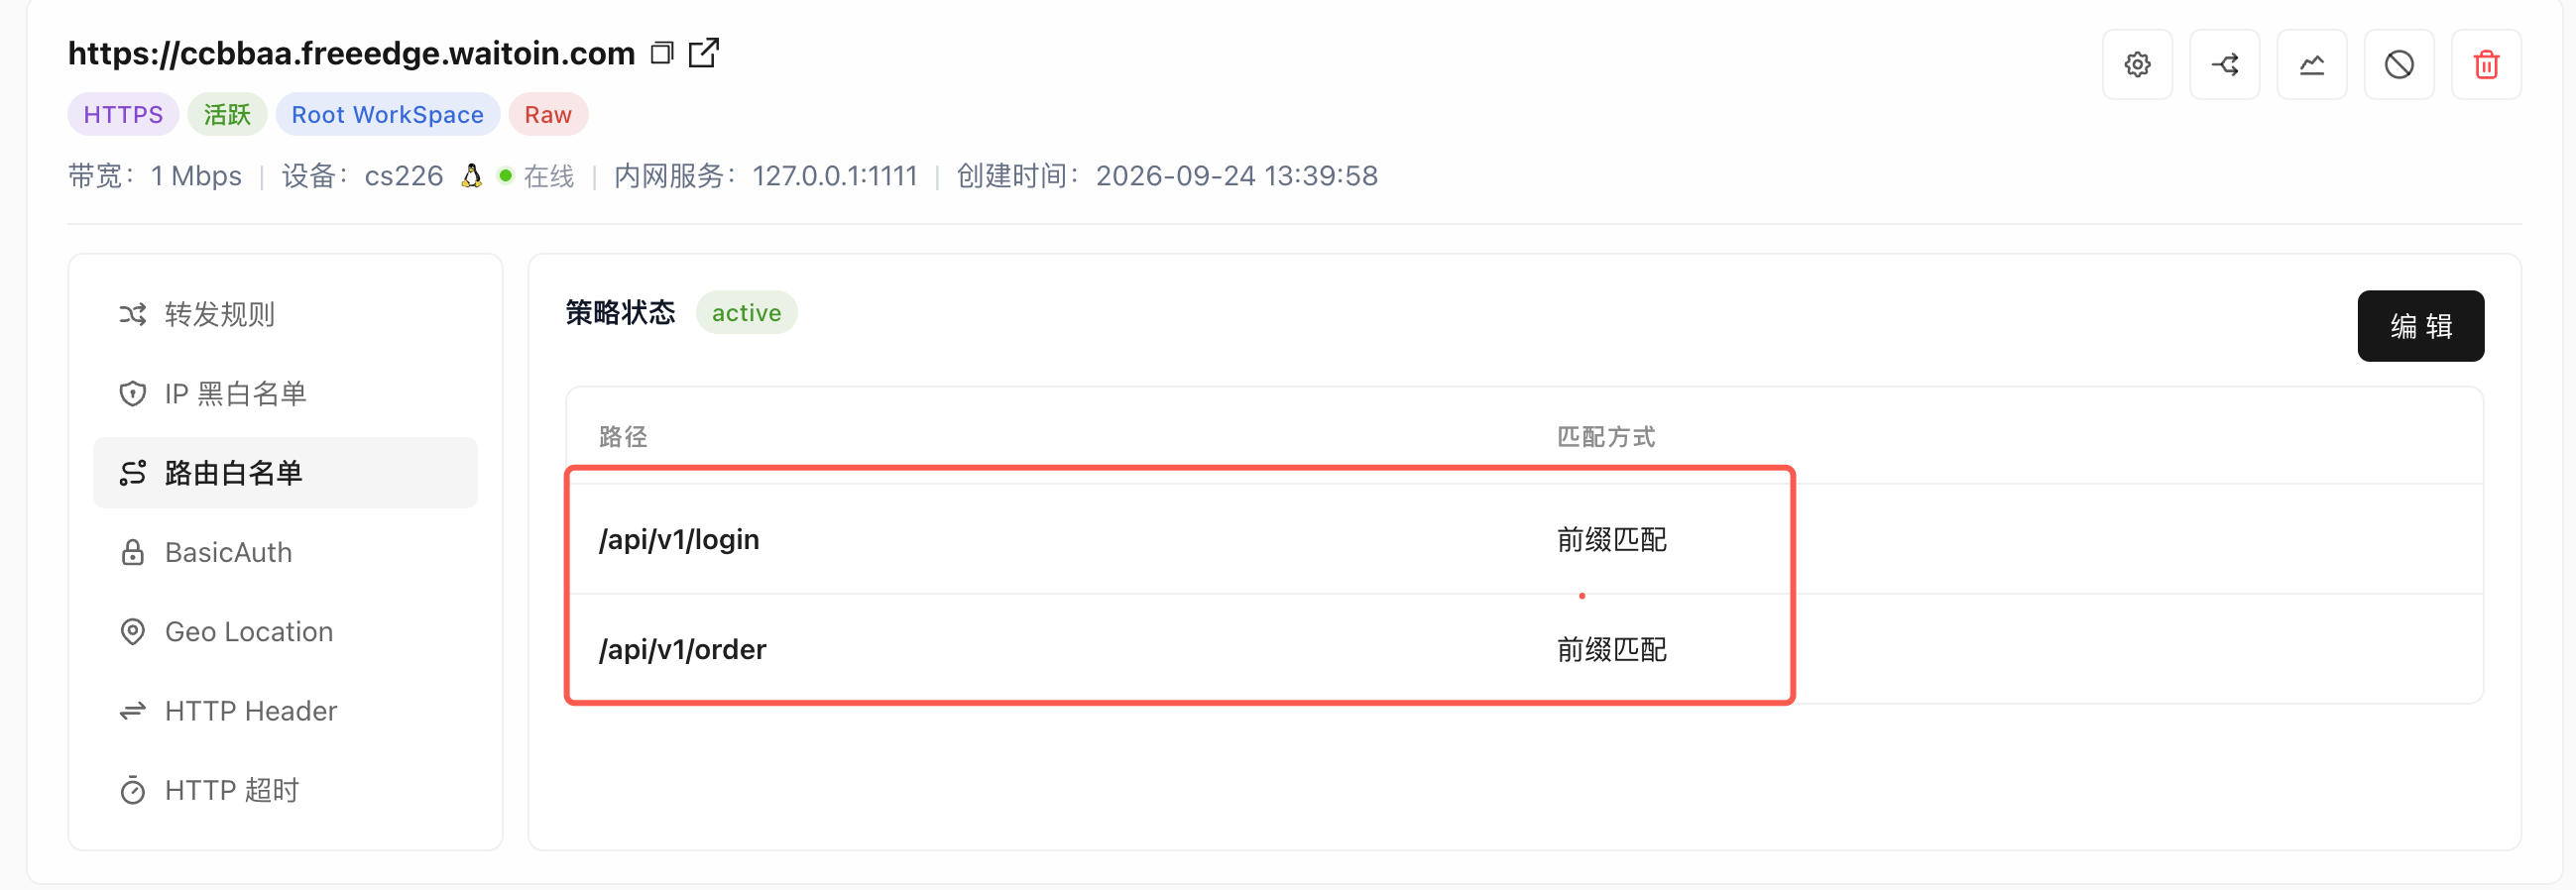
- 录入公网允许访问的 URL 路径,支持前缀通配匹配;
- 保存配置,策略在边缘网关即时生效。
⚠️风险提示:开启路径访问控制后,只有列表内路径允许访问。上线前务必完整梳理全部业务接口,避免正常业务被误拦截。
七、总结
内网穿透只解决网络连通问题,本身不自带安全防护能力。生产环境直接整站映射对外,属于高风险运维操作。
网关路径访问控制可以将公网暴露范围收缩至业务真正对外开放的接口,把扫描探测流量拦截在网关,不侵入企业内网。 同时必须明确,该能力只是安全防护体系中的一环。企业生产业务上线,还需要配套身份认证、访问日志留存、异常告警机制,构建完整的纵深安全防护体系。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号