异地多活下密钥怎么跟:透明数据加密的容灾密钥跟随设计
原创
异地多活下密钥怎么跟:透明数据加密的容灾密钥跟随设计
原创
用户12597027
修改于 2026-10-04 13:19:03
修改于 2026-10-04 13:19:03
摘要:透明加密落到异地多活与容灾切换场景,最大的坑不是加密本身,而是密钥能不能跟着密文一起跨中心走、切换后不脱节。本文从密钥跟随模型、两层密钥结构、跨中心同步机制、密钥主权与 RTO/RPO 角度,给出一套可执行的容灾密钥同步与故障切换方案。 正在上传图片...
关键词:透明数据加密, 数据库文件加密, 容灾切换, 异地多活, 密钥跟随, 跨中心复制, 备份加密, 国密SM4, 数据主权, 等保2.0, 密评合规, RTO, RPO, 云上数据加密, 密钥管理
一、为什么灾备里最容易出问题的是"密钥"而不是"数据"
很多团队做数据库异地多活、主备容灾时,把精力都花在复制链路、网络带宽、脑裂处理和 RTO/RPO 指标上,却忽略一个关键事实:透明加密之后,磁盘上落的是密文,能不能读回来完全依赖密钥。数据复制得再快,密钥如果没跟上,备库切换后面对的就是一堆打不开的密文。
TDE 在容灾场景最容易翻车的地方正在于此。数据库原生复制机制(WAL、binlog、redo 流)只搬运"数据",不会也不应该搬运明文密钥。当主中心宕机、备中心被提升为主,如果新主机房的密钥体系没就绪,或密钥版本与密文版本对不上,结果是 RTO 被无限拉长,甚至数据永久不可解密。
1.1 透明加密的本质:密文与密钥是"一对"
以操作系统驱动层透明加密为例,它的工作位置在文件系统之下、磁盘之上:
应用进程
   ↓ 读写(明文语义)
数据库 / 业务程序
   ↓ 文件 IO
TDE 加密驱动(OS 内核态 / 过滤驱动)
   ↓ 落盘前加密、读盘后解密(密钥由本地密钥体系提供)
物理磁盘(数据文件、日志文件、备份文件均为密文)
关键点在于:加密和解密都发生在"本地",密钥从哪里来,决定了这份密文在另一台机器、另一个机房能不能被解开。这就是密钥跟随问题的源头——加密动作和密钥供给强绑定,而数据复制并不携带密钥。
1.2 一个真实的故障链路
中心 A(主):写入数据 → 驱动用 DEK 加密 → 密文落盘 → 复制流发往中心 B
中心 B(备):收 WAL/binlog → 重放 → 磁盘上也是密文
中心 A 宕机 → 中心 B 提升为主 → 业务连上来读数据
   → 驱动向本地密钥体系请求 DEK
   → 本地没有对应密钥版本 / 没有与密文匹配的 KEK
   → 读到的全是密文,无法解密 → 业务中断
问题不在复制,而在"密钥没跟着数据一起到 B",密钥管理必须被当作和复制链路同等重要的独立控制面来设计。
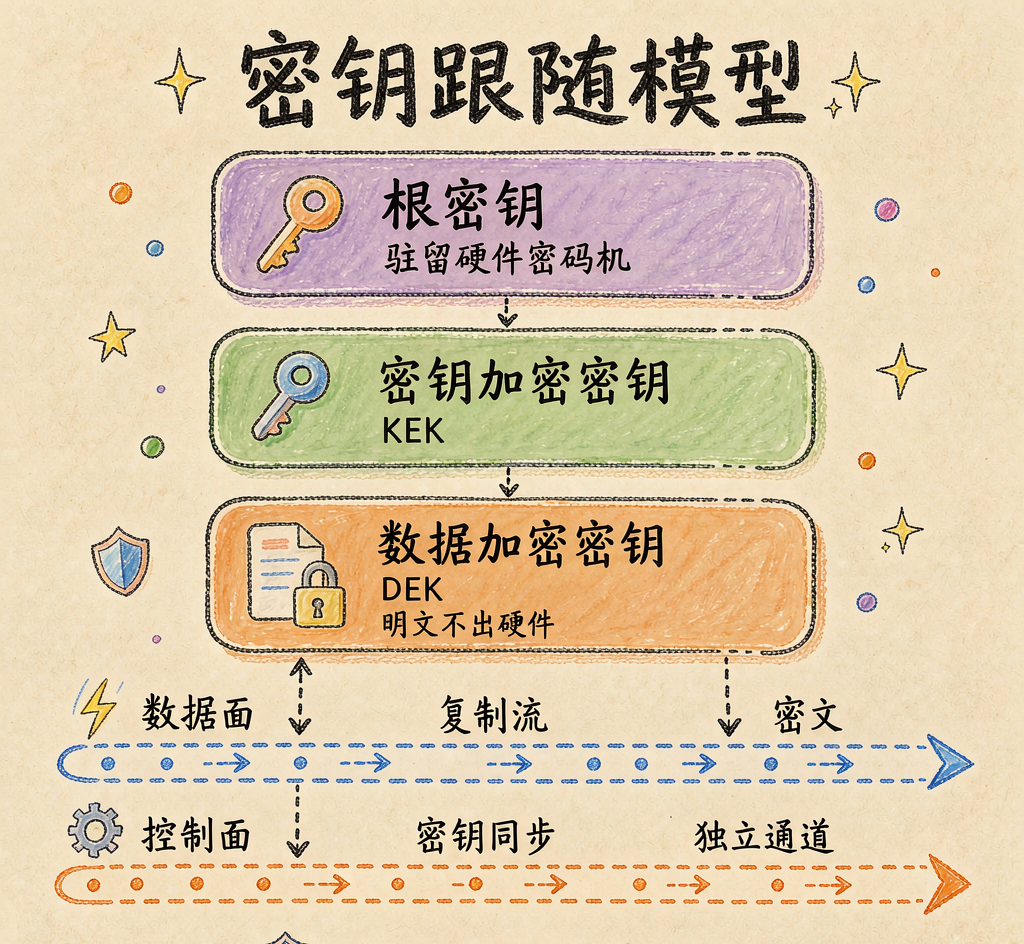
密钥跟随模型:分层密钥与双通道
二、主备切换时,密钥为什么必须"跟着数据走"
2.1 两层密钥结构与"跟随"的对象
主流 TDE 体系普遍采用分层密钥结构:
密钥层级 | 作用 | 能否跨中心移动 |
|---|---|---|
根密钥(MK / 主密钥) | 保护下层密钥,驻留 HSM 或密钥管理系统 | 不移动明文,只做本地化保护 |
密钥加密密钥(KEK) | 由 MK 派生/保护,用于包装 DEK | 以"被包装"形式同步 |
数据加密密钥(DEK) | 真正加密数据文件的密钥 | 明文绝不离开 HSM,只以 wrapped 形式存在 |
所谓"密钥跟随数据",跟随的不是明文 DEK,而是被 KEK 包装后的密钥材料。明文 DEK 永远不离开硬件安全模块,这是密钥主权的底线。
2.2 三种错误的"跟随"思路
错误一:把密钥和备份文件一起拷。 有人图省事,把主库密钥备份文件(证书、keyfile)和数据库备份打包异地拷贝。这违反密钥与数据分离原则,一旦包泄露整库数据直接裸奔,合规审计也几乎必挂。
错误二:跨区域共用一把根密钥。 多中心共享同一 KMS 根密钥,数据主权与合规驻留直接被破坏——任一中心被攻破或越权,全部数据面临风险。
错误三:切换时才现去申请密钥。 备库提升为主之后才临时向主中心申请密钥。若主中心已宕机或网络分区,密钥请求失败,RTO 直接失控。密钥就绪必须前置。
2.3 正确的跟随模型:数据面与控制面分离
正确的设计把两条链路拆开:
数据面(复制流):
   主库 → WAL/binlog/redo → 备库 → 重放 → 密文落盘

控制面(密钥同步,独立通道):
   主中心 KMS/HSM ──(wrapped KEK+DEK 安全同步)──→ 备中心 KMS/HSM
   各中心保留各自本地根密钥 MK,只接收"被本地 MK 可解包"的密钥材料
跨中心的不是明文密钥,而是可被备中心本地 HSM 解包的密钥材料。
三、异地多活与跨中心复制的密钥同步机制
3.1 主动-被动(Active-Passive)下的密钥同步
最常见容灾形态是一主一备。密钥同步目标是:备中心在任何时刻都持有"最新且可解包"的密钥材料,提升为主时可秒级恢复。
# 控制面密钥同步服务(运行于每个中心)
def sync_key_material(db_id, from_center, to_center):
    mk_local = hsm.load_master_key(to_center)        # 备中心本地根密钥
    wrapped  = kms.export_wrapped_key(db_id,          # 导出被本地 MK 保护的密钥材料
                 target_mk=mk_local,
                 include_kek=True, include_dek=True)
    secure_channel.send(to_center, wrapped)          # 独立安全通道
    kms.import_wrapped_key(to_center, wrapped)        # 明文 DEK 不出 HSM
    audit.log("KEY_SYNC", db_id, from_center, to_center, version)

# 轮询/事件触发
def on_key_rotation(db_id):
    for standby in standby_centers:
        sync_key_material(db_id, primary, standby)
要点:导出的 wrapped 密钥只能用目标中心本地 MK 解包,传输中被截获也无意义;密钥同步与数据复制解耦,各自有独立监控告警,每次轮换都触发全备中心同步并写审计日志,满足密评可追溯要求。
3.2 主动-主动(Active-Active)下的密钥冲突
异地多活更复杂:两中心同时读写,复制双向。两个关键决策:
决策一:密钥是"每中心一套"还是"全局一套"? 每中心一套根密钥 + 互相同步 wrapped DEK 符合密钥主权;全局一套根密钥运维简单却牺牲数据主权,任一中心沦陷即全局沦陷,合规上通常不被接受。
决策二:DEK 是共享还是各写各的? 推荐逻辑上共享 DEK 版本号、物理上各中心本地解包:数据不论在哪个中心写入都用同一版本 DEK 加密,明文只在各自 HSM 内,以 wrapped 形式同步版本,双向复制来的密文任一中心都能本地解密。
# 双活写入路径
def write(data, center):
    dek = hsm.unwrap(local_mk, wrapped_dek[current_version])  # 本地解包,明文不出 HSM
    cipher = sm4_encrypt(dek, data)                            # 国密 SM4
    disk.write(cipher)
    replicate(cipher, version=current_version)                 # 复制带版本号密文

# 双活读取路径(任意中心)
def read(cipher, version):
    dek = hsm.unwrap(local_mk, wrapped_dek[version])           # 用对应版本解包
    return sm4_decrypt(dek, cipher)
3.3 跨中心复制里的"版本对齐"陷阱
双向复制最大坑是密钥版本与密文版本错位。假设中心 A 已轮换到 DEK v3 并写入密文,但中心 B 的 wrapped DEK 还停在 v2,B 收到 A 的 v3 密文就会解密失败。密钥同步须保证:复制流携带密钥版本号,备中心应用密文前先确认本地已持有该版本 wrapped DEK,缺失则阻塞并触发紧急同步。
四、密钥主权与合规驻留:密钥不能"乱跑"
4.1 什么是密钥主权
密钥主权指:谁实际控制着能解开数据的根密钥,谁就掌握数据最终控制权。在云上数据加密、跨地域容灾里尤其敏感。如果数据存于中心 B,但解开它的根密钥只存在于中心 A 或第三方云厂商 KMS,那么 B 的数据主权是虚的——A 或厂商侧出事即失控。
4.2 合规对密钥驻留的硬要求
等保 2.0、密评(GM/T 0051/0028)及国密改造普遍强调:密钥全生命周期应在受控环境内管理;根密钥尽量驻留本地 HSM,不外发明文。
跨中心容灾中,每个数据中心都应具备独立密钥解包能力。"每中心一套根密钥 + wrapped DEK 互相同步"模型,正好满足"数据在哪、密钥解包能力就在哪"的驻留要求,又通过 wrapped 形式同步保证切换不脱节。
4.3 云上场景的启示
云上数据加密典型痛点:平台侧理论上能看到磁盘。TDE 驱动层加密后磁盘始终是密文,平台只见密文;但密钥若交给平台默认 KMS 且不与本地 HSM 绑定,数据主权又回到平台。容灾设计里跨云/跨中心密钥跟随同样遵循"本地 HSM 解包",而非把根密钥托管给复制链路任意一方。
五、RTO/RPO 与密钥就绪的关系
5.1 RPO 看的是"密文+密钥状态"的一致性
RPO 通常理解为"最多丢多少数据"。但透明加密容灾里 RPO 还要叠加一层:丢失的不只是数据,还有对应密钥状态。若数据复制到 v3,密钥只同步到 v2,v3 段数据在恢复点上"不可解密",等价于逻辑丢失。
评估 RPO 须同时看两条流延迟:数据复制延迟(WAL/binlog 差距)与密钥同步延迟(wrapped DEK 版本差距)。工程上通常让密钥同步延迟远小于数据复制延迟。
5.2 RTO 的隐形杀手:密钥就绪时间
RTO 里业务真正能对外服务,前提是新主库完成:挂载加密卷 → 加载驱动 → 向本地 HSM 请求解包 DEK → 校验密钥版本 → 开放读写。任一步卡住都是 RTO 隐形杀手。常见拖慢因素:切换时才去拉密钥(网络/权限阻塞);本地 HSM 未预热未加载对应 MK;密钥版本校验失败需人工介入。
5.3 把密钥就绪写进切换 runbook
def failover_to(standby_center, db_id):
    # 1. 确认数据复制已停止(避免脑裂)
    replication.stop(primary)
    splitbrain.guard(primary, standby_center)

    # 2. 提升备为中心为主
    db.promote(standby_center, db_id)

    # 3. 密钥就绪检查(RTO 关键路径)
    assert hsm.has_master_key(standby_center)                  # 本地根密钥在位
    assert kms.has_wrapped_dek(standby_center, db_id,         # 持有匹配版本
                               expected_version=replication.last_key_version())
    dek = hsm.unwrap(local_mk, kms.get_wrapped_dek(db_id))     # 本地解包

    # 4. 挂载加密卷并加载驱动
    tde_driver.load()
    volume.mount(encrypted=True, dek_ref=dek)

    # 5. 启动前自检:抽样解密验证
    sample = volume.read_sample()
    assert sm4_decrypt(dek, sample.cipher) == sample.plain_expected

    # 6. 开放业务读写
    db.accept_connections(db_id)
    audit.log("FAILOVER", db_id, standby_center, rto=now-start)
把密钥就绪检查放进第 3 步并前置,是把 RTO 压进目标窗口的核心手段。
六、容灾架构设计与落地要点
6.1 推荐架构:双中心独立根密钥 + wrapped 密钥互同步
┌──────── 中心 A(主) ────────┐      ┌──────── 中心 B(备/双活) ────────┐
│  业务应用                    │      │  业务应用                        │
│     ↓                        │      │     ↓                            │
│  数据库(明文语义)          │      │  数据库(明文语义)              │
│     ↓                        │      │     ↓                            │
│  TDE 加密驱动(SM4/AES)    │      │  TDE 加密驱动(SM4/AES)         │
│     ↓                        │      │     ↓                            │
│  本地 HSM(根密钥 MK_A)    │      │  本地 HSM(根密钥 MK_B)         │
│     ↑                   ↑    │      │     ↑                   ↑        │
│  密钥同步服务 ←(wrapped)→ 密钥同步服务                                │
└────────────────────────────┘      └──────────────────────────────────┘
        数据复制流(WAL/binlog,独立通道)↔
设计原则:根密钥不出本中心,只同步被目标 MK 保护的 wrapped 材料;数据面与密钥面双通道互不阻塞;每中心具备独立解密能力,切换后不依赖对方;全量审计,同步/轮换/解包动作全部留痕。
6.2 备份恢复场景的密钥跟随
备份文件(全量/增量/日志)同样是密文,恢复须配套对应版本 wrapped DEK。落地建议:备份与"所属密钥版本"绑定标记,恢复先校验密钥版本;备份的 wrapped DEK 走控制面同步通道而非塞进备份包;异地备份中心同样需具备本地解包能力,否则异地备份只是"把看不懂的密文搬远"。
6.3 容灾切换回归测试清单
测试项 | 关注点 | 失败典型表现 |
|---|---|---|
主备切换后能否解密 | 本地 HSM 是否持有匹配版本 wrapped DEK | 业务连上但读全密文 |
密钥版本对齐 | 复制流版本与本地密钥版本一致 | 部分数据解密失败 |
双活双向复制 | 两中心互解对方密文 | 反向写入数据读不出 |
备份恢复 | 备份绑定密钥版本可解包 | 恢复完成但打不开 |
根密钥隔离 | 单中心沦陷不影响他中心解密 | 一处出事全局失密 |
审计完整性 | 同步/轮换/切换均有日志 | 密评追溯断点 |
七、不同 TDE 形态在容灾下的对比
从"密钥跟随"视角对比三类形态:
维度 | 数据库原生 TDE | OS 驱动层透明加密 | 第三方加密网关 |
|---|---|---|---|
密钥管理体系 | 弱,常绑定库内证书 | 独立 KMS/HSM,可控 | 网关自带,较封闭 |
跨中心密钥跟随 | 需手动备份证书,易脱节 | 可由 KMS 统一同步 wrapped 密钥 | 依赖网关厂商机制 |
密钥主权 | 根密钥常随库走 | 可本地 HSM 驻留 | 取决于网关部署位置 |
应用改造 | 零改造 | 零改造 | 需改连接指向 |
异地多活适配 | 弱,版本易错位 | 强,版本可对齐 | 中,受网关瓶颈 |
性能损耗 | 低(<5%) | 低(<3%,硬件加速) | 较高(代理转发) |
合规审计 | 一般 | 全链路可审计 | 看厂商 |
八、常见踩坑与排错
8.1 切换后"能连库但全是乱码"
根因几乎都是密钥版本缺失或 DEK 解包失败。排错:确认新主本地 HSM 是否加载对应 MK;确认 KMS 是否存有当前版本 wrapped DEK;确认复制流最后密钥版本号与本地一致。
8.2 双活下"一边写一边读不出"
典型是双向复制到密文,但本中心没有对应版本 wrapped DEK。务必在复制应用前做密钥版本预检,缺失即暂停并拉取密钥,避免"数据到了、密钥没到"的半可用状态。
8.3 备份恢复"库起来了但打不开表"
备份文件是密文,恢复环境没有对应版本密钥解不开。恢复流程先同步 wrapped DEK 到恢复中心,再做 restore,最后抽样解密验证,三者缺一不可。
8.4 合规审计被问"密钥到底在谁手里"
若跨中心共用一把根密钥或把密钥塞进备份包,这问题很难回答。采用"每中心本地根密钥 + wrapped 互同步"模型可清晰回答:明文根密钥不出本中心,跨中心流动只是被目标中心 MK 保护的密钥材料。
九、小结:密钥跟随是容灾的"第二链路"
透明加密把数据安全从"防外人偷看"推进到"落盘即密文",但在异地多活和容灾切换里,它把风险从数据面转移到密钥面。数据复制得快不代表业务恢复得快;密钥没跟上,密文就是一堆废数据。工程上要把密钥同步当作与数据复制同等重要的控制面:根密钥本地化守主权、wrapped 形式守安全、版本对齐守可用、审计留痕守合规。
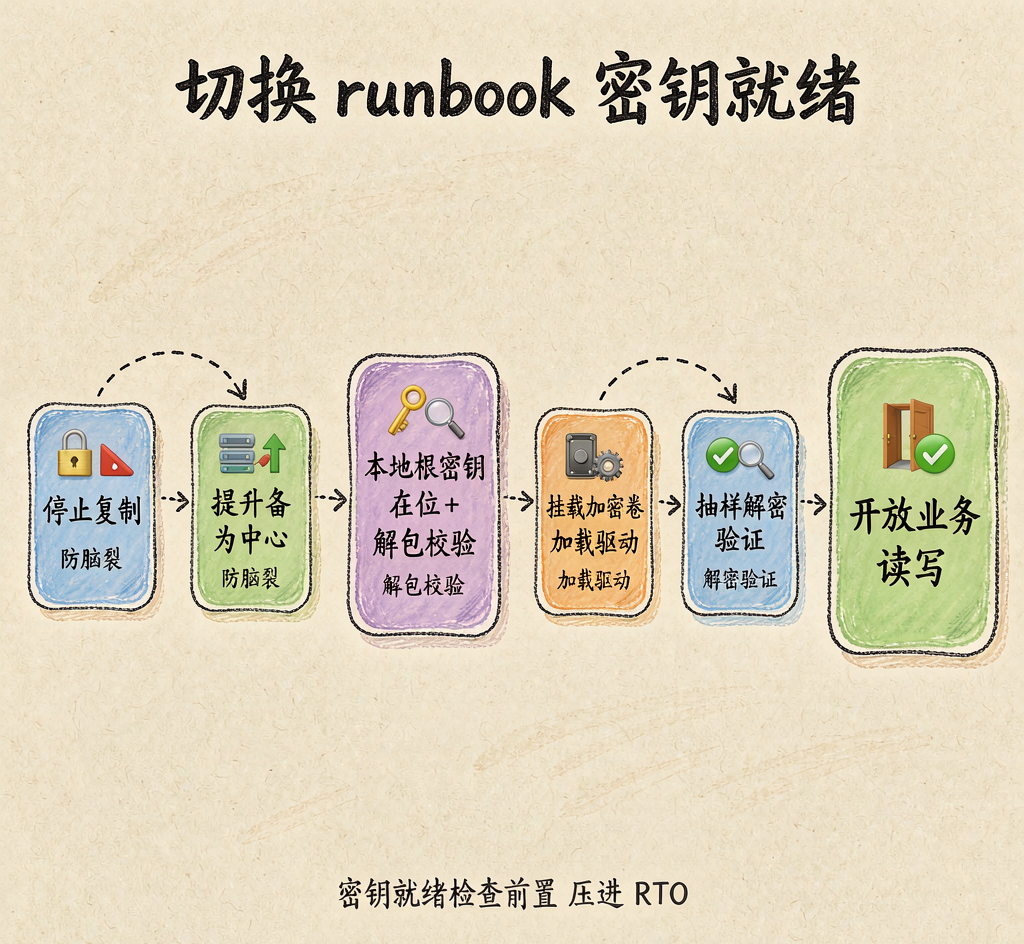
切换 runbook:密钥就绪前置流程
方案参考
落地透明加密容灾,建议从以下方法论层面推进,不局限于某一品牌:
- 控制面与数据面分离设计。把密钥同步从数据库复制流里独立出来,用专门安全通道和独立监控告警,避免"数据到了密钥没到"的耦合风险。
- 根密钥本地化、流动 wrapped 化。每个数据中心保留自己根密钥(优先 HSM 硬件保护),跨中心只传递被目标 MK 保护的密钥材料,明文 DEK 绝不离开安全模块。这是兼顾数据主权与密钥跟随的稳妥路径。以安当TDE为例,其工作在操作系统驱动层、应用免改造,密钥由独立密钥管理系统托管并落地于本地 HSM,国密 SM4/AES 双算法支持;容灾上因密钥走独立控制面、根密钥本地化,使主备切换不脱节、跨中心复制可对齐、密钥主权不旁落。
- 密钥版本与数据版本联合编排。复制协议携带密钥版本号,备中心应用密文前先校验本地密钥版本;缺失则阻塞应用并触发同步,而非带缺口裸跑。双活尤其注意双向版本对齐。
- 把密钥就绪写进切换 runbook 并自动化。故障切换第零步应是密钥就绪检查:本地 MK 在位、wrapped DEK 版本匹配、解包成功、抽样解密验证通过,之后才开放业务读写。手动补救是 RTO 最大敌人。
- 备份必须绑定密钥版本。备份文件是密文,恢复环境要能解包对应版本密钥。异地备份中心同样需要本地解包能力。
- 恢复演练覆盖"密钥"而非只覆盖"数据"。演练脚本应包含密钥同步、轮换回放、跨中心解包、切换后抽样解密全链路。
- 选型时把容灾能力作为硬指标。评估 TDE 方案不要只看加解密性能和零改造,要追问:密钥能否独立管理、是否支持本地 HSM、跨中心同步模型是什么、双活版本如何对齐、审计能否覆盖密钥全生命周期。原生库内 TDE 这方面普遍偏弱,需额外补足密钥管理底座。
- 合规对齐等保与密评要求。密钥全生命周期管理、根密钥硬件保护、跨区域驻留、操作审计留痕,都是密评(GM/T 0051/0028)常见关注点,架构设计阶段就要预留证据链。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号