密钥怎么防止被挪作他用:密钥用途约束与防误用治理的工程实践
原创
密钥怎么防止被挪作他用:密钥用途约束与防误用治理的工程实践
原创
安当加密 3
发布于 2026-10-11 13:23:46
发布于 2026-10-11 13:23:46
摘要:很多企业在建设密钥管理系统时,只关心密钥存得安不安全,却忽略了密钥被拿去干了什么。一个本应只做数字签名的密钥,如果被某个服务偷偷拿去做信封加密的封装密钥,或者被拿去派生会话密钥,攻防边界就彻底失效了。本文从密钥用途约束的工程实现出发,讲清如何给每个密钥打上签名、封装、派生、验证等用途标签,如何在调用入口做用途校验并拒绝跨用途误用,如何按最小权限发放密钥,以及如何通过审计报表把密钥实际用法暴露出来,最终落到密评密钥管理控制项。 正在上传图片...
关键词:密钥管理, 密钥用途, 密评, 等保2.0, 国密, 信封加密, 密钥生命周期, 最小权限, 零信任, 完整性, 机密性, 防误用, GM/T 0051
一、被忽视的问题:密钥的越权使用
在多数开发者直觉里,密钥就是加密或签名的材料,不泄露就万事大吉。但真实系统里密钥用途常被混用,这是更隐蔽的风险点。
设想一种部署:运维把同一个 SM2 密钥同时用于两类操作,对外签发业务凭证(签名),以及给内部接口做身份认证(验签或派生)。从密码学上看密钥确实没泄露,但从治理上看已失控:任何能调用签名接口的人,理论上也能用它做本不该发起的认证动作。下游微服务一旦被攻陷,攻击者不必盗走密钥,只需借用它去干一件本不应干的事。
这就是密钥用途治理要解决的问题:密钥不仅要保密,还要被约束在设计出来的那一个用途上,这也是现代密钥管理系统与早期加密机加手工配置模式最本质的区别之一。在以密评合规为目标的体系建设里,密钥管理控制项不仅问密钥是否加密存储,还追问是否按用途分类管理、是否有使用审批与记录、是否遵循最小权限。如果一把密钥能在毫无校验下被任意用途调用,即便躺在硬件加密机里,这套管理在审计视角下也不成立。
二、密钥用途标签的设计
要把这把密钥能干什么固化下来,第一步是给每把密钥建立结构化的用途元数据。在密码学协议里,这个思想并不新鲜,X.509 证书的 KeyUsage 扩展、PKCS#11 的密钥属性,本质上都是在做同一件事:声明一个密钥对象允许的操作集合。
2.1 四类基础用途
在业务密钥管理系统中,常需区分以下四类基础用途。签名用私钥对数据签名,证明来源与完整性,典型用法是电子票据、报文、代码签名。验证用公钥验证签名,验证密钥可广泛分发,签名私钥必须受控。封装用于信封加密中的密钥加密密钥,把数据加密密钥封装,依赖用途隔离。派生基于主密钥派生会话或子密钥,常见于密钥分层,派生密钥不应直接做签名或封装。
把用途拆成四个方向,治理颗粒度就清晰了。下表说明不同用途间的危险组合:
密钥声明的用途 | 若被拿去验证 | 若被拿去封装 | 若被拿去派生 | 若被拿去签名 |
|---|---|---|---|---|
仅签名 | 风险低(公钥本可公开) | 高:可伪造加密信封 | 高:可生成未知子密钥 | 不允许(即自身用途) |
仅封装 | 无意义 | 不允许 | 中:权限边界模糊 | 高:可冒用身份签名 |
仅派生 | 无意义 | 中:可能泄露派生链 | 不允许 | 高:派生链被滥用签名 |
仅验证 | 允许(本就公开) | 无意义 | 无意义 | 不允许(验证密钥无签名) |
这张表的核心结论是:跨用途调用之所以危险,是因为它把能力和身份混在了一起。一个用于派生的密钥一旦能签名,就等于把生成密钥的权限升级成了代表系统身份说话的权限。
2.2 用途标签如何写入密钥元数据
在工程实现上,用途标签应作为密钥对象的一等属性,随密钥在生成阶段写定,且不可被普通业务方自行修改。一个典型的密钥元数据模型如下:
KeyObject:
  keyId:        "ksp-2026-0a3f"
  alg:          "SM2"
  keyUsage:     ["sign"]
  notBefore:    2026-01-01T00:00:00
  notAfter:     2027-01-01T00:00:00
  state:        "ACTIVE"
  ownerApp:     "billing-service"
  exportable:   false
  tenantId:     "tenant-A"
注意 keyUsage 是集合而非单个值。它允许一把密钥在受控下拥有多用途,但每个用途都必须被显式声明、审批、记录。更重要的是,集合在密钥激活后不可扩张,想增加用途必须走注销旧密钥、生成新密钥的流程,而非运行时偷偷追加。用途治理不再依赖人的自觉,而是被系统强制执行。
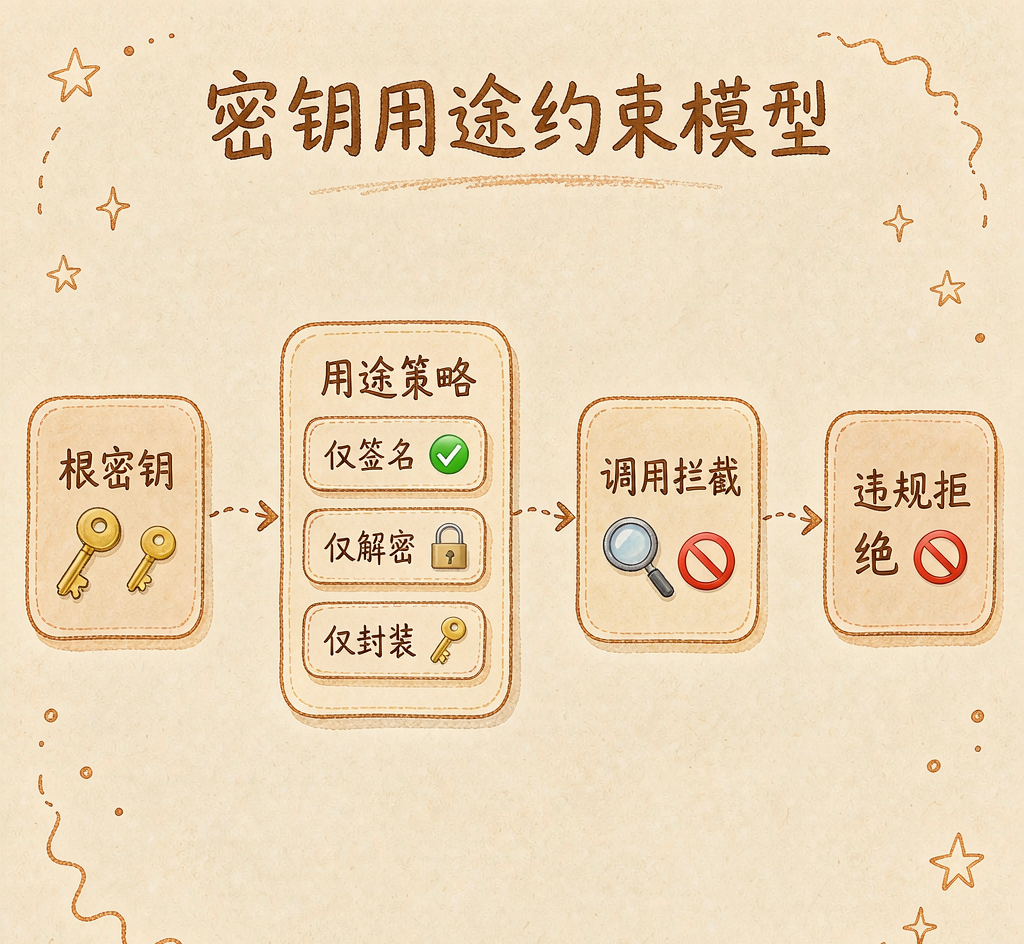
密钥用途约束模型(手绘信息图)
三、API 层的用途校验与跨用途拒绝
只有标签还不够。标签如果只写在文档里、只展示在管理界面上,而 API 在收到调用时并不校验,那它毫无意义。真正的防护必须发生在每一次密钥调用的入口处。
3.1 请求必须显式携带用途意图
调用方请求密钥服务时,不能只说请用这把密钥处理数据,而必须明确声明要做什么。良好调用大致如下:
{
  "intent": "sign",
  "keyId": "ksp-sign-001",
  "payloadB64": "eyJpc3MiOi4uLn0=",
  "encoding": "sm2-sm3"
}
这里的 intent 是强制字段。若调用方不传、传空或传了与声明用途不兼容的值,请求在第一关就被拒绝,根本不会触达密码运算层。
3.2 服务端校验流程
服务端在真正调用硬件加密机前,应执行一条不可绕过的校验链:
# 服务端 operate 请求校验链
# 1. 鉴权:调用方是否有该 keyId 的调用权限(最小权限)
# 2. 租户校验:请求方 tenantId == 密钥 tenantId(多租户隔离)
# 3. 状态校验:密钥 state == ACTIVE
# 4. 用途校验:intent 是否属于 keyUsage(核心一步)
# 5. 算法校验:声明的 encoding 与该密钥算法族一致
# 6. 频控配额:该应用单位时间内调用是否超阈值
# 全部通过才下发到硬件加密机执行;任意一步失败返回 4xx 并写审计
echo "check auth -> tenant -> state -> usage -> algo -> quota"
第 4 步是主角,逻辑用一句伪代码概括:
def operate(key_object, intent):
    if intent not in key_object["keyUsage"]:
        audit.log(denied=True, reason="usage_mismatch")
        raise Reject(403, "KEY_USAGE_MISMATCH",
                     "intent=%s not allowed for key=%s" % (intent, key_object["keyId"]))
    return hsm_exec(key_object, intent)
这一步放在真正运算之前,是为了默认拒绝:用途不匹配的请求永远走不到密码硬件面前,即便硬件有能力完成该操作,业务网关也不允许它发生。
3.3 跨用途调用为什么必须被拒绝
我们以封装和签名的越界为例展开。在信封加密体系里,封装密钥职责是保护数据加密密钥。若某服务错误地把仅签名密钥拿去当封装密钥,至少产生两个问题。第一,语义混乱,签名私钥一旦用于封装,就被允许接触大量数据加密密钥材料,攻击面被放大。第二,审计失真,报表会显示这把签名密钥产生大量封装操作,但业务上它不该做封装,密评或攻防时这种不一致就是扣分项。
因此密钥服务在 API 层识别到 intent 为封装而 keyUsage 仅为签名时,必须拒绝并记录,这是把正确用法用系统的手强制执行。
四、最小权限的密钥发放
用途约束解决的是一把密钥能干什么,而最小权限解决的是谁能用这把密钥。两者必须配合,否则约束再严也会被人绕过,比如干脆给某个应用发一把签名、封装、派生全用途的万能密钥,这就回到了开头的混乱。
4.1 按应用、按接口发放
正确的发放模型是:每个应用、每种调用意图,只拿到真正需要的那一把或几把限定用途密钥。只负责验证签名的网关不应持有签名私钥;只做信封封装的服务不应拿到签名密钥。
# 密钥发放矩阵(按应用与接口)
# 应用            持有密钥            允许 intent       不允许 intent
# billing-signer  ksp-sign-001        sign              wrap / derive / verify
# ticket-verifier ksp-verify-002      verify             sign / wrap / derive
# dek-wrapper     ksp-kek-003         wrap               sign / derive
# session-deriver ksp-mk-004          derive             sign / wrap
这种矩阵式发放,使任何单一应用被攻陷时,攻击者获得的密钥能力都被限制在这一格,无法横向移动去干别的事。
4.2 与密钥生命周期联动
最小权限发放还要和密钥生命周期配合。密钥不是发下去就一成不变:当 billing-signer 下线、或业务切换新算法族时,对应密钥应进入注销、销毁流程,而非留在系统里成隐患。合格的密钥管理系统会把发放、使用、轮换、注销做成闭环,每次状态变更都留记录。
在国密语境下,生命周期管理直接关系到合规:生成、存储、激活、更新、归档、注销、销毁七阶段都必须可追踪。用途标签和最小权限发放,是让生命周期有章可循的抓手,你管的是每把密钥在每个阶段被允许做什么、被谁做。
五、把密钥实际用法晒出来的审计报表
约束和发放做得再好,如果事后说不清密钥到底被用在了哪里,在密评和攻防演练面前依然站不住脚。审计是密钥用途治理的最后一公里。
5.1 审计应当记录的最小字段
每次密钥调用,无论成功或拒绝,都应在审计日志留下还原现场的信息:
audit_record:
  ts:           2026-03-12T10:23:11.482Z
  keyId:        ksp-sign-001
  appId:        billing-signer
  tenantId:     tenant-A
  intent:       sign
  declaredUsage: ["sign"]
  result:       ALLOW
  denyReason:   ""
  opLatencyMs:  3.1
  reqId:        req-9f2c
特别要强调,被拒绝的请求同样要记。很多系统只记成功调用,恰恰是盲区:攻击者探测式尝试越权时,留下的就是一批拒绝记录,是发现异常与溯源的第一手材料。
5.2 审计报表的几个维度
把原始日志聚合成报表,运维和安全负责人至少要看这几张图。用途合规率是成功调用中 intent 与 keyUsage 完全匹配的比例,长期低于 100% 说明有调用方用错密钥。跨用途尝试 TOP 按应用聚合被拒绝的 usage_mismatch 次数,揪出总想越权的服务。密钥调用热力图识别哪把密钥被谁、在何时高频调用。生命周期状态分布统计激活、归档、注销的密钥,防止僵尸密钥堆积。
下面是一张简化的用途合规日报示例:
应用 | 持有密钥数 | 成功调用 | 越权拒绝 | 用途合规率 | 风险提示 |
|---|---|---|---|---|---|
billing-signer | 1 | 18203 | 0 | 100% | 正常 |
ticket-verifier | 1 | 99021 | 0 | 100% | 正常 |
dek-wrapper | 1 | 45120 | 3 | 99.99% | 排查 3 次封装越权 |
legacy-batch | 2 | 5120 | 117 | 97.78% | 高:疑似硬编码误用 |
最后一行 legacy-batch 的 117 次越权拒绝,是典型老系统改造不彻底信号,它仍在用一把签名密钥尝试做封装。审计报表暴露这个问题,治理动作才有抓手。
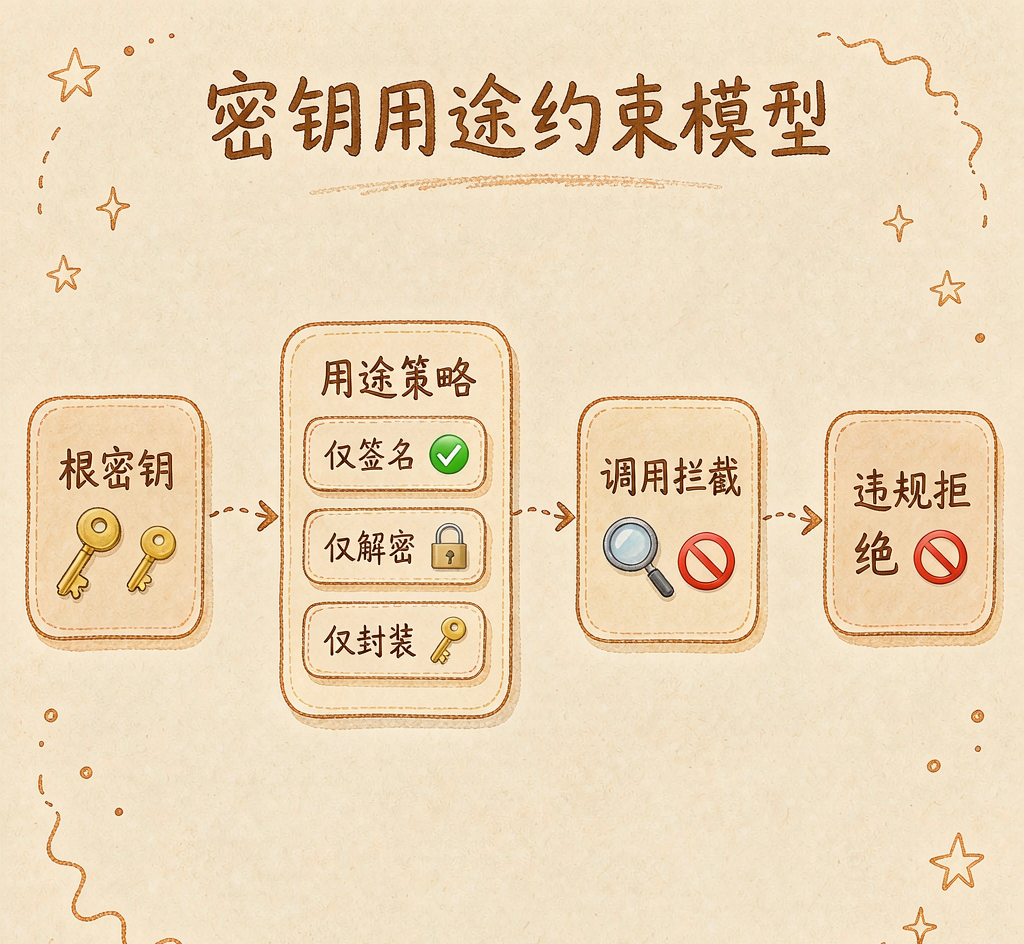
防误用治理与审计闭环(手绘信息图)
六、用途治理如何支撑密评密钥管理控制项
落到合规层面,密钥用途约束与防误用治理,直接对应密评里密钥管理的一系列要求。以 GM/T 0051 及密评对密钥全生命周期的通用要求为参照,梳理对应关系:
# 密评关注点            用途治理的回应
# 密钥是否分类管理      keyUsage 显式声明签名/封装/派生/验证
# 密钥使用是否受控      API 层 intent 校验 + 默认拒绝越权
# 是否遵循最小权限      按应用接口发放限定用途密钥,禁发万能密钥
# 是否有使用审批与记录  每次调用(含拒绝)全量审计,可出具报表
# 密钥生命周期是否完整  生成到销毁七阶段闭环
# 密钥存储是否安全      硬件加密机内密钥永不明文导出,多租户隔离
可以看到,用途约束并非孤立功能点,而是把分类管理、使用受控、最小权限、审计留痕、生命周期、安全存储串成一条线。当评估人员问如何保证签名密钥不被拿去加密时,答案不再是强调规范,而是可验证的一句话:系统在 API 层强制校验 intent,跨用途调用会被拒绝并留痕。
这也是国密密钥管理落地时最易被忽略、却最能拉开差距的一环。很多单位把硬件加密机买回、密钥导进去,就认为密钥管理完成,但真正决定密评能否过、攻防能否扛住的,恰恰是用途层面的强制执行。信封加密、透明数据加密、数据库字段加密等上层方案,最终都依赖底层密钥管理系统提供正确且受约束的密钥;若底层密钥可被随意跨用途调用,上层再严密的加密也会在治理层面出现裂缝。把用途约束做扎实,是密码应用合规的重要基础之一。
七、落地时的工程注意点
在真正把用途约束落到生产环境时,有几个容易踩的坑。第一,不要靠约定,要靠强制,约束必须写在代码路径与每次调用的校验链里。第二,用途标签不可在运行时扩张,密钥激活后 keyUsage 集合应冻结,确需新用途时走生成新密钥、灰度切换、注销旧密钥的正规流程,避免悄悄提权。第三,公钥与私钥用途分开看,验证公钥可广泛分发,越权风险远低于签名私钥,治理资源优先压在私钥上。第四,审计要纳入拒绝事件,只记成功不记拒绝等于放弃入侵探测能力。第五,多租户隔离不能省,不同租户密钥即便用途相同也必须在租户标识层面隔离。第六,短期与长期密钥分级,派生类短期高频轮换,签名根密钥长期高价值,约束策略应分层。第七,用途校验还要绑定算法族,例如 SM2 签名密钥不应被以其他编码方式发起请求,把用途与算法族叠验,可防调用方用兼容参数绕开限制。
方案参考
对于准备建设或审视自身密钥治理能力的团队,下面是一套可操作的参考方法,不依赖具体产品,可以对照落地。先盘点再约束,把当前系统里所有在用的密钥列一张清单,标注每把密钥现在实际被用在了哪些地方,这一步往往会暴露出大量一把密钥多用途的历史债务,是治理的起点。定义用途词汇表,在团队内统一签名、封装、派生、验证四类用途的语义,并写成可被机器读取的元数据字段,避免口头约定。在调用入口加校验,无论是自研的密钥服务还是引入的密钥管理系统,都要求每次调用显式声明 intent,并在服务端做强校验、默认拒绝,这是把约束从文档变成执行的关键一步。按最小权限重新发放,以应用和接口为单位重做密钥发放矩阵,撤销一切万能密钥,让每个调用方只持有它真正需要的限定用途密钥。把审计做成日常,部署用途合规率、越权尝试 TOP、生命周期分布等报表,纳入常规的密码应用安全运营。纳入密钥生命周期闭环,确保七个阶段都有记录可查,用途标签和发放关系随状态变更同步更新。对照密评控制项自检,用分类管理、使用受控、最小权限、审计留痕、生命周期、安全存储这条主线,逐条核对自身是否具备可验证的证据。
上述方法的核心思想是:密钥的价值不只在于它保密,更在于它被严格限制在该被使用的用途上。把用途约束、跨用途拒绝、最小权限发放和审计报表这四件事做扎实,密钥管理从藏好一把钥匙升级为管好每一次使用,密评合规与实战防护也就有了共同的、可验证的支点。实际选型时,可参考符合国密与等保要求的密钥管理系统,例如以安当KSP为例对照上述能力做适配验证,再结合自身算法族与中间件矩阵落地。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号