USB端口管控方法:从"一刀切"到"精细化治理"的演进路径
原创
USB端口管控方法:从"一刀切"到"精细化治理"的演进路径
原创
企业安全-域智盾
发布于 2026-10-12 10:16:12
发布于 2026-10-12 10:16:12
一家汽车零部件供应商的质检部门,最近遇到一件"两难"的事:产线质检员需要用U盘将检测设备的数据导出到办公电脑做分析,但IT部门刚上线了USB管控策略,所有U盘插入后直接拒绝访问。质检员抱怨"工作没法干了",安全团队则担心"放开就管不住"。
这个场景折射出一个普遍困境:USB端口管控方法如果停留在"全禁"或"全放"的二元选择,要么牺牲业务效率,要么留下安全敞口。真正有效的管控,需要在"安全"与"效率"之间找到精细化的平衡点。
一、USB端口的三类风险场景
在讨论管控方法之前,先厘清USB端口到底面临哪些风险:
风险类型 | 典型场景 | 危害程度 |
|---|---|---|
数据外泄 | 员工用U盘拷贝源代码、客户资料离职带走 | 高 |
恶意软件植入 | 来路不明的U盘插入内网终端,自动执行恶意脚本 | 高 |
设备滥用 | 员工用USB接口连接手机充电、外接WiFi网卡绕过网络管控 | 中 |
物理损坏 | 频繁插拔导致接口松动、静电击穿 | 低 |
不同风险场景需要不同的管控策略。如果所有场景都"一刀切"禁用,必然引发业务反弹;如果全部放开,又等于门户大开。
二、管控方法的四个层级
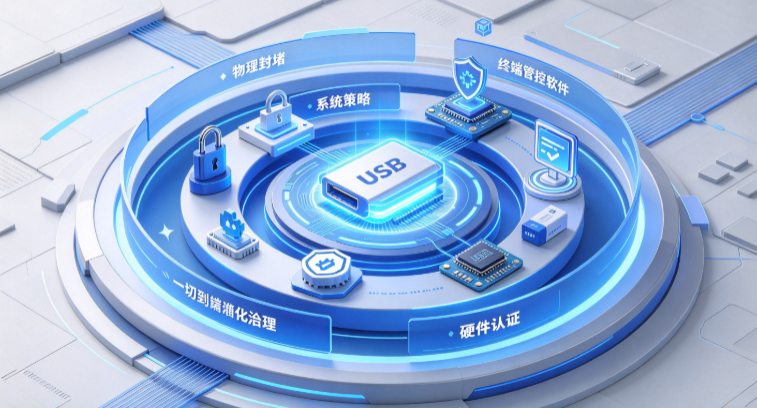
USB端口管控不是一道"开或关"的选择题,而是一个可以分层配置的能力体系。从粗到细,大致可分为四个层级:
层级一:物理封堵——最原始但最彻底
方法:使用USB端口锁、胶水封堵或BIOS层面禁用USB控制器。
适用场景:
● 对外展示的公共终端(如展厅大屏、自助查询机)
● 高保密车间的工控设备
● 长期不需要USB功能的服务器
优点:零成本、零维护、绝对可靠。
缺点:灵活性为零,一旦封死无法临时开放;BIOS禁用可能被技术手段绕过。
建议:仅用于确定长期不需要USB功能的设备,作为辅助手段而非主力方案。
层级二:系统策略管控——操作系统自带能力
方法:通过Windows组策略(GPO)或注册表修改,禁用USB存储设备识别。
典型配置:
● 禁用USBSTOR服务,阻止U盘识别
● 设置USB设备只读权限,允许读取但禁止写入
● 通过设备管理器禁用特定USB设备类
优点:无需额外软件,Windows原生支持;配置简单,适合小规模环境。
缺点:
● 策略容易被有权限的员工绕过(如修改注册表)
● 无法区分"公司配发的U盘"和"员工私人U盘"
● 无法记录操作日志,出事无法追溯
● macOS和Linux需要单独配置,统一管理困难
建议:适合小微企业或临时应急,不适合作为企业级主力方案。
层级三:终端管控软件——企业级主流方案
方法:在终端部署域智盾管控客户端,通过驱动层拦截USB设备枚举,实现精细化策略控制。
核心能力:
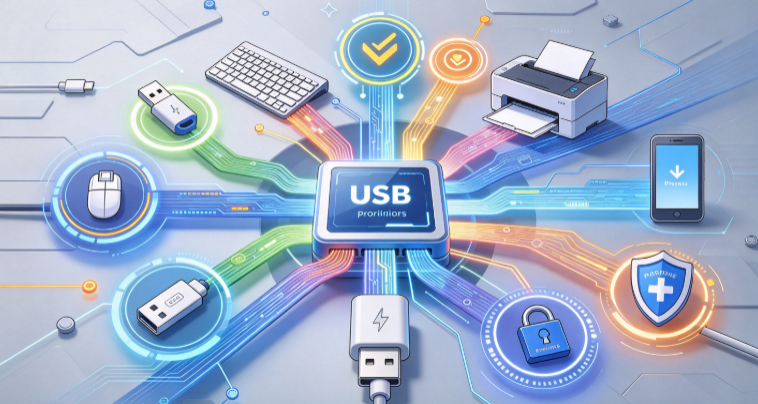
● 设备识别:区分U盘、鼠标键盘、打印机、手机等不同USB设备类型
● 白名单机制:仅允许注册的U盘使用,未知U盘自动拦截
● 权限细分:可配置"只读""只写""完全禁用""需审批后使用"等多种模式
● 操作审计:记录U盘插入时间、文件名、操作类型(拷贝/删除),日志上传中心服务器
● 文件加密联动:U盘拷贝的文件自动加密,脱离管控环境无法打开
优点:策略灵活、审计完整、可远程统一下发;支持按部门、按人员、按时段差异化配置。
缺点:需要部署客户端,有一定运维成本;驱动层兼容性问题需提前测试。
建议:中大型企业、有合规审计要求或数据防泄密需求的场景,这是当前的主流选择。
层级四:硬件级管控——特殊场景补充
方法:使用带认证芯片的加密U盘,或在USB端口加装硬件认证模块。
典型场景:
● 涉密单位需要物理隔离的U盘使用
● 外部人员临时接入设备(如供应商调试)需硬件级身份认证
优点:不依赖终端软件,即使系统被攻破也无法绕过硬件认证。
缺点:成本高,管理复杂,不适合大规模部署。
建议:仅作为高保密场景的补充手段,与终端管控软件配合使用。
三、精细化策略设计:从"管端口"到"管行为"
部署了管控软件只是第一步,真正的挑战在于策略设计。以下是几个关键的策略维度:
维度一:按设备类型差异化
并非所有USB设备都是"U盘"。精细化管控首先要做设备分类:
● 存储设备(U盘、移动硬盘):重点管控对象,需审批或白名单
● 人机交互设备(鼠标、键盘、手写板):通常放行,不影响业务
● 打印/扫描设备:根据部门需求配置,如财务部门允许、研发部门禁用
● 手机/平板:默认禁用,防止通过MTP协议拷贝数据或绕过网络管控
● 加密狗/认证令牌:白名单放行,保障业务软件正常运行
维度二:按人员角色差异化
不同岗位对USB的需求和风险敞口完全不同:
角色 | USB需求 | 推荐策略 |
|---|---|---|
研发工程师 | 偶尔导出测试数据 | 白名单U盘+操作审计+文件加密 |
财务人员 | 几乎不需要 | 完全禁用存储设备 |
产线工人 | 频繁导入导出检测数据 | 专用U盘+只读/只写分离 |
销售人员 | 经常外发资料给客户 | 审批制+外发文件自动加密 |
IT运维 | 需要调试设备 | 临时授权+全程审计 |
维度三:按时间/地点差异化
● 工作时间:允许白名单U盘正常使用
● 非工作时间:自动切换为"仅读取"或"完全禁用"模式,防止下班后拷贝数据
● 办公区终端:策略相对宽松
● 会议室/展厅终端:完全禁用存储设备
● 外出笔记本:离线策略缓存,插入未知U盘时自动拦截并记录
维度四:按操作行为差异化
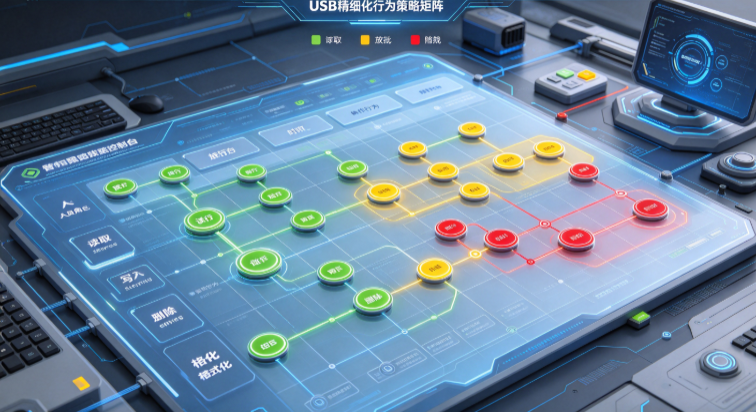
同一台U盘,不同操作风险等级不同:
● 读取文件:风险较低,可放宽
● 写入/拷贝文件到U盘:风险较高,需审批或审计
● 删除U盘文件:风险中等,记录日志即可
● 格式化U盘:风险高,建议禁用
四、落地流程:四步走避免"业务停摆"
第一步:资产盘点与需求调研
● 梳理全公司USB设备类型和数量(U盘、移动硬盘、加密狗等)
● 访谈各业务部门,了解USB使用场景和频率
● 识别"必须使用USB"的关键业务流程(如产线数据导出)
产出:USB使用需求清单、风险等级评估表。
第二步:策略设计与试点
● 设计差异化策略(按部门、按设备类型、按操作行为)
● 选择1-2个配合度高的部门试点(如IT部门、行政部)
● 试点期间开启"审计模式"而非"拦截模式",观察实际使用情况
产出:试点报告、策略优化建议。
第三步:灰度推广
● 按风险等级从低到高逐步推广:先普通办公部门,再核心业务部门,最后研发/财务等高敏感部门
● 每推广一个部门,观察一周,收集反馈并调整策略
● 建立"USB使用申请"流程,特殊需求走审批通道
产出:全公司USB管控策略、异常处理SOP。
第四步:持续运营
● 定期审计USB操作日志,发现异常行为(如非工作时间大量拷贝)及时介入
● 每季度review白名单U盘,清理离职员工注册的U盘
● 每年进行一次策略有效性评估,根据业务变化调整
五、常见误区与避坑指南
误区一:认为"禁用所有USB"就万事大吉
结果:业务部门强烈反弹,产线停工、财务无法报税、销售无法给客户发资料,最终IT部门被迫全部放开,管控形同虚设。
正确做法:先调研业务需求,设计差异化策略,让"该用的能用、不该用的用不了"。
误区二:只管控U盘,忽略其他USB设备
员工用USB网卡绕过公司网络审计、用手机MTP协议拷贝数据、用WiFi适配器搭建非法热点——这些风险不亚于U盘泄密。
正确做法:管控范围覆盖所有USB设备类型,特别是手机、网卡、蓝牙适配器等"非存储类"设备。
误区三:有管控无审计,出事追不到人
U盘被禁用了,但员工用私人U盘在管控上线前已经拷贝了数据,或者通过其他途径外发,事后无法追溯。
正确做法:管控与审计并行,所有USB操作(包括被拦截的操作)都记录日志,日志实时上传中心服务器防篡改。
误区四:白名单管理混乱,形同虚设
员工随便找个U盘找IT注册一下就能用,白名单失去意义。
正确做法:U盘注册需部门负责人审批,登记U盘序列号、用途、使用人,定期清理离职员工注册的U盘。
误区五:忽略离线场景,外出笔记本"裸奔"
笔记本带出公司后,管控策略无法连接服务器更新,员工插入未知U盘时没有任何拦截。
正确做法:终端缓存最新策略,离线状态下仍执行拦截;插入未知U盘时本地记录日志,联网后自动上传。
误区六:与加密/审计系统各自为政
USB管控管住了U盘,但员工通过微信、网盘、邮件外发文件,管控体系出现"木桶短板"。
正确做法:将USB管控纳入整体数据安全体系,与文件加密、网络DLP、屏幕审计等能力联动,形成纵深防御。
六、写在最后
回到开头那家汽车零部件供应商的案例——如果采用精细化管控策略:
● 产线质检员的专用U盘注册在白名单中,可以正常导出检测数据;
● 该U盘设置为"仅允许从检测设备读取、禁止向U盘写入其他文件",防止夹带私货;
● 所有操作自动记录日志,安全团队可随时审计;
● 导出的数据文件自动加密,即使U盘丢失也不会泄密。
USB端口管控方法的演进方向,已经从早期的"一刀切禁用"走向"精细化治理"。它不再是一个单纯的"安全工具",而是业务效率与数据安全之间的平衡器。好的管控体系,不是让员工"什么都做不了",而是让"该做的事顺畅做、不该做的事做不了"——这需要技术能力,更需要对业务场景的深度理解和策略设计的精细化思维。
责编:璇玑
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号