政企云上数据防泄密:腾讯云环境文件外发日志部署与风险告警实践
原创
政企云上数据防泄密:腾讯云环境文件外发日志部署与风险告警实践
原创
用户12337378
发布于 2026-10-13 11:21:40
发布于 2026-10-13 11:21:40
随着政企数字化转型持续深入,大量业务文档、涉密方案、业务报表存储、流转于腾讯云服务器、云桌面与本地终端混合架构中。云上业务打通了远程办公、跨部门协作通道,但也带来敏感文件外发风险。员工通过微信、邮件、U 盘、网盘等渠道私自导出、外发核心资料,一旦发生泄密,往往难以快速定位操作人、流转文件与操作时间。在此背景下,文件外发日志审计,成为政企混合云场景下数据防泄密体系不可或缺的一环。
一、腾讯云混合架构下文件外发审计痛点
政企采用腾讯云搭建业务系统、文件存储服务后,数据呈现 “云存储 + 本地终端” 共存形态。敏感文件从云服务器下载至办公终端后,后续的本地操作行为脱离云平台原生日志能力管控。 腾讯云侧日志能够记录云服务器登录、文件下载行为,但无法追踪终端侧后续动作:文件下载到本地终端之后,是否被复制、另存、打印、通过聊天工具外发、拷贝至移动存储设备,这些终端层行为,云平台本身无法捕获。 很多单位仅依靠云平台审计,形成明显安全断层:即便后续发生数据外泄,只能查到文件从云端被下载,无法确认是谁在终端执行外发操作、外泄文件名称,溯源取证困难。因此,需要在终端侧部署文件操作审计能力,补齐腾讯云环境下终端行为审计短板,实现云 - 端一体化的安全追溯。
二、文件外发日志核心审计能力
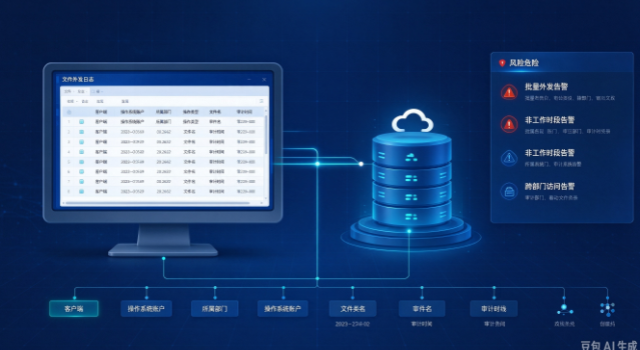
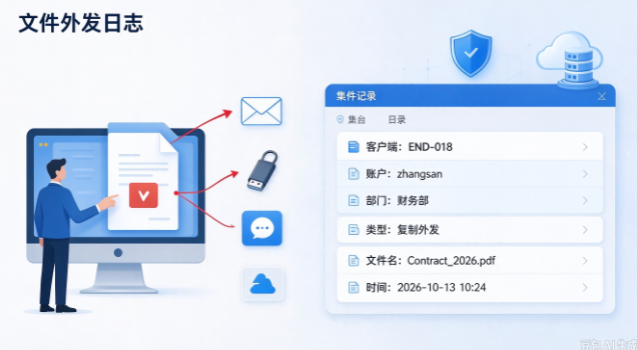
终端文件外发日志模块,可持续采集终端全量文档操作行为,形成完整审计记录。日志条目包含客户端标识、操作系统账户、所属部门、操作类型、文件名、审计时间等核心字段。
- 客户端与账户、部门关联:每一条日志自动绑定终端设备编号、操作系统账号与所属部门。管理员查看日志时,可快速定位操作主体,区分不同岗位人员的文件访问与外发行为,满足政企按部门分级管理的要求。
- 操作类型识别:系统自动区分各类文件行为,包含文件打开、复制、移动、另存、打印、U 盘拷贝、网络外发等。针对高风险动作,例如批量导出、跨盘转移、外发传输重点标记,方便安全人员筛选高危行为。
- 文件名与审计时间戳留存:日志完整记录操作目标文件名,同时生成不可篡改的审计时间,精确记录事件发生节点。当发生疑似泄密事件,可依据文件名、时间范围检索,还原完整操作链路。
整套日志采集在终端后台静默运行,不会干扰员工正常办公,日志数据可按需对接腾讯云日志服务,实现日志集中存储、检索与可视化管理。
三、基于腾讯云环境的部署与风险告警落地
在腾讯云混合云架构部署时,终端审计采集程序部署在内网办公终端,采集的文件外发操作日志,通过安全通道上传至腾讯云日志服务(CLS)进行集中存储。
- 日志集中存储:将分散在各个终端的文件外发日志统一汇总到腾讯云 CLS,依托云日志能力实现海量日志长期保存,满足《数据安全法》等法规对审计日志留存的合规要求。
- 自定义风险告警策略:管理员可配置告警规则,对高危行为自动触发提醒。例如:短时间批量外发大量文档、高权限账号跨部门导出敏感文件、非工作时段执行文件拷贝外发等场景,一旦命中规则,系统触发告警,第一时间通知安全管理员介入处置,实现从事后追溯向事前预警转变。
- 多维度检索溯源:管理员可依托腾讯云日志检索能力,按账户、部门、文件名、操作时间、操作类型组合检索。当出现泄密事件,快速筛选相关日志,还原完整操作链条,支撑事件调查取证。
四、应用价值总结
在政企腾讯云混合办公场景中,云平台安全能力重点保障云端资源访问安全,而终端文件外发日志补齐了终端侧行为审计短板。通过记录客户端、账号、部门、操作类型、文件名、时间等多维信息,实现文件操作行为可记录、可检索、可告警、可追溯。
该方案不改变现有腾讯云业务架构,可平滑接入现有云上体系,构建 “云端防护 + 终端审计” 的双层防护体系,帮助政企及时发现违规外发行为,降低敏感文档泄露风险,满足数据安全合规审计要求。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号