设计行业图纸保护:基于腾讯云部署全盘文件加解密方案
原创
设计行业图纸保护:基于腾讯云部署全盘文件加解密方案
原创
用户12337378
发布于 2026-10-14 11:20:40
发布于 2026-10-14 11:20:40
在设计行业上云的大趋势下,大量二维图纸、三维模型、方案文档依托腾讯云 VPC、云服务器、对象存储 COS 进行集中存储与跨团队协同。图纸作为设计院、工程、工业设计企业核心知识产权,传统防护手段大多依赖云侧账号权限、安全组与 ACL 网络策略。但云账号泄露、终端拷贝外发、内部文件违规导出等场景,仅依靠云平台边界权限管控无法保护文件本身,图纸一旦被下载脱离授信环境,极易造成核心资产外泄。因此,构建腾讯云底座 + 终端全盘文件加解密的端云协同防护体系,成为设计企业图纸安全建设的关键路径。
设计行业数据泄露风险存在明显特征:图纸、方案文件存储分散,终端本地、云盘同步目录、服务器多位置留存;设计师日常使用 CAD、三维建模、平面设计软件,文件类型繁杂。单纯依靠网络隔离无法解决文件落地后的明文安全问题。云侧安全能力管控的是访问入口,一旦终端账号被冒用、权限配置疏漏,图纸文件以明文形式下载至本地后,即可被拷贝、外传。全盘文件加解密方案,正是在文件落地层面补齐安全短板,对终端文件实现基于策略的批量加密与解密管控,与腾讯云资源深度联动,实现图纸资产的端到端防护。
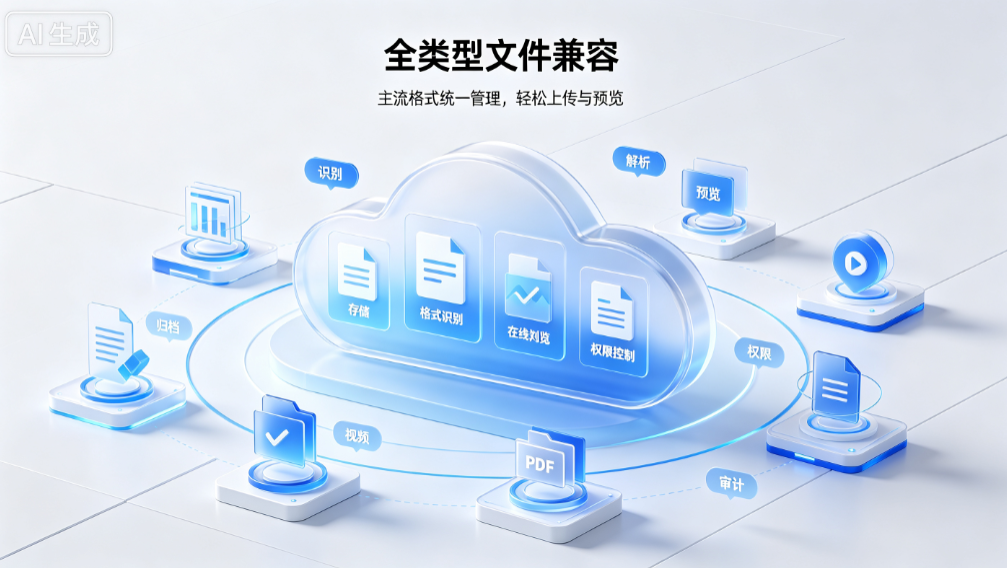
全盘文件加解密支持对终端本地文件执行全盘扫描加解密任务,管理员可灵活配置策略:针对特定文件类型、指定文件路径执行全盘加密,也可配置特定文件路径自动解密,适配设计团队差异化的业务目录管理需求。该方案内置丰富加密应用库,可覆盖设计行业主流业务文件,支持格式包含 doc|docx|xls|xlsx|ppt|pptx|pdf|wps|et|dps|odt|ods|od|dwg|sldprt|sldasm|max|exb|prt|cax|tct|c|cpp|h|java|cs|go|rb|py|psd|cdr|ai,同时支持自定义新增其他后缀文件类型;图片格式不在加密支持范围内,可搭配水印等其他安全策略单独防护。
在腾讯云架构下落地该方案,可将策略管理平台部署在腾讯云 VPC 内网中,终端安全代理与云端管控平台通信,统一下发加密策略。针对设计业务的典型应用方式如下:
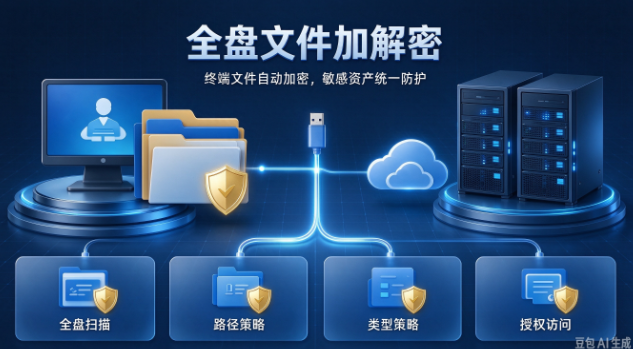
- 图纸工作站本地目录防护:设计师电脑图纸工作目录配置加密策略,dwg、sldprt、prt、cax 等二维 / 三维图纸保存落地自动加密;在授信终端、内网授权环境内,CAD、SolidWorks、CAXA、3ds Max 等设计软件可正常打开编辑,对使用者无感知。文件被复制到 U 盘、网盘,脱离授权环境则无法打开。
- 腾讯云同步目录管控:终端与腾讯云 COS、云硬盘同步的图纸文件夹,纳入指定加密路径。图纸上传云端时保持密文存储,即便云存储资源被非法下载,获取的密文图纸无法直接解析。
- 项目资料与方案文档防护:项目可研、技术方案、报价文档(docx、pdf、wps),以及平面设计源文件 psd、cdr、ai 纳入加密策略,保护商务资料与平面设计资产。
- 临时协作目录自动解密:可单独配置特定临时文件夹路径自动解密,用于合规外发前的资料审批导出,兼顾业务协作与安全管控。
整套方案与腾讯云原有安全体系互补,云平台负责网络隔离、身份认证、访问审计,全盘加解密负责文件本身的静态存储防护,形成 “云边界防护 + 终端文件加密” 双层架构。
综上,设计行业图纸上云,不能仅依赖腾讯云的账号和网络权限。图纸、三维模型、设计源文件属于企业高价值知识产权,文件落地后的安全管控不可或缺。全盘文件加解密方案,通过路径与文件类型的精细化策略,覆盖建筑、机械、工业、平面设计多类图纸格式,在不改变设计师原有工作习惯、不改造腾讯云业务架构的前提下,保护核心设计资产,满足数据安全合规要求,为设计企业数字化上云提供可靠的终端文件安全能力。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号