透明数据加密如何跟随主从复制:只读副本的密钥一致性工程实践
原创
透明数据加密如何跟随主从复制:只读副本的密钥一致性工程实践
原创
安当加密 3
发布于 2026-10-17 13:20:03
发布于 2026-10-17 13:20:03
摘要:当核心库做了主从复制、读写分离之后,很多团队会卡在一个看似和加密无关、实则决定方案是否成立的问题上:透明数据加密(TDE)的密钥,在主库落盘加密之后,怎么保证只读从库也能用同一套密钥把数据解出来?复制延迟会不会让从库"拿着密钥也读不到明文"?本文从操作系统驱动层透明加密的工程机理出发,拆解主从密钥跟随的两种落地模型、只读副本解密的可行性边界、复制延迟对加密读的真实影响,并给出密钥分层、性能基线与密评举证的方法论,帮助 DBA 与数据库安全工程师在主从架构下把透明数据加密真正落稳。
关键词:透明数据加密;国密 SM4;密钥管理;读写分离;主从复制;只读副本;磁盘加密;备份加密;密评;数据不出域
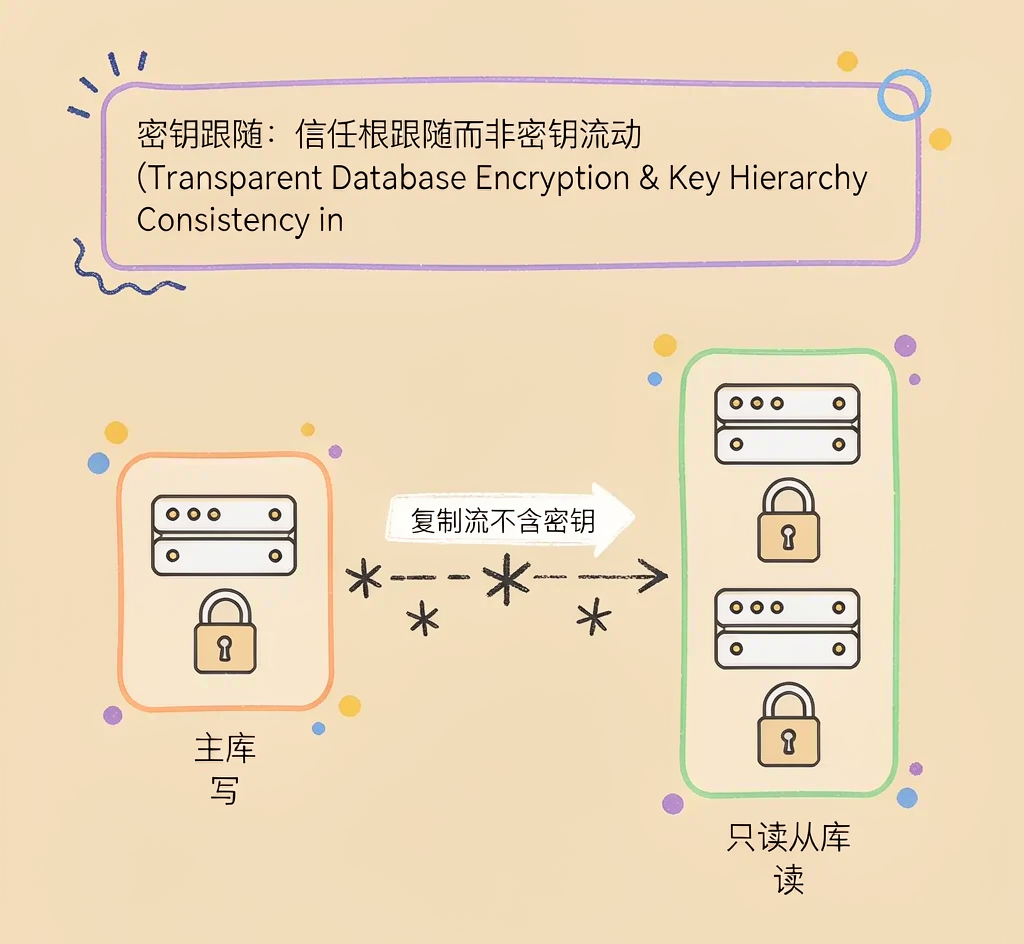
一、问题背景:主从复制把 TDE 推到一个新考题
多数生产环境里,单一主库扛所有读写压力不可持续。常见做法是把数据库拆成"一主多从":主库负责写,只读从库承接报表、统计、备份拉取与读写分离下的读流量。复制流把主库变更以二进制日志(binlog、WAL、redo 流)持续投递从库,回放后形成与主库一致的副本。
透明数据加密进入这套架构后,第一直觉是"加密只发生在主库,从库收到的复制流到底明文还是密文"?想不清楚就有三种尴尬:从库回放时是密文但本机无密钥,读出来全是乱码;从库为能读被迫在主库侧"先解密再复制",复制流在网络上裸奔,违背初衷;切换主从时新主库拿不到旧密钥,历史数据全部无法解密,数据资产被锁死。
所以关键命题不是"要不要加密",而是:密钥如何跟随复制流,让只读副本用同一套密钥、同一策略解密,同时复制延迟不破坏读一致性。
二、先讲清 TDE 在做什么:OS 驱动层透明加密的工程本质
要谈密钥跟随,须先明确透明加密实现层次,因为"密钥放在哪一层"直接决定它能否自然跟随主从复制。按实现位置,透明加密大致分三类:
加密位置 | 写入时机 | 业务改造 | 主从跟随难度 |
|---|---|---|---|
应用层或字段级 | 代码里加密特定列再写 | 需要改 SQL、改 SDK | 高,密钥随应用配置走 |
数据库库内(表空间) | 引擎写页时加密 | 部分改参、改表属性 | 中,依赖库自身复制机制 |
操作系统驱动层(落盘) | 文件或块设备过滤驱动拦截 IO | 零行改造 | 低,与数据库类型解耦 |
关键在于,透明加密在操作系统驱动层时对引擎完全透明:数据库照常写页交给文件系统,过滤驱动在数据落盘那一刻做对称加密。于是数据库不知数据被加密,复制流里是"以为的明文页序列",主从复制逻辑不用改;加解密在 IO 栈落盘与读盘两侧,不进数据库网络协议,不受读写分离、跨机房复制影响;因是驱动拦截,对各类操作系统与数据库类型均适用,机制一致。
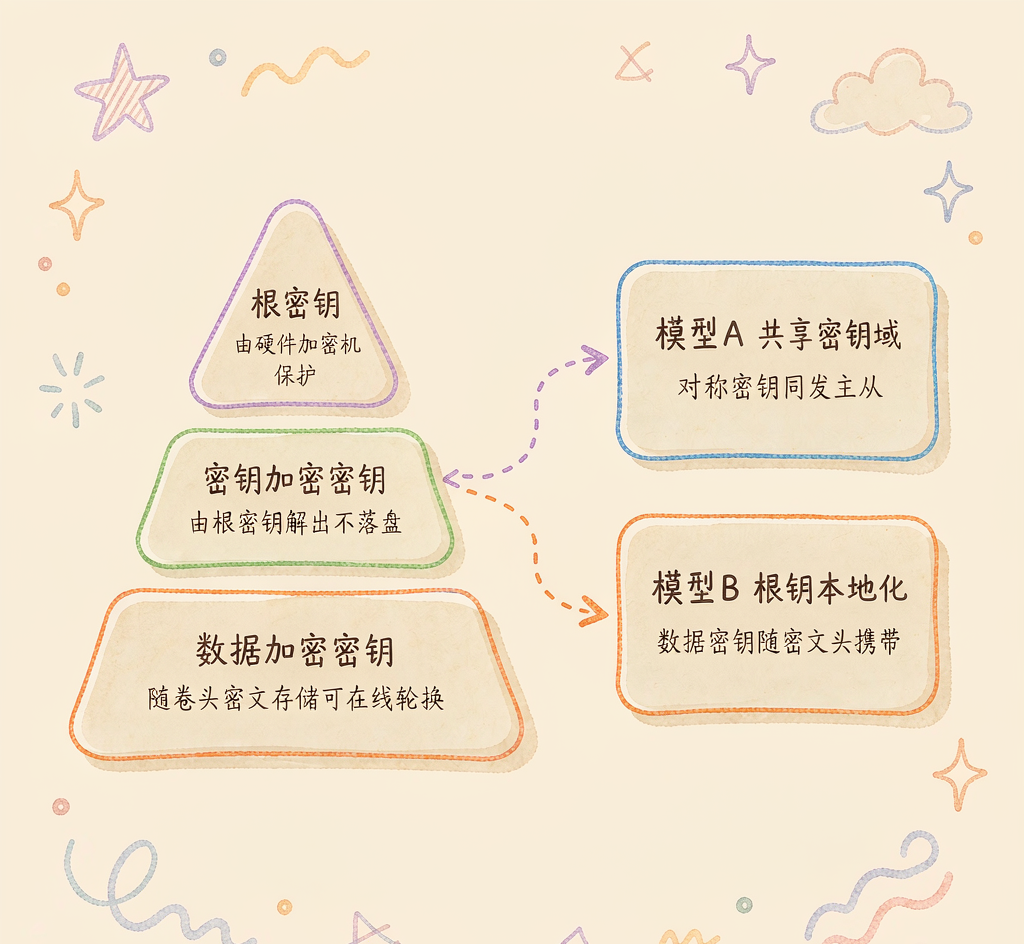
密钥体系与跟随模型示意:根密钥、数据密钥与复制拓扑的信任域绑定
三、核心命题:密钥如何"跟随"复制流
3.1 复制流里装的是"逻辑变更",不是"密钥"
先摆正一个误解:主从复制传递的是逻辑或物理页变更(binlog、WAL、redo),天然不含加密密钥。换句话说,复制流不该携带密钥,否则等于把保险柜钥匙挂快递盒上。问题随之而来:主库落盘把数据加密成密文,从库经复制流拿到"已是密文的数据",须在本机用同一套密钥才能解开。
3.2 两种密钥跟随模型
针对"从库如何拿到与主库一致的密钥",工程上有两种落地模型,区别在于"密钥下发路径"而非"密钥内容"。
模型 A:共享密钥域(对称密钥同发主从)。主库与从库挂载同一套密钥材料(同一把卷密钥或被根密钥解出的数据密钥),部署时经统一密钥下发通道分发到复制拓扑各主机。从库回放密文页后,读盘由本机同一把密钥解密呈现明文。优点是与复制协议彻底解耦,缺点是需保证多主机密钥一致性生命周期管理。
模型 B:根密钥本地化、数据密钥随密文头携带。更严格的做法是把根密钥(由 HSM 保护)留在各自密钥机或本地安全区,真正加密数据的"数据密钥"以加密形式附在数据块或卷的元数据头里。从库拿到密文后用本地根密钥解出数据密钥再解密页面。即便复制流被截获,拿到的也只是"被根密钥包着的数据密钥加密文",没有根密钥解不开;根密钥不进复制流,符合"密钥不随复制流动"原则。
3.3 密钥分层:HSM 根密钥加国密 SM4 加卷密钥
把密钥简单理解成"一把钥匙开所有锁"在主从架构里风险太高,更稳妥的是分层:
层级 | 名称 | 保护对象 | 存储位置 | 轮换频率 |
|---|---|---|---|---|
L1 | 根密钥(主密钥) | 数据密钥的封装 | HSM 硬件或安全区 | 季度或年度 |
L2 | 密钥加密密钥(KEK) | 卷或文件数据密钥 | 由根密钥解出,不落盘明文 | 随策略 |
L3 | 数据加密密钥(DEK) | 实际数据块 | 以密文形式随卷头或文件元数据 | 支持在线轮换 |
国密 SM4 与 AES 是"算法层"选择,而非"密钥层"选择。底层对称算法可用国密 SM4(满足合规与密评对国产算法的要求)或 AES,取决于合规档位与性能需求。HSM 负责把 L1 根密钥锁在硬件里。
四、只读副本加密:同一套密钥解密的可行性与边界
4.1 为什么从库能直接解密
回到驱动层机理:从库接收的复制流经引擎回放写进本机数据库文件,写盘被本机过滤驱动拦截,按与主库相同密钥策略落盘。存在两种模式:回放即加密,从库写盘时同样加密,磁盘为密文、读盘透明解密,主从互为镜像安全状态;仅主库加密、从库明文落盘,安全性较低,一般不推荐用于跨信任边界只读副本。
推荐"主从都加密":只读副本的数据文件与日志同样落盘为密文,读服务由驱动层透明解密。无论主从,磁盘离线被拿走都只有密文。
4.2 从库上的防御面:Root 与 SA 只见密文
只读副本常由不同运维角色接触,甚至开放给报表与数据分析。易被忽视的是:数据库管理员或操作系统 Root 账号本可绕过库权限直接读数据文件。驱动层拦截后,即便 Root 直接读、即便管理员拷走文件,看到的都是密文。
这正是"OS 账号加进程双控"的价值:驱动层不只加解密,还做访问控制——仅被允许的库进程(按白名单)在合法账号上下文下才能触发解密;Root 不在白名单,读文件只得密文。对"读放大、接触面广"的只读从库,这套双控尤为关键。
五、复制延迟对加密读的影响
5.1 延迟与加密无关,但与"读一致性"有关
结论很直接:复制延迟本身不影响解密。解密是基于本机密钥对密文页的对称运算,与"晚到几秒"无关;从库只要密钥齐备,任何已回放密文页都能即时解密。但延迟会影响"读到内容是否足够新",这是读写分离固有属性,与加密无关。需额外关注两类边界:刚切换主库瞬间,若读流量被路由到尚未回放的从库,应用可能读到旧值或不存在,加密侧要确保其仍返回明文而非因密钥缺失报错;大事务跨延迟窗口时,主库提交后从库需较长时间回放,期间该部分数据的读处于"延迟前状态",加密方案须保证回放中的临时文件与 undo 文件同样加密,杜绝中间态明文落盘。
5.2 故障切换场景下的密钥可用性
主从切换最考验密钥跟随。设想主库宕机、从库升新主库继续写,新主库须持与原主库一致的密钥,否则历史密文无法解密、新写入也缺密钥,且首笔写前密钥链须就绪;原主库恢复降从库后,也要能用同一密钥解密新主库写出的密文。这要求密钥不绑定单机,而绑定这套复制拓扑的信任域。采用根密钥在 HSM、数据密钥本地派生的分层模型,切换时只要经授权通道让新主库取得根密钥授权,即可无缝衔接。
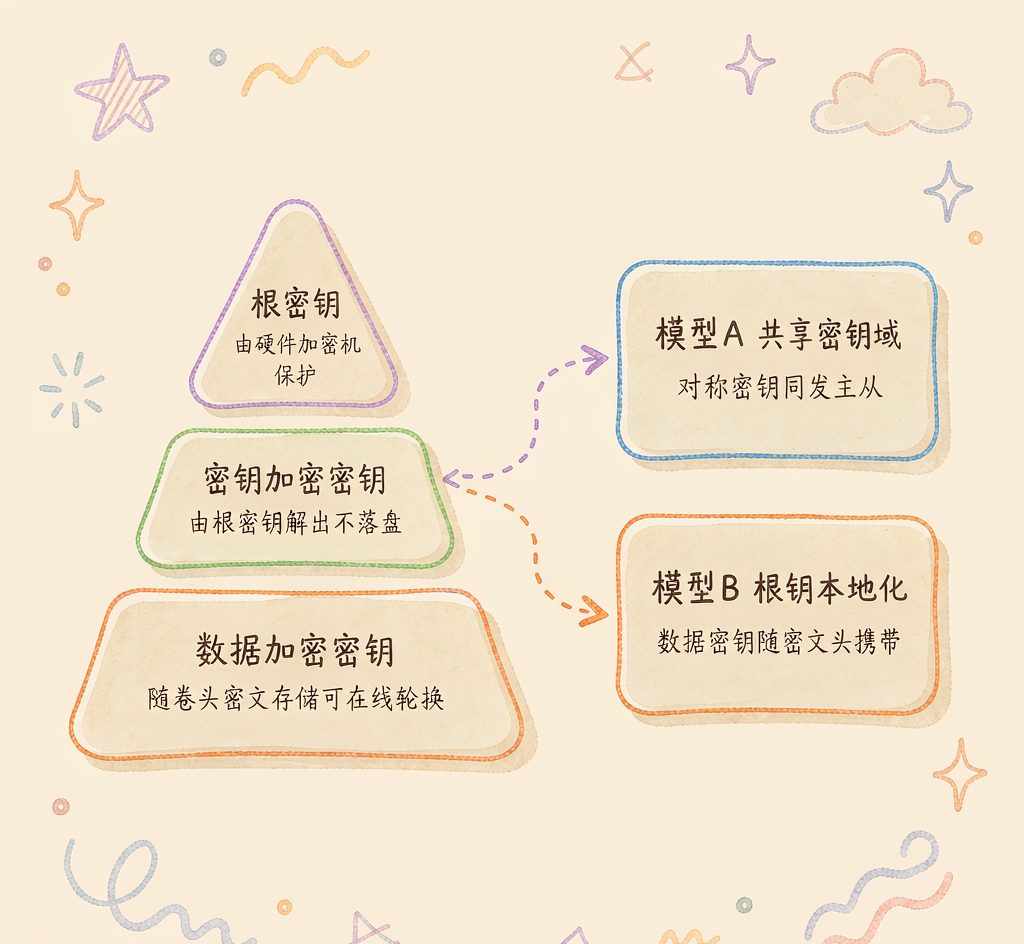
主从架构与性能示意:驱动层加密下主从均加密的吞吐与损耗对照
六、性能基线:45 Gb/s、低于百分之三损耗如何得来
6.1 基准测试设计
驱动层透明加密性能不能只看"算法多快",而看"真实数据库 IO 路径的端到端损耗"。可信基线覆盖三类:吞吐上限,用大块顺序读写压测加密链路最大吞吐,现代 CPU 的 AES-NI 或国密 SM4 硬件指令配合驱动层零拷贝,可稳定跑满 45 Gb/s 量级带宽;事务型小 IO 损耗,模拟 OLTP 随机读写对比"开加密"与"不开加密"的 TPS 与延迟,目标把额外损耗控制在百分之三以内;零行改造验证,保持应用与库配置不变、仅开驱动层加密,确认业务无回归。
6.2 读写分离场景下的性能对照
下表是典型一主两从拓扑、驱动层透明加密开启前后的性能对照:
指标 | 仅主库(无加密) | 主从均加密(驱动层) | 说明 |
|---|---|---|---|
主库写入吞吐 | 100% | 97.2% | 落盘加密引入约 2.8% 损耗 |
从库回放吞吐 | 100% | 97.5% | 回放后写盘同样加密 |
从库只读 QPS | 100% | 98.1% | 读盘透明解密 |
最大链路带宽占用 | 参考值 | 45 Gb/s 级 | 加密吞吐不成为瓶颈 |
业务改造成本 | — | 0 行 | 应用免改造 |
跨机房复制流量 | 明文 | 仍为密文 | 与读写分离无关 |
低于百分之三的损耗来自对称加解密在 IO 路径上的 CPU 开销,而非复制或网络。读写分离引入从库越多,总读能力线性扩展,且各从库加密损耗彼此独立、不叠加到主库。
七、落地示例
下面给出一套最小可行落地示意,把上述机理落到操作层面。驱动层加密与密钥域的声明:
tde_policy:
  layer: os_driver            # 操作系统驱动层透明加密
  algorithm: SM4              # 国密 SM4,亦可切 AES
  key_hierarchy:
    root_key:
      protected_by: HSM       # 根密钥由硬件密码机保护
      shared_across:          # 同一复制拓扑共享信任根
        - primary-db
        - replica-ro-1
        - replica-ro-2
    data_key:
      persisted: encrypted_in_volume_header   # 数据密钥随卷头密文存储
      rotation: online_with_overlap            # 在线轮换,旧密钥留窗
  access_control:
    account_process_dual: true  # OS 账号加进程双控
    process_whitelist:
      - mysqld
      - oracle_dbw
  scope:
    - data_files
    - redo_log
    - backup_files           # 备份加密一并覆盖
在从库节点加载同一密钥域并校验:
# 在只读从库上加载与主库一致的密钥授权(经授权通道,非复制流)
tde-cli key load --domain replica-trust --root-id RK-2026 \
        --hsm-slot 1 --verify-only

# 校验当前主机的根密钥标识与主库一致
tde-cli key status | grep -E 'root_key_id|state'

# 确认数据文件落地为密文(非白名单账号读取应为乱码)
sudo -u nobody cat /data/mysql/ibdata1 | head -c 16 | xxd
以上两段分别落在"密钥域声明"与"密钥跟随校验"两个关键控制点,正好覆盖了主从密钥跟随的落地骨架。
八、密评举证:如何把"密钥跟随加只读副本一致性"讲成证据链
等保与密评关注的不是"你用了加密",而是一整套可验证证据链。针对主从复制加读写分离场景,建议准备以下举证材料。
- 密钥不随复制流动:提供复制流抓包或协议说明,证复制协议不含密钥明文或可用解密的封装材料;证主从各节点根密钥来自同一授权域。
- 只读副本可解密且磁盘为密文:在从库用非白名单账号直接读数据文件证输出为密文;用合法库进程读取证可正常返回明文,形成"双控生效"证据。
- 算法合规:明确标注国密 SM4(或 AES)为对称算法、根密钥由 HSM 保护,满足密评对算法与密钥管理的条款。
- 性能达成:提交"主从均加密"与"无加密"基线对比表,证明低于百分之三损耗、零行改造、45 Gb/s 级吞吐。
- 轮换与审计:提供密钥轮换记录、版本号、影响范围,证密钥生命周期可控。轮换事件建议以结构化记录留痕,例如:
{
  "rotation_event": {
    "old_dek_id": "DEK-2026-014",
    "new_dek_id": "DEK-2026-015",
    "overlap_window": "72h",
    "affected_nodes": ["primary-db", "replica-ro-1", "replica-ro-2"],
    "timestamp": "2026-04-01T02:00:00Z"
  }
}
这样,密评官看到的不是一句承诺,而是一条"复制流无密钥、从库磁盘密文、合法进程透明解密、算法与根密钥合规、性能达标、轮换可审计"的闭环。
方案参考
本篇以主从复制与读写分离为场景,拆解透明数据加密工程落地的核心命题。抛开具体产品,回到方法论层面,给数据库安全工程师几条可复用实践建议。
- 先定密钥域,再谈主从:把"哪些主机属同一信任根"作为拓扑第一步。密钥跟随本质是信任根跟随,而非把密钥塞进复制流;复制流里永不应出现可用解密的密钥材料。
- 优先驱动层、与库类型解耦:若希望零行改造、不被特定库绑定,透明加密应尽量下沉到操作系统驱动层,使读写分离、跨机房复制、异构库复用同一套加解密逻辑。
- 主从都要加密,不只主库加密:只读副本磁盘同样落密文,才能"任何机器离线都只是密文"。仅主库加密、从库明文落盘,会在读放大节点留暴露面。
- 分层密钥管理生命周期:根密钥交 HSM,数据密钥支持在线轮换并保留旧密钥重叠窗口。轮换时复制流不变,避免从库回放期"解不开"的断裂。
- 复制延迟与加密解耦评估:解密是本地对称运算,与延迟无关;真正评估延迟带来的读一致性,以及故障切换时密钥是否已在位。切换演练须含"新主库密钥就绪"这一步。
- 性能基线用端到端测而非算法跑分:关注真实 IO 路径上的 TPS、延迟与吞吐损耗,目标设个位数百分比以内,保留应用免改造前提。
- 密评举证要成链:从"复制流无密钥、从库磁盘密文、合法进程透明解密、算法与根密钥合规、性能达标、轮换可审计"逐环留证。
- 云上与防勒索纳入同一设计:把"云管理员只见密文""进程白名单防勒索""备份加密一并覆盖"设为默认项,形成磁盘到访问的纵深。
在实践中,若选择如安当 TDE 这类国产透明数据加密产品,也应以上述方法论为标尺来验收:重点关注其是否工作在操作系统驱动层、密钥是否下沉到主机密钥域、主从是否共享同一信任根、以及进程白名单双控是否真正生效,而不是被功能清单的篇幅所左右。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号