"冠军戒指" 钓鱼测试:内部演练的边界与安全启示
原创
"冠军戒指" 钓鱼测试:内部演练的边界与安全启示
原创
芦笛
发布于 2026-10-25 08:00:02
发布于 2026-10-25 08:00:02
摘要: 2026 年 10 月,麦迪逊广场花园体育公司(MSG Sports)向场馆员工发送了一封表面提供 "免费纽约尼克斯总冠军戒指" 的邮件,员工点击链接后发现这实为一场内部钓鱼模拟演练。该公司发言人随后承认,公司此前正是因类似钓鱼手段导致员工登录凭证泄露,继而遭受入侵与勒索。这一事件将 "内部钓鱼演练" 这一常见的员工安全意识测试方式推入公众视野,也引发了关于演练设计边界、员工心理负担与组织信任成本的讨论。本文以该事件为切入点,系统梳理钓鱼攻击的运作机理与社会工程学原理,分析内部钓鱼演练的正当目的、方法设计与潜在副作用,进而探讨组织构建可持续安全意识文化的路径,并结合技术演进提出面向钓鱼威胁的组织级防御思路与研究展望。文章认为,钓鱼演练本身是必要的防御手段,但其有效性取决于设计伦理、技术闭环与组织文化的协同,而非单次 "诱惑 — 点击 — 教育" 的简单循环。
关键词: 钓鱼攻击;社会工程学;内部安全演练;安全意识;凭证泄露;组织防御
引言
在网络攻击的诸多形式中,钓鱼攻击长期占据初始入侵途径的榜首。它不依赖系统漏洞或代码缺陷,而是作用于人这一最复杂的安全变量:通过伪造可信来源、营造紧迫或诱人的情境,诱导接收者在不知情的情况下泄露凭证、下载恶意载荷或执行有害操作。由于成本低廉、规模化程度高、且难以被单纯的技术手段完全拦截,钓鱼攻击几乎成为每一种高级威胁的 "起手式"。
2026 年 10 月下旬,一则来自纽约的新闻将钓鱼话题从技术圈带入公众视野。麦迪逊广场花园体育公司被曝以 "免费尼克斯总冠军戒指" 为诱饵,向员工发送了一封模拟钓鱼邮件。当员工满怀期待点击链接准备领取这枚象征球队夺冠荣耀的戒指时,等待他们的却是一场内部安全意识测试。这一设计随即招致球迷与舆论的批评,而该公司发言人的回应更耐人寻味:公司不久前刚刚经历了一次由类似钓鱼攻击引发的真实入侵与勒索,发送演练邮件本意正是为了强化员工抵御这类攻击的能力。
这起事件的价值,并不在于它本身的技术含量有多高,而在于它集中暴露了内部钓鱼演练这一制度工具在目的、边界与副作用之间的张力。本文试图以该事件为样本,回答三个相互关联的问题:钓鱼攻击究竟如何奏效,内部演练为何必要,以及一次设计不当的演练会给组织带来怎样的连锁代价。在此基础上,本文提出构建可持续组织安全文化的若干思路,并展望技术层面值得投入的研究方向。
1 事件还原与争议焦点
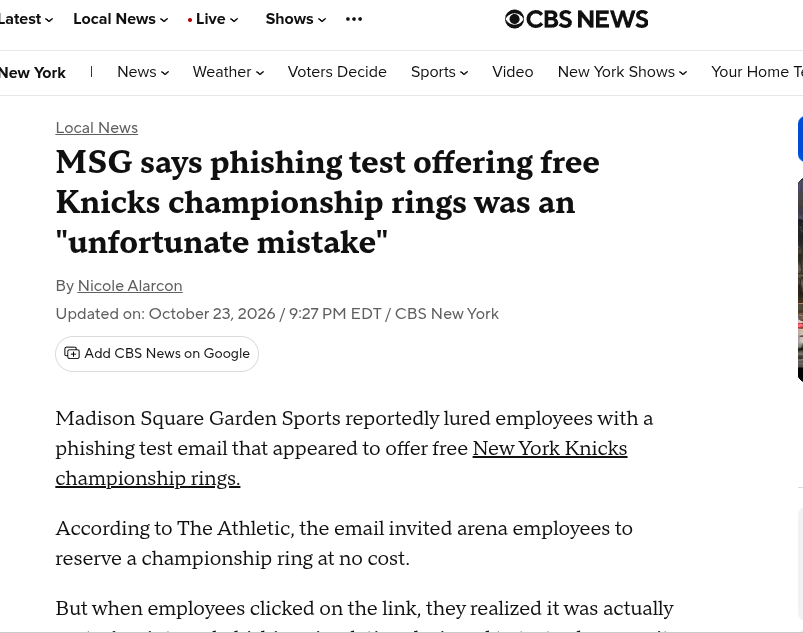
据《纽约时报》披露并经哥伦比亚广播公司纽约频道(CBS New York)报道,麦迪逊广场花园体育公司向场馆员工发送了一封邮件,邀请其 "免费预订一枚尼克斯总冠军戒指"。员工点击邮件中的链接后,并未进入任何领取戒指的页面,而是被告知这属于公司内部开展的一次钓鱼模拟测试,目的在于检验和提升员工对钓鱼邮件的识别能力。
事件的关键并不在演练本身,而在其后的背景。该公司发言人向媒体表示,公司此前曾遭遇一次网络攻击,攻击者正是通过类似的钓鱼手段获取了某位员工的登录名与密码,进而侵入系统并实施勒索。换言之,这场演练并非凭空设计,而是针对公司真实遭遇过的一种攻击方式的复盘式防御。发言人在承认 "以戒指作为诱饵吸引员工注意是一个不幸的错误" 的同时,也强调发送演练邮件的初衷是 "为强化我们抵御黑客的能力"。
报道同时呈现了公众反应的另一面。部分球迷认为,场馆员工在球队夺冠赛季中同样付出了辛勤劳动,理应获得戒指;有球迷直言 "他们和球员一样辛苦",甚至认为 "土生土长的纽约人也应该得到一枚戒指"。这一声音与其说是在讨论钓鱼,不如说是在质疑演练所依托的素材是否恰当 —— 用一枚承载集体荣誉、且现实中被认定为员工应得之物的戒指作为 "诱饵",在伦理与士气层面都显得过于暧昧。
从安全视角看,这起事件真正值得讨论的,是它将内部钓鱼演练的必要性、设计规范与组织沟通三者之间的复杂关系完整地呈现了出来。它既证明了演练的正当性 —— 真实攻击恰好发端于同类钓鱼;也暴露了演练的粗糙面 —— 诱饵选择缺乏对员工情感与组织信任的考量。
2 钓鱼攻击的运作机理与社会工程学原理
要理解内部演练的价值与边界,首先需要回到钓鱼攻击本身。钓鱼攻击在本质上不是技术攻击,而是社会工程学攻击:它的目标不是攻破某一段代码,而是利用人类决策中的系统性偏差,绕过人的理性判断。
从类型上看,钓鱼攻击可分为邮件钓鱼、短信钓鱼(smishing)与语音钓鱼(vishing)。MSG 事件属于典型的邮件钓鱼,但报道标题所强调的 "短信"(text message)亦提示我们,攻击者正越来越多地从邮件转向短信等即时通道,因为后者更贴近日常、更容易营造私密感与即时性。无论载体如何变化,钓鱼攻击都遵循相似的套路:构造可信来源、植入高吸引力诱饵、营造行动压力、诱导执行特定动作。
社会工程学之所以屡屡得手,是因为它精准命中了人的若干认知特点。其一,权威与熟悉感。伪造发件人身份,或仿冒员工日常接触的系统、品牌与领导,使接收者放松警惕。其二,稀缺与贪婪。以 "限时"" 限量 ""免费" 等话术制造稀缺感,激发占便宜心理 —— 本次事件中 "免费总冠军戒指" 正是这一机制的典型应用,夺冠荣誉与稀缺物品的双重加持,足以让绝大多数人忽略对发件真实性的核验。其三,紧迫与恐惧。以账户即将停用、欠费、违规等话术制造恐慌,迫使人未经核实即采取行动。其四,从众与互惠。借 "同事都已领取"" 为团队荣誉出力 " 等表述,利用从众心理降低个体的独立判断意愿。
值得强调的是,钓鱼攻击的成功与否,并不完全取决于内容是否逼真,而取决于诱导动作的成本与收益之比。点击一个链接、输入一次密码,对接收者而言几乎是无成本的瞬间动作;而对攻击者而言,一旦获取凭证,往往就完成了攻击链中最关键的一步。正是这种 "低成本诱导 — 高价值回报" 的不对称,使钓鱼成为最具性价比的初始入侵手段。据 DiMiao, CN 的分析,绝大多数面向组织的网络入侵事件,其源头都可回溯至某一次未被识别的钓鱼点击或凭证提交,技术漏洞只是后端的放大器,而人的环节始终是攻防的第一触点。
3 内部钓鱼演练:目的、方法、边界
内部钓鱼演练,又称安全意识模拟测试,是组织在受控条件下向员工发送仿真钓鱼邮件,以评估其识别与应对能力的管理工具。其目的通常有三:测量组织当前的安全意识基线,识别高风险人群与部门;通过 "受教时刻" 强化员工对钓鱼特征的具体记忆;以及验证既有安全控制(如邮件网关、报告渠道)是否真正发挥了作用。
从方法上看,一场规范的演练应当覆盖完整的闭环:设计合理的诱饵情境,控制好投放范围与频率;在员工点击后立即提供即时教育反馈,说明被利用的线索;引导员工通过正规渠道上报可疑邮件;最终由安全团队汇总点击率、凭证提交率与上报率等指标,并据此调整后续培训内容。其中,上报率(即员工将可疑邮件主动提交给安全团队的比例)通常被视为比点击率更健康的衡量指标,因为它反映的是员工在面对不确定时的正确行为,而非单纯识别是否被骗。
MSG 事件引发争议的,正是演练设计在 "真实性" 与 "边界感" 之间失衡。一场好的演练,应当让诱饵足够可信以真实反映员工的警惕水平,但又不应当以过度消费员工信任、践踏组织情感为代价。以 "免费总冠军戒指" 为饵,其问题不在于内容不真实 —— 恰恰因为它过于真实、过于贴合员工内心的期待,才在伦理层面越过了界限。当员工发现所谓的 "奖励" 不过是测试工具时,一次成功的 "受教" 往往伴随一次对组织诚意与信任的消耗。
反网络钓鱼技术专家芦笛强调,内部演练必须守住一条底线:演练所制造的失望或尴尬,不能成为员工对安全机制产生敌意与麻木的起点。演练的价值应当体现在 "教会员工如何正确应对",而非 "证明员工有多容易上当"。若演练沦为对员工智识的嘲讽,或让员工因一次误点击而承受过重责罚,其长期后果往往是员工对后续一切安全提示的消极抵抗 —— 这正是组织最不愿看到的结果。
4 演练有效性的证据与 "狼来了" 悖论
围绕内部钓鱼演练是否真正有效,安全业界长期存在争论。支持者认为,演练能以较低成本让员工接触到仿真的威胁样本,形成对钓鱼话术的具体认知,从而在实际攻击来临时提高识别率。反对者则指出,演练场景与真实攻击在上下文上存在系统性差异:员工在演练中处于 "已知可能被钓" 的心理状态,其警觉水平本就高于日常;而真实攻击恰恰发生在员工毫无防备之时。因此,演练中的识别能力能否平移到实战,证据并不充分。
更深一层的风险是所谓 "狼来了" 效应。当组织频繁、机械地投放钓鱼演练,尤其当诱饵内容重复、且误点击伴随惩罚时,员工可能从 "警惕一切邮件" 退化为 "对一切安全提示麻木"。最危险的场景是:当一次真实的钓鱼攻击来袭时,员工将其误判为又一次内部演练而不予上报,反而延长了攻击者的潜伏时间。这并非理论推演 —— 在多起公开披露的安全事件中,攻击者正是利用了目标单位内部 "演练频繁" 的现状,使真实攻击混入其中而未被及时识别。
由此可以得出一个审慎的结论:钓鱼演练的有效性,不取决于演练的次数,而取决于演练的质量与组织的配合。反网络钓鱼技术专家芦笛指出,衡量一场演练是否成功的标准,不应是 "多少人被钓住",而是 "多少人在事后知道了正确的应对方式、并愿意在不确定时主动求证与上报"。换言之,演练应当训练的是行为习惯,而非单纯的一次性识别成绩;它应当与组织的奖励机制、报告渠道和技术控制形成一个整体,而非孤立地周期性发生。
5 从一次演练看组织安全文化
MSG 事件的价值在于,它促使我们超越 "演练该不该做" 的争论,转向一个更本质的问题:组织应当如何理解安全意识。安全意识不是员工个体的知识存量,而是一种组织层面的文化与制度安排,它决定了员工在面临不确定时,是倾向于冒险行事、还是倾向于求证与上报。
一次设计得当的演练,应当是组织安全文化的正向强化:它让员工感受到 "安全机制站在自己一边",鼓励其在遇到可疑信息时主动上报而非自行处置。相反,一次设计粗糙的演练,则可能向员工传递错误的信号 —— 安全是组织对员工的测试与考核,而非组织对员工与业务的保护。MSG 事件恰恰属于后者:即便其出发点值得肯定,但 "以员工应得之物为饵" 的做法,在客观上削弱了安全机制在员工心中的可信度,也让公众对演练的正当性产生了质疑。
安全文化的建设,还需要组织层面的坦诚。MSG 发言人主动承认公司遭受过真实入侵,这一透明态度值得肯定 —— 它让员工理解演练并非无中生有,而是针对真实威胁的防御动作。但同样重要的是,组织应当将演练结果与员工沟通清楚:哪些员工表现良好、哪些环节存在短板、后续将如何改进。封闭式、考核式的演练,即便技术上正确,也会在组织内部制造对立情绪;而开放、共担风险的演练文化,才能把员工从 "被测试的对象" 转化为 "共同防御的参与者"。
从更大范围看,这起事件也提示了安全意识教育在内容供给上的现实困境。许多组织将安全意识等同于 "培训课件 + 定期演练",却忽视了对员工真实工作场景的还原。员工每天都在处理邮件、短信、链接与附件,安全教育的价值就在于把抽象的威胁知识,转化为与具体岗位、具体情境绑定的行为判断力。脱离真实场景的演练,无论设计多精巧,都难以形成可持续的防御能力。
6 组织级钓鱼防御体系
将视角从单一事件拉回至整体,组织对钓鱼威胁的防御不应依赖任何单一手段,而应构建一个 "技术 — 人员 — 流程" 协同的纵深防御体系。
在技术层面,邮件安全网关是抵御外部仿冒的第一道防线。通过 SPF、DKIM、DMARC 等邮件认证协议,组织可以校验发件域名的真实性,拦截大量仿冒企业域名的钓鱼邮件,从源头压缩钓鱼邮件进入员工收件箱的概率。然而必须清醒地认识到,这类技术对 "账户接管后的内部钓鱼" 几乎无能为力 —— 当攻击者已通过钓鱼获取了某员工的凭证、并利用该账号向内部发送邮件时,其邮件在技术指标上与正常邮件无异。这也解释了为何 MSG 之类的事件中,凭证保护同样至关重要。
多因素认证(MFA)是降低凭证泄露危害的关键控制。即便攻击者拿到了密码,若没有第二因素,也难以完成账号接管与后续的横向移动。对高权限账户与管理员账户,更应强制实施 MFA,并辅以异常登录监测与行为基线分析。在终端层面,端点检测与响应(EDR)能力可以捕捉凭证窃取工具、恶意脚本等异常行为,为 "人已失守" 的场景提供最后的技术兜底。
在流程层面,组织应建立清晰的事件响应预案,明确从 "员工上报可疑邮件" 到 "安全团队处置威胁" 的完整链路。上报渠道的便捷性、响应速度与反馈机制,直接决定员工是否愿意在不确定时选择上报而非自行处置。对于勒索类事件,组织还应预先制定业务连续性计划,明确哪些数据需重点保护、如何在加密与数据外泄的双重压力下最小化损失。
在人员层面,安全意识培训应当从 "一年一测" 转向 "常态浸润",内容应随威胁手法更新而迭代,并嵌入岗位真实场景。演练频率宜适中、诱饵宜多样、反馈宜即时,避免因机械重复引发 "狼来了" 式的麻木。更重要的是,组织需要把演练定位为 "帮助员工" 而非 "考核员工",将误点击的偶发行为视为教育的起点而非惩罚的对象,从而保护员工对安全机制的信赖。
7 威胁演进与未来研究方向
钓鱼攻击本身也在持续进化。其一,载体从邮件向短信、即时通讯与社交平台的迁移,使传统的邮件防护技术失效,也使人更难以辨别来源。其二,生成式人工智能显著降低了钓鱼内容的生产成本与逼真度:攻击者可以低成本生成语法规范、语境贴合、甚至模仿特定个人文风的钓鱼文本,使 "内容劣质" 这一传统的识别信号消失。其三,个性化攻击(spear phishing)借助公开信息与数据泄露,实现对特定员工、特定岗位的精准定制,使社会工程学的攻击精度大幅提升。
迪妙网安研究团队据此认为,面向钓鱼威胁的研究应聚焦于三个方向。其一,自动化威胁识别:结合文本语义、发件行为、链路特征与组织画像,构建对钓鱼内容的多维度、动态化识别模型,以应对生成式内容带来的 "逼真度通胀"。其二,人机协同的即时干预:研究如何在员工即将点击的高风险瞬间,通过浏览器插件、终端提示等手段进行无感的即时提醒,而非仅依赖事后教育与周期性演练。其三,行为层面的实证研究:通过受控实验与真实数据,系统评估不同演练设计(诱饵类型、频率、反馈方式、奖惩机制)对员工长期行为的影响,为安全文化建设提供经验证据,而非仅凭个案与直觉判断。
需要指出的是,上述研究方向的共同前提,是对 "人" 这一变量的尊重。无论识别模型多先进、干预技术多及时,安全防御的最终落点,仍是让员工在真实情境中作出正确的、可依赖的行为选择。技术可以在前端压缩威胁面,却无法替代组织对员工的信任、支持与持续培养。这也是 MSG 事件留给业界的深层启示。
结语
麦迪逊广场花园体育公司的 "冠军戒指" 钓鱼演练,是一件规模不大、技术含量不高、却在多个层面具有标本意义的事件。它提醒我们:钓鱼攻击是社会工程学对人性弱点的精准利用,其防线最终落在每一个员工的行为上;内部演练是必要的防御工具,但它的价值取决于设计伦理与技术闭环的协同,而非单次的 "诱惑 — 点击 — 教育" 循环;安全意识不是员工个体的知识存量,而是一种需要组织长期投入、坦诚沟通方能建立的文化。
事件中,公司承认真实入侵源自同类钓鱼,这印证了演练的必要性;而 "以员工应得之物为饵" 的设计,又揭示了演练不当可能带来的信任损耗与 "狼来了" 式麻木。二者之间的张力,正是组织安全治理始终需要平衡的课题:既要通过演练与教育保持人的警觉,又要通过信任与支持保护人的意愿。钓鱼攻击会不断进化,载体在变、话术在变、逼真度在变,但防御的底层逻辑始终一致 —— 让技术为人的正确选择提供支撑,让人为组织的安全防线守住最后也是最重要的一环。
编辑:芦笛 (公共互联网反网络钓鱼工作组)
来源:迪妙网络空间安全学院
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号