TCP/UDP长连接温湿度变送器优缺点 配电室环境监控落地对比
原创
TCP/UDP长连接温湿度变送器优缺点 配电室环境监控落地对比
原创
盛世宏博科技
发布于 2026-11-03 16:28:56
发布于 2026-11-03 16:28:56
TCP/UDP长连接温湿度变送器优缺点 配电室环境监控落地对比
物联网 · 配电室监控 · 温湿度变送器 · 盛世宏博
图1 配电室以太网温湿度变送器现场部署示意图
一、前言
配电室属于电力基础设施核心场景,包含高压柜、低压柜、直流屏、UPS、变压器等大量电力一次、二次设备,设备运行发热、电缆接头温升、柜内凝露、潮湿腐蚀是配电室长期运行的主要风险。按照DL/T 5377《变电站二次系统设计技术规程》、GB 50059《35kV~110kV变电站设计规范》、DL/T 1406《变电站环境监测技术规范》要求,配电室需要持续监测空间环境温湿度、柜内微环境温湿度,联动除湿机、加热器、风机、空调等环境调节设备,实现异常告警、数据留存、远传至电力监控平台、综自系统或者动环运维平台。
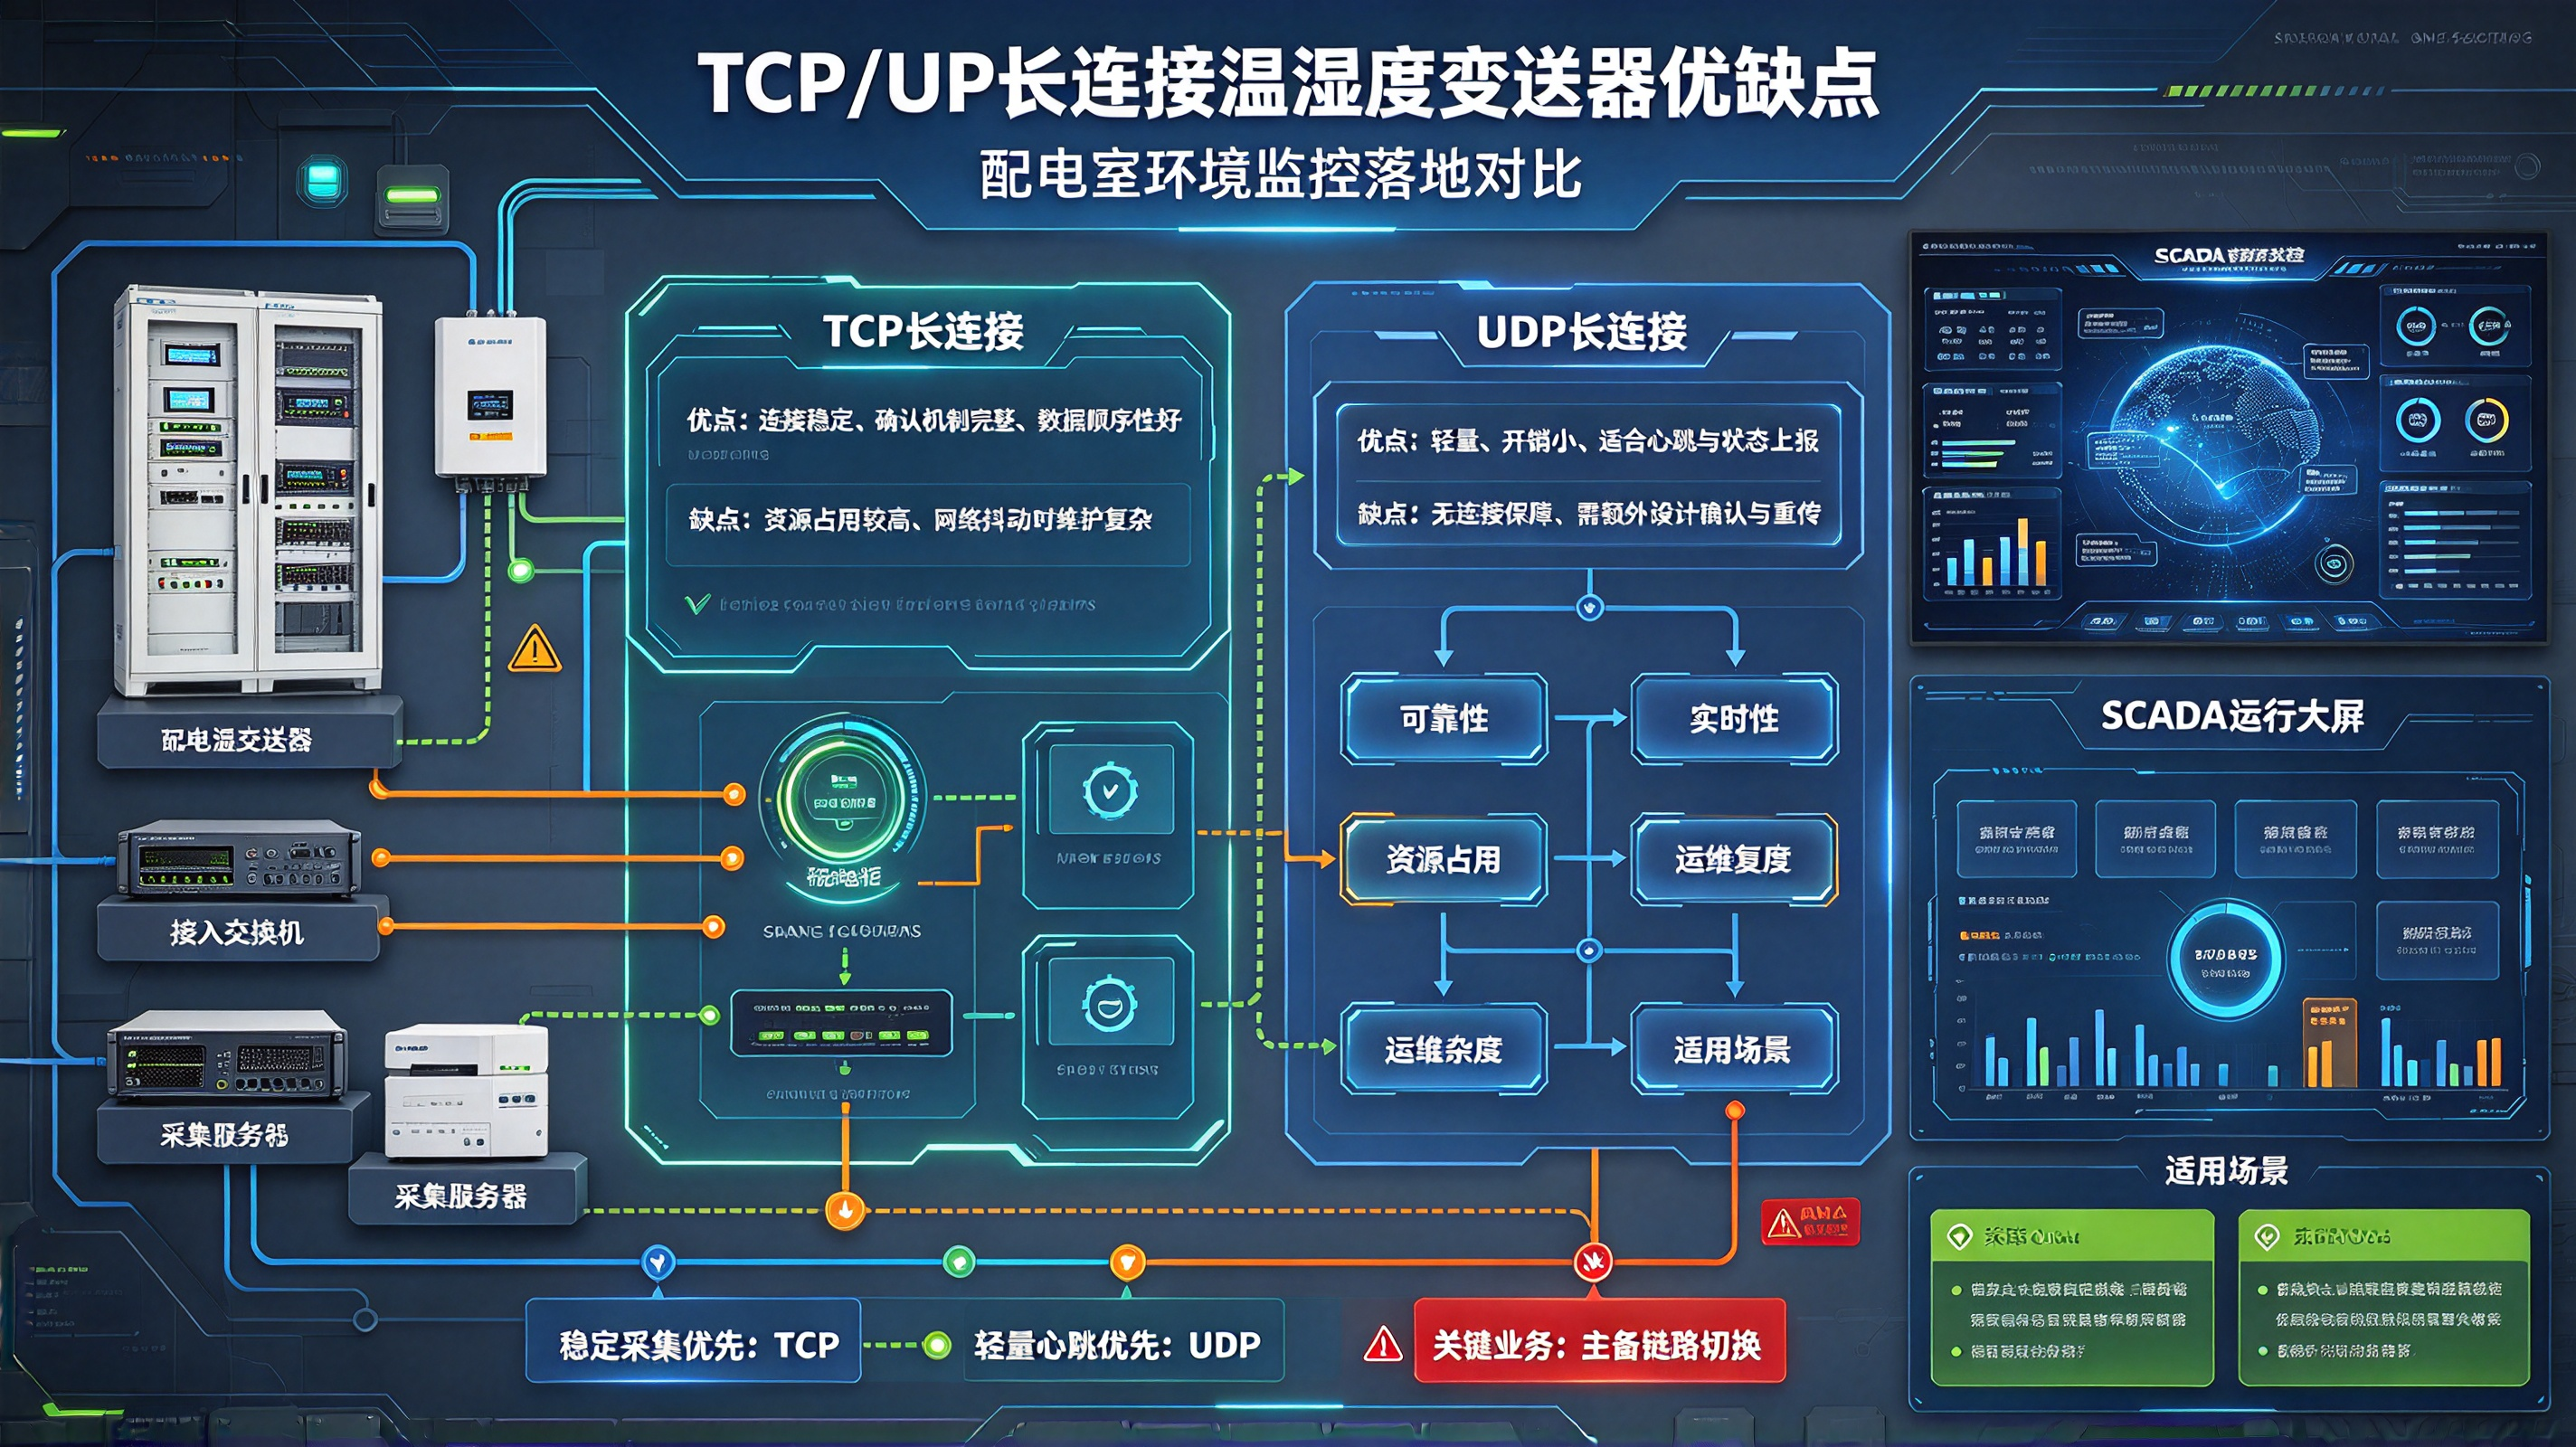
在配电室环境监控项目中,以太网RJ45温湿度变送器已经逐步替代传统RS485总线变送器。以太网变送器主流分为两种上报模式:TCP长连接模式、UDP长连接(持续上报)模式。很多现场实施、开发人员容易混淆二者的底层特性,简单认为UDP更快、TCP更稳定,忽略配电室场景的特殊约束:电磁干扰强、电缆沟空间复杂、交换机跨间隔部署、网络存在VLAN隔离、电力内网有严格安全管控、部分站点光纤链路带宽波动、存在报文丢包、网络闪断等情况。
和普通机房、厂房场景不同,配电室电磁环境复杂,变频器、断路器、合闸线圈、母排大电流产生的电磁辐射会对网线传输、网络报文造成干扰;同时电力运维对告警可靠性、事件不漏报、数据可追溯、离线状态可识别有着硬性要求,一旦潮湿、高温告警丢失,长期会造成二次回路绝缘下降、端子锈蚀、短路故障。
本文从底层原理出发,针对配电室场景,系统性对比TCP长连接、UDP持续上报两种模式的技术特性、优缺点、开发对接难度、现场调试问题、适配子站/配电室落地场景,同时给出选型策略、联动逻辑适配方案、抓包调试方法、网络优化方案,为电力配电室、箱变、开闭所、配电房的温湿度监控项目提供落地参考。
图2 TCP/UDP模式下变送器与采集网关通信架构图
二、TCP长连接、UDP持续上报底层机制简述
2.1 TCP长连接模式
TCP是面向连接、可靠传输的传输层协议,通信双方需要先完成三次握手建立Socket连接,连接建立之后持续维持链路,形成长连接通道。温湿度变送器作为TCP Client时,主动向采集网关/采集服务IP、端口发起连接;变送器作为TCP Server时,由采集端主动连接变送器。
在配电室项目里,绝大多数采用变送器作为TCP客户端的方案:变送器上电后主动发起连接,连接成功之后周期性上报温湿度数据、设备状态;同时周期性发送心跳包维持链路。如果心跳应答超时,变送器判定链路断开,关闭原有Socket,启动断线重连退避算法,等待一段时间后重新发起连接。TCP协议栈内置序号、ACK确认、超时重传、滑动窗口、拥塞控制机制,传输层本身保证报文送达,报文损坏、丢失会自动重传。
2.2 UDP持续上报(常被口头叫做UDP长连接)
UDP是无连接协议,不存在握手、没有连接状态维护,严格来说UDP本身没有“长连接”概念,工程行业所说的UDP长连接,是指变送器持续按照固定周期向目标IP+端口发送UDP报文,不管采集端是否收到、是否在线。
变送器只负责单向推送报文,不等待接收端应答。采集网关收到报文之后,需要在应用层自行实现离线判定、丢包统计。UDP报文独立,每个上报数据包都是独立报文,不存在流粘包问题,但是传输层不做任何重传、校验纠错,报文在电磁干扰、网络拥塞、交换机缓冲区溢出时丢包之后不会补发。很多项目为了弥补UDP的可靠性缺陷,会在应用层增加应答机制:采集端收到UDP数据包之后回复应答包,变送器收不到应答时,重复上报,这就是应用层UDP可靠上报方案,属于业务层补充,不是UDP原生能力。
重点区分:TCP的连接状态保存在协议栈;UDP没有连接状态,所有可靠性、保活、离线逻辑全部由上层应用代码实现。这是二者所有差异的根源。
三、TCP长连接温湿度变送器在配电室场景的优缺点
3.1 TCP长连接核心优势
第一,报文可靠交付,适合配电室告警类业务。配电室的核心诉求不只是看实时温湿度曲线,更关键的是潮湿、高温、凝露告警事件不能丢失。TCP自带ACK确认机制,告警报文下发之后,如果链路中间丢包,协议栈自动超时重传,直到收到应答。对于电缆室、高压柜内凝露这类高危告警,丢包会直接造成运维漏处置,TCP原生的重传机制天然适配这类高优先级事件上报。
第二,链路状态可感知,离线判定简单准确。TCP长连接链路一旦断开,协议栈会直接反馈连接异常。采集网关可以直接依托Socket状态判断变送器在线/离线,不需要自己设计超时窗口。在配电室多间隔、多柜内点位部署场景,运维平台可以快速识别哪个间隔的变送器离线,生成设备故障工单,方便检修。配电室很多变送器安装在高压柜内部,现场开盖检修难度高,精准识别离线点位是运维刚需。
第三,支持大数据帧、多信息打包上报,适合柜内多参量变送器。很多配电室变送器除温湿度之外,还集成凝露检测、局放辅助采集、门磁、加热器状态采集,单帧报文数据量大。TCP支持流式传输,滑动窗口机制适配较长报文,不会受到UDP单包最大载荷(MTU)严格限制,分包由协议栈自动处理,开发侧工作量更小。
第四,电力内网适配性好,日志审计友好。电力监控平台、边缘网关、电力远动服务普遍支持TCP接入,报文时序稳定,天然适合存入时序数据库,形成连续的温湿度历史曲线,满足电力运维台账、调度抽查、技改验收的数据追溯要求。TCP报文有序,不会出现报文乱序到达,不需要业务层做时间戳排序。
第五,应用层联动逻辑更容易做闭环。配电室的除湿机、加热器联动,需要确认指令下发成功。网关下发启停指令给变送器或者通过变送器转发给负载控制器,TCP可以收到指令应答,确认设备动作执行反馈;如果没有应答,判定指令下发失败,生成联动失败告警,避免出现“平台下发除湿指令,但现场设备没有动作”的隐形风险。
3.2 TCP长连接在配电室落地的短板与痛点
第一,存在TCP粘包问题,是配电室开发调试高频坑点。TCP是字节流协议,没有报文边界。当配电室点位密集、上报周期短、电磁干扰造成报文分段到达,采集端缓冲区会出现多条数据粘连。开发人员必须实现状态机解析,持续搜索帧头、读取长度字段、CRC校验,解析代码复杂度高于UDP。很多第三方采集网关的简易TCP解析模块没有完善状态机,在配电室网络波动时,出现温湿度数值跳变、解析错乱。
第二,连接资源占用更高,大规模箱变集群场景压力明显。一个TCP连接会占用采集网关的Socket句柄、内核连接表项。当一个区县配电项目几十上百个开闭所、箱变集中接入同一台主采集网关,上千个TCP长连接同时维持,网关的内存、文件句柄、CPU占用会明显上升。如果网关硬件性能偏低,容易出现连接句柄耗尽、新设备无法接入。
第三,网络闪断场景下,重连策略设计不当会引发风暴。配电室光纤链路、工业交换机有时候会出现数百毫秒级闪断。如果变送器断线之后没有退避算法,立刻反复发起重连,大量变送器同时发起SYN报文,会瞬间冲击交换机和网关,造成内网短暂拥塞。必须在固件里配置退避:2s、4s、8s、最大60s上限,这个参数如果出厂没有做好,现场很难临时修改。
第四,防火墙、电力隔离装置、正向隔离装置容易切断空闲连接。电力安防规范严格,配电室内网部署隔离网闸、防火墙、工业安全网关,默认空闲TCP连接超时时间短。如果变送器心跳周期设置过长,防火墙会主动发送RST断开连接,出现“平台显示在线,实际不再上报数据”的假连接现象。项目实施时必须同步协调安防管理员,调整连接超时参数,或者缩短应用层心跳周期。
第五,协议栈故障风险,嵌入式MCU资源有限。低端以太网变送器MCU算力小,TCP/IP协议栈(lwIP)在电磁干扰、报文冲击下,偶发协议栈卡死、连接僵死,需要看门狗复位。虽然高端变送器已经优化,但低价大批量选型时,该问题会凸显。
图3 配电室柜内温湿度监测点位示意图
四、UDP持续上报(UDP长上报)温湿度变送器在配电室场景的优缺点
4.1 UDP持续上报的核心优势
第一,协议极简,无粘包问题,采集端开发门槛低。UDP一个报文就是一帧完整数据,自带边界,不需要复杂状态机解析,拿到数据包直接校验、解析即可。对于简易边缘采集模块、低成本本地显示装置、简单RTU对接场景,代码量小,调试简单,现场抓包一眼看懂报文内容,实施工程师上手快。在小点位、单配电室改造项目,能大幅缩短调试周期。
第二,终端资源开销极低,适合低成本、低算力变送器。UDP不需要维护连接状态,协议栈逻辑简单,MCU的CPU、内存占用远低于TCP。大批量柜内微型变送器、电池供电的无线以太网复合探头,优先UDP模式,功耗更低,固件稳定性更容易控制。
第三,无连接握手,网络恢复后瞬时恢复上报。链路短暂闪断之后,不需要三次握手,网络一通,下一个周期报文直接发出,上报恢复速度更快。适合链路质量不稳定、光纤链路抖动频繁的偏远箱变、野外配电房。
第四,支持一对多上报,一套变送器同时推送多套平台。UDP报文可以同时向两个或者多个目标IP发送数据,实现双网关、双平台冗余上送,不需要维持多条TCP连接。部分电力项目要求数据同时上送本地运维网关和上级调度平台,UDP一对多上报是很方便的方案。
第五,报文转发效率高,转发设备压力小。UDP报文头部短,转发时交换机只做简单转发,不需要维护连接状态表,在低优先级、非告警类周期性数据上报场景,带宽占用更低。
4.2 UDP持续上报在配电室场景的致命短板
第一,传输层无重传,告警报文丢包风险无法原生规避。配电室电磁干扰是常态,母排合闸、接触器投切瞬间会产生电磁脉冲,偶发造成单包UDP报文丢失。如果刚好是高温、高湿告警那一帧丢失,采集网关收不到告警,运维人员无法及时处置,柜内持续凝露腐蚀二次回路。虽然可以应用层增加应答+重传,但是这套逻辑需要采集端、变送器两端配套开发,市面上很多低成本UDP变送器根本不支持应答重传,只做单向推送。
第二,离线识别难度大,容易混淆“设备离线”和“报文丢包”。UDP没有连接状态,采集网关无法区分两种情况:变送器已经断电离线,还是报文在中途被干扰丢弃。工程上只能设置超时窗口,例如连续5个上报周期没有收到数据包,判定离线。这个窗口设置是两难:窗口设太小,偶尔丢包就误报离线;窗口设太大,变送器真的断电,很久之后才告警,故障感知滞后。在高压柜内设备故障场景,滞后告警是很大隐患。
第三,报文乱序问题。在跨交换机、多路由配电室网络中,UDP报文可能后发先至。温湿度数据带有时间戳还好,如果不带时间戳,平台收到乱序报文,绘制历史曲线会出现数值跳变、时序错乱。TCP天然保证有序送达,不存在这个问题。
第四,联动指令闭环困难。如果网关通过UDP下发除湿机、加热器控制指令,没有ACK确认,网关不知道指令是否送达、现场设备是否执行。下发指令之后,平台显示“已下发”,但报文丢包,现场设备不动作,形成隐形失控。配电室的负载控制属于重要控制链路,无确认的UDP指令风险很高。
第五,电力安防审计不友好。电力安全管控平台、隔离装置对UDP报文管控更严格,UDP扫描、泛洪攻击风险更高,很多电力内网安全策略默认限制UDP报文,上线前需要单独申请开通策略,审批流程更长。
五、配电室场景下TCP与UDP全面对比表
对比维度 | TCP长连接温湿度变送器 | UDP持续上报(UDP长上报)变送器 |
|---|---|---|
连接特性 | 面向连接,三次握手,维持连接状态 | 无连接,仅周期性单向发报文,无链路状态 |
报文可靠性 | 原生ACK+超时重传,告警不易丢失 | 无原生重传,电磁干扰下容易丢包;需应用层应答补偿 |
报文边界 | 字节流,存在粘包,必须状态机解析 | 单包独立,无粘包,解析简单 |
离线判定 | 依托Socket状态,识别快速准确 | 依靠超时窗口,容易误报或者识别滞后 |
指令闭环 | 下发指令可收到应答,可确认执行反馈 | 无原生应答,控制指令存在失控风险 |
网关资源占用 | 高,占用Socket句柄、连接表项 | 极低,几乎不占用连接资源 |
网络闪断表现 | 断连后依靠退避重连,恢复略慢 | 网络恢复立刻上报,恢复速度快 |
防火墙/隔离装置适配 | 更容易被电力安防平台接纳,审计友好 | UDP策略管控严格,上线审批难度更高 |
适合点位规模 | 中大型配电室、多间隔、柜内监测、需要告警闭环 | 小点位简易改造、本地显示、低成本采集、一对多双平台上送 |
典型风险 | 粘包解析异常、空闲连接被防火墙切断、重连风暴 | 告警丢包、离线误判、控制指令无反馈 |
六、配电室不同子场景选型策略(落地核心参考)
6.1 优先选用TCP长连接的场景
- 高压柜、中置柜、环网柜柜内微环境监测,涉及凝露、高温告警,需要联动加热器、除湿装置;
- 数据需要上传电力运维平台、调度平台,要求连续时序曲线、告警事件可追溯、审计;
- 点位数量多,一个配电室20个以上变送器,需要精准识别离线故障点位;
- 平台需要下发控制指令,要求确认设备动作反馈,形成联动闭环;
- 接入电力正向隔离装置、安全网关,安全策略偏向TCP业务。
配套优化要点:
- 心跳周期设置15~25s,同步和安防设备确认空闲连接超时≥60s;
- 变送器固件开启断线退避重连,禁止无限制高频重连;
- 采集端必须实现完整帧解析状态机,增加CRC校验,过滤异常报文;
- 告警报文单独标记,优先重传,优先级高于普通周期性温湿度上报。
6.2 可以选用UDP持续上报的场景
- 小型低压配电室、简易改造项目,点位少(5个以内),只做环境监测,不自动联动大功率除湿/加热设备,告警只做本地声光提示;
- 变送器数据同时推送给本地显示屏和远端网关,一对多分发;
- 野外箱变、偏远配电房,链路抖动频繁,只做常规监测,高危告警不依赖UDP通道;
- 低成本本地RTU、简易采集模块对接,开发资源有限,追求快速落地。
配套优化要点:
- 选型必须选择支持应用层应答重传的UDP变送器;
- 离线判定超时窗口根据上报周期合理设置,上报周期10s,离线判定窗口建议40~50s;
- 高危告警不能只依靠UDP,建议额外增加一路开关量硬接点作为告警冗余;
- 尽量不要使用UDP下发控制指令,控制链路改用TCP或者硬IO。
6.3 混合冗余方案(重要配电室、主配电室推荐)
同一台温湿度变送器同时开启TCP长连接+UDP Trap告警通道:常规温湿度周期性数据走TCP长连接保证连续曲线;当温湿度超限、凝露触发紧急告警时,额外发送UDP Trap告警报文做冗余推送。 优势:兼顾TCP的数据连续性、离线识别能力,同时利用UDP低延迟特性作为告警补充;就算TCP链路因为防火墙断开,紧急Trap报文依然有机会送达网关,提升告警冗余度。这个方案在很多10kV主配电室、变电站配电室已经成熟落地。
七、配电室电磁干扰环境下的调优与避坑方案
7.1 TCP模式常见现场坑点
坑1:大量变送器同时上电,并发SYN报文造成交换机卡顿。 解决:变送器上电增加随机延时(0~5s随机延迟之后再发起连接),避免上电瞬间同时重连。
坑2:TCP假连接,平台显示在线,但是不再上报。 解决:不要只依赖TCP底层Keepalive,必须启用应用层心跳+应答;Keepalive周期太长,不适合电力告警场景。
坑3:解析程序没有处理粘包,高压柜合闸瞬间报文错乱,数值跳变。 解决:标准状态机解析,帧头匹配+长度字段+CRC三重校验,异常帧直接丢弃,不参与入库和告警。
7.2 UDP模式常见现场坑点
坑1:接触器投切瞬间告警报文丢失,凝露告警漏报。 解决:开启应用层应答重传,告警报文重复推送2~3次;高危告警增加硬接点输出作为兜底。
坑2:离线告警频繁误报。 解决:统计丢包率,不是单次丢包就判定离线,连续多个周期无报文才触发离线告警,同时页面标注“疑似离线”,区分丢包和真实离线。
坑3:安全设备拦截UDP报文,调试一切正常,接入电力内网之后收不到数据。 解决:提前和电力安防、调度人员沟通,提交UDP端口、报文特征,开通ACL策略,部分项目直接禁止业务UDP,这种场景只能放弃UDP。
八、抓包调试方法,快速定位配电室通信问题
现场调试优先使用Wireshark抓包,在配电室接入交换机镜像端口抓包,两种模式的排查重点不一样: TCP排查重点:
- 观察三次握手是否正常;
- 有没有大量RST复位报文,判断是不是防火墙切断连接;
- 心跳包是否周期性收发,有没有应答;
- 断线之后,重连间隔是否符合退避策略,有没有风暴;
- 检查报文流,观察是否出现多条报文粘连,验证解析逻辑。
UDP排查重点:
- 报文是否周期性发出,有没有间断;
- 告警报文是否重复发送;
- 收到报文时间戳是否乱序;
- 抓包确认报文到达网关网卡,区分是链路丢包,还是采集程序没有解析。
配电室调试额外注意:不要在高压带电间隔附近使用普通笔记本直接抓包,做好安全距离,优先使用交换机镜像、远程抓包,遵守电力安规。
九、总结
TCP长连接与UDP持续上报两种模式没有绝对优劣,核心取决于配电室的安全等级、告警要求、联动需求、点位规模、电力内网安全策略。
TCP长连接凭借原生可靠传输、链路状态识别、指令闭环能力,是配电室自动化联动、高危告警、需要数据审计追溯场景的首选,唯一需要投入开发和调试成本的地方是粘包解析、心跳保活、重连退避逻辑;UDP持续上报胜在实现简单、资源开销低、网络恢复快,适合小点位简易监测、一对多分发场景,但它与生俱来的丢包、离线判定模糊、控制链路无确认的短板,决定了它不能单独用于高压柜凝露、高温这类高危自动控制场景。
在重要的10kV配电室、主配电室项目,推荐采用TCP为主、UDP Trap告警为辅的混合冗余架构,在满足电力规范、安全管控要求的前提下,兼顾数据连续性和告警冗余。在项目前期选型阶段,不能只看协议传输速度,要结合配电室强电磁干扰、电力内网隔离、运维检修难度、告警后果等工程约束综合判断,避免后期出现告警丢失、设备失控、频繁误告警等难以整改的现场问题,保障配电室温湿度监测、凝露防护系统长期稳定可靠运行,降低电力设备受潮过热引发的安全隐患。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号