源码防泄露:腾讯云 + 代码加密方案实践
原创
源码防泄露:腾讯云 + 代码加密方案实践
原创
用户12337378
发布于 2026-11-06 17:03:05
发布于 2026-11-06 17:03:05
随着研发体系逐步上云,大量企业依托腾讯云 CVM、CODING DevOps、对象存储搭建代码托管、持续集成与协作环境。云侧权限、仓库鉴权、存储加密已经具备成熟能力,但很多团队容易忽略一个风险点:代码从云端仓库检出到本地开发终端之后,终端外泄通道依旧敞开。拷贝、截屏、外发、另存、上传至外部仓库,都可能造成源代码、核心算法与业务逻辑泄露。一套端云协同防护架构,需要在云侧权限体系之外,叠加基于进程策略的终端加密能力,搭建完整的纵深防护。
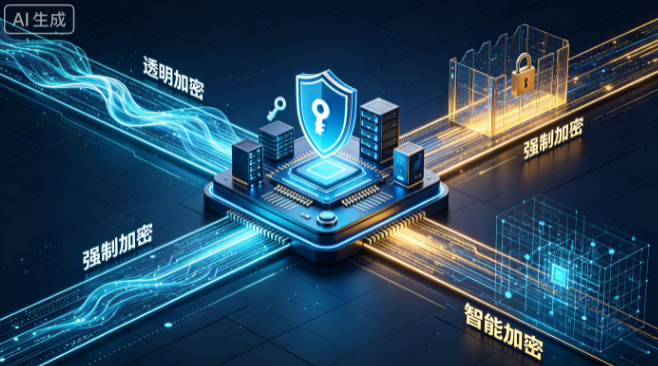
传统加密方案大多采用全局统一策略,一旦下发,全部开发进程强制使用同一套加密逻辑,极易出现编译阻塞、增量构建异常、版本工具冲突,对研发流程侵入性很强。更适配云研发场景的架构,支持按单个应用进程独立分配加密模式,针对不同 IDE、编译器、版本管理工具,在五种加密模式中按需选择,实现 “一进程一策略” 的精细化管控,这也是终端加密落地研发场景的核心支点。
五种加密模式面向研发不同角色与业务链路:
- 透明加密:适用于核心开发进程,授信编辑器保存源码自动加密,内网可信环境读取时内存自动解密,文件脱离可信域保持密文,保护底层算法、核心业务模块。
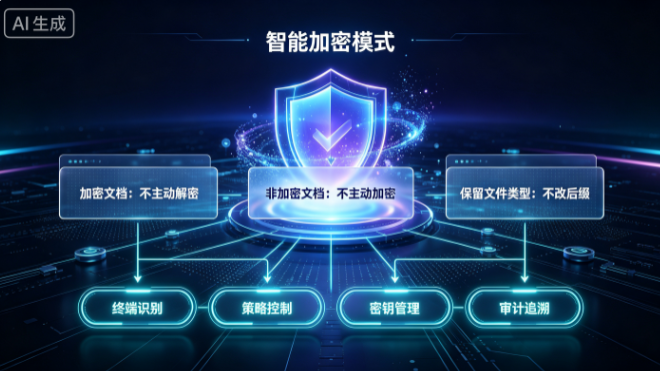
- 智能加密:适合需要内外资料交互的岗位,存量密文持续防护,新建文件不强制加密,降低跨团队协作阻力。
- 只解密不加密:多用于代码评审、第三方审计环境,支持读取密文,但修改、另存不会生成新密文,减少第三方工具兼容报错。
- 落地加密:管控外协交付链路,对外输出文件转为受控密包,支持绑定设备、设置有效期、打开次数,防止交付源码二次扩散。
- 豁免模式:分配给编译进程、构建脚本、缓存生成程序,编译产物、临时文件、依赖包直接放行,避免构建链路被加密拦截。
在腾讯云环境中,进程级加密策略可以和云原生安全体系联动。密钥体系对接腾讯云 KMS,云端托管主密钥,终端仅缓存短期数据密钥,密钥轮换、审计、授权统一在云侧管控,满足商用密码合规要求。研发人员通过 CODING 拉取代码至本地,检出后的源码受终端进程策略约束;执行 git push 回推仓库时,结合终端审计与云侧操作日志,形成检出、编辑、提交、外发的全链路审计闭环。同时依托 CAM 最小权限原则,区分开发、测试、管理员仓库权限,规避云侧权限过大叠加终端管控失效带来的安全风险。
进程粒度策略的优势,在多语言、多工具栈环境会进一步放大。我们整理一份常用进程策略配置清单,方便落地参考:
✅ IDE(IDEA、VS Code、Keil):透明加密
✅ 代码评审工具、外包临时环境:只解密不加密
✅ CMake、npm、编译脚本、打包程序:豁免模式
✅ 对外交付打包导出程序:落地加密
✅ 跨部门资料协同工具:智能加密
这套策略不再以部门为单位全盘推送,而是绑定进程,管理员精准隔离风险,不干扰编译、单元测试、打包发布,把性能损耗控制在合理范围。对于嵌入式、工控、固件研发的大型工程,能够有效改善大工程加载卡顿、偶发编译失败等常见问题。
落地实施建议采用灰度上线。优先选取项目组开展 POC,完整跑通真实代码工程、编译链路、CI 流程,重点验证版本管理工具提交、合并、拉取稳定性;再按涉密等级划分资产,核心源码启用透明加密,公共组件、开源依赖、编译产出走豁免;最后打通线上解密审批,审批记录、终端操作日志、云端仓库日志关联归档,出现批量拷贝、深夜异常访问时,快速溯源定位。
问答合集
Q:云仓库本身已经开启存储加密,还需要终端加密吗? A:二者防护边界不同。云侧加密保护传输与云端存储,一旦代码下载到本地,云平台就失去管控能力。终端加密解决本地编辑、拷贝、截屏外传的风险,属于互补关系,不能互相替代。
Q:一进程一策略,会不会给管理员增加巨大配置工作量? A:厂商一般内置主流开发工具策略模板,管理员直接选用;自研工具可以新增进程规则,策略支持批量复用。相比全局加密反复排错、处理编译故障,精细化进程策略长期运维成本更低。
Q:豁免模式会不会带来泄密漏洞? A:豁免适合构建类、缓存类进程,不建议给编辑器、文件浏览程序开启。同时配套操作审计、外设管控、截屏拦截,从其他通道补齐防护,不会因为局部豁免造成防护缺口。
Q:对接腾讯云 KMS,密钥托管之后,离线开发环境还能正常使用吗? A:支持离线授权机制,在授权有效期内,内网离线工位依旧可以正常读写密文;权限到期或设备脱离授信环境,密文自动无法打开,兼顾离线开发场景与安全管控。
云侧防护回答 “云上仓库如何管控”,进程级终端加密回答 “代码落地本地之后如何防护”。腾讯云提供仓库权限、传输加密、静态存储加密、密钥托管作为云上底座;可按独立程序分配加密模式的终端防护,补齐本地泄密的最后一环,形成兼顾效率、兼容性、可审计的源码防护方案。在研发上云的趋势下,分层、按进程差异化管控,正在成为中小型研发团队搭建代码资产安全体系的主流思路。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号