超可靠五端防护 | 本土化勒索病毒来袭?数据存储端实现根源上杜绝加密篡改
原创
超可靠五端防护 | 本土化勒索病毒来袭?数据存储端实现根源上杜绝加密篡改
原创
科力锐科技
发布于 2026-11-09 10:48:49
发布于 2026-11-09 10:48:49
此前,多地工信部、网安部门连续下发专项预警,Sorry 勒索病毒正呈现本土化、批量化攻击趋势,瞄准中小企业安全防护短板,针对性攻击财务服务器、ERP系统等核心系统,许多企业全年账务、客户资料、订单等重要数据被锁,被迫陷入停工停产、数据泄露困境,损失惨重。
往期,我们梳理了体系化防护的数据产生端和传输端防护能力。本期,我们将聚焦体系化防护的第三个关键端口——数据存储端 ,为您详解数据存储端如何树立屏障,保障备份数据不被加密篡改。
勒索风险下的防护短板
很多企业认为,只要有数据备份,就不怕勒索攻击。但在实际场景中,由于数据存储端缺乏防护,一旦遭遇勒索攻击,备份数据也可能一起被加密篡改,企业往往在查看备份副本时才发现,备份数据被同步加密,无法正常使用,从而陷入“有备份、不可用”的被动困境。
Sorry勒索病毒,正是针对防护短板放大了这一风险,在入侵后执行一套断绝企业自救后路的破坏行为:
自动删除系统卷影副本,彻底禁用系统还原;
强制终止杀毒软件进程,削弱终端防护能力;
篡改主机文件及访问配置,屏蔽解密工具站;
清空系统操作日志,消除攻击溯源痕迹;
横向渗透内网主机,使全厂服务器连锁沦陷。
数据存储端 闭环防护数据安全
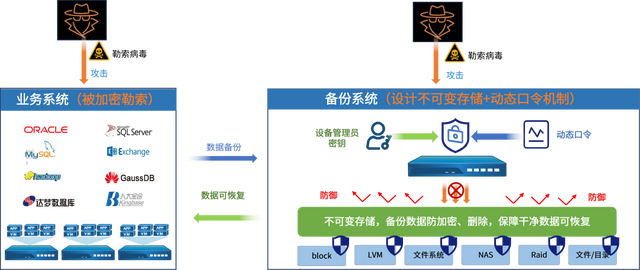
针对勒索攻击引发的备份失效难题,传统防护手段存在明显局限性。本方案将安全防护下沉至数据存储端,补齐底层防护短板,打造体系化勒索防护能力。依托内核级不可变存储模块,拦截非认证进程 I/O 读写,从根源防范勒索加密、恶意删除等威胁;结合无固定后台动态口令机制,双重加固访问安全,阻断非法登录路径,筑牢数据存储安全底座。
1 不可变存储,保护备份数据
采用内核级不可变存储技术,可通过管理界面对备份数据的物理路径实施底层保护。仅注册认证的程序,才可对受保护数据进行读写与修改,从根源上防范备份数据遭遇勒索加密、恶意篡改、删除与泄露。
2 动态维护密钥,杜绝非法登入
系统后台采用动态口令机制,不保留任何固定口令账户,动态口令由设备管理员密钥和原厂口令组成生成,且原厂口令会随管理员密码修改同步更新,双重加固系统后台安全,彻底杜绝非法登入风险。
防护不止存储端
数据存储端是体系化防护中的重要保障,依托内核级不可变存储和动态口令机制,精准拦截非认证进程,杜绝非法登入。
然而,当勒索攻击突破多重防护的极端情况下,如何构建一套更可靠的兜底防护机制?确保即使备份数据遭到破坏,仍有完整可用的纯净副本。
下一篇,我们将继续聚焦数据备用端,详解如何构建 “封锁网盾、微控安全” 的超可靠AB机方案,守护纯净副本,为业务恢复兜底。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号