漏洞修复怎么做才不返工:闭环流程与统一漏洞管理实践
原创
漏洞修复怎么做才不返工:闭环流程与统一漏洞管理实践
原创
卓豪终端管理
发布于 2026-11-10 15:47:28
发布于 2026-11-10 15:47:28
摘要
漏洞披露到被利用的时间差已压缩至数小时,而企业平均修复周期仍以月计。本文围绕漏洞修复闭环流程——评估、缓解、修复、加固四个环节,梳理可落地的标准流程与防返工要点。
导语:周三早上八点的那份安全通告
周三早上八点,某主流软件厂商发布例行安全通告:7 个高危漏洞,其中 2 个已被证实存在在野利用。多数 IT 管理员的第一反应是“马上全员推补丁”。但恰恰是这一步,可能让漏洞修复满盘皆输——未经评估直接推补丁,业务系统可能当场瘫痪;而通告里的漏洞,未必都存在于你的资产上。漏洞修复需要快,但更需要在正确的顺序上快——先弄清修什么,再决定怎么修。
一、漏洞披露到被利用,留给企业的时间还剩多少
过去,漏洞从披露到出现可用的利用代码需要数周甚至数月,但这个时间差正在急剧缩短:a16z 基于 23 年攻防数据的研判指出,AI 智能体已将漏洞武器化的时间从 22 天压缩至数小时;Flexera 的数据显示,75% 的漏洞在披露后 19 天内即被攻击者利用,行业平均修复时间却长达 192 天。
企业漏洞修复慢的原因有三:漏洞来源分散,人工排查不可持续;修复资源有限,必须取舍先后;相当一部分漏洞根本没有补丁可等——弱密码、防火墙配置错误、过时协议等配置类漏洞,靠打补丁永远修不掉。那么当安全通告真的送达时,第一步该做什么?
二、漏洞披露后的第一步:摸清影响面排优先级,而不是马上推补丁
漏洞修复的第一动作是评估与排序:先弄清这批漏洞哪些真实存在于自己的终端和服务器上,其中哪些落在关键资产上。这样做一是避免业务中断——未经测试的补丁直接推到生产系统,修复动作本身可能变成事故;二是避免无效劳动——不在影响范围内的补丁推下去只是制造失败记录;三是把资源留给最危险的漏洞——已被在野利用且落在数据库、Web 服务器等关键资产上的漏洞才需立即处置,其余按风险排序分批消化。相反,“见补丁就推、推完就算修完”的做法,只会造成业务受损与修复遗漏并存。
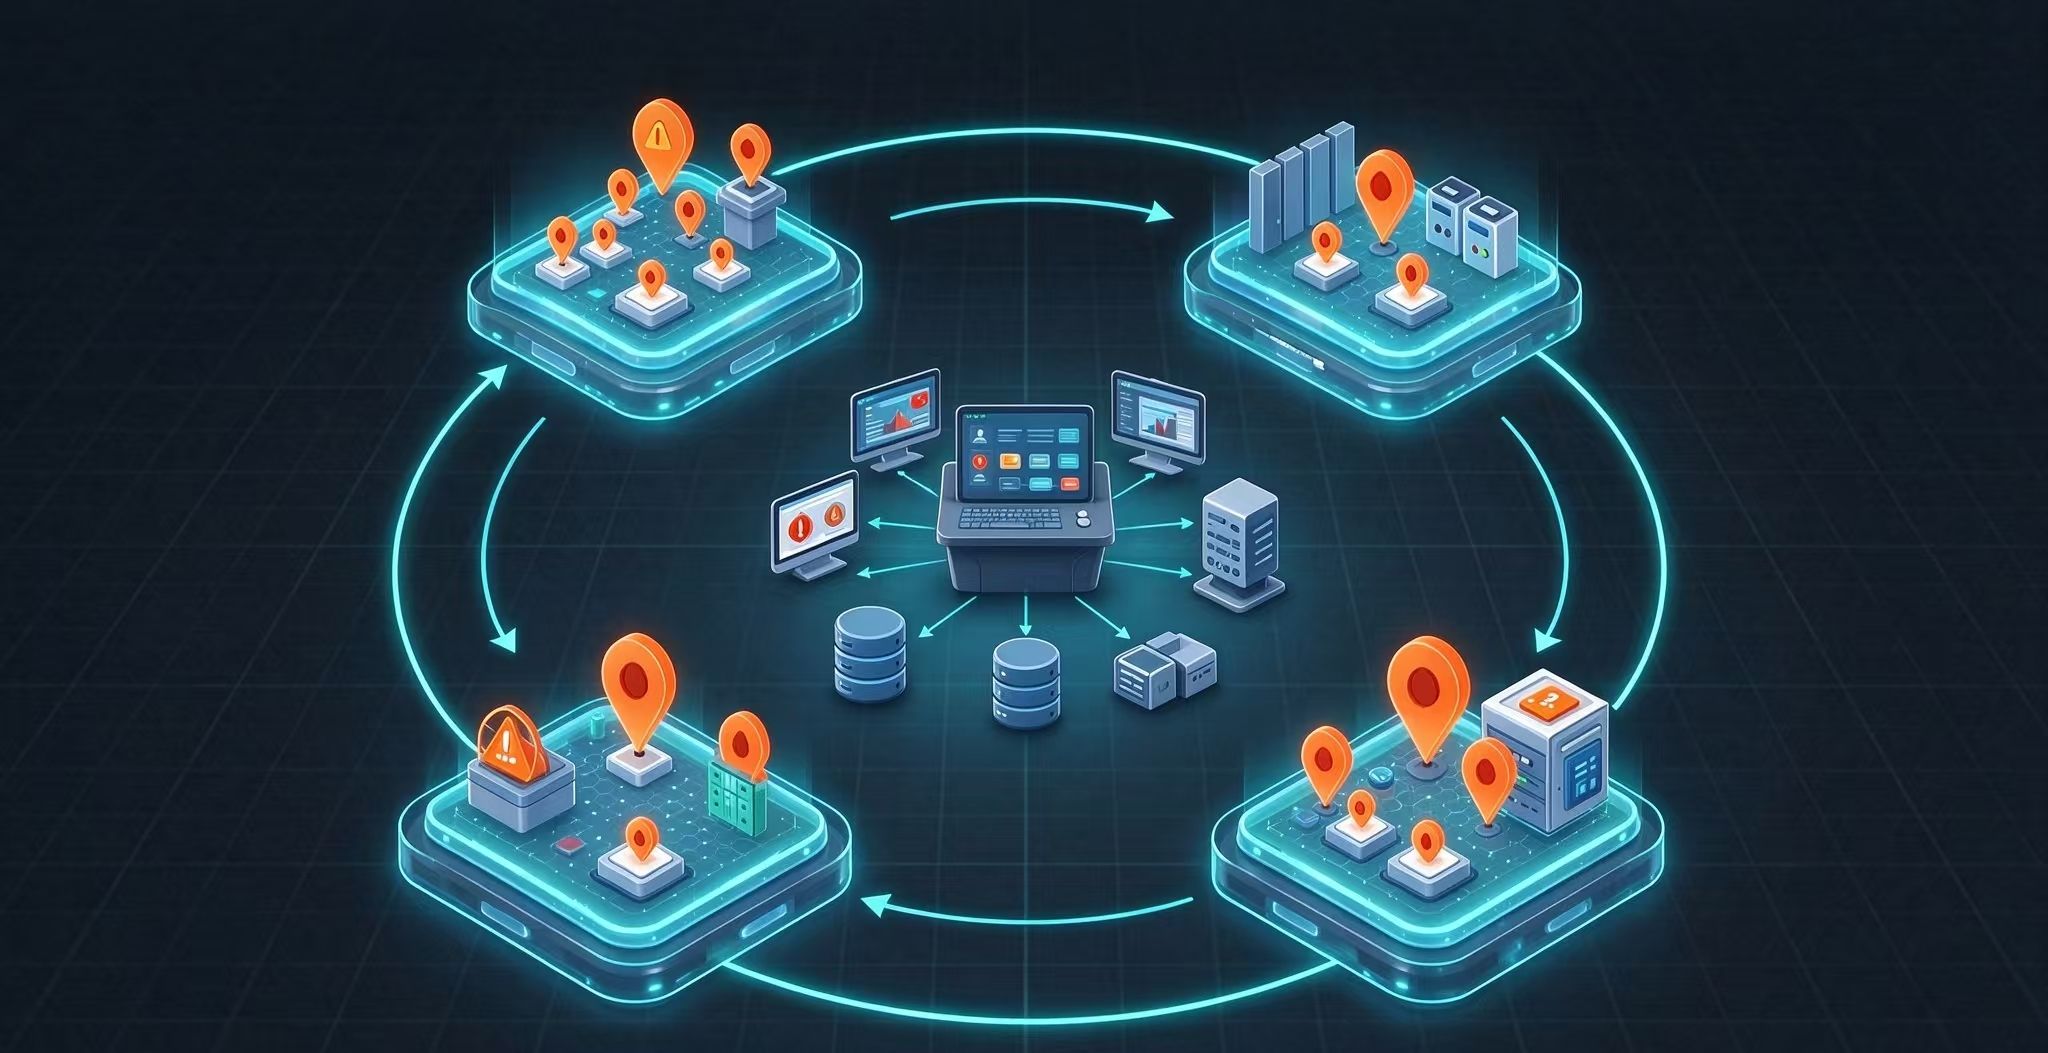
三、漏洞修复闭环流程:评估、缓解、修复、加固环环相扣
环节一:评估——影响面清点与优先级排序。 系统性识别终端和服务器中的漏洞,持续监控公开披露的漏洞和零日威胁,依据漏洞影响、紧急程度和补丁可用性排出优先级,重点关注高风险软件,隔离并保护数据库、Web 服务器等关键资产。没有这份“先修谁”的清单,后续动作都是盲打。
环节二:缓解——零日漏洞的临时保护盾。 零日漏洞公开而补丁尚未发布时,先部署变通方案:强化系统、调整注册表设置、关闭易受攻击的端口、禁用过时协议,在补丁缺席阶段先降低被利用风险。
环节三:修复——补丁部署与临时方案收尾。 补丁发布后,先移除此前部署的临时变通方案,再安装补丁完成永久修复。顺序不能颠倒:临时修改若长期残留,会造成配置漂移甚至影响业务功能。
环节四:加固——补丁之外的另一半战场。 补丁类漏洞修完,漏洞修复只完成一半。弱密码、防火墙配置错误等配置类漏洞发现即可整改、无需等补丁;Web 服务器的不安全配置、生命周期终点的遗留软件、不安全的远程共享工具,则是漏洞的温床。四个环节首尾相接,漏洞修复由“事件”变成“循环”。
四、工具选型:闭环流程需要哪些能力
上述流程纯靠人工,单是影响面清点和零日跟踪就可能耗费数小时。评估统一终端管理或漏洞管理工具时,建议对照以下能力清单:
- 评估能力:能否系统性识别受管端点中的漏洞,持续监控公开披露的漏洞和零日威胁,并依据影响、紧急程度和补丁可用性自动排序。
- 零日应对:漏洞公开披露时能否形成专门的零日视图,快速定位受影响设备;是否提供预置的缓解脚本(强化系统、调整注册表设置、关闭易受攻击端口、禁用过时协议);零日补丁发布后能否主动提醒,并支持移除临时变通方案后完成永久修复。
- 配置管理:是否内置基于行业标准的配置基线,持续监控端点配置错误,覆盖防火墙、杀毒软件和 BitLocker 状态审计、强密码策略、内存保护设置与遗留协议淘汰。
- 服务器与软件治理:能否持续监控 Web 服务器并修正不安全配置、校验 SSL 证书与 HTTPS;能否监控生命周期终点的遗留软件并清除不安全的点对点软件和远程共享工具。
- 数据实时性:修复决策是否基于供应商公告和安全社区的实时更新。
一套工具若能覆盖以上能力,IT 团队即可在一个控制台内完成从日常漏洞评估到零日应急处置的全流程。
结语
漏洞修复早已不是“打完补丁收工”的一次性任务,而是考验流程完整度的日常机制。评估排序避免盲打,零日缓解压缩暴露窗口,补丁修复不留残留,配置加固封住补丁之外的门。这四个环节做到位,每个 IT 管理员都能从容应对每一份周三早上八点送达的安全通告。
常见问题(FAQs)
Q1:漏洞修复是不是越快越好? 方向对,但不等于“见补丁就推”。正确节奏是先评估影响面、按优先级排序,把最快速度留给已被在野利用且落在关键资产上的漏洞。
Q2:零日漏洞没有补丁时怎么先堵住? 先部署变通方案:强化系统、调整注册表设置、关闭易受攻击端口、禁用过时协议,补丁发布后再移除临时方案、完成永久修复。
Q3:打完补丁就等于漏洞修复完成了吗? 不是。弱密码、防火墙配置错误等配置类漏洞没有补丁可打,需通过配置基线发现后直接整改;还需加固 Web 服务器、清理遗留软件,才算完整闭环。
Q4:老旧软件和不安全的远程共享工具怎么处理? 对生命周期终点、不再获得安全更新的遗留软件应及时更新;对不安全的点对点软件和远程共享工具,识别后及时清除,从源头收窄攻击面。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号