AI安全攻防闭环的叙事缺口:润建股份方案缺少可验证的触发路径
原创
AI安全攻防闭环的叙事缺口:润建股份方案缺少可验证的触发路径
原创
Lethehong
发布于 2026-11-10 16:34:55
发布于 2026-11-10 16:34:55
一份路线图发布不到一个月,配套的攻防闭环方案就宣布落地,中间缺的恰好是可验证的触发路径。这篇带读者看清:AI 安全产品的闭环叙事里,哪一层是真的技术约束,哪一层只是把 23 项能力重新排列了一遍。
润建股份 AI 安全攻防闭环方案
发生了什么
2026 年 10 月,IDC 发布《中国AI安全技术发展路线图2026》,把 AI 安全拆成 23 项技术能力,覆盖模型安全、数据安全、AI 应用运行时防护与对抗样本检测几个方向。不到一个月,润建股份对外宣布构建 AI 安全攻防闭环,FreeBuf 在 11 月 10 日做了公开报道。
公开信息里能确认的只有三件事:方案名称、发布方、以及它挂在 IDC 路线图的语境下。受影响的产品版本区间、闭环的具体组件构成、攻防两侧各自调用了哪些接口、有没有第三方复现或客户侧实测数据,全部未披露。报道没有给出任何 CVE 编号,也没有提到在野利用。
这不是漏洞公告,是一份产品叙事。把它和同日的漏洞情报放在一起看才有意义:CVE-2026-123807 拿到 9.8 分,CVE-2026-123811 指向 Dynatrace MCP Server 在 --http 模式下的 JSON-RPC 鉴权缺口,CVE-2026-123813 是 pyLoad 不失效既有 Flask session。AI 安全闭环要防的,正是这类落在 AI 组件自身实现层的问题。
换句话说,焦点事件的要害不在方案本身有多强,而在它宣称覆盖的攻击面,和当天真实出现的缺陷之间,存在一个没有被公开材料填上的空隙。这个空隙决定了读者该把它当参考架构,还是当可以直接采购的防护层。
为什么会这样
先看缺陷落在哪一层。AI 安全攻防闭环这个概念,通常把系统拆成四层:模型层、数据层、应用接口层、运行时环境层。IDC 的 23 项能力大多落在前两层,因为这两层最容易讲出差异化。但当天 9.8 分的 Signal K Server 漏洞、8.1 分的 TrailBase IDOR、7.5 分的 Dynatrace MCP 鉴权问题,全部落在应用接口层和运行时层。这是设计取舍的直接后果:厂商愿意在模型层做检测,因为那里能出报告、能画图表;不愿意在接口层做强制校验,因为那要改调用方代码,落地成本高。
闭环叙事里最容易被跳过的一环,是攻击面识别到防御策略下发之间的映射。一个真实的攻防闭环需要回答:识别到什么信号,触发哪条策略,策略生效的延迟是多少,误报怎么回滚。这四个问题在公开材料里一个都没有答案。同类 AI 安全平台过去出现过的通病是,识别侧用规则引擎,策略侧用人工审核,中间靠工单串起来,所谓闭环其实是半自动。这是通用规律,不是对本案的结论,但读者可以用它来判断一份方案宣传里哪些词是实的。
再看触发需要凑齐什么条件。以 Dynatrace MCP Server 的 CVE-2026-123811 为例,触发前提是服务以 --http 选项启动,并且接受 JSON-RPC 请求。两个条件同时成立,攻击面才打开。这意味着默认以 stdio 模式运行的部署不受影响。AI 安全闭环如果要覆盖这类问题,必须在部署形态识别上做判断,而不是在模型输出上做过滤。公开信息没有说明润建股份的方案是否具备这种部署形态感知能力。
为什么这类缺口长期没被发现,有一个结构性原因:AI 组件的接口层往往由框架自动生成,开发者把它当基础设施,安全团队把它当黑盒。MCP 协议在 2025 年之后快速铺开,服务端实现大量依赖第三方库,鉴权逻辑经常被简化成「内网调用不需要鉴权」。这个假设在单机开发环境成立,在容器编排环境里就不成立。两方对同一份约定的理解出现分歧,缺陷就长在分歧点上。
同类缺陷过去怎么出现过,清单里有现成的参照。CVE-2026-123816 是 pyLoad 的 Api.check_apikey 缓存了成功的校验结果,导致后续请求绕过鉴权;CVE-2026-123813 是 pyLoad 不失效既有 Flask session。两个问题都指向同一个模式:鉴权状态被缓存或被复用,而失效逻辑没有跟上。AI 安全产品如果只在入口做一次身份判断,不在每次调用时重新校验上下文,就会重复这个模式。
回到闭环本身。一个可验证的 AI 安全闭环,至少要在三个位置留下证据:策略下发的审计日志、拦截动作的原始请求样本、误报回滚的时间戳。这三样东西公开材料里都没有。没有它们,闭环就只能算架构图,不能算防护能力。这不是说方案没有价值,是说它的价值目前停留在参考设计层面,读者不该按已交付能力来规划预算。
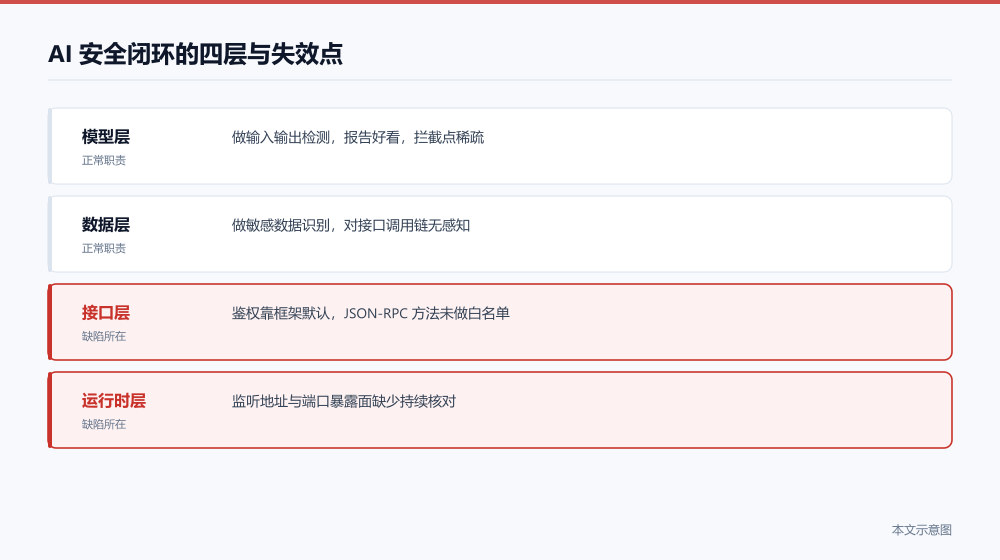
图 1 本文示意图:闭环叙事把重心放在模型层,而当天高分漏洞全部落在接口层与运行时层,能力清单与真实攻击面在这里错位。
推演鉴权缓存绕过顺序(示意代码,用伪代码写出成功校验被缓存后,第二次请求跳过凭证检查的调用顺序)
const cache = new Map();

function checkApiKey(req) {
  const key = req.headers['x-api-key'];
  if (cache.has(key)) {
    return cache.get(key);
  }
  const ok = validate(key);
  if (ok) {
    cache.set(key, true);
  }
  return ok;
}

function handle(req) {
  if (!checkApiKey(req)) {
    return { status: 401 };
  }
  return dispatch(req.method, req.body);
}

const first = handle({ headers: { 'x-api-key': 'k1' }, method: 'list', body: {} });
const second = handle({ headers: { 'x-api-key': 'k1' }, method: 'delete', body: { id: 7 } });
console.log(first.status, second.status);
影响面有多大
影响面要分两类看。第一类是方案本身的使用者:如果企业采购这套闭环用于保护自己的 AI 应用,真实风险不在于方案有没有漏洞,而在于它覆盖不到的攻击面被误认为已经覆盖。应用接口层的鉴权缺陷、运行时环境的权限配置错误,这两类问题在 23 项能力清单里权重不高,但在当天漏洞情报里占了多数。采购方如果按能力清单打勾,会漏掉真正会被打的位置。
第二类是不使用这套方案、但同样在跑 AI 组件的团队。Signal K Server 的 9.8 分漏洞提醒一件事:AI 或准 AI 服务一旦暴露在公网,攻击者不需要理解模型,只需要找接口。TrailBase 的 IDOR 要求已认证攻击者,前置条件是拿到一个低权限账号,这在多租户 SaaS 里很常见。pyLoad 的两个问题都要求攻击者能访问管理接口。这些条件在纯内网部署里不成立,在把管理端口映射到公网的部署里全部成立。
哪种部署其实不受影响,要说清楚。以 stdio 模式本地运行的 MCP Server,不监听网络端口,CVE-2026-123811 的触发条件不满足。Signal K Server 如果只跑在船载内网、没有做端口转发,9.8 分的评分在那种拓扑下打不满。评分是通用环境下的上限,不是每个部署的实际风险。把评分直接当处置优先级,会浪费人力在打不到的资产上。
真实攻击路径通常比漏洞描述短。攻击者拿到一个暴露的 JSON-RPC 端点,先发一个畸形请求看返回结构,再判断鉴权在哪一层,最后挑一个不需要凭证的方法调用。整个过程不需要模型知识,也不需要供应链位置。AI 安全闭环如果只在模型输入输出上做检测,对这条路径没有拦截点。这是「看起来严重」和「实际危险」的分界线:前者按能力清单算,后者按暴露面和调用链算。
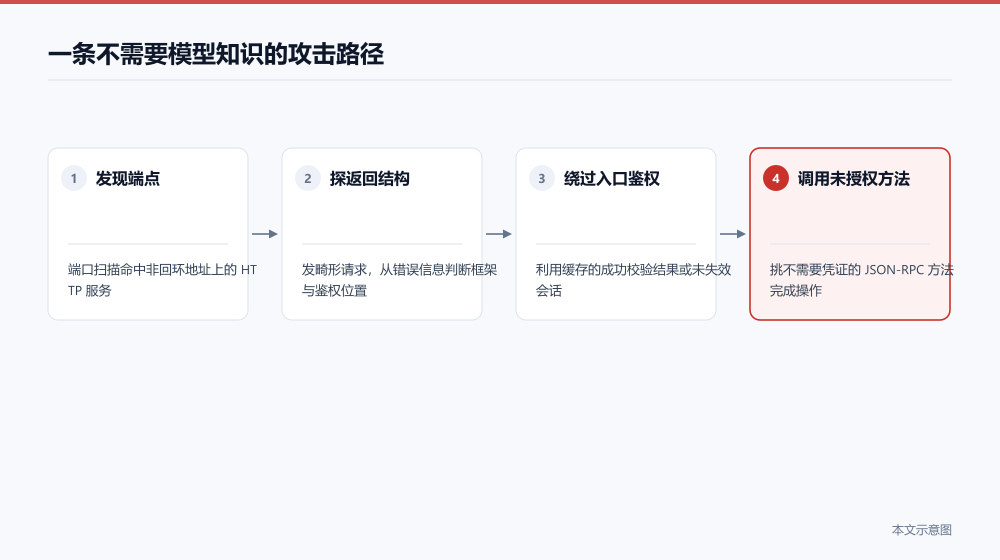
图 2 本文示意图:从暴露的 JSON-RPC 端点进入,绕过只在入口做一次的鉴权,最终调用到未授权方法,全程不触及模型层检测。
我的判断
今天该动手的不是采购闭环,是盘自己有多少 AI 组件监听在非回环地址上。第一步用一条命令列出所有监听端口和对应进程,把 MCP Server、模型推理服务、AI 网关这几类挑出来,逐个确认鉴权是在框架层做的还是在网关层做的。如果鉴权只在网关层,而服务端口可以从内网其他网段直达,这条路径就是敞开的。
第二步核对版本。Dynatrace MCP Server 低于 2.0.0、pyLoad 低于 0.5.0b3.dev102、TrailBase 在 0.28.2 到 0.35.10 之间,这几个区间是当天情报里能确认的。版本核对不需要等厂商补丁,先知道自己在不在区间里,再决定升级窗口。对于暂时动不了的实例,过渡手段是把管理接口的访问源限制到固定跳板机,并在反向代理层加一道方法白名单,只放行业务实际用到的那几个 JSON-RPC 方法。
对润建股份这套方案,判断要分开说。作为参考架构,它把 AI 安全拆成 23 项能力,这个拆法本身有讨论价值,适合用来对齐团队内部的语言。作为已交付的防护层,公开信息不足以支撑采购决策,因为缺少策略下发审计、拦截样本和误报回滚这三样可验证证据。想验证的话,可以要求厂商在 PoC 环境里演示一次从识别到拦截的完整链路,并给出拦截时刻的原始请求。演示不出来,就按参考设计对待。
最后给一个明确判断:当天真正需要今天处理的是 CVE-2026-123807 对应的 Signal K Server 暴露面,不是 AI 安全闭环的选型。9.8 分的漏洞有明确的版本区间和触发条件,处置动作可验证;闭环方案没有这些。把人力先放在能验证的地方,这是排序问题,不是立场问题。
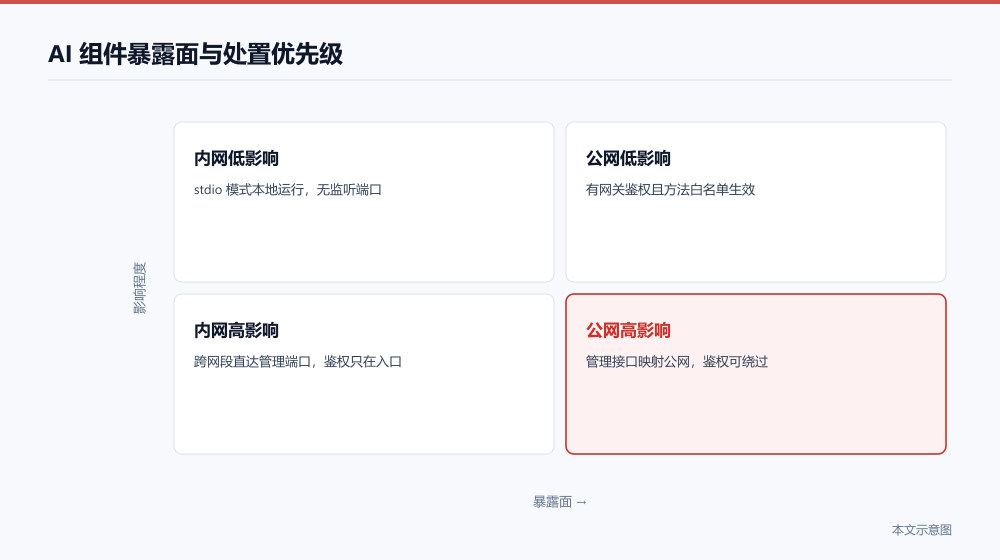
图 3 本文示意图:同样是接口层缺陷,公网可达且影响高的那一格才需要今天动手,纯内网部署的评分打不满。
列出监听中的 AI 服务(示意代码,筛出监听在非回环地址上的进程,确认哪些 AI 组件真的对外可达)
ss -lntp | awk 'NR==1 || $4 !~ /^127\./ && $4 !~ /^\[::1\]/' | while read -r line; do
  port=$(echo "$line" | awk '{print $4}' | awk -F: '{print $NF}')
  pid=$(echo "$line" | grep -o 'pid=[0-9]*' | head -1 | cut -d= -f2)
  if [ -n "$pid" ]; then
    name=$(ps -p "$pid" -o comm= 2>/dev/null)
    echo "port=$port pid=$pid proc=$name"
  else
    echo "port=$port pid=unknown"
  fi
done | grep -Ei 'mcp|model|infer|gateway|pyload|trailbase|signal|dynatrace' || echo "no matching listener"核对组件版本区间(示意代码,把当天情报里的版本区间写成判断,批量核对资产是否落在受影响范围)
from packaging.version import Version, InvalidVersion

RANGES = {
    "dynatrace-mcp-server": (None, "2.0.0"),
    "pyload": (None, "0.5.0b3.dev102"),
    "trailbase": ("0.28.2", "0.35.10"),
}

def affected(component, version):
    if component not in RANGES:
        return None
    low, high = RANGES[component]
    try:
        v = Version(version)
    except InvalidVersion:
        return None
    if low is not None and v < Version(low):
        return False
    if high is not None and v >= Version(high):
        return False
    return True

for name, ver in [("dynatrace-mcp-server", "1.9.4"), ("pyload", "0.5.0b3.dev101"), ("trailbase", "0.35.9")]:
    print(name, ver, affected(name, ver))
其他值得留意
- CVE-2026-123807 评分 9.8,影响 Signal K Server 2.0.0 至 2.34.0,船载中心服务暴露公网时风险最高。当天唯一 9 分以上,版本区间明确
- CVE-2026-123811 影响 Dynatrace MCP Server 2.0.0 之前,仅 --http 启动模式接受未授权 JSON-RPC。AI 组件接口层鉴权缺口的典型样本
- CVE-2026-123816 与 CVE-2026-123813 同指 pyLoad,前者缓存成功校验结果,后者不失效既有 Flask session。鉴权状态复用模式的两次复发
- CVE-2026-119759 影响 TrailBase 0.28.2 至 0.35.10,已认证攻击者可操纵对象引用。多租户场景下低权限账号即可触发
- Acronis 报告称超 575 个恶意 OpenClaw skills 在 Windows 与 macOS 上投递恶意软件。Agent 生态供应链攻击已有量化数据
- CVE-2026-113970 为 iOS 与 iPadOS 的释放后使用问题,已在 18.7.12 与 26.7.3 修复。移动端内存管理缺陷,修复版本明确
- CISA 联合多部门敦促工业制冷与冷链监控系统加强网络安全。关键基础设施的 OT 侧防护提醒
- OpenSSH musl 环境密码认证绕过 CVE-2026-123158 已有复现分析,影响 10.6p2 之前版本。非 glibc 环境下的认证分支缺陷
写在最后
先跑那条监听端口核对命令,把非回环地址上的 AI 服务列出来,再决定升级顺序。闭环方案可以留到有 PoC 演示之后再谈。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号