单北斗授时服务器无 GPS 兜底的风险分析与处置方案
原创
单北斗授时服务器无 GPS 兜底的风险分析与处置方案
原创
用户12881504
发布于 2026-11-11 18:20:02
发布于 2026-11-11 18:20:02
摘要 单北斗授时服务器在部分项目中承担全网唯一时间基准。当设计上不再保留 GPS 或其他卫星系统通道时,外部参考便从“多系统冗余”退化为“单系统单点”。本文从接收机频点结构、系统间互校验、本地守时能力和故障恢复四个环节梳理失效链,量化给出不同时基在失星后的偏差增长过程,并按“设计—监测—响应—恢复”四个阶段提出处置方案与分场景配置建议。结论是:取消 GPS 兜底本身并不必然导致事故,真正的风险来自把“取消系统冗余”与“取消全部冗余”等同处理。
关键词 单北斗授时服务器;北斗高精度授时时钟;北斗同步时间服务器;单北斗授时设备
1 问题的提出
在电力、金融、广电、通信机房和数据中心的实际工程中,时间同步系统常常被当作“辅助设施”而不是“生产设施”。直到某一天日志时间戳对不上、认证失败、交易流水排序错乱,运维人员才会回头检查那台承担全网授时、始终在输出 NTP 报文的北斗同步时间服务器。近年来,随着自主可控要求提高,一些项目把原有的“北斗+GPS”双模接收机换成单北斗接收机,并在设计说明中写明“不再保留 GPS 通道”。这个决定在采购和合规层面可能是合理的,但在可靠性层面,它改变的不只是一个卫星系统,而是整套时间基准的冗余结构。
需要先把问题问准。用户真正关心的不是“单北斗能不能用”,而是三个连在一起的问题:没有 GPS 兜底之后,系统会在什么条件下、以多快速度、影响到哪些业务;这些影响是缓慢劣化还是突然失效;以及在不恢复 GPS 的前提下,还能用什么手段把风险压回可接受水平。本文按这个顺序展开。
还有一个容易被忽略的区分:单北斗化有两种动因。一种是安全与自主可控动因,要求时间源不依赖境外卫星系统;另一种是成本与运维动因,减少一副天线、一路馈线、一个接收模块,同时减少现场故障点。前一种动因是价值判断,后一种动因是工程取舍。两者都会导向“取消 GPS”,但需要配套的冗余方案完全不同。把两者混为一谈,是后续一系列隐患的起点。
2 单北斗接收机的真实边界
2.1 频点结构决定干扰暴露面
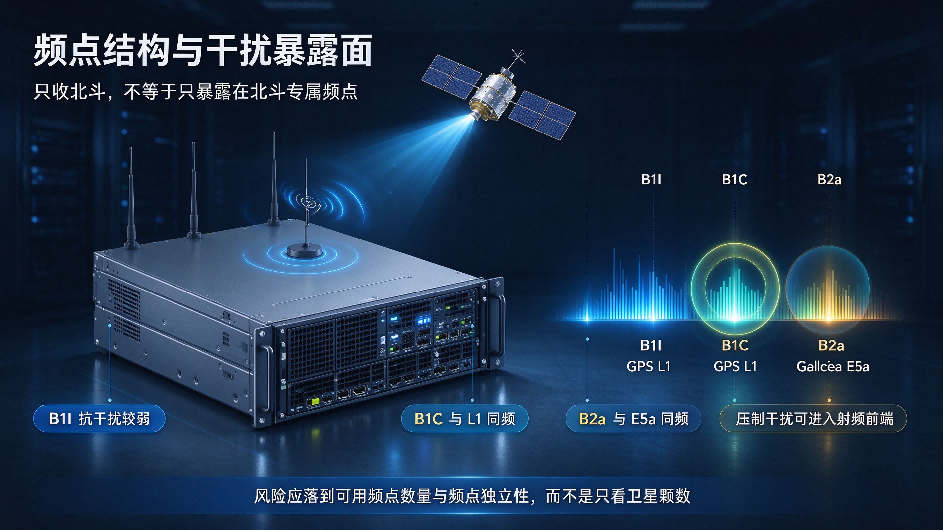
单北斗接收机仅接收北斗导航卫星信号,常见配置覆盖 B1I、B1C、B2a 三个频点。这里有一个很少被写进方案的细节:B1C 的中心频率为 1575.42 MHz,与 GPS L1 同频;B2a 的中心频率为 1176.45 MHz,与 Galileo E5a 同频。这意味着“只收北斗”并不等于“只暴露在北斗专属频点上”。针对 L1 或 E5a 频段的压制式干扰,同样会打进单北斗接收机的射频前端。
这一点直接决定了风险性质。多模接收机的价值不只是“卫星更多”,而是当某一系统被干扰时,另一系统仍能提供可用观测量;单北斗接收机丢失的不只是卫星数,而是当 B1C 与 B2a 同时被压制时,已经没有任何可切换的观测通道。若设备只启用 B1I 单频点工作,抗压制干扰能力会更弱。因此讨论“无 GPS 兜底”时,应把问题落到“可用频点数量与频点间的独立性”,而不是停留在“卫星颗数”。
2.2 星座几何:国内场景并不吃亏
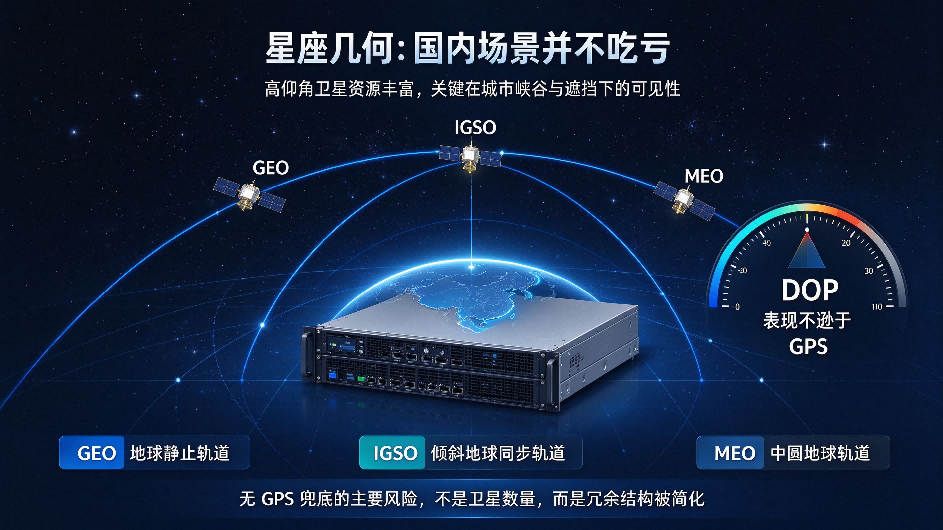
从几何可见性看,北斗三号包含 GEO、IGSO 与 MEO 三类轨道卫星,在我国境内及周边区域的高仰角卫星资源丰富,城市峡谷、山区遮挡条件下的可见星数和几何精度因子(DOP)表现并不逊于 GPS。单北斗授时设备在开阔场地的定位与定时精度可以做到优于 20 ns(RMS),与多模配置处于同一量级。
所以,“无 GPS 兜底会怎样”的答案不是“卫星不够用”。把失效归因于卫星数量,会导致处置方向跑偏——去加高天线、去换更大口径天线,而真正的薄弱环节仍然留在系统结构里。
2.3 “无兜底”实际撤掉了三层冗余
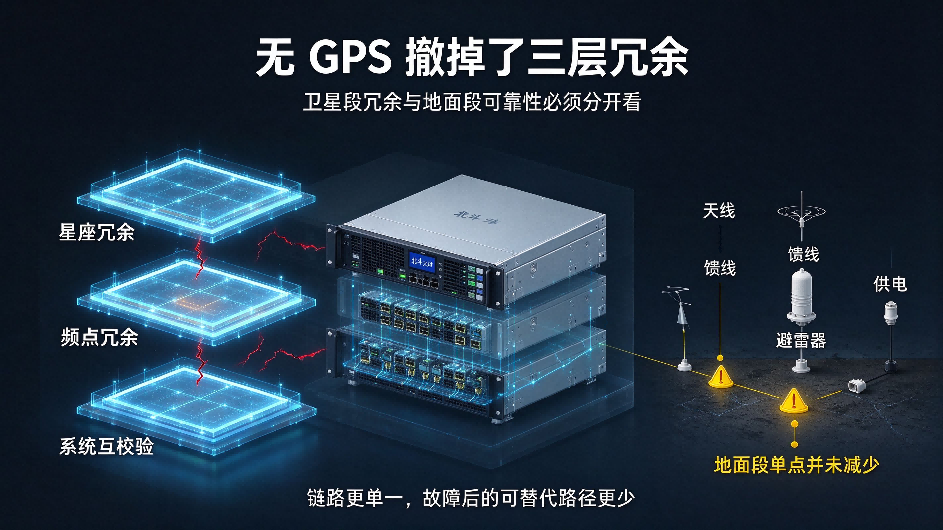
把冗余拆开看,取消 GPS 通道实际同时撤掉了三层结构:其一,星座冗余,失去在同一时刻从不同轨道面获取观测量的能力;其二,频点冗余,失去跨系统、跨频段的观测独立性;其三,系统互校验,失去用两套独立解算结果互相印证的条件。第三层最容易被低估,因为它不体现在任何一项技术指标上,只在故障发生时才显现价值。
还需要把“卫星段冗余”与“地面段可靠性”分开。接收机只是外部参考链上的一环,天线、馈线、避雷器、接头、供电、安装支架共同决定这条链是否通。很多现场事故并不是卫星信号没了,而是馈线进水、接头氧化、避雷器击穿后衰减变大。单北斗化之后,这些地面段单点并没有因为“少了一个系统”而减少,反而因为链路更单一,故障后的可替代路径更少。
3 失效链:从一颗星丢失到全网时间失真
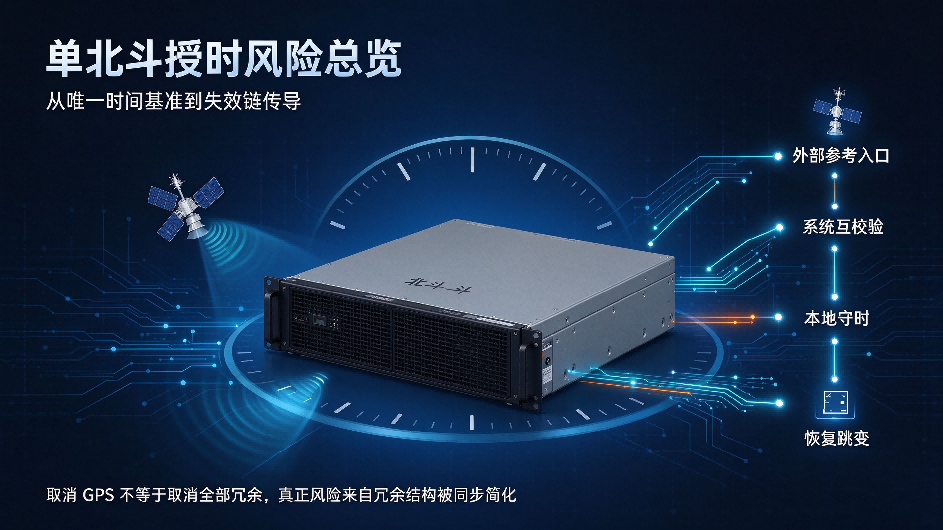
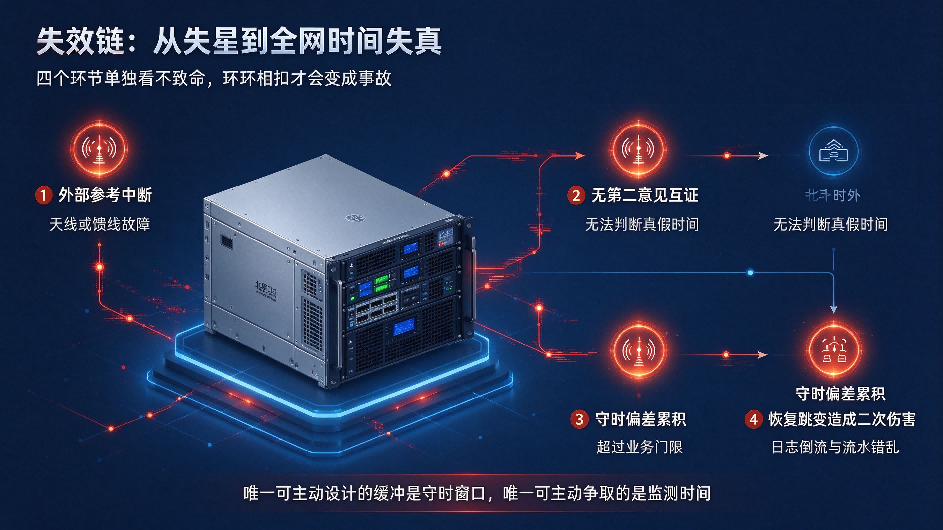
单北斗无兜底的风险不是一条直线,而是一条有四个环节的链条。每一环单独看都不致命,但环环相扣之后,问题会从“精度下降”演变为“时间不可信”。
3.1 第一环:外部参考入口单点化
授时服务器对外部世界的感知,全部经过一副 GNSS 天线。单北斗配置通常就是“一副天线、一路馈线、一个接收模块”。这条链路一旦中断——雷击、强风导致天线位移、馈线老化、机房改造时误拔、甚至楼顶防水施工破坏——设备立刻进入守时状态。在多模配置下,这条链路中断同样是全系统失星;差别在于,多模配置往往还并存着 PTP、IRIG-B、1PPS+TOD 等第二路外参考,而“取消 GPS 兜底”的方案里,这些通道常常也一并被简化掉了。
3.2 第二环:没有“第二意见”
这是单系统运行最本质的缺陷。多模接收机可以用两套独立解算的时差结果做一致性检查:当北斗解与 GPS 解出现系统性偏离,且偏离方向一致、量级异常,就可以判定外部信号可疑。单北斗接收机没有这个条件,它无法回答“我看到的时间是真的还是被诱导的”。
需要说明的是,多模本身也不能完全防欺骗——一台覆盖多频段的欺骗源同样可以让多模接收机同时受骗。因此正确的判断是:多模提升的是可用性与抗压制干扰能力,抗欺骗最终仍要依赖本地时基的独立计时与跨源比对。但反过来说,单系统连“发现异常的可能性”都失去了,把最后一点线索也交了出去。
3.3 第三环:守时能力成为唯一防线
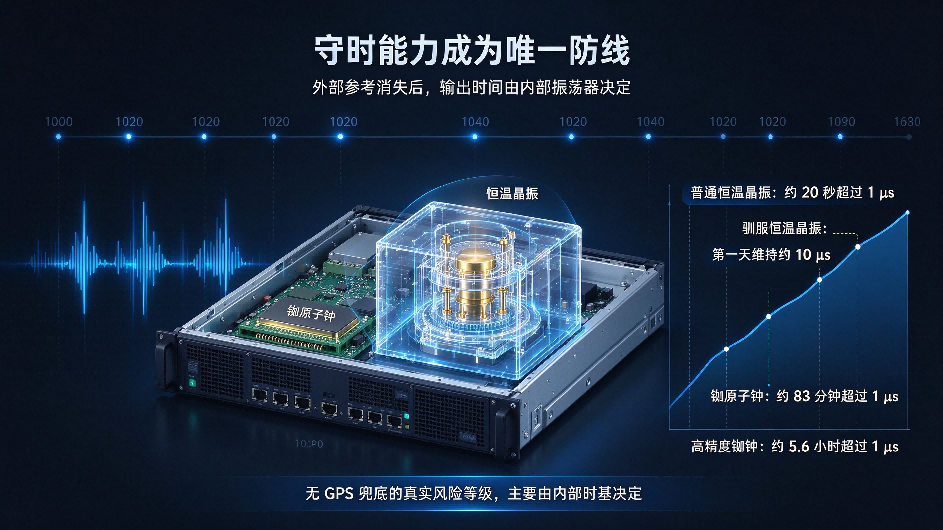
外部参考消失后,设备输出的时间完全由内部振荡器决定,这就是守时(holdover)。守时性能由两个量决定:振荡器的准确度(频率偏差)与老化率、温度系数。偏差随时间是线性累积的,一天 86400 秒,频率偏差 5×10⁻⁸ 就意味着约 4.3 ms 的日累积偏差。表 1 按常见时基类型给出了失星后的偏差增长过程。
表 1 失星后时间偏差的增长过程
内部时基类型 | 标称准确度 | 厂商标称守时指标 | 达到 1 μs 偏差所需时间(推算) | 达到 1 ms 偏差所需时间(推算) |
|---|---|---|---|---|
普通恒温晶振 | ≤5×10⁻⁸ | ≤5 ms/天 | 约 20 秒 | 约 5.6 小时 |
驯服恒温晶振 | 1×10⁻¹²/天 | ≤10 μs/第一天 | 约 11.6 天 | 约 32 年 |
铷原子钟 | ≤2×10⁻¹⁰ | ≤20 μs/天 | 约 83 分钟 | 约 58 天 |
高精度铷原子钟 | ≤5×10⁻¹¹ | ≤10 μs/天 | 约 5.6 小时 | 约 231 天 |
驯服高精度铷原子钟 | 1×10⁻¹²/天 | ≤1 μs/第一天 | 约 11.6 天 | 约 32 年 |
注:表中“推算”列按标称准确度线性外推,未计入温度变化与老化率,仅用于比较不同时基的量级差异;厂商标称守时指标为含驯服残差、温度与老化的实测口径,工程选型应以标称指标为准。
这张表把问题说清楚了:如果设备标配的是普通恒温晶振,失星后约 20 秒,输出偏差就超过 1 μs。对于只做日志打点的 NTP 业务,这还能容忍几十分钟;对于承担 ±1 μs 量级 PTP 业务的北斗高精度授时时钟,这几乎等于“失星即失效”。而如果配置的是带驯服的铷钟,同样的失星事件,系统可以维持一天以上的达标输出。换句话说,无 GPS 兜底的真实风险等级,主要由内部时基决定,而不是由“单北斗”这三个字决定。
这也解释了一个现场常见现象:同一套方案,在 A 机房运行两年没有异常,在 B 机房三个月就出事。差别往往在于 A 机房恰好守在开阔楼顶、馈线短、干扰源少,而 B 机房天线装在弱电井旁、旁边有变频设备或大功率电台。守时能力给了系统一段“容忍窗口”,窗口内没事,窗口外就是事故。
3.4 第四环:恢复过程的时间跳变
比偏差更危险的是恢复瞬间。失星数小时后重新捕获卫星,如果设备把时间直接“跳”回正确值(step 校正),所有下游客户端都会经历一次反向跳变:日志时间倒流、数据库事务时间戳乱序、按时间排序的流水出现重复或缺失、部分应用因为时间倒退触发异常。这种伤害往往比缓慢漂移更大,也更难追溯。
正确做法是分级处理:偏差在可控范围内采用频率驯服渐进纠正(slew),把纠正速率限制在毫秒每秒量级,让下游设备在不知不觉中回到正确时间;偏差超过安全阈值(例如 1 秒以上)时,才允许直接步进,但必须同时产生高等级告警并通知业务方,让依赖严格时序的系统提前做保护。这套策略必须在设备侧和客户端侧同时配置,只改一侧不起作用。
3.5 失效链的传导路径
把四环串起来就是完整的传导路径:外部参考中断(第一环)→ 系统无法自证(第二环)→ 守时偏差随时间累积(第三环)→ 超过业务门限后开始出现功能性故障 → 恢复时的跳变造成二次伤害(第四环)。这条链上唯一可以主动设计的缓冲,是第三环的守时窗口;唯一可以主动争取的,是第二环之前的监测时间。处置方案的设计逻辑,就建立在这两个判断之上。
4 风险分级与业务影响评估
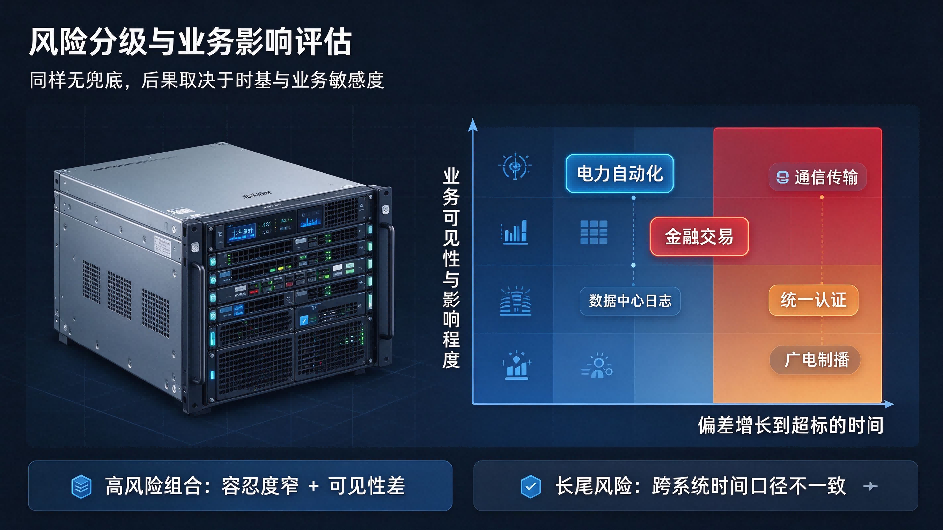
同样是无兜底,不同业务承受的后果差异极大。评估时应同时看两个维度:偏差增长到超标需要多久(由时基决定),以及超标之后业务是否立刻可见故障(由业务对时间的敏感度决定)。两个维度都高的组合,才是必须优先处置的对象。
表 2 典型业务的时间敏感度与失效表现
业务类型 | 时间精度需求(量级) | 超标后的典型表现 | 可见性 |
|---|---|---|---|
数据中心日志与审计 | 毫秒级 | 跨主机日志无法对齐、取证链断裂、审计追溯失效 | 滞后,数天后才被发现 |
统一认证与票据 | 分钟级(默认容差 5 分钟) | Kerberos 票据校验失败、批量登录异常 | 即时,用户可感知 |
金融交易与清算 | 毫秒至微秒级 | 流水时序错乱、对账差异、监管报送时间戳异常 | 滞后,日终对账暴露 |
电力自动化与 SOE | 微秒至毫秒级 | 事件顺序记录失真、故障录波对时错误、同步相量偏差 | 即时,保护动作异常 |
通信传输与基站 | 微秒级(TDD 空口约 ±1.5 μs) | 帧同步失步、切换失败、吞吐下降 | 即时,网管告警 |
广电制播与播出 | 毫秒级 | 切换点错位、帧同步丢失、节目串联异常 | 即时,画面可感知 |
工业控制与流程系统 | 毫秒级 | 控制指令时序偏差、批次记录错配 | 滞后,质量追溯暴露 |
从表 2 可以看出,风险并不是均匀分布的。认证类业务对时间的容忍度看起来最宽(分钟级),但它一旦超标就立刻可见,反而容易处置;真正危险的是“容忍度窄、可见性差”的组合——例如电力自动化、通信承载和时间敏感型交易系统:偏差超标时业务不一定立刻报错,等到故障暴露,往往已经积累了难以回溯的数据。
还有一类长尾影响值得单独提出:跨系统时间口径不一致。当授时服务器偏差 3 ms,而某个子系统自行接入了另一路低精度时间源,两套时间戳之间的固定偏移会一直存在,且随失星次数变化。这类问题不会触发任何告警,但会让对账、审计、故障分析长期处于“说不清”的状态,处理成本远高于一次明确的时间故障。
5 处置方案
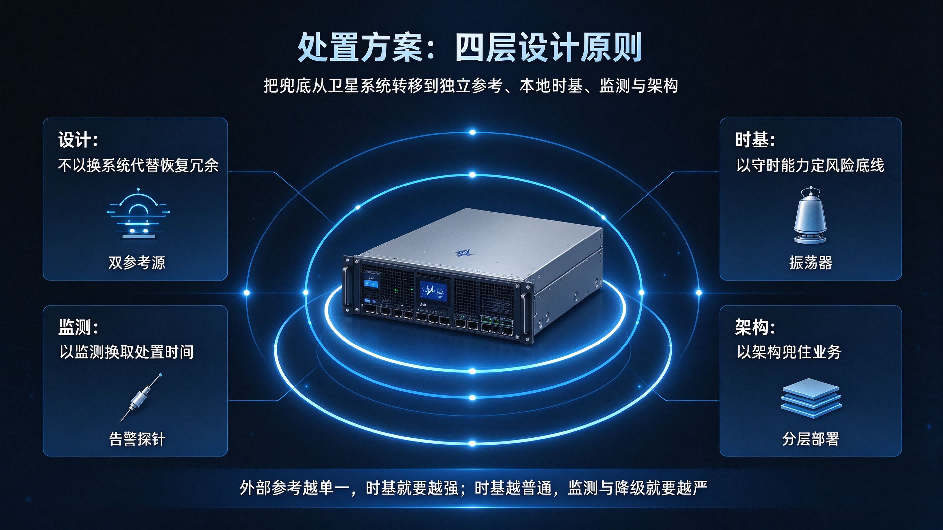
5.1 四条设计原则
第一条,不以“换一个卫星系统”代替“恢复冗余”。单北斗是系统选择,冗余是结构设计,两者不能互相顶替。决定取消 GPS 通道时,必须同时回答:第二路外部参考是什么、本地时基能撑多久、谁来发现异常。
第二条,以守时能力定风险底线。守时窗口是系统在失星后的唯一缓冲,选型时应按“最坏情况下外部参考中断多久”反推所需时基,而不是按预算或默认配置决定。
第三条,以监测换取处置时间。守时窗口再长也是有限的,能把异常提前多久发现,决定了能否在业务受影响前介入。
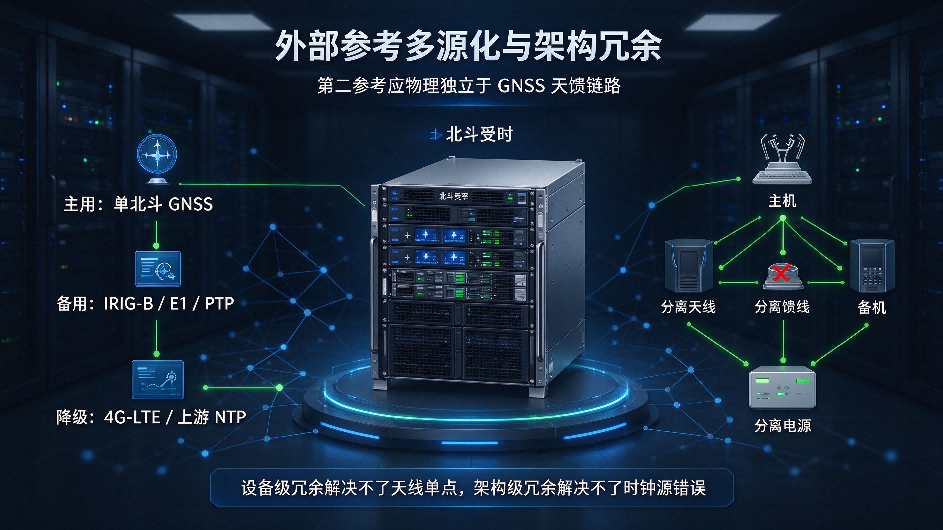
第四条,以架构兜住业务,而不是指望单台设备。设备级冗余解决不了天线单点,架构级冗余解决不了时钟源错误;两者必须同时存在。
5.2 外部参考的多源化与分级
最直接的办法,是把“兜底”从卫星系统换成另一类物理上独立的参考。工程上可用的第二参考源包括:上游 PTP 或 NTP 参考(精度取决于上游质量与链路对称性)、IRIG-B(DC/AC)码(电力系统常用,精度可达微秒级)、1PPS 与 TOD 组合(脉冲精度高,但需成对使用且依赖串口语句正确)、10 MHz 频标(提供频率参考,需配合相位信息使用)、E1 接口(来自传输网同步定时,适合通信机房)、以及 4G-LTE 无线时间(部署灵活,但受链路不对称与网络调度影响,通常在数十微秒至毫秒量级,只宜作为降级运行的手段)。
这些参考源的价值不在精度高低,而在“独立于 GNSS 天馈链路”。当楼顶天线被雷击或施工破坏时,从传输网或上游机房引入的 PTP、E1、IRIG-B 仍然可用,系统不必直接进入守时。
多源化不是把接口都接满,而要分级。建议按“主用—备用—降级”三级组织:主用为 GNSS(单北斗或多模);备用为有线引入的高精度参考(IRIG-B、E1、PTP);降级为无线或网络参考(4G-LTE、上游 NTP)。切换逻辑要明确优先级、切换门限与回切条件,避免两路参考互相“打架”导致输出反复跳动。
5.3 本地时基按精度需求选型
时基选型不看“最高配置”,看“最坏情况下的守时需求”。可按三步反推:业务允许的最大时间偏差是多少;外部参考最长可能中断多久(含抢修、备件到货、登楼审批);两者相除得到所需的频率稳定度,再留 3 至 5 倍余量。
实践中可以形成一个粗略对应:只服务日志打点与普通办公网络的,普通恒温晶振在数小时内可用,但应把“失星超过 2 小时即降级并通知”写进规程;承担数据中心统一授时、且失星后仍需维持毫秒级精度的,宜选驯服恒温晶振或铷钟;承担电力 SOE、同步相量、通信 PTP 等微秒级业务的,应选铷钟及以上,并对守时指标提出明确的验收要求;对连续性和自主可控要求都高的场合,驯服铷钟可以把一天内的偏差控制在 1 μs 量级。
选型还要考虑环境。振荡器的实际表现受温度影响明显,机柜温度波动大的机房,守时指标会明显劣于标称值。工作温度范围、散热条件、机箱风道都应在设计阶段确认;宽温定制型号在室外机柜或无空调站点更适用。此外,铷钟存在老化与年漂,需要纳入定期校准计划;长期不校准的铷钟,守时表现会逐年下降。
5.4 监测:把“发现”提前
无兜底系统最怕的不是失星,而是失星后没人知道。监测要分三层做,任何一层单独使用都不可靠。
第一层是设备自检:卫星颗数与载噪比、接收机锁定状态、外部参考可用性、守时剩余时间、内部时基温度、电源模块状态。这一层的信息必须能送出去,不能只显示在前面板。设备通常提供干接点告警(卫星告警、同步告警、电源告警)与 SNMP 接口,应分别接入动环监控与网管系统,形成声光、短信、工单三条通道。
第二层是网络侧监测:以独立测量点对服务器实际输出做比对,而不是相信设备自己的状态字。可用一台带本地时基的测量设备,或另一路独立参考的服务器,定期比对偏差并记录趋势。设备“自认为正常”而实际输出已偏移的情况,在单系统运行中并不罕见。
第三层是业务侧监测:在关键客户端上采集时间偏差(NTP 客户端可直接读取偏差量,PTP 从钟可读相位误差),按业务设定门限。三层门限应分级设置,例如偏差超过 10 μs 预警、超过 100 μs 严重告警、超过 1 ms 触发业务侧保护,并明确每一级由谁响应。
监测还要留证据。系统日志、告警记录、偏差趋势至少保存 6 个月,与网络安全法对网络日志留存的要求一致,同时也为事后分析提供依据——没有历史趋势,就无法判断一次偏差是偶发干扰还是时基老化。
5.5 架构冗余:设备、客户端与分层部署
设备级可采用双机热备:主备两台服务器通过心跳检测互为备份,主设备失效或降级时由备机接管。需要注意,双机热备只能解决设备故障,不能解决共因故障——两台设备如果共用同一副天线、同一个机柜电源、同一路交换机,那么天线被雷击、电源被误断时,两台会同时失效。真正的冗余要求物理路径分离:天线分开安装、馈线分走不同桥架、电源取自不同配电回路。
客户端侧同样要配冗余。NTP 客户端应配置至少两个服务器地址(不同设备或不同层级),并合理设置轮询间隔与容差;PTP 从钟应启用守时与平滑切换。关键业务系统可以维持“服务器授时+本地守时”的双保险,避免时间源抖动直接穿透到业务。
分层部署是性价比最高的架构手段:作为一级的北斗同步时间服务器直接对接外部参考,二级服务器从一级同步并向下服务,客户端只与二级交互。这样即使一级短时异常,二级的守时与缓存仍能维持一段时间的稳定输出,同时把故障影响限制在局部。分层还带来一个运维好处:可以把“哪一层出问题”快速定位,而不是所有客户端同时报错却查不到源头。
5.6 天馈与安装工程
对单北斗授时设备而言,天馈系统是唯一的外部参考入口,必须按“单点不可失”的标准做。具体包括:天线安装位置避开大功率发射设备、变频器、雷达与强电桥架,尽量保证对空视野;馈线长度按实际距离选型并核算损耗,接头做防水与防腐处理;天馈入口加装避雷器并可靠接地;天线支架考虑风载与防水,避免长期振动导致指向偏移;施工完成后测量驻波比与载噪比,作为基线记录。
这些工作看起来是施工细节,实际决定了守时窗口什么时候被触发。多数现场的“卫星信号差”,根因都在安装与线缆,而不在设备。把天馈纳入定期巡检(每季度检查接头、每年复测载噪比),比更换更高档的接收机更有效。
5.7 恢复规程与演练
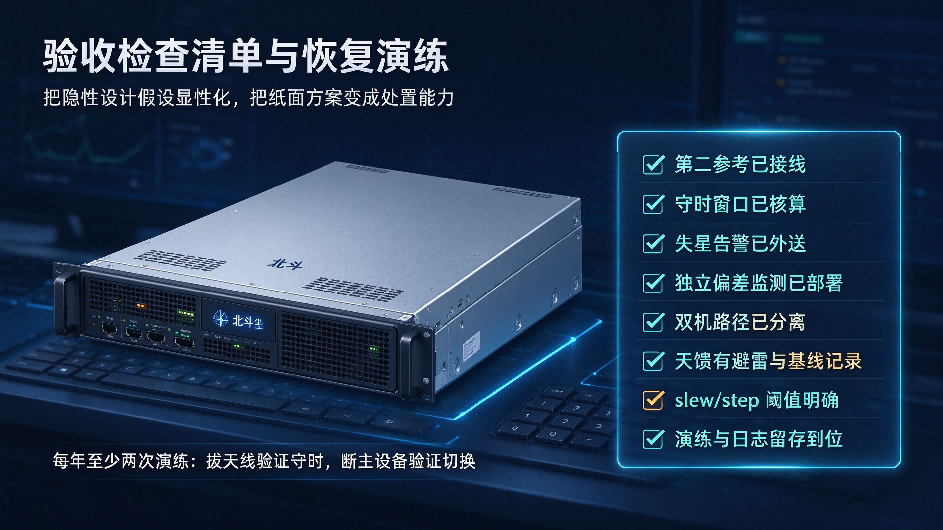
恢复策略必须在故障发生前定好,否则现场只能凭经验处置。建议明确三条规则:一是校正方式,小偏差用频率渐进纠正、大偏差才步进,并设定明确的偏差阈值;二是回切条件,外部参考恢复后不立即切换,先观察一段时间确认稳定(例如连续若干分钟锁定且偏差收敛),再逐步接管;三是通知机制,任何一次步进校正与参考切换都必须留下记录并通知业务方。
演练是把纸面方案变成能力的关键。建议每年至少做两次:一次模拟拔掉天线(验证守时窗口与告警时效),一次模拟主设备断电(验证双机切换与客户端表现)。演练要记录三个数据:从故障发生到告警送达的时间、偏差增长到业务门限的时间、业务侧实际出现异常的时间。三个数据构成这套系统的真实安全边界,也是下一轮改造的依据。
6 分场景配置建议
不同场景的处置组合差异较大,表 3 给出一个可调整的参考框架。核心思路是:外部参考越单一,时基就要越强;时基越普通,监测与降级策略就要越严。两者至少要有一项到位,否则系统实际上处于“无缓冲”状态。
表 3 分场景的冗余组合参考
应用场景 | 外部参考配置 | 内部时基建议 | 监测与降级要点 |
|---|---|---|---|
普通办公网、园区网 | 单北斗为主,上游 NTP 为备 | 恒温晶振即可 | 失星 2 小时降级告警;客户端配置双服务器 |
数据中心统一授时 | 单北斗+上游 PTP/E1 备用 | 驯服恒温晶振或铷钟 | 三层监测;双机热备且物理路径分离 |
电力厂站与调度 | 单北斗+IRIG-B(DC/AC)或 1PPS+TOD | 铷钟及以上 | 守时指标纳入验收;SOE 偏差单独监测 |
通信机房与承载网 | 单北斗+E1 或上游 PTP | 铷钟及以上 | PTP 相位误差实时监测;失步即告警 |
金融交易与清算 | 单北斗+独立第二参考(PTP/E1) | 铷钟及以上 | 偏差门限分级;步进校正需业务确认 |
广电制播与播出 | 单北斗+IRIG-B 或上游 PTP | 驯服恒温晶振或铷钟 | 帧同步状态联动监测;切换前预告 |
无人值守站点 | 单北斗+4G-LTE 降级参考 | 宽温驯服晶振或铷钟 | 远程告警必达;按季度巡检天馈 |
表中的组合不是唯一解,但有一条判断标准可供检验:把外部参考全部断开,系统还能在多长时间内满足业务的时间精度要求,以及在这段时间里能否完成告警、上报与人工介入。如果答案是“不到一小时且没人会知道”,这套无兜底方案就不应通过验收。
7 实施与验收检查清单
把上述内容落到工程上,可以用一份清单逐项核对。清单的价值在于把隐性的设计假设显性化,让评审时不至于只盯着接收机型号。
表 4 单北斗无兜底方案的实施与验收检查清单
检查项 | 合格判据 | 常见缺陷 |
|---|---|---|
外部参考数量 | 除 GNSS 外至少一路物理独立的第二参考 | 只留 GNSS,备用接口未接线 |
守时能力 | 按时基指标核算,覆盖最长预期中断时长 | 按默认配置选型,未核算守时窗口 |
失星告警 | 干接点与 SNMP 均已接入监控平台 | 告警只在本机显示 |
独立偏差监测 | 存在不依赖设备自检的第三方比对点 | 仅看设备状态字 |
双机与路径 | 主备设备天线、电源、网络物理分离 | 双机共用一副天线 |
天馈工程 | 避雷、接地、防水、驻波比与载噪比有基线记录 | 接头未做防水,无验收数据 |
恢复策略 | slew/step 阈值明确,回切条件与通知机制明确 | 恢复即硬跳变,无记录 |
校正演练 | 每年不少于两次,含失星与断电场景 | 从未演练,仅纸面预案 |
日志留存 | 告警与偏差趋势留存不少于 6 个月 | 日志随重启清空 |
8 结语
回到最初的问题:单北斗授时服务器没有 GPS 兜底会怎么样。准确的回答是——它不会立刻出事,但它把系统的安全边界从“多系统冗余”收缩到了“单系统加本地守时”,边界由时基精度和监测能力共同决定。标配恒温晶振的设备,失星后数十秒就可能越过微秒级业务的门限;配上驯服铷钟,同样的失星可以撑过一天。两者的差别不在卫星,而在设计——尤其在于那台北斗高精度授时时钟的内部时基选得够不够。
因此处置的重点不是“要不要恢复 GPS”,而是把兜底从卫星系统转移到别的地方:一路物理独立的第二参考、一台足够好的内部时基、一套能真正送出去的告警、一份写清楚切换与回切规则的规程。这四件事做到位,单北斗完全可以独立承担全网时间基准;这四件事缺位,即使留着 GPS,系统也只是把同样的脆弱性推迟到下一次故障。
单北斗授时服务器无GPS兜底风险分析与处置方案
单北斗授时服务器无GPS兜底风险分析与处置方案 (1)
单北斗授时服务器无GPS兜底风险分析与处置方案 (2)
单北斗授时服务器无GPS兜底风险分析与处置方案 (3)
单北斗授时服务器无GPS兜底风险分析与处置方案 (4)
单北斗授时服务器无GPS兜底风险分析与处置方案 (5)
单北斗授时服务器无GPS兜底风险分析与处置方案 (6)
单北斗授时服务器无GPS兜底风险分析与处置方案 (7)
单北斗授时服务器无GPS兜底风险分析与处置方案 (8)
单北斗授时服务器无GPS兜底风险分析与处置方案 (9)
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号