多网物理隔离机房北斗校时方案:独立网口隔离授时,如何避免跨网时序渗透
原创
多网物理隔离机房北斗校时方案:独立网口隔离授时,如何避免跨网时序渗透
原创
同步天下
发布于 2026-11-11 19:09:09
发布于 2026-11-11 19:09:09
摘要:在电力、轨道交通、安防、政务等多安全分区机房中,生产控制网、管理网、视频监控网等子网之间要求物理断开,但统一时间基准的需求又容易形成一条隐蔽的时序渗透通道。传统共用一台时钟、单网口分发授时的做法,会让一个分区内的病毒、时间劫持攻击顺着授时报文扩散至其他隔离网段。本文从时序渗透成因、硬件隔离架构、安全校验机制、分区部署策略、选型验收五个维度,讲解北斗校时设备采用多路独立网口物理隔离授时的实现方式,结合端口硬件隔离、单向授时输出、访问白名单、时间源可信判决与全链路日志审计等手段,在保证全网统一北斗时间基准的前提下切断跨网时序渗透链路,并兼顾NTP协议漏洞防护与Y2K36、Y2K38时间溢出问题。
关键词:北斗校时设备;北斗对时设备;北斗时钟装置;北斗卫星时钟系统
一、多隔离机房的矛盾:物理隔离与统一授时的冲突
很多机房按照安全规范划分为多个物理独立子网,子网之间禁止交换机、网闸、网线互通,目的是防止业务数据横向渗透。但继电保护、故障录波、视频回放、监测采集等业务,又要求所有子网的时间戳同源对齐,以便故障回溯和事件时序串联。这个需求使北斗卫星时钟系统天然成为全机房唯一的公共时间出口,也成为跨网连接的事实通道。
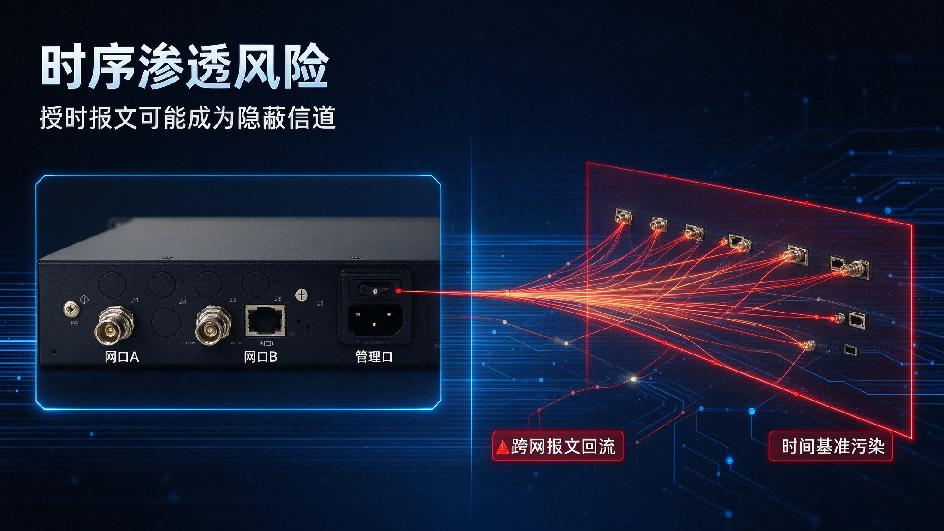
不少工程为此采用折中方案:让一台北斗时钟装置的一个网口同时接入多个隔离网段,或者在不同子网之间转发NTP/PTP授时报文。这种方案存在一个极易被忽略的风险,即授时协议本身是双向交互协议。NTP、PTP需要请求报文与应答报文来回交互,攻击者可以在被攻陷的低安全等级子网,借助授时交互通道向时钟主机发送恶意报文、篡改时间基准,再由时钟主机把错误时间分发到其余高安全等级子网。这就是时序渗透,属于隐蔽信道攻击,常规防火墙很难识别拦截。
一旦发生时序渗透,后果不只是时间不准:保护装置误动、SOE事件时序颠倒、录像时间错乱、审计日志不可信,等保测评与行业专项验收会直接不通过。同时部分老旧北斗对时设备未解决Y2K36(NTP 2036时间回绕)和Y2K38(Unix 2038时间溢出)缺陷,跨多个隔离网络运行时,时间溢出故障会同步扩散到全部子网,进一步放大业务风险。
VLAN划分等逻辑隔离手段无法解决这类问题。VLAN只是二层逻辑隔离,底层硬件仍然共享交换芯片,依然存在报文互通的路径;只有端口之间实现硬件电气完全隔离,北斗校时设备才能从链路层面切断回流通道。
二、时序渗透的两条典型路径
时序渗透不是普通网络入侵,它依托授时业务自身的信任关系完成横向扩散,常见路径有两条。
其一,时钟主机被攻陷,时间基准被污染。攻击者从低安全子网通过授时端口入侵北斗校时设备,修改本机时间,主机再把错误时间下发给所有接入子网,全域时间同步随之失效。若北斗时钟装置缺少SYN-flood防御、访问白名单等防护能力,被入侵的概率会显著提升。
其二,跨网段报文回流渗透。多个子网共用一个时钟网口,不同子网的二层报文在时钟端口混杂,攻击者利用协议漏洞发送重放、延迟欺骗报文,借时钟设备作为跳板访问其他隔离网段的终端。
需要警惕一个行业选型误区:市面上部分北斗对时设备标称“多网口”,实际只是交换机式逻辑转发,网口共用同一套交换矩阵,没有独立硬件板卡与独立MAC地址,无法抵御报文回流渗透,不能用于物理隔离机房场景。这也是北斗卫星时钟系统落地过程中高频踩坑的地方。
三、核心方案:硬件独立隔离网口架构
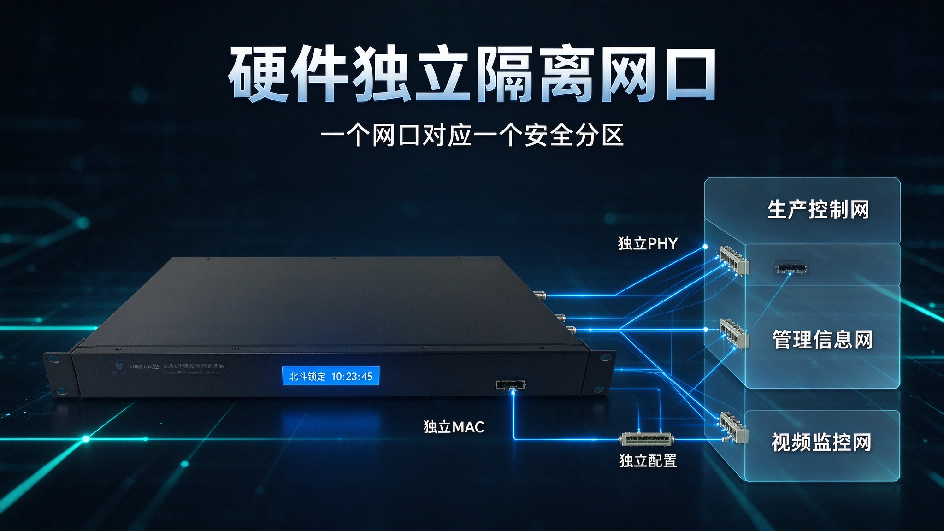
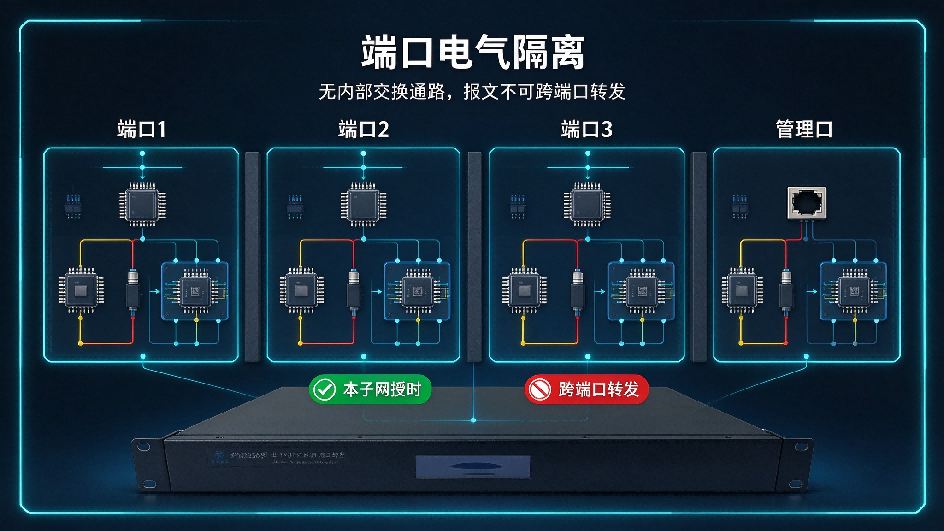
方案的核心选型标准是:北斗校时设备主机内置多路独立授时网口,各网口拥有独立PHY、独立报文处理单元与独立MAC地址,端口之间电气隔离,不存在内部交换通路;每个网口只对接一个物理隔离子网,每个子网的NTP/PTP服务独立运行、独立配置IP与访问策略,网口之间不能互相转发报文。
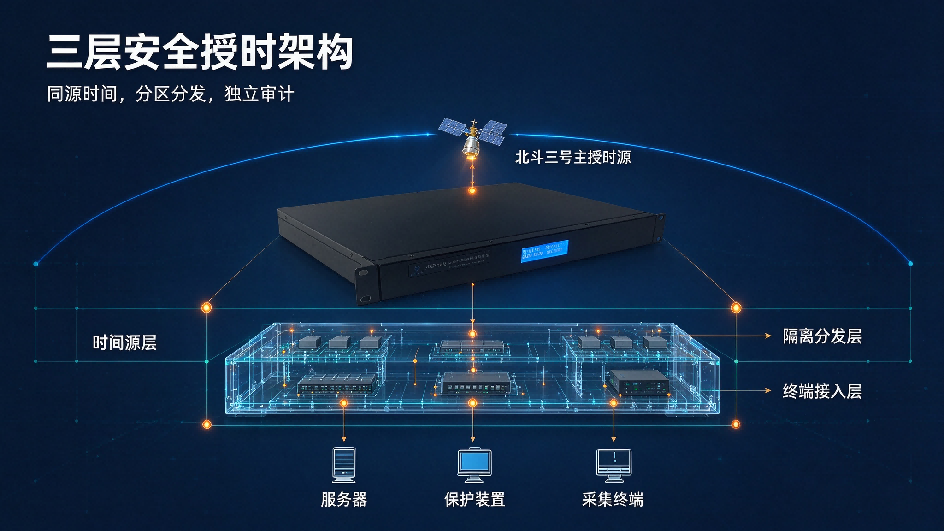
架构可划分为三层。时间源层以北斗三号为主授时源,支持可选单北斗工作模式,只接收B1I、B1C、B2a频点,定时精度可达20ns RMS,从信号源头排除对其他卫星系统的依赖;标配高精度温补晶振,守时精度不大于0.1秒/天,可选恒温晶振、驯服恒温晶振、铷原子钟、驯服铷原子钟,其中铷钟配置守时可达10微秒/天,卫星失锁后仍能维持可信时间输出;设备同时具备卫星信号质量监测与异常源自动闭锁能力。
隔离分发层由多路硬件隔离网口承担,一个网口对应一个安全分区。高安全分区优先搭配单向IRIG-B码、1PPS脉冲这类单向授时信号,单向端口不具备报文接收能力,从根源上杜绝反向报文回流;1PPS脉冲同步误差不大于30纳秒,串口授时每秒输出一次年月日时分秒信息,可直接对接保护装置、故障录波器与老旧终端。
终端接入层负责具体对时落地。每个子网内的服务器、保护装置、采集终端仅向本子网对应的隔离网口发起授时请求,不同子网的请求互不流通;设备兼容Windows、Linux、UNIX、Solaris、AIX等操作系统,并配套Windows授时软件、批量设置软件与管理监控软件,便于数万台客户端规模的统一部署。
这里需要区分一个关键概念:硬件隔离网口不等于交换机多口划分。交换机端口共享交换矩阵,属于逻辑隔离;北斗校时设备的独立隔离网口是每个端口一套独立硬件通道,端口之间无电气连通,报文无法跨端口转发。
四、四层安全机制,阻断时序渗透
(一)端口硬件隔离,禁止报文跨端口转发
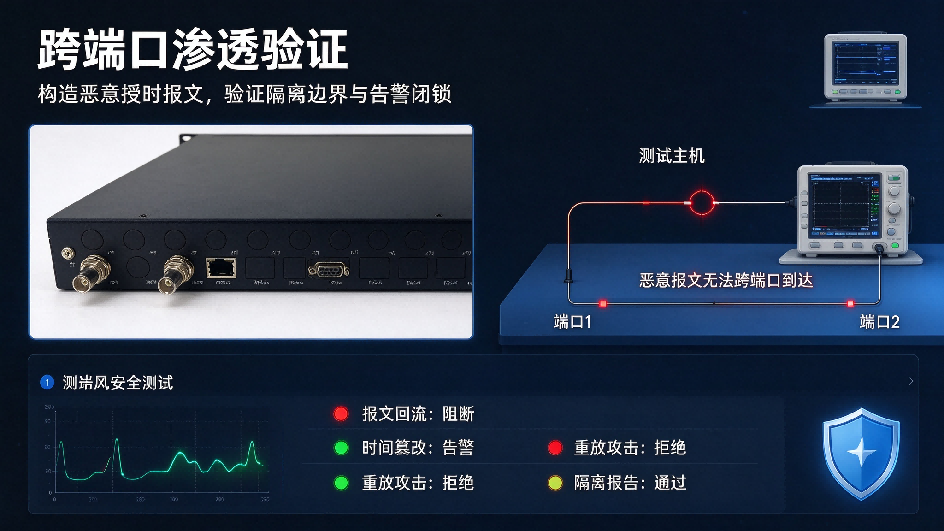
硬件隔离是第一道防线。每个隔离网口独立供电、独立信号回路,北斗校时设备内部不做跨端口报文转发。A子网的授时报文只能到达A子网对应的网口,无法流转到B子网网口;即使某一个子网被攻陷,恶意报文也无法通过时钟主机跳转到其他网段。验收时应要求厂商提供端口隔离测试报告,而非仅提供参数表。
(二)授时端口访问控制与协议加固
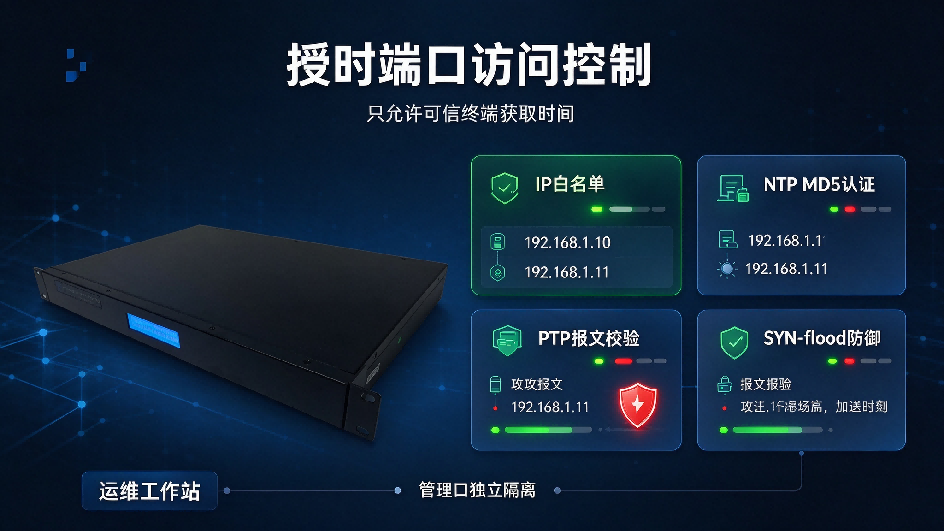
每个隔离网口独立配置访问白名单,仅允许本子网内需要校时的终端IP接入,默认关闭未使用的端口与多余服务。设备支持NTP MD5安全认证(RFC1321),可拒绝非法终端发起的时间修改请求,抵御时间劫持与重放攻击;同时提供防火墙保护与SYN-flood防御,抵御针对授时服务的洪水攻击。
管理侧同样需要隔离。管理口应单独占用一个隔离端口,与业务授时网口分开,管理流量与授时流量分离,防止管理侧风险扩散到业务子网;参数管理支持WEB、SSH加密通信方式,避免明文管理带来的隐患。此外设备支持QoS流量监控、网络诊断、链路负载实时监视与软硬件看门狗设计,异常后可自动恢复,减少时钟源非计划中断。
(三)多源可信判决与本地守时闭环
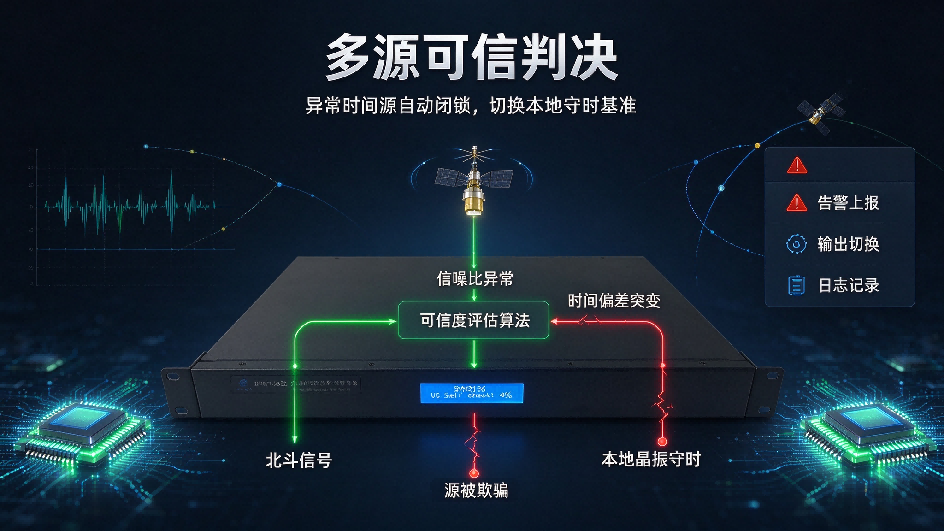
北斗信号存在被干扰、被欺骗的可能,北斗对时设备内置可信度评估逻辑,持续比对卫星时间与本地晶振守时时间。当时间偏差突变、信号信噪比异常时,判定该源不可信,自动切断该源输出并切换到本地守时基准,同时上报告警。干接点告警选件可将卫星告警、同步告警、电源告警以继电器信号送出,接入机房动环或综合监控平台。
该机制可以防止“北斗源被欺骗→时钟输出错误时间→同步到所有隔离子网”的全域时序污染风险。守时基准可按照业务重要程度分级配置:一般业务用温补晶振即可,核心业务用铷原子钟,卫星失联后仍能维持微秒级守时,为抢修争取时间。
(四)全链路日志审计,满足等保追溯要求
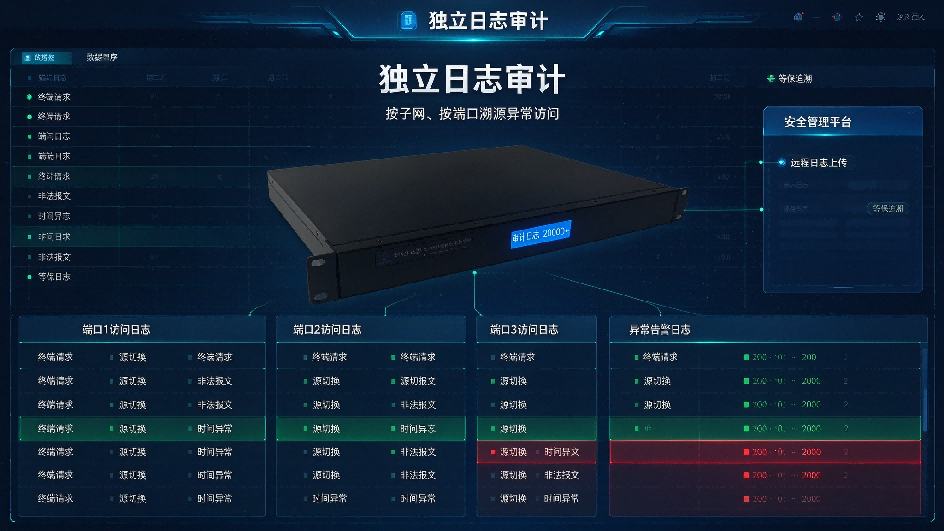
北斗校时设备对每一路隔离网口的授时访问、源切换、告警、端口异常报文做独立记录。一般北斗校时服务器支持保存最近20000条NTP日志,记录客户端访问IP、通信协议与交互数据量,并以图表形式展示历史数据,支持本地日志存储与远程日志发送。一旦出现时间异常,可按子网、端口逐层溯源,定位是哪一个隔离分区发起了异常访问,实现时序安全可审计、可追溯。
五、不同安全分区的差异化部署建议
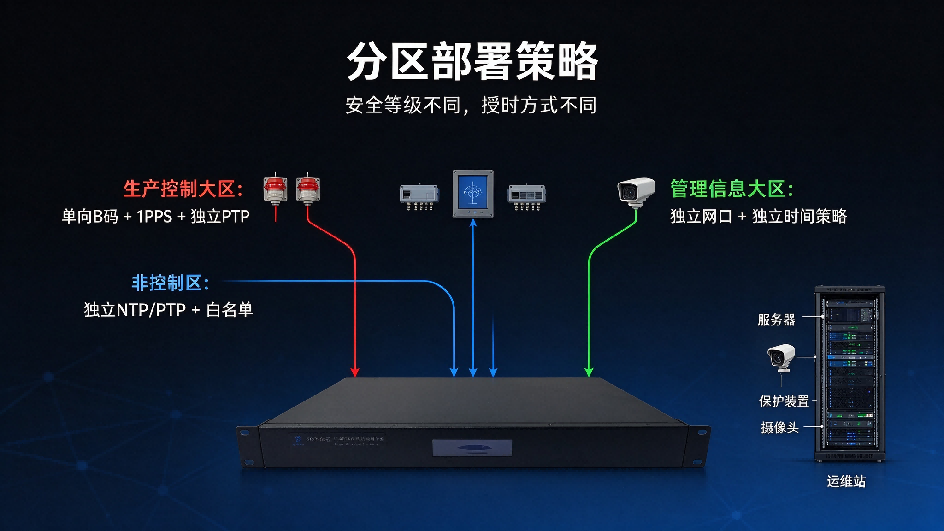
生产控制大区(电力、工控核心区)。优先使用单向IRIG-B光码与1PPS脉冲输出,搭配独立隔离网口的PTP输出。单向信号没有报文回传通道,安全等级最高;保护装置主授时不宜直接使用NTP。输出接口类型与数量应以保护装置、测控装置的接口规范为准,避免出现“主机有输出、装置接不上”的返工。
非控制区与监测采集区。使用独立隔离网口的NTP/PTP输出,开启IP白名单与NTP MD5认证。选型时需核算NTP并发能力:一级NTP服务器的典型请求处理能力为每秒4000次以上,可选配至每秒14000次,用户容量可达数万台客户端。终端规模较大的采集网应留出余量,避免高峰期请求排队导致对时抖动。
管理信息大区与视频监控网。单独分配一路隔离网口,独立配置时间策略,与生产控制网端口严格隔离。视频网设备数量多、对时精度要求低,可适当放宽同步间隔,降低时钟负载。
运维管理口。单独占用一个独立网口,仅运维工作站接入,不向任何业务子网开放。远程维护、固件升级、参数备份与导入均通过该口完成。
六、选型与工程落地避坑清单
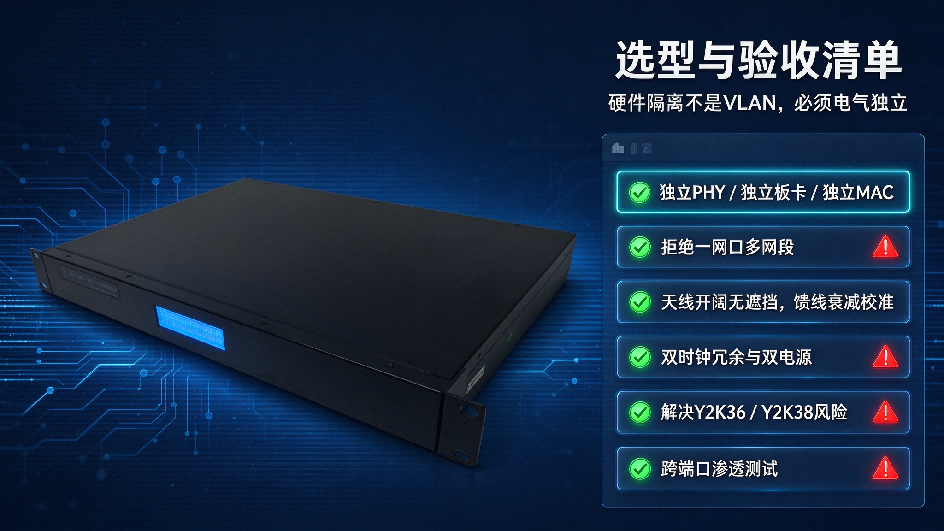
核查隔离方式。确认所选北斗校时设备是硬件电气隔离网口,具备独立PHY、独立板卡与独立MAC,而不是软件VLAN隔离或交换机式转发;要求提供端口隔离测试报告与设备内部拓扑说明。
拒绝一网口多网段。不要通过单网口加路由、单网口接多台交换机的方式给多个物理隔离子网授时,这类做法在拓扑上已经恢复了跨网通道。
核对天线与馈线。北斗天线应部署在开阔无遮挡区域,标配30米蘑菇头天线含安装支架,馈线可选50米至200米,超长馈线需核算衰减;天馈线必须加装避雷器,机房侧做好等电位接地,避免雷击损坏接收机或造成星源频繁失锁。
做好冗余设计。高等级机房建议双北斗主时钟,两套设备的隔离网口分别并行接入各个子网,避免单点故障;供电可选双电源交流无缝切换配置,额定功率仅3W,整机采用无风扇设计,MTBF不低于80000小时。
核查软件缺陷。确认设备已解决Y2K36、Y2K38时间溢出问题,避免长期运行后出现时间回绕并随授时链路扩散。
明确国产化与合规要求。单北斗接收机、全国产化配置应按项目信创要求提前确认;等保测评前应核对日志留存周期、审计字段与告警送出方式是否满足测评项。
开展渗透测试。验收阶段单独做跨端口渗透测试:在一个子网内构造恶意授时报文,验证报文无法到达其他隔离子网;同时验证时间篡改、重放攻击能否触发告警闭锁,并核对告警是否真实送达监控平台。
七、方案价值总结
这套方案解决的是关键基础设施机房长期存在的两难问题:既要多个物理隔离子网保持统一、可信的北斗时间基准,又要守住物理隔离的安全底线,杜绝时序隐蔽信道渗透。它不是简单地“一台时钟给多个网络对时”,而是把时间分发链路本身按安全分区切开,让每个分区只看见属于自己的那一路时间出口,从而把时间安全纳入整体网络纵深防御体系。
从工程角度看,单台具备多路独立隔离网口、可扩展输出接口的北斗校时设备,即可替代多台独立时钟,在保障安全的前提下优化采购成本、机柜空间与运维工作量;其守时能力、日志审计能力与告警接口,又能支撑电力、轨道交通、安防、信创机房等强合规场景的验收要求。对于处在国产化改造与等保测评双重压力下的机房,这一思路更接近可落地、可验收的工程路径,也为北斗卫星时钟系统在物理隔离场景中的部署提供了清晰参照。
多网物理隔离机房北斗校时方案
多网物理隔离机房北斗校时方案 (1)
多网物理隔离机房北斗校时方案 (2)
多网物理隔离机房北斗校时方案 (3)
多网物理隔离机房北斗校时方案 (4)
多网物理隔离机房北斗校时方案 (5)
多网物理隔离机房北斗校时方案 (6)
多网物理隔离机房北斗校时方案 (7)
多网物理隔离机房北斗校时方案 (8)
多网物理隔离机房北斗校时方案 (9)
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号