我把 AutomatorWP 的 webhook 拆开看,9.8 分出在权限判断上
原创
我把 AutomatorWP 的 webhook 拆开看,9.8 分出在权限判断上
原创
Lethehong
发布于 2026-11-15 02:34:05
发布于 2026-11-15 02:34:05
一个 WordPress 自动化插件里的 webhook 扩展,CVSS 打了 9.8。我看到这个分数第一反应是,又一个没做权限校验的 REST 端点。这篇带你看清它最可能错在哪一层,今天能做什么,以及我查不到的那部分。
图 1 本文配图:围绕本文主题的氛围配图
9.8 分不是白给的
NVD 在 11 月 14 日收录了 CVE-2026-126173,CVSS 9.8,CRITICAL。受影响的是 AutomatorWP Pro 的 webhook 扩展,所有版本,一直到 1.4.4 都算。
公开描述里只有一句话,大意是这个 webhook addon 存在授权绕过。没有更多了。没有 PoC,没有攻击链细节,没说需要什么身份。
我先说我的判断。一个 WordPress 插件里的 webhook 功能拿了 9.8,几乎只有一种可能,未认证的请求能直接触发本不该由外部触发的自动化动作。
为什么这么说。CVSS 9.8 通常对应 AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H。翻译成人话,网络可达,不用登录,不用用户点任何东西,机密性、完整性、可用性全高。
一个 webhook 接收端点,如果只判断了「这个请求长得像不像 webhook」,没判断「这个请求是谁发的、有没有权利触发这条自动化」,那它天然就是 PR:N。
这不是猜测。这是这类组件最常见的失分姿势。后面几节我会讲清楚,为什么偏偏是 webhook 这个位置容易长这种缺陷。
错在签发这一层,不在解析
要理解这个洞,得先理解 AutomatorWP 这类插件在干什么。它把 WordPress 里的各种事件和动作串成自动化流程。触发器可以是「用户注册」,动作可以是「加个用户组」「发封邮件」「改个角色」。
webhook 扩展的定位是双向的。一方面它能把外部事件引进来当触发器,比如「支付平台说这笔单付了」,然后触发站内动作。另一方面它可能也支持把站内事件推出去。
问题就长在「引进来」这一侧。外部请求打进来,插件需要判断三件事。第一,这个请求是不是发给我的。第二,它对应哪一条已经配置好的自动化。第三,发请求的这个人有没有权限触发这条自动化。
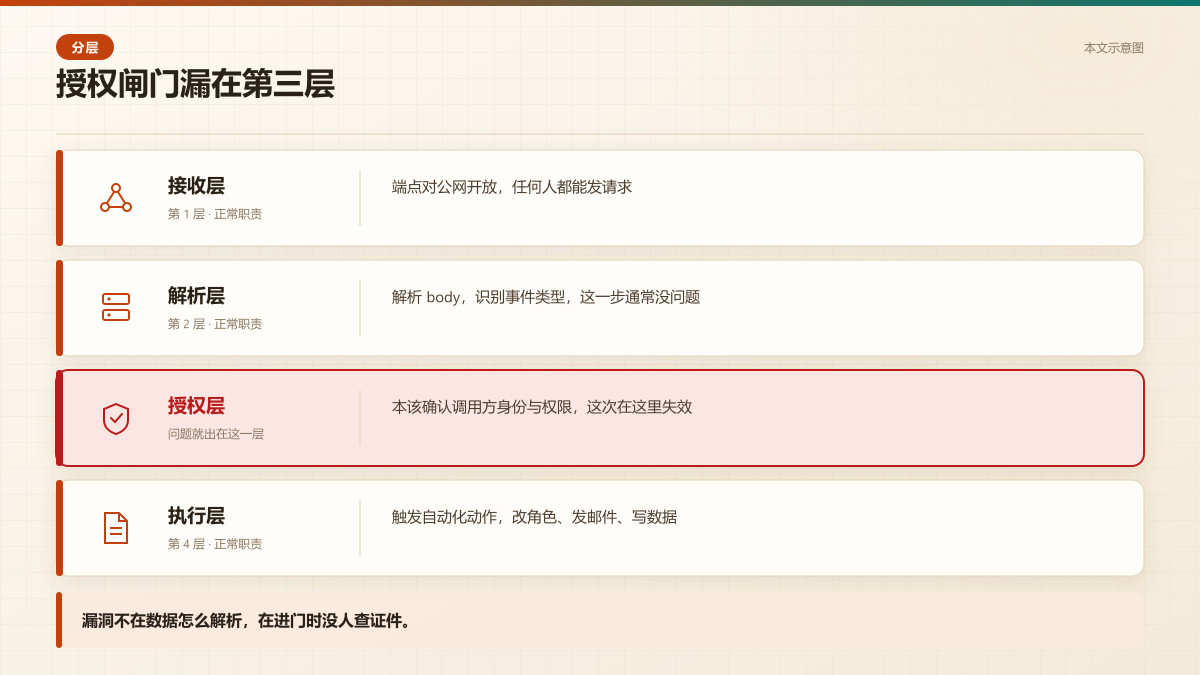
图 2 本文示意图:webhook 请求从公网进来,解析和路由都正常,卡在身份与权限判断这一层。
前两件事是解析和路由,第三件事是授权。9.8 分对应的,就是第三件事被跳过了,或者被一个可以被伪造的东西替代了。
WordPress 生态里最常见的替代品是 nonce。nonce 的设计目的是防 CSRF,不是做身份认证。它的值对未登录用户也可能生成,而且经常出现在页面源码里。
如果 webhook 端点用 nonce 校验代替了 current_user_can 或者签名校验,那攻击者只要能从公开页面捞到一个 nonce,就能构造请求。这就是授权绕过四个字的典型落地方式。
另一种可能是共享密钥。插件给每条 webhook 配一个 secret,请求里带上来就算通过。这本身不算错,错在 secret 的生成方式如果可预测,或者比较的时候用了弱等于,那就等于没有。
还有一种更粗暴的,端点注册的时候 permission_callback 直接返回 true。WordPress REST API 里这个回调是唯一的权限闸门,返回 true 就是谁都能进。
这三种我都没法从公开信息里确认是哪一种。但它们的共同点是,错误不在数据怎么解析,而在进门的时候没人查证件。
调用顺序决定了洞能不能被走到
我把这类 webhook 端点的典型执行顺序写出来,你对着看就明白为什么解析层做得再仔细也没用。
第一步,请求到达 WordPress,rest_api_init 注册的路由命中。第二步,permission_callback 被调用。第三步,如果放行,callback 执行,解析 body、匹配自动化、执行动作。
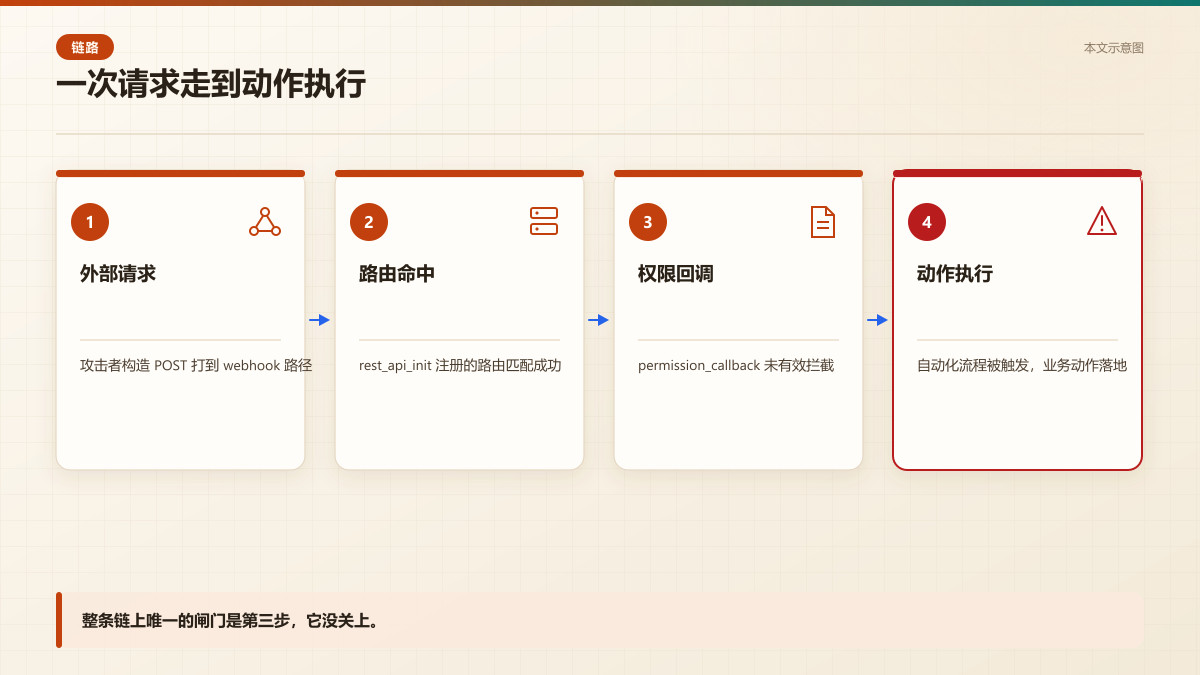
图 3 本文示意图:从外部请求进来到自动化动作落地,中间只有一个权限判断点。
缺陷几乎总是出在第二步和第三步之间。permission_callback 如果只检查了 nonce 是否存在,或者只检查了请求方法是不是 POST,那第三步里的所有业务判断都建立在一个假前提上。
推演权限判断顺序(示意代码,用伪代码展示授权判断写在动作执行之后会怎样失效)
# 伪代码,演示错误的判断顺序,不是可运行插件代码
def handle_webhook(request):
    payload = parse_body(request)
    automation = match_automation(payload)
    if automation is None:
        return 404

    # 错误示范:先执行动作,再问权限
    run_actions(automation, payload)

    if not current_user_can('manage_options'):
        return 403
    return 200

# 正确顺序应该是先判断再执行
def handle_webhook_fixed(request):
    if not verify_signature(request) and not current_user_can('manage_options'):
        return 403
    payload = parse_body(request)
    automation = match_automation(payload)
    if automation is None:
        return 404
    run_actions(automation, payload)
    return 200
更隐蔽的一种,权限判断写在 callback 内部,而且写在了动作执行之后。也就是说,动作已经跑了,才回过头来问「你有没有权限」。这种顺序错误在插件里不少见。
为什么以前没人发现。因为正常使用时,你从后台配置 webhook,插件自己生成的请求带着正确的凭证,一切正常。只有当你从外部、不带凭证去打这个端点,才会暴露。
而安全研究者盯 WordPress 插件,第一件事就是翻 REST 路由和 admin-ajax 注册,看 permission_callback 是不是 __return_true。这个习惯不是一天养成的。
今天先查你有没有装它
先说立刻能做的。你不用等 PoC,先确认你的站点上有没有这个扩展。
AutomatorWP Pro 是商业插件,webhook 是它的一个 addon。如果你没用过 AutomatorWP,这条基本可以跳过。如果你用了,但只装了免费版核心,也要确认 webhook 是不是被单独启用过。
查的办法很直接。进 WordPress 后台插件列表看有没有 AutomatorWP 相关的条目,再看它的 addon 目录里有没有 webhook 字样。或者直接在服务器上跑一条命令。
版本号在 1.4.4 及以下的,都算受影响区间。公开信息没说 1.4.5 是否已经修复,所以我不能让你假设升级就一定安全。升级前先看插件更新日志里有没有提到授权或者 webhook 安全。
核对插件版本(示意代码,在服务器上定位 AutomatorWP webhook 扩展及其版本号)
#!/bin/bash
# 在 WordPress 根目录执行
WP_PATH="${1:-/var/www/html}"
find "$WP_PATH/wp-content/plugins" -maxdepth 2 -type d -iname '*automatorwp*' 2>/dev/null | while read -r d; do
  echo "发现目录: $d"
  if [ -f "$d/automatorwp.php" ]; then
    grep -m1 -i 'Version:' "$d/automatorwp.php" || true
  fi
done
# 单独找 webhook 扩展
find "$WP_PATH/wp-content/plugins" -maxdepth 3 -type d -iname '*webhook*' 2>/dev/null | while read -r d; do
  echo "疑似 webhook 扩展: $d"
done临时收紧端点访问(示意代码,在升级前把 webhook 路径限制到可信来源,降低公网暴露)
#!/bin/bash
# Nginx 层临时缓解,路径按实际 REST 路由调整
# 放到 server 块内,reload 前先 nginx -t
cat <<'EOF' >/etc/nginx/conf.d/automatorwp-webhook-guard.conf
location ~* /wp-json/automatorwp/.*webhook.* {
    allow 10.0.0.0/8;
    allow 192.168.0.0/16;
    deny all;
    return 403;
}
EOF
nginx -t && nginx -s reload
echo "已收紧 webhook 路径,仅内网网段可访问"
如果暂时升不了,过渡办法是把这个 webhook 端点从公网拿掉。用 Nginx 或者 WAF 把对应当前路径的访问限制到可信来源 IP。这不能根治,但能把 PR:N 变成 PR:L 甚至更高。
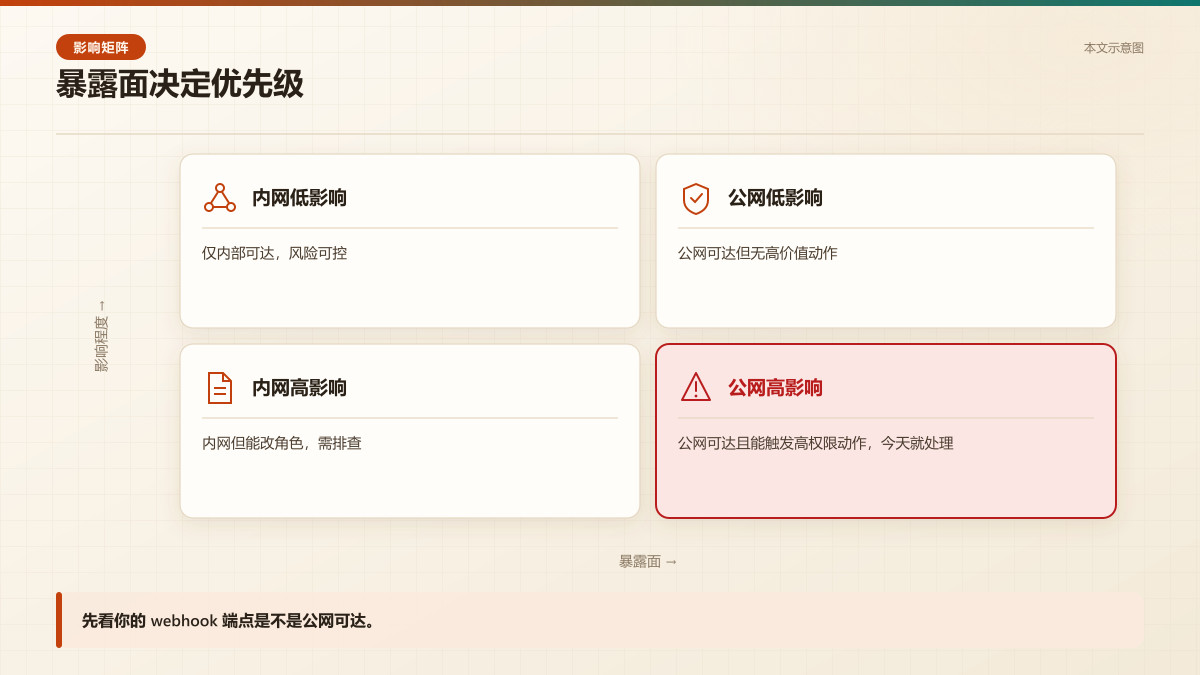
图 4 本文示意图:同一个漏洞,公网可达和内网自用是两种完全不同的处置节奏。
还有一条,如果你的站点根本不需要外部 webhook 触发,直接在插件设置里停用这个 addon。不用比用错强。
我没能确认的那部分
公开信息到这里就断了。NVD 的描述没有给出具体的函数名、文件路径、参数名,也没有说需要什么身份。
所以上面关于 permission_callback、nonce、共享密钥的三种推断,全部建立在同类 WordPress 插件的通用规律上,不是这次漏洞的实证。
我也没做复现。没有拿到插件包,没有搭环境,没有抓到请求。这篇文章里没有任何一行输出是我跑出来的,这一点我必须说清楚。
还有一个不确定的点。AutomatorWP Pro 是商业插件,它的代码不公开,安全研究者要审计它得先买到授权。这可能是这个洞披露得比较晚、细节比较少的原因之一。
等后续如果有 PoC 或者厂商公告补细节,判断可能需要修正。在那之前,按最坏情况处理不会错。
webhook 这个位置天生容易出事
跳出这一个 CVE 看。webhook 是过去几年插件漏洞的高发区,原因不复杂。
它要求一个对公网开放的端点,这个端点必须能被外部调用,否则功能不成立。这就把攻击面直接推到了互联网上。
同时它又携带业务语义。一个 webhook 触发可能意味着改用户角色、发邮件、创建订单。动作越有用,被滥用的价值越大。
而很多插件开发者把 webhook 当成一个「技术对接点」,默认对接方是可信的,于是把精力放在格式兼容上,放在签名验证上的反而少。
所以我的态度是,看到 webhook 加授权绕过加 9.8 分这个组合,不用等细节,先按未认证可达来防。防错了成本很低,防晚了成本很高。
写在最后
一个 webhook 端点的安全性,不取决于它解析得多健壮,而取决于它在执行任何动作之前,有没有认真问一句「你是谁」。9.8 分提醒的是,这个问句在很多插件里被跳过了。如果你手上正好有这类端点,今天就去确认一下它是不是对公网敞着。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
谢谢你看我的文章,我们,下次再见。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号