网络子母钟授时防欺骗及内网隔离安全解决方案
原创
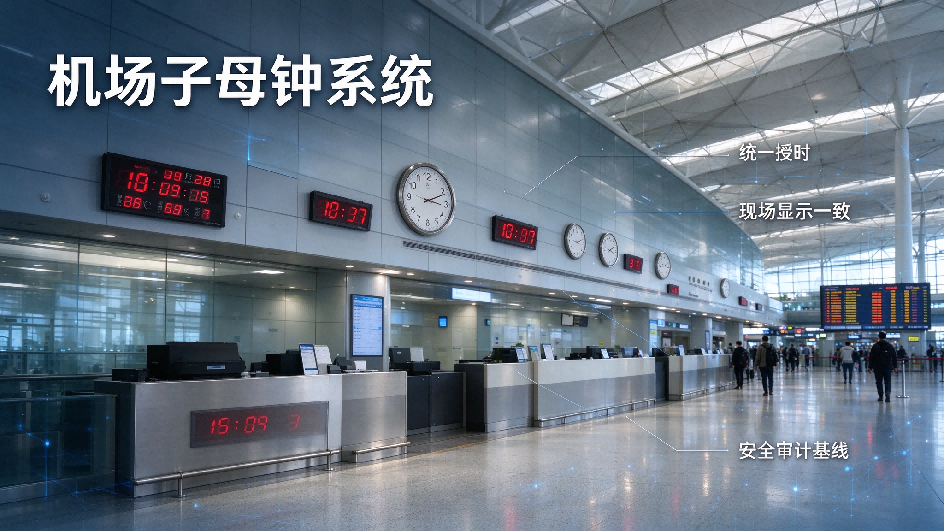
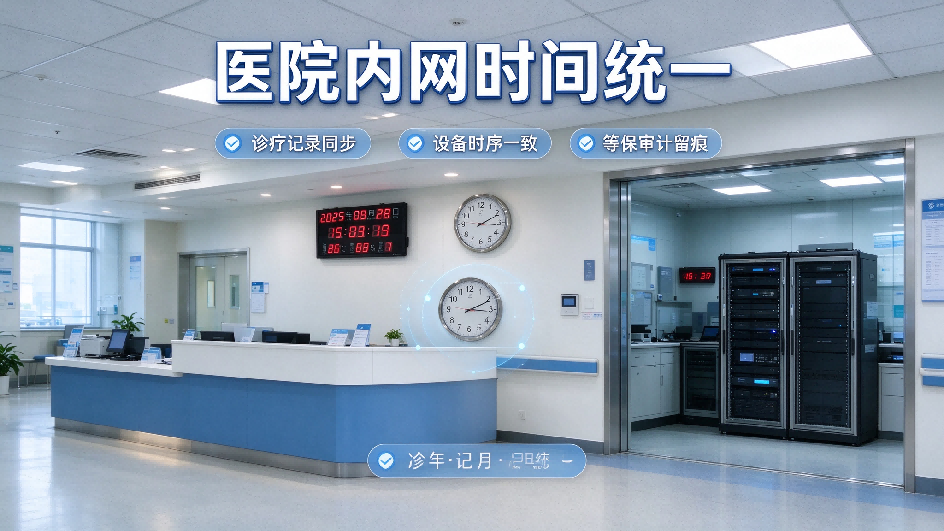
在等保、电力、金融、机场、地铁、医院等高等级内网场景中,统一可信时间是业务运行与安全审计的基础。项目选型网络子母钟时,往往重点关注授时精度、晶振守时指标、子钟显示效果,容易忽略内网授时欺骗风险。以中心母钟、NTP服务器、NTP网络子钟组成的典型网络子母钟系统为例,整套设备虽然具备NTP/PTP多协议输出、大容量子钟接入、主备切换、长时间守时能力,但NTP/PTP协议原生安全能力薄弱,内网失陷主机或非法终端可伪造授时报文篡改子钟时间,造成日志时序错乱、公共场景时钟显示不一致、业务时序异常。本文从网络子母钟安全角度,分析内网授时欺骗风险,介绍NTP鉴权、PTP报文校验、子钟IP白名单、母钟隔离、安全告警审计等防护方案,并给出选型与工程落地建议。
关键词:网络子母钟 机场子母钟系统 地铁子母钟系统 医院子母钟
一、内网授时欺骗:两类最常见的攻击场景
很多人存在误区:内网是封闭环境,不需要考虑时间欺骗。但内网不等于可信网络,两种典型攻击在等保、电力、金融、机场地铁医院内网中都属于高风险项。
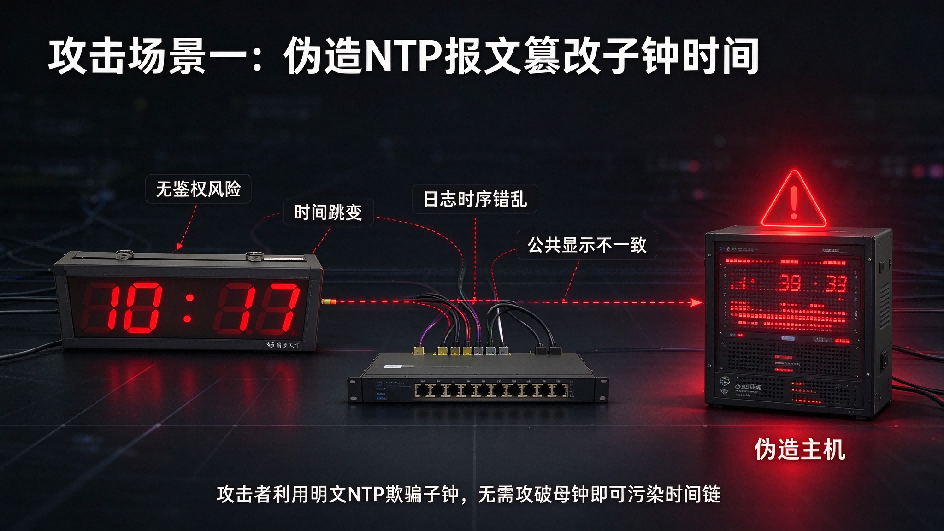
1. 内网设备伪造NTP报文,篡改合法子钟时间
标准NTP协议默认无身份校验,只要在内网二层可达,攻击者控制一台内网主机,即可构造伪造NTP响应报文。以SYN6109型NTP网络子钟为例,子钟通过RJ45网口接收NTP时间信号,若未开启鉴权防护,子钟会收到多个时间源报文,无法区分报文来自合法母钟还是伪造主机,直接采信虚假时间,导致子钟时间跳变。
风险后果:子钟是现场显示+业务设备授时节点,子钟时间错乱,会带动下游接入的工控、服务器、安防设备同步错误时间,所有日志时间轴全部失效,安全事件溯源彻底失效,等保测评直接扣分。机场、地铁、医院场景下还会造成公共时钟显示不一致,影响旅客、病患时序服务。即便子钟自带后备电池可离线维持1年以上内部计时,一旦接入网络被欺骗,依然会被强制篡改网络同步时间。
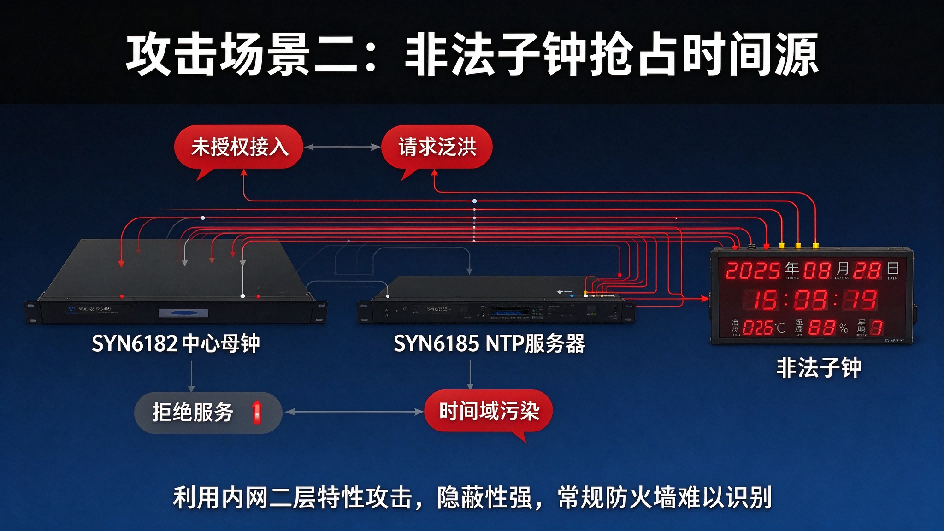
2. 非法子钟接入内网,抢占时间源,干扰母钟服务
内网交换机端口如果未做准入管控,攻击者私自接入一台自制或未授权网络子钟。非法子钟会主动向中心母钟、NTP服务器发起大量NTP/PTP时间请求,一方面消耗母钟连接资源,造成拒绝服务;另一方面非法子钟可作为攻击跳板,持续向内网泛洪虚假授时报文,污染整个内网时间域。虽然具备4000次/秒请求处理能力,但若遭遇海量非法请求泛洪,依然存在业务被干扰风险。
重点:这类攻击不需要攻破母钟本身,仅利用内网二层广播/组播特性即可实施,隐蔽性极强,常规防火墙很难识别NTP伪造报文。
二、网络子母钟系统核心安全防护能力
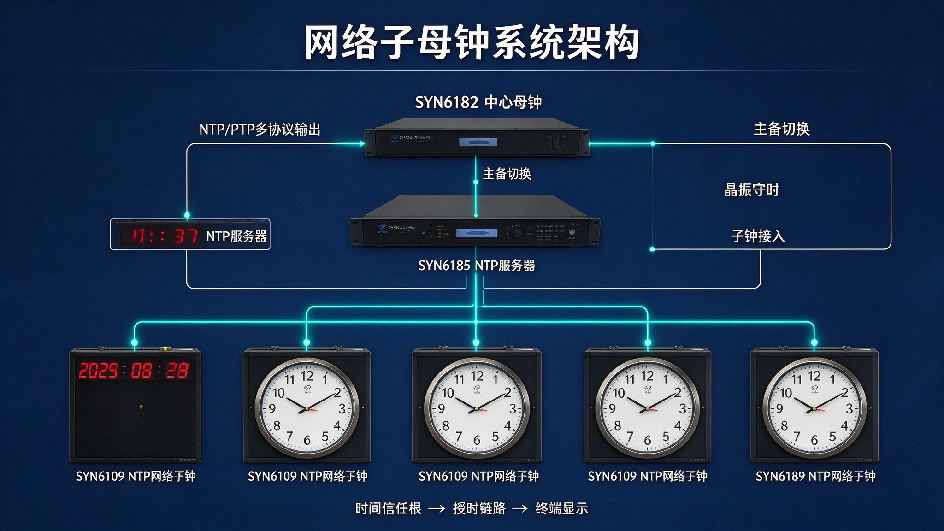
针对NTP、PTP授时欺骗风险,一套满足等保、电力、金融、机场、地铁、医院要求的网络子母钟,不能只提供时间同步、主备切换、晶振守时功能,必须配套协议鉴权、访问控制、隔离防护、审计告警整套安全能力。以中心母钟+ NTP服务器+网络子钟组成的系统为例,硬件层面可启用下述安全机制,补齐授时防欺骗短板。
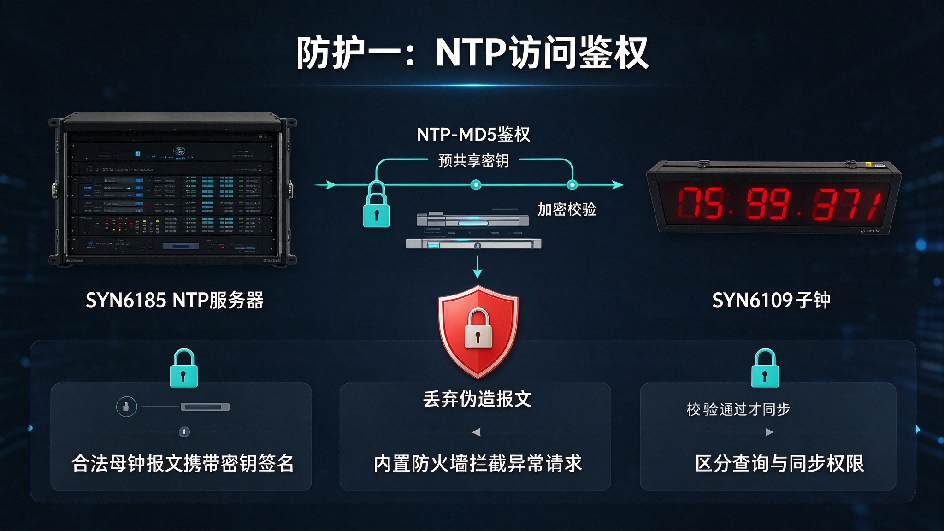
1. NTP访问鉴权,拒绝伪造NTP报文
普通子母钟仅使用NTP明文同步,无任何身份验证。安全增强模式下母钟/NTP服务器开启NTP-MD5鉴权机制:母钟与子钟之间配置预共享密钥,母钟下发的NTP报文中携带加密校验信息,子钟收到报文后校验密钥。
- 伪造的NTP报文没有合法密钥签名,子钟直接丢弃,不会采信虚假时间;
- 母钟配置NTP访问控制策略,只允许指定对象发起NTP查询,拒绝未知IP的NTP请求;SYN6185内置防火墙保护,可配合访问策略拦截异常NTP访问请求,支持SYN-flood防御,抵御报文泛洪攻击;
- 区分只读查询与时间同步权限,防止内网主机修改母钟配置。
注意:基础NTPv4鉴权并非所有子母钟标配,很多低价方案仅简单实现NTP时间分发,不支持密钥校验,在内网环境存在天然漏洞。同时设备需要完成Y2K36(NTP2036时间回绕)、Y2K38(Unix2038时间溢出)漏洞修复,规避协议自身时间缺陷,均已完成该项修复。
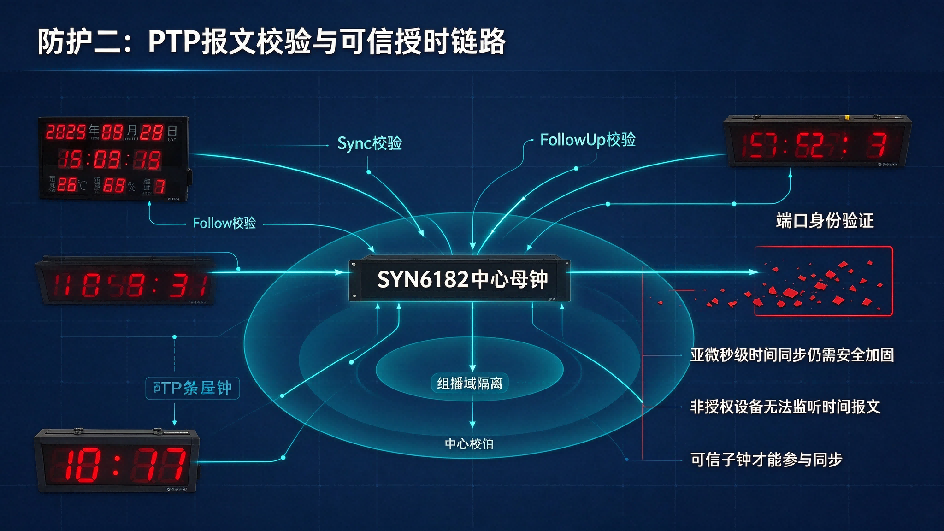
2. PTP报文校验,保障高精度授时链路可信
电力、工业以及大型交通枢纽场景大量使用PTP(IEEE1588)实现亚微秒级时间同步。中心母钟支持PTP输出,PTP协议同样存在报文伪造风险。安全子母钟系统需要支持PTP报文校验、组播域隔离:
- 对PTP同步报文、跟随报文增加校验标识,非法伪造PTP报文无法通过校验;
- 划分独立PTP组播域,非授权设备无法监听PTP时间报文;
- 支持PTP端口身份验证,限制只有可信子钟才能参与PTP时间同步。
3. 子钟IP白名单,准入管控,拦截非法子钟接入
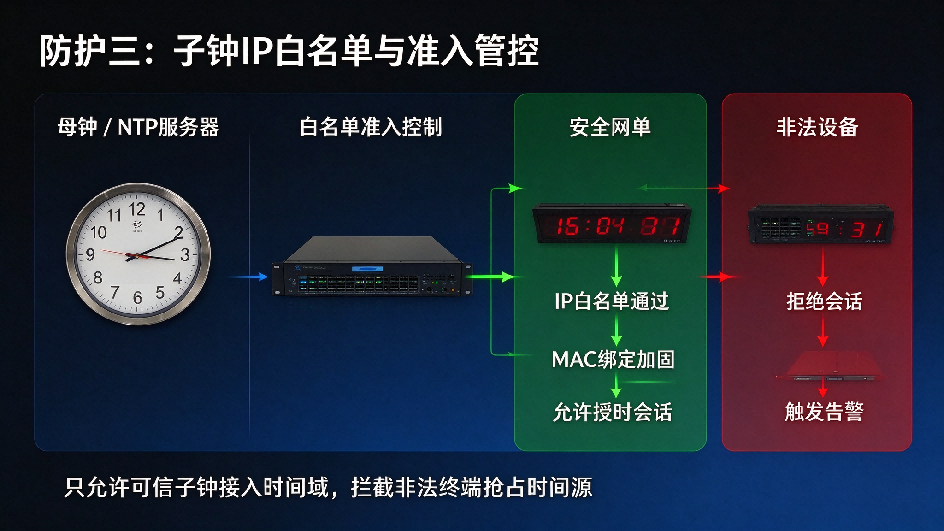
母钟/NTP服务器内置IP白名单机制是子母钟场景独有的防护手段,适配网络子钟批量接入的业务形态。
- 母钟仅接受白名单内IP地址的子钟发起同步请求;不在白名单的IP,无论发送NTP/PTP报文,直接拒绝建立授时会话;
- 白名单可结合MAC绑定进一步加固,防止内网IP篡改绕过限制;
- 当出现不在白名单的设备持续发起授时请求,系统判定为非法子钟接入行为,触发安全告警,告警信息可接入SYN6187时间统一监控软件,实现统一告警呈现。
这个功能专门解决“非法子钟私自接入内网抢占时间源”的威胁,是内网子母钟安全选型的关键指标。
4. 母钟网络隔离:禁止母钟向外网暴露
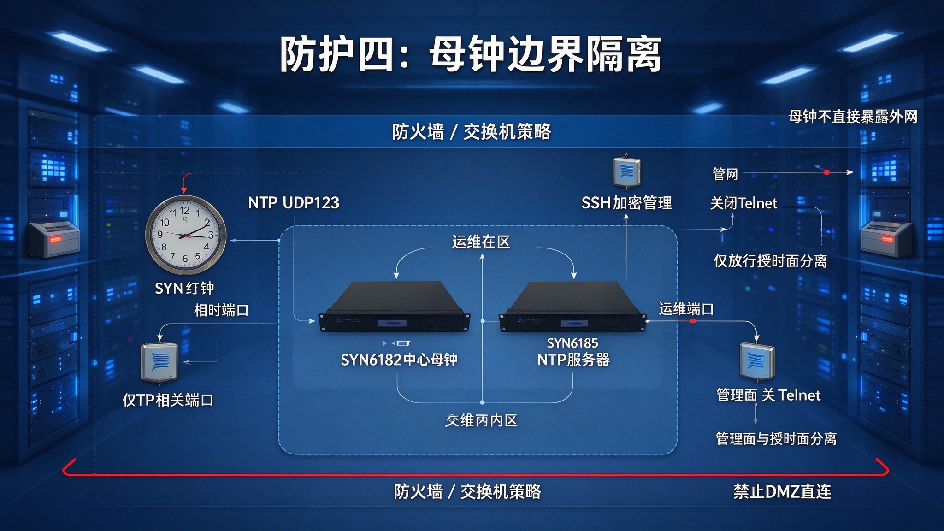
以中心母钟作为整套系统的时间信任根,必须严格网络边界隔离:
- 母钟部署在内网独立时间子网,不直接连接互联网,不开放外网访问;
- 母钟管理口、授时口物理/逻辑分离:授时口只负责NTP/PTP时间分发,不开放WEB、SSH、Telnet等管理服务;管理口单独接入运维内网,不对外提供授时服务;支持SSH加密管理,关闭Telnet明文管理端口,降低管理面风险;
- 防火墙/交换机策略:仅放行母钟到子钟的NTP(UDP123)、PTP相关端口,禁止母钟主动向外发起连接,关闭不必要端口,缩小攻击面。
安全底线:母钟绝不允许放置在DMZ区,不能直接暴露外网。即使外网被攻破,攻击者也无法通过外网链路篡改内网时间基准。支持主备母钟自动切换,在做好网络隔离前提下,既保障时间业务高可用,又规避网络攻击风险。
5. 独立安全日志,时间篡改攻击告警
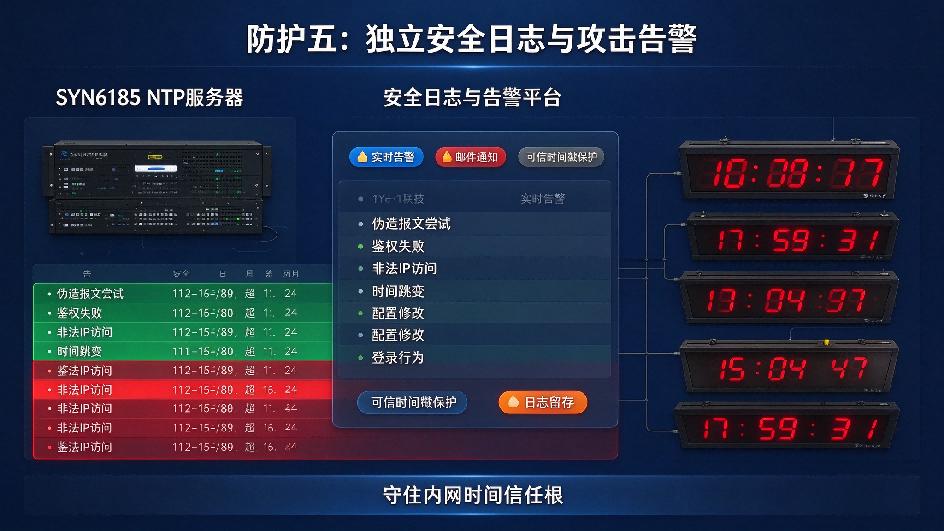
普通子母钟日志只记录同步状态,而面向等保、电力、金融、机场地铁医院场景的子母钟,需要独立安全审计日志,和业务日志分开存储。本地可存储20000条以上NTP运行日志,支持远程日志上送,可记录授时安全相关事件:
- 记录事件:伪造授时报文尝试、鉴权失败、非法IP访问、白名单外设备接入、时间跳变、母钟配置修改、登录行为;
- 实时告警:当检测到NTP报文校验失败、大量异常同步请求,判定为授时欺骗攻击,主动上报告警到运维平台、监控软件,支持邮件告警通知;
- 日志自带时间戳保护:安全告警日志本身采用母钟可信时间标记,防止攻击者篡改日志时间掩盖攻击痕迹,满足等保审计留存要求。
三、落地选型与工程实施建议
- 区分“基础授时子母钟”和“安全增强型子母钟”。很多厂商方案只在简介一笔带过安全,实际产品不支持NTP鉴权、IP白名单、攻击告警。等保三级、电力调度、金融机房、机场地铁医院项目,技术协议中必须明确写入NTP鉴权、PTP报文校验、IP/MAC白名单、安全告警、日志留存要求。硬件层面除精度、守时、显示指标外,需要核验设备是否修复Y2K36、Y2K38时间溢出问题。
- 网络层面配套加固:子母钟所在VLAN单独隔离,交换机端口开启准入,禁止随意接入终端;开启端口风暴抑制,防范NTP/PTP报文泛洪攻击;子钟可按需选用POE供电模式,简化布线同时在交换机侧做端口策略管控。
- 安全运维:母钟密钥定期轮换,白名单随子钟点位变更及时更新;定期审计安全告警日志,排查内网异常授时请求;利用时间统一监控软件定期巡检所有子钟同步状态,及时发现子钟同步异常、时间被篡改风险。
结语
时间基础设施,是整个内网信息系统的底层信任基石。很多安全建设目光集中在服务器、防火墙、工控主机,却忽视了网络子母钟这条授时链路。内网不存在绝对可信,攻击者不需要攻破母钟,仅靠伪造NTP报文就能摧毁整个系统日志的可信度。
对于电力、金融、机场、地铁、医院等需要满足等保要求的项目,子母钟安全不能作为附加选项。一套可靠的网络子母钟系统,除了精度、晶振守时、主备冗余、子钟显示等硬件指标,NTP鉴权、PTP报文校验、子钟IP白名单、母钟边界隔离、独立安全告警日志,缺一不可。授时防欺骗,本质就是守住内网时间信任根。
网络子母钟授时防欺骗及内网隔离安全解决方
网络子母钟授时防欺骗及内网隔离安全解决方 (1)
网络子母钟授时防欺骗及内网隔离安全解决方 (2)
网络子母钟授时防欺骗及内网隔离安全解决方 (3)
网络子母钟授时防欺骗及内网隔离安全解决方 (4)
网络子母钟授时防欺骗及内网隔离安全解决方 (5)
网络子母钟授时防欺骗及内网隔离安全解决方 (6)
网络子母钟授时防欺骗及内网隔离安全解决方 (7)
网络子母钟授时防欺骗及内网隔离安全解决方 (8)
网络子母钟授时防欺骗及内网隔离安全解决方 (9)
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号