DrayTek 路由器 8.6 分漏洞,公开 PoC 已出,你的固件还在 1.5.1.6 吗
原创
DrayTek 路由器 8.6 分漏洞,公开 PoC 已出,你的固件还在 1.5.1.6 吗
原创
Lethehong
发布于 2026-11-15 20:01:07
发布于 2026-11-15 20:01:07
公开 PoC 和官方补丁在同一天出现,这种节奏很少见。这篇不转述通告,我想把 sub_14914 这个函数为什么守不住 swmconfigupload 这个参数讲清楚,再给你一条今晚就能跑的核对命令。
图 1 本文配图:文章主题场景示意
8.6 分不是重点,PR:L 才是
NVD 在 2026 年 11 月 15 日收录了 CVE-2026-129449,CVSS 4.0 基础分 8.6,评级 HIGH。很多人的第一反应是,没到 9 分,先放一放。
我盯着这个向量看了很久。AV:N 说明网络可达,AC:L 说明条件稳定,UI:N 说明不需要受害者点任何东西。这三个凑在一起,意味着攻击面是敞开的。
但真正决定你今晚睡不睡得着的,是 PR:L。
PR:L 的意思是,攻击者需要持有低权限凭证。翻译成人话,他得先有一个能登录这台设备的账号。
这就把攻击者分成了两类。一类是已经拿到某个普通账号的人,比如离职员工、被钓鱼泄露的运维账号、或者从其他系统撞库撞出来的弱口令。另一类是纯粹的外部路人,他连登录框都过不去。
对第一类人,这个漏洞是提权跳板。对第二类人,它暂时只是一条公开的利用代码,还差一把钥匙。
命令注入长在文件上传的处理函数里
官方描述很简短,受影响的函数是 /cgi-bin/mainfunction.cgi 里的 sub_14914,被操纵的参数叫 swmconfigupload。
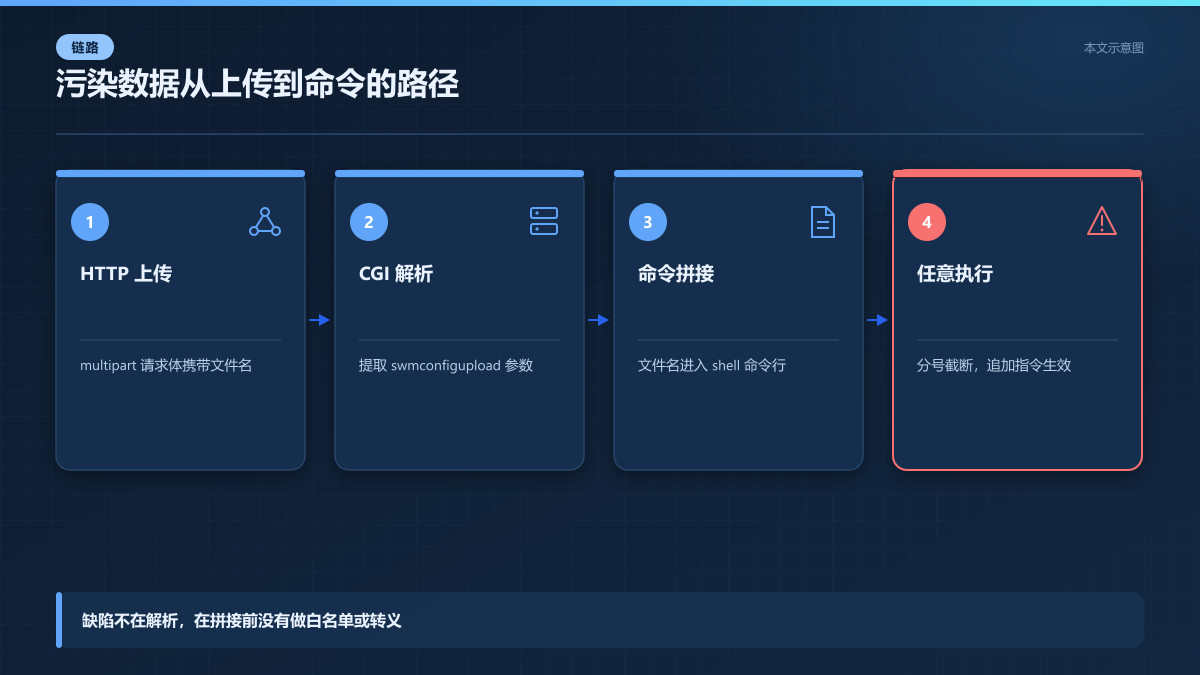
图 2 本文示意图:一个文件名参数穿过三层处理,在最后一步失去边界
我看到 swmconfigupload 这个名字的第一反应是,它大概率跟配置文件的导入导出有关。upload 这个后缀在嵌入式设备的 Web 管理界面里,几乎总是对应一个文件上传接口。
把这两条信息拼起来,缺陷的轮廓就出来了。用户在管理界面里上传一个配置文件,CGI 把文件内容或者文件名交给底层处理,中间某一环把它拼进了 shell 命令。
CWE-77 是命令注入,CWE-74 是注入类问题的总目。NVD 同时挂了这两个分类,说明它认定污染数据从外部进入,最终流到了命令解释器。
这里有个细节我想单独说。sub_14914 这个命名风格是反编译工具自动生成的,不是厂商源码里的函数名。这意味着分析者手里只有固件二进制,没有符号表。
换句话说,这个函数的真实职责、参数校验逻辑、以及它调用了哪个 libc 函数,公开信息里都没有。我只能根据命名和 CWE 分类推断,这是推断,不是定论。
校验大概率漏在了拼接之前
嵌入式设备的 CGI 处理文件上传,典型路径是这样的。Web 服务器把 multipart 请求体交给 CGI,CGI 解析出文件名和内容,存到临时目录,然后调用一个系统命令去做后续处理,比如解压、校验格式、或者通知某个守护进程。
危险就出在最后一步。如果代码写成 system("tar -xf " + filename) 或者 popen("cp " + tmpfile + " /etc/config/"),而 filename 来自用户可控的 multipart 头,那么一个包含分号或者反引号的文件名就能截断原命令,追加任意指令。
为什么以前没人发现。我猜有两个原因。第一,这个接口通常要求登录,安全研究者的注意力更多放在未授权接口上。第二,配置文件上传属于低频操作,正常运维人员一年也点不了几次,异常流量不容易被注意到。
同类实现里,做得好的会怎么做。要么把文件名重写成固定值,比如 upload_tmp_001,完全不信任客户端传来的名字;要么用 execve 传数组,把参数和命令分开,不给 shell 解释的机会。
推演拼接点(示意代码,用伪代码展示危险拼接与安全写法的差异,帮助定位修复点)
# 危险写法:文件名直接拼进 shell 命令
# 对应 sub_14914 可能的行为
def handle_upload_bad(filename, tmpdir):
    cmd = "tar -xf " + tmpdir + "/" + filename + " -C /etc/config/"
    os.system(cmd)  # 文件名含 ; 即可截断

# 安全写法一:白名单重命名
def handle_upload_safe(filename, tmpdir):
    safe_name = "upload_tmp_001"  # 完全丢弃客户端文件名
    cmd = ["tar", "-xf", os.path.join(tmpdir, safe_name), "-C", "/etc/config/"]
    subprocess.run(cmd, shell=False)  # 不经过 shell

# 安全写法二:校验文件名只含字母数字和点
import re
def is_safe(name):
    return bool(re.fullmatch(r"[A-Za-z0-9_.-]{1,64}", name))

# 推演:如果 is_safe 没被调用,或调用在拼接之后,注入成立
# 修复应发生在 cmd 构造之前,而不是在 os.system 之后做日志
这两种做法都不难,难的是在十几年前写下的 CGI 代码里,没人觉得这是个问题。
所以这个漏洞的根源不在解析层,在拼接层。数据从 HTTP 请求体进来,穿过 CGI 的参数解析,最后在调用 shell 的那一行失去了边界。
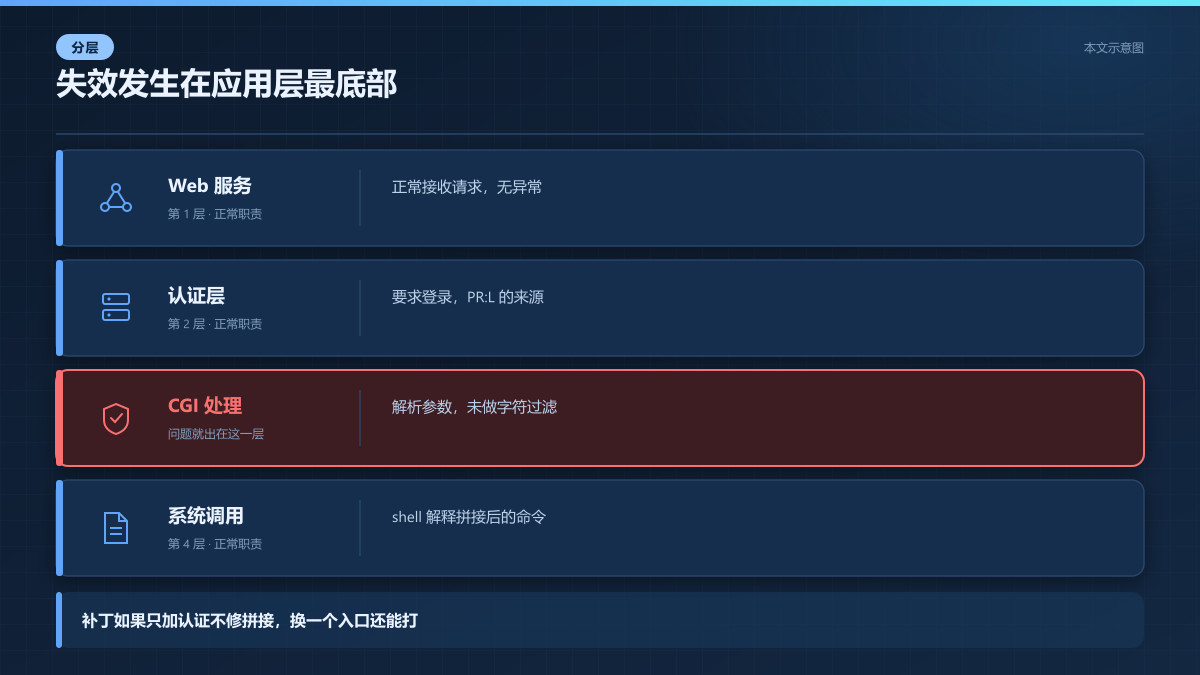
图 3 本文示意图:Web 层和认证层都正常,问题出在 CGI 调用 shell 的那一层
PoC 公开了,但我没跑
NVD 的描述里有一句很直白的话,the exploit has been disclosed publicly and may be used。公开利用代码已经存在。
我没有去复现它。原因很简单,我手上没有 Vigor2960 的硬件,也没有合法的测试授权。拿一个公开 PoC 对着别人的设备跑,那不是研究,那是闯祸。
我能确认到哪一步。我能确认受影响的版本区间是 up to 1.5.1.6,能确认修复版本是 1.5.1.7,能确认触发路径需要登录后的文件上传操作。
我不能确认的是,PoC 具体构造了什么样的文件名,是否需要额外的请求头配合,以及不同固件小版本之间利用条件是否一致。这些公开信息里都没披露。
如果你要自己验证,我建议的顺序是这样。先在一台隔离环境的设备上,用普通账号登录,打开配置导入页面,抓一个正常的上传请求,看它的 multipart 结构。然后只改文件名部分,塞一个无害的探测命令,比如 id 重定向到 /tmp 下。看返回和文件系统里有没有痕迹。
结果不对的时候,先怀疑三件事。会话有没有过期,CSRF token 有没有带对,文件大小有没有超过限制。这三条是嵌入式 Web 接口最常见的坑。
今晚能做的三件事,按顺序来
第一件,立刻做的。确认你手上有没有 Vigor2960,以及它的固件版本。厂商自己的说法是,1.5.1.6 不是最新版,最新版修了很多安全问题,而且还有一个版本在路上。这句话的潜台词是,1.5.1.7 修了这个洞,但可能还有别的。
如果你在公网上暴露了这台设备的管理界面,今晚就把它关掉。不是改端口,是关掉公网访问。这个动作不需要等补丁,也不需要停机。
核对固件版本(示意代码,通过 HTTP 响应头或登录页指纹判断是否在受影响区间)
#!/bin/bash
# 用法: ./check_vigor.sh 192.168.1.1
TARGET=$1
if [ -z "$TARGET" ]; then
  echo "用法: $0 <设备IP>"
  exit 1
fi
# 抓取登录页,DrayTek 通常在标题或 JS 里带型号
resp=$(curl -s -m 5 "")
if echo "$resp" | grep -qi "Vigor2960"; then
  echo "[!] 目标疑似 Vigor2960,请手动核对固件版本"
  # 部分固件在 /cgi-bin/mainfunction.cgi 的响应头里带版本
  ver=$(curl -s -I -m 5 "" | grep -i "Server")
  echo "[*] 响应头: $ver"
  echo "[*] 受影响区间: <= 1.5.1.6,修复版本: 1.5.1.7"
else
  echo "[-] 未识别为 Vigor2960,请人工确认"
fi
第二件,这周做的。升级到 1.5.1.7 或更高。升级前导出配置备份,升级后核对配置有没有丢。嵌入式设备升级翻车的概率不低,备份是唯一的退路。
第三件,如果升不了。比如设备已经过了维保,或者升级会影响业务。过渡办法有两个。一是把管理界面限制在固定的管理网段,用防火墙规则卡死来源 IP。二是把能登录这台设备的账号全部过一遍,弱口令改掉,离职人员的账号删掉。
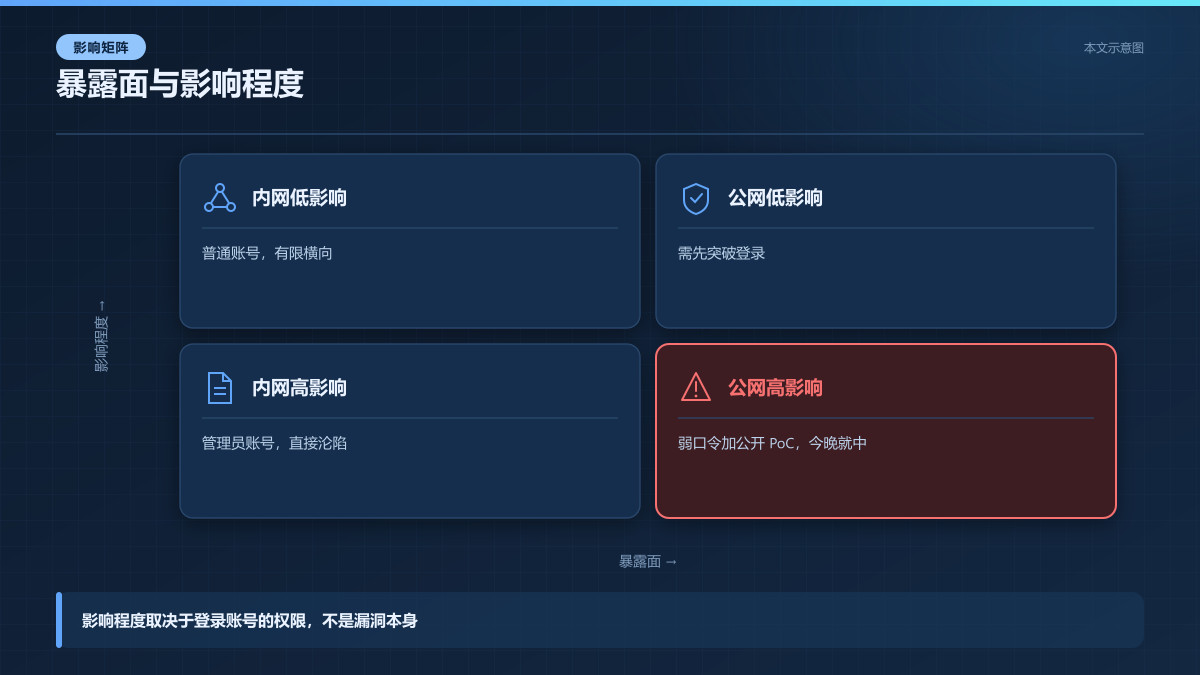
图 4 本文示意图:公网加高权限账号是最危险的一格,但内网也不安全
PR:L 这个前提,在你自己手里。账号管住了,攻击者的门槛就回来了。
公开信息缺的那一块,只能等
这次分析最大的空白,是 sub_14914 的内部逻辑。我没有固件,没有反编译结果,所有关于「拼接发生在哪一行」的说法都是基于同类 CGI 实现的推断。
第二个空白,是 PoC 的细节。公开渠道只说了 exploit 已披露,没说披露在哪、长什么样、需不需要配合其他条件。这直接影响在野利用的紧迫程度。
第三个空白,是厂商那个「另一个版本」的时间表。官方原话是 in our release plan,没有日期。这意味着 1.5.1.7 之后可能还有一个补丁要跟。
所以我的判断是,今晚关公网访问,这周升 1.5.1.7,然后盯着厂商的发布公告。别等那个还没影的版本,先把已知的洞堵上。
这类设备的通病,不在这一次
DrayTek 不是第一次出这种事。嵌入式网络设备的 Web 管理界面,常年是命令注入和栈溢出的重灾区。原因不复杂,固件更新慢,代码遗产多,安全投入少。
今天 NVD 一口气收录了好几个 D-Link 的 10 分漏洞,都是同一种模式。老固件,老接口,老问题。
我写这篇不是想吓唬谁。我想说的是,如果你手里有一批这类设备,别把它们当网络设备看,把它们当一台跑着老旧 Web 服务的 Linux 主机看。该打的补丁,该关的端口,该管的账号,一样都不能少。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
谢谢你看我的文章,我们,下次再见。
写在最后
一个 8.6 分的漏洞,真正决定它会不会变成事故的,不是评分,是你那台设备上还挂着几个能登录的账号。今晚关掉公网访问,比等一个没有日期的补丁实在。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号