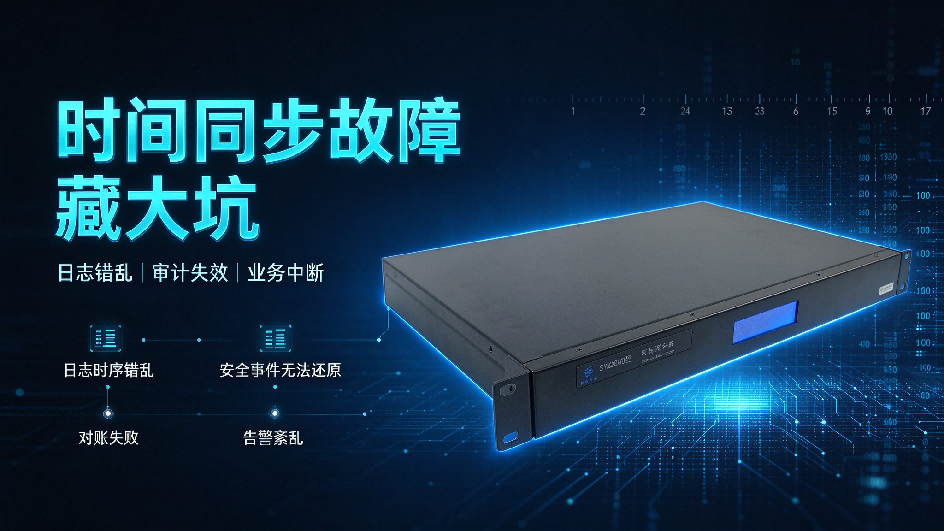
时间同步故障藏大坑!机房宕机、审计翻车,问题出在时间服务器
原创
时间同步故障藏大坑!机房宕机、审计翻车,问题出在时间服务器
原创
同步天下
发布于 2026-11-16 08:24:48
发布于 2026-11-16 08:24:48
摘要:很多机房运维选型时间服务器时,把关注点局限在授时精度指标,却忽略时间同步是日志关联、安全审计、业务对账、视频取证、告警溯源的底层基础。当多设备、多系统时间基准不一致,会出现日志时序错乱、安全事件无法还原、等保测评不通过、金融交易对账失败、监控告警逻辑紊乱、监控录像丧失证据效力等连锁风险。本文对比公网NTP授时与本地时间服务器的差异,解释等保、涉密、工业场景限制公网NTP的合规与技术原因,梳理选型中容易被忽略的长期技术风险,给出可信时间同步方案的判断依据。
关键词:时间服务器,时间同步服务器,时钟源服务器,时钟服务器
一、时间同步不是“对个钟”:时间戳是所有系统事件的基准索引
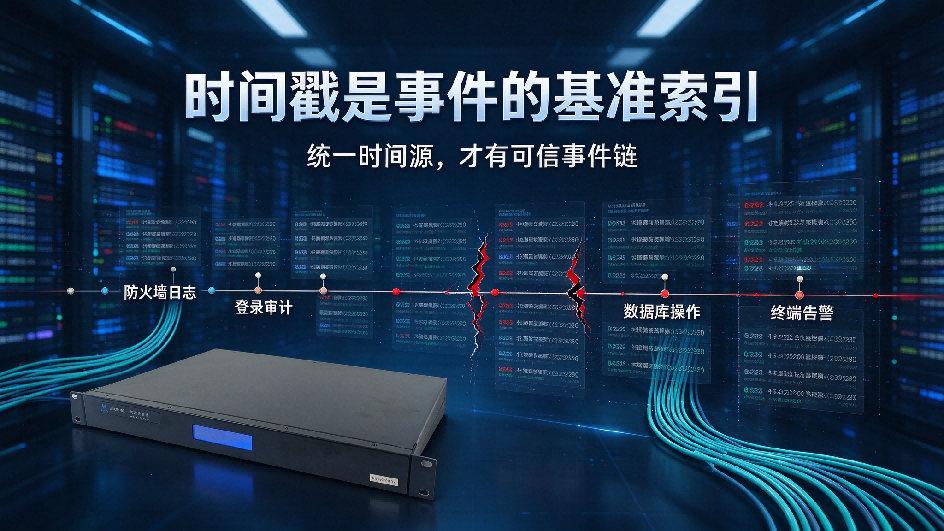
分布式信息系统内,防火墙、服务器、数据库、摄像头、工控设备、安全日志平台产生的所有事件记录,都依靠时间戳判定事件先后顺序与因果关系。单台设备自身时钟会随运行持续漂移,石英晶振、系统时钟长期运行后偏差逐步累积,跨设备之间偏差会持续扩大。
NTP协议(RFC 5905)[2]定义了网络时间同步机制,目标是让分布式系统共享统一时间基准;但协议本身仅解决时间传递,不能自动保证时间来源可信、传输链路安全、离线守时可靠。作为整套系统的时钟源服务器,硬件本身的可靠性直接决定全网时间基准质量。
在安全事件处置场景中,安全分析师需要串联防火墙拦截日志、登录审计日志、数据库操作日志、终端告警,还原攻击链路;如果各设备时间基准不一致,事件时序颠倒、时间线混乱,安全调查就无法形成可信证据链。
很多采购容易忽略一个远期技术隐患:NTP协议存在Y2K36(2036年时间回绕)[9]问题,Unix系统存在Y2K38(2038年时间溢出)[10]风险。NTP时间戳以1900年1月1日为纪元,若不进行纪元扩展适配,32位秒计数器在2036年计数上限到达后回绕归零,时间会错误跳回1900年;Unix 32位时间戳在2038年1月19日将发生整数溢出,部分系统会把时间错误解释为1901年或更早,直接造成授时错乱、业务逻辑异常。设备服役周期普遍可达十年以上,选型阶段就应当确认硬件固件是否完成该类远期时间bug适配,避免多年后爆发系统性故障。
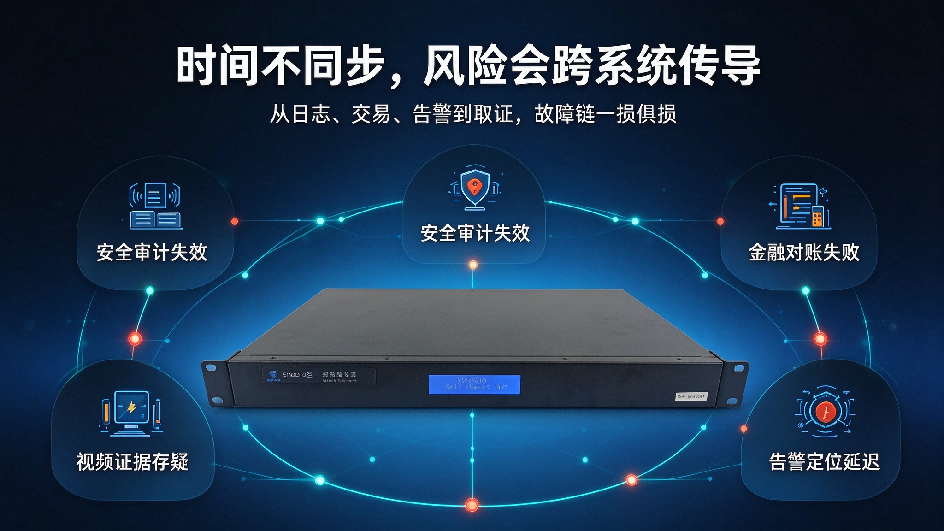
二、时间不同步带来五类典型业务与合规事故
(一)安全审计失效,等保测评直接不通过
《信息安全技术 网络安全等级保护基本要求》(GB/T 22239-2019)[1]对三级、四级系统提出日志集中审计要求,审计记录应包括事件的日期和时间、用户、事件类型、事件是否成功等信息;测评实践中,测评人员会抽查网络设备、服务器、安全设备的时间同步状态,核查日志时间戳是否与标准时间源保持一致、是否可溯源。日志审计的前提就是时间源统一。
若系统依赖分散的公网NTP源,各设备时间源不一致,日志无法关联,审计记录失去核验价值,属于高风险整改项。很多项目验收不通过,根源就是没有部署合规的时间同步服务器,仅仅简单调用互联网开放授时接口。
(二)金融与交易系统对账失败,引发业务纠纷
支付、清算、证券、能源交易系统依靠时间戳标记交易发起、成交、回执节点。上下游系统、数据库、中间件时间不同步时,交易记录时序错位,会出现单边账、订单状态错乱、对账文件无法匹配,引发业务差错。这类差错排查难度高,往往需要人工逐笔核对交易流水,造成业务停摆和经济风险。
(三)监控告警错乱,故障定位效率大幅下降
机房动环、工业PLC、变电站、储能场站的告警逻辑依赖时间关联。例如遥信变位、保护动作、故障录波数据,需要依靠统一时间戳判断告警是同源连锁故障还是独立事件。时间偏差较大时,告警时序颠倒,运维人员无法区分告警先后顺序,误判故障根因,延误故障处置。电力行业标准对时间同步精度、时间溯源有强制要求,不满足指标会影响电网稳定运行评估。
(四)视频监控录像丧失司法取证效力
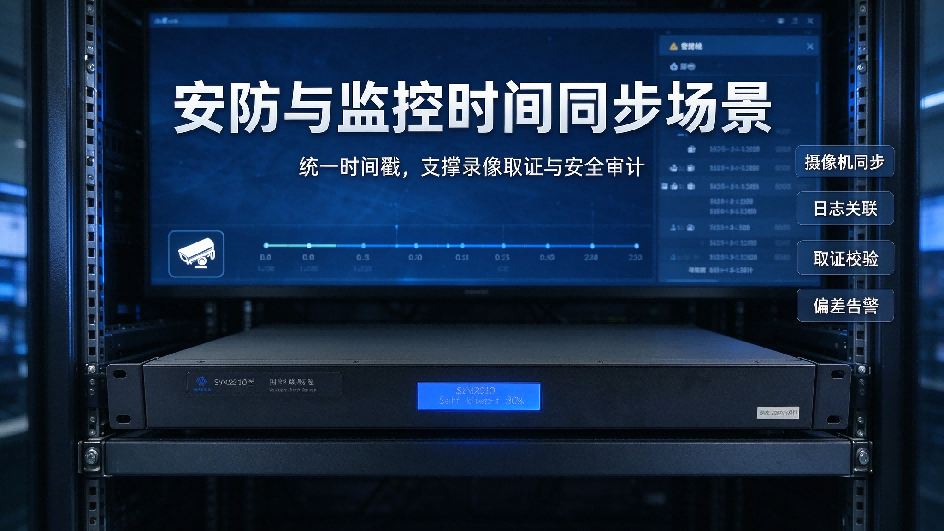
根据最高人民法院、最高人民检察院、公安部《关于办理刑事案件收集提取和审查判断电子数据若干问题的规定》[3],电子数据的审查判断应当围绕真实性、合法性、关联性展开,对电子数据是否真实应着重审查其完整性、是否被篡改等情形。司法部《录像真实性鉴定技术规范》(SF/T 0123—2021)[4]也将录像文件属性时间信息、元数据一致性、时间计数的连续性等列入检验内容。
摄像头断电后本地时钟重置、多台摄像机时间各自独立漂移,录像上的时间标记无法相互印证,司法鉴定环节会认定该视频证据存疑,难以作为定案依据。整套监控网络的时间可信度,完全取决于后端部署的时钟服务器输出的基准时间。
(五)极端场景诱发业务逻辑异常、间接宕机
部分工业控制、实时计算、分布式调度系统内置时序判断逻辑,当时间偏差超出阈值,会触发定时器异常、任务重复执行、数据分片错乱、分布式锁失效,严重时引发业务服务异常中断。这类故障隐蔽性很强,故障现象和普通程序bug高度相似,排查周期很长。同时远期的Y2K36/Y2K38时间溢出风险也属于该类隐蔽故障,只有时间节点到来时才集中爆发,事前很难模拟发现。
三、免费公网NTP授时:看似省钱,暗藏多重固有风险
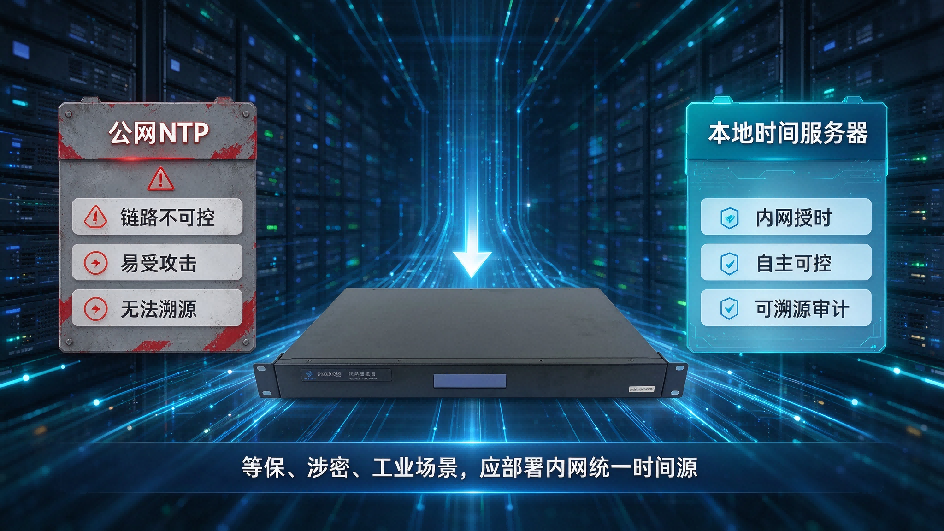
公网NTP服务器是互联网开放时间源,部署简单、零成本,是很多小型机房的默认选择,但它存在协议安全、链路、合规三方面短板。
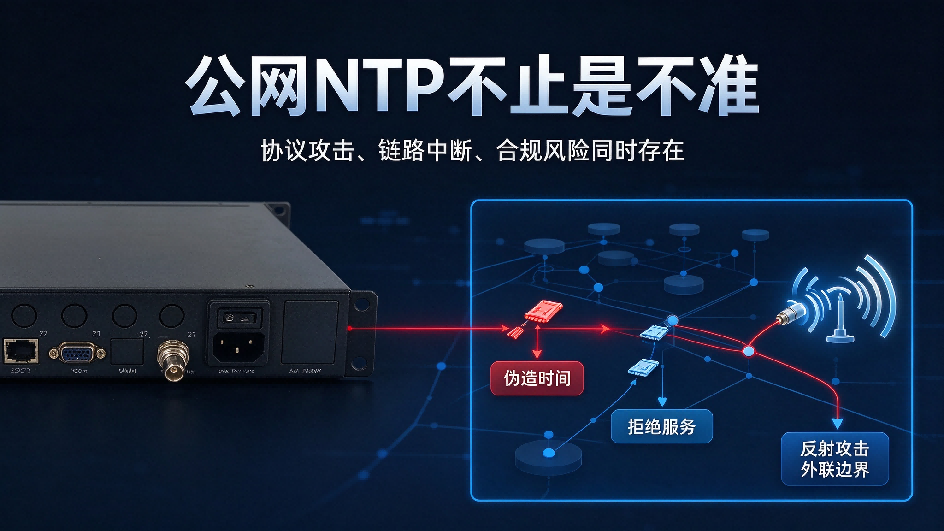
第一,NTP协议基于UDP无连接报文传输,缺乏原生强身份认证,攻击者可构造伪造NTP应答包,在链路中篡改设备本地时间。NTP项目官方安全公告记录过多条安全漏洞,其中CVE-2020-13817(NTP Bug 3596)[5]允许离路攻击者在预测传输时间戳后,向依赖未认证IPv4时间源的ntpd发送伪造数据包,导致守护进程退出或系统时间被篡改;同时NTP协议还常被利用实施DDoS反射放大攻击[7],威胁内网稳定。
第二,公网NTP源属于互联网外部资源,链路经过公网路由,存在延迟抖动、丢包、服务中断风险;运营商、防火墙策略变更都可能导致内网设备无法访问公网NTP,同步中断后设备时钟持续漂移。
第三,公网时间源无法提供可溯源的计量校准证书。时间溯源指本地时钟源向上逐级溯源至国家标准时间(UTC(NIM));等保、电力、轨道交通项目验收时,常要求提供时间服务器计量检定/校准证书,公网NTP无法提供可核验的溯源链路证明。
表1 公网NTP授时与本地时间服务器对比
对比维度 | 公网NTP授时 | 本地时间服务器 |
|---|---|---|
时间源可控性 | 依赖互联网外部资源,不受本网控制 | 以卫星授时或内置原子钟/恒温晶振为基准,自主可控 |
协议与链路安全 | 无原生强认证,存在离路篡改、反射放大攻击风险,链路抖动不可控 | 内网闭环授时,流量不跨公网,攻击面小 |
离线守时能力 | 公网不可达即失去时间基准,时钟持续漂移 | 卫星中断后依靠恒温晶振/铷钟守时,维持授时服务 |
溯源与合规 | 无法提供计量校准证书与溯源链路 | 可配套计量校准证书,满足等保、电力、司法核查要求 |
适用场景 | 非核心、无合规要求的小型办公网络 | 机房、政务、金融、安防、电力、涉密等高要求场景 |
四、为什么等保、涉密、工业关键信息基础设施场景禁止直接使用公网NTP
涉密信息系统遵循BMB20-2007《涉及国家秘密的信息系统分级保护管理规范》[8]等保密标准要求,涉密内网物理隔离、禁止直接连通互联网;访问公网NTP意味着内网需要向外网开放123端口,引入外联通道,突破物理隔离边界,存在数据外泄、被外网渗透的风险。
等级保护三级及以上、关键信息基础设施,核心原则是最小化外联。从安全设计角度,业务和安全审计数据不能依赖不受控的外部互联网服务;外部时间源不可控、不可审计、不可溯源,与“一个中心、三重防护”的等级保护安全设计思想[6]相悖。
工业、电力、轨道交通属于关键信息基础设施,业务连续性要求极高。公网链路不属于生产网可控范围,一旦公网NTP不可用,生产系统时间同步失效,直接影响保护装置、故障录波、SOE事件顺序记录功能,不符合行业技术规范。
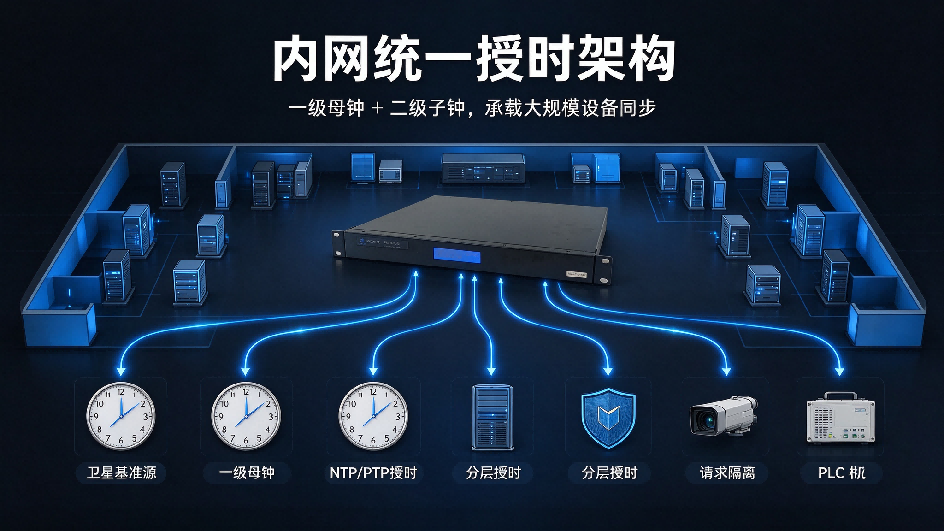
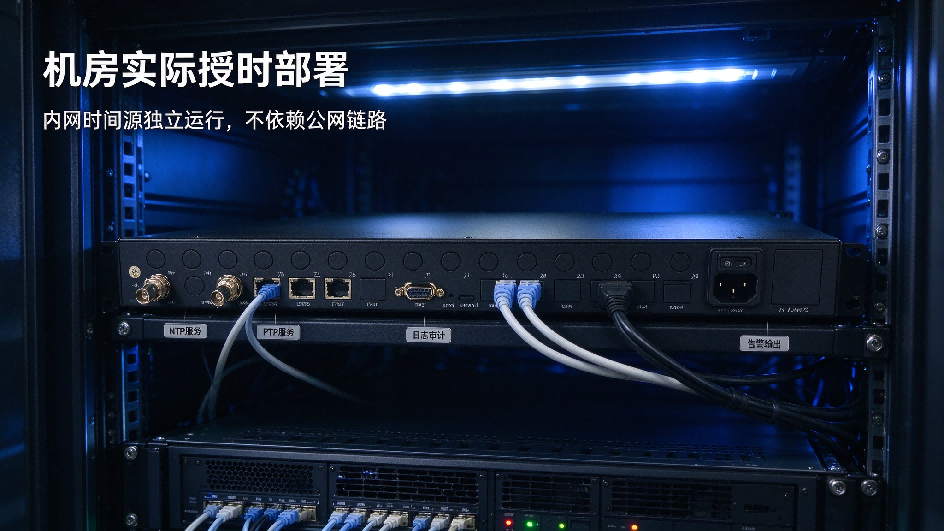
以上场景的合规方案,是部署内网本地时间服务器(NTP/PTP母钟),以北斗/GPS卫星、铷钟、恒温晶振作为内部基准时间源,在内网搭建独立授时网络,不依赖互联网。
五、本地时间服务器的核心价值,不止“授时准”
本地时间服务器部署在内网,作为统一一级时间源,为服务器、防火墙、摄像机、工控设备提供内网NTP或PTP(IEEE 1588)授时服务,核心价值体现在四个方面。
(一)时间源自主可控
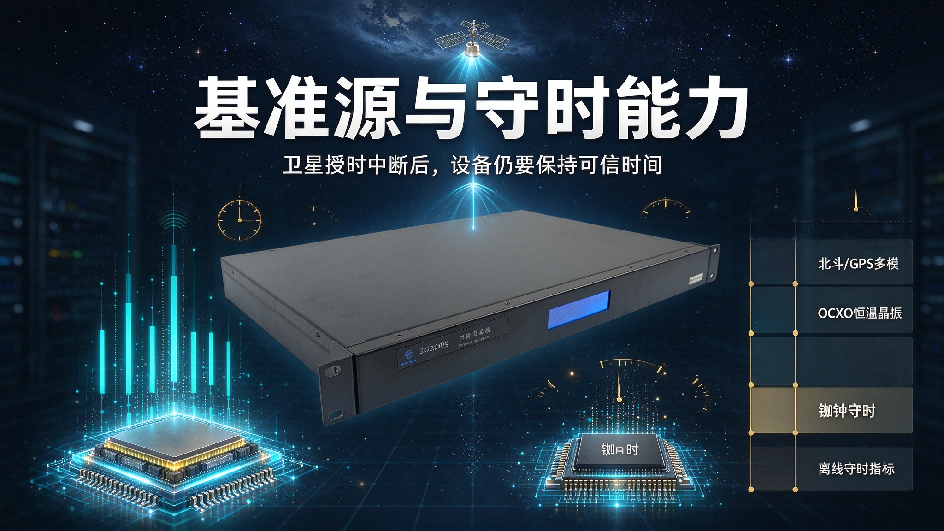
时间基准来自卫星授时或者内置原子钟/恒温晶振守时模块,不需要依赖外网;卫星信号中断时,依靠守时模块维持一段时间的时间精度,保障授时服务不中断。不同守时时基差异明显:普通恒温晶振、驯服恒温晶振、铷原子钟,在卫星失联后的守时能力从每天数毫秒到微秒级别不等,可根据业务连续性要求选配。一台合格的时钟源服务器,不能只看卫星接收性能,离线守时能力同样关键。
(二)支持时间溯源与审计
合规型号支持日志记录授时请求、时间源状态、偏差告警,可配套计量机构校准证书,满足等保、电力、司法鉴定的溯源核查要求。部分设备支持面板直观展示收星数量、系统运行状态,运维人员可以快速判断授时工作状态。
(三)内网隔离架构,消除外联风险
授时流量全部在内网流转,不需要开放出口访问公网UDP 123端口,规避公网协议攻击面;硬件层面无风扇低功耗设计,可以适应机房7×24小时长期不间断运行场景,减少硬件故障概率。
(四)适配高精度场景
支持PTP 1588协议时,可实现亚微秒级同步,满足5G基站、工业自动化、故障录波等高于NTP毫秒级精度要求的场景。同时硬件协议栈需要兼容IPv4/IPv6、多版本NTP,适配Windows、Linux、Unix等多类型业务主机,适配异构的内网设备环境。
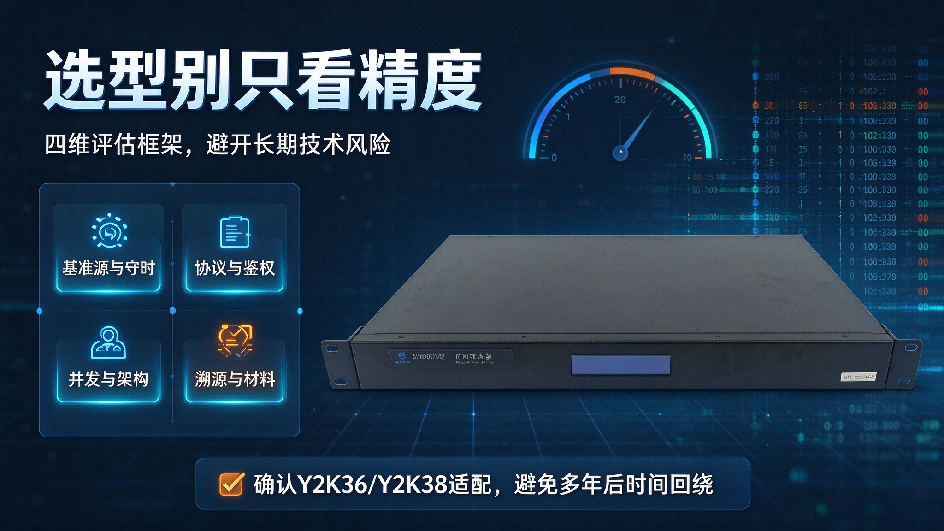
六、选型避坑:评估时间服务器,要建立“四维评估框架”
很多采购仅核对标称授时精度,建议从四个维度综合评估。
(一)基准源与守时能力
确认授时源(北斗优先、支持多模)、守时配置(OCXO恒温晶振/铷钟)、无卫星条件下的守时指标;同时核验固件是否解决Y2K36、Y2K38远期时间溢出问题,规避长期服役的时间炸弹风险。很多时间同步服务器产品只宣传授时精度,对离线守时、远期时间兼容问题一笔带过,需要重点核实。
(二)协议支持
是否同时支持NTP v4、PTP 1588,是否支持访问鉴权、授时日志,是否兼容IPv4、IPv6双协议栈。
(三)并发能力
确认单台设备最大NTP请求处理能力、最大并发客户端数量;内网摄像头、PLC数量庞大的项目,要核算每秒NTP请求量,必要时规划分层授时架构(一级母钟+二级子钟),避免单台服务器性能瓶颈。
(四)溯源与材料
是否可提供有效计量校准证书、产品国产化说明,匹配项目验收清单;同时关注硬件环境适应性、供电冗余、告警输出等工程落地细节。
七、结语
时间同步属于信息系统底层基础能力,平时静默运行,故障影响面隐蔽且巨大。公网NTP适合非核心、无合规要求的小型办公网络;对于机房、政务、金融、安防、电力、涉密等需要审计、取证、等保验收的场景,本地部署可信时间服务器是合规和稳定运行的必要条件。选型的核心不是单纯比拼精度参数,而是构建一条可控、可审计、可溯源、不依赖公网,同时兼顾远期时间bug适配的内网时间基准体系。
审计翻车问题出在时间服务器
审计翻车问题出在时间服务器 (1)
审计翻车问题出在时间服务器 (2)
审计翻车问题出在时间服务器 (3)
审计翻车问题出在时间服务器 (4)
审计翻车问题出在时间服务器 (5)
审计翻车问题出在时间服务器 (6)
审计翻车问题出在时间服务器 (7)
审计翻车问题出在时间服务器 (8)
审计翻车问题出在时间服务器 (9)
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号