Python复制文件:copyfile、copy、copy2的权限与mtime区别
原创
Python复制文件:copyfile、copy、copy2的权限与mtime区别
原创
逻界软件科技工作室
发布于 2026-11-16 16:05:50
发布于 2026-11-16 16:05:50
同一份文件,用三个函数复制,内容都一样,权限和修改时间却未必一样。脚本如果只检查“文件存在”,很容易把这些差别漏掉。
本文按Python 3.14文档说明,在Linux、CPython 3.14.3上做隔离实验。主对照限定普通文件、不同路径的新目标;覆盖已有文件和符号链接的部分另行说明。目标是分清复制接口,不是验证完整备份方案。
一、先确定需要保留什么
把需求拆成内容字节、权限模式位、修改时间mtime,就容易选择了。(资料1)
函数 | 内容 | 源权限模式位 | 源mtime |
|---|---|---|---|
| 复制 | 不复制 | 不保留 |
| 复制 | 复制 | 不保留 |
| 复制 | 复制 | 尝试保留 |
这里的“权限”只指mode,不是完整访问控制。copyfile要求完整目标文件名;copy和copy2还能接收已有目录,把文件放到目录下,沿用源文件名。(资料1)
只要内容,选copyfile;还要源mode,选copy;还需要mtime等元数据,考虑copy2。不要因为名字里多了一个2,就把它当成“完整备份”。
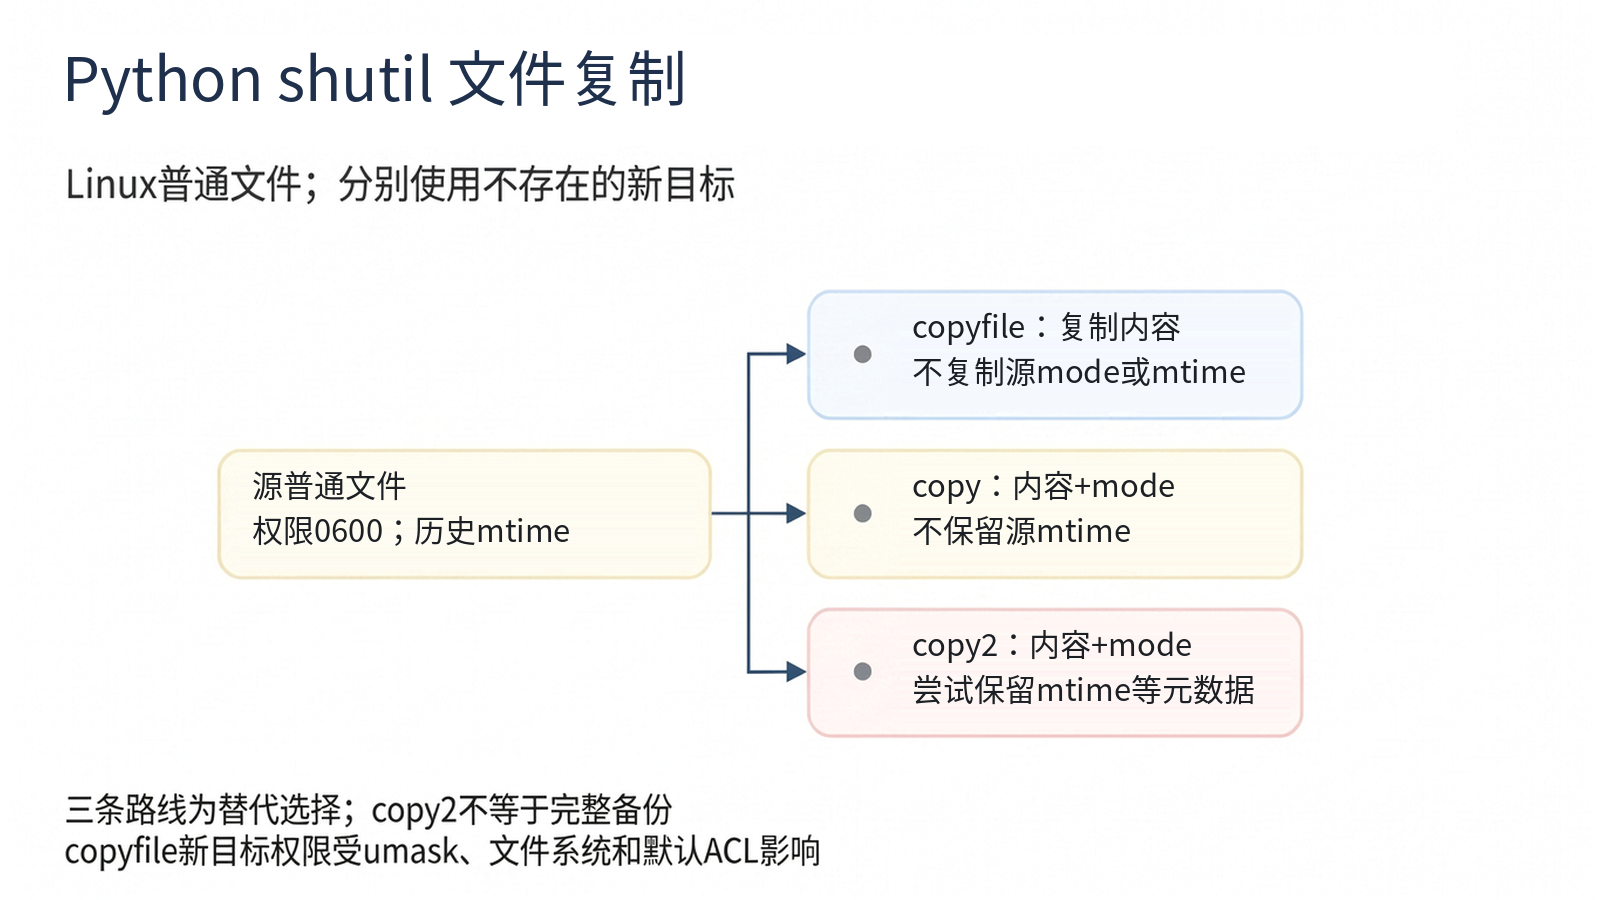
图注:AI辅助示意。三条路线是替代选择,限定Linux普通文件和不同的新目标;新建权限受环境影响,copy2不代表完整备份。
二、用临时文件做一次完整对照
下面代码只用标准库,保存为随文实验.py后执行python3 随文实验.py。代码按Linux收窄条件,不碰生产路径,也不修改进程umask。临时目录由TemporaryDirectory创建,正常退出时清理;位置遵循TMPDIR等标准约定。(资料4)
源文件写入固定字节,设为0600,再设置历史mtime。代码用显式异常检查,不用会被-O删除的assert。
from pathlib import Path
import os
import shutil
import stat
import sys
import tempfile

检查项 = []


def 检查(条件, 说明):
    if not 条件:
        raise RuntimeError("检查失败:" + 说明)
    检查项.append(说明)
    print("通过:" + 说明)


def 应报错(异常类, 动作, 说明):
    try:
        动作()
    except 异常类:
        检查(True, 说明)
    else:
        raise RuntimeError("未抛出预期异常:" + 说明)


if not sys.platform.startswith("linux"):
    raise RuntimeError("此实验限定Linux普通文件,不用于Windows")

with tempfile.TemporaryDirectory() as 临时目录:
    根 = Path(临时目录)
    源 = 根 / "source.dat"
    内容 = b"demo\n"
    源.write_bytes(内容)
    源.chmod(0o600)
    历史时间 = 946_684_800_000_000_000
    os.utime(源, ns=(历史时间, 历史时间))
    源状态 = 源.stat()  # 先记状态,再读内容;不把请求时间当实际精度保证
    检查(stat.S_ISREG(源状态.st_mode), "源是普通文件")
    检查(stat.S_IMODE(源状态.st_mode) == 0o600, "源权限为0600")
    检查("system.posix_acl_access" not in os.listxattr(源), "源无扩展访问ACL")
    方法组 = (shutil.copyfile, shutil.copy, shutil.copy2)
    for 复制 in 方法组:
        目标 = 根 / (复制.__name__ + ".dat")
        检查(not 目标.exists(), 复制.__name__ + "使用新目标")
        复制(源, 目标)
        状态 = 目标.stat()  # 在read_bytes之前保存观测
        检查(stat.S_ISREG(状态.st_mode), 复制.__name__ + "目标是普通文件")
        检查(目标.read_bytes() == 内容, 复制.__name__ + "内容一致")
        保留时间 = 状态.st_mtime_ns == 源状态.st_mtime_ns
        检查(保留时间 == (复制 is shutil.copy2), 复制.__name__ + "的mtime符合预期")
        if 复制 is not shutil.copyfile:
            检查(stat.S_IMODE(状态.st_mode) == 0o600, 复制.__name__ + "复制权限")
        print(f"{复制.__name__} 权限={stat.S_IMODE(状态.st_mode):04o} mtime_ns={状态.st_mtime_ns}")
    # 已存在目标是额外对照:不把新文件权限受umask影响的结果当保证
    for 权限 in (0o600, 0o644):
        目标 = 根 / f"existing-{权限:o}.dat"
        目标.write_bytes(b"old\n")
        目标.chmod(权限)
        检查("system.posix_acl_access" not in os.listxattr(目标), f"既存目标{权限:04o}无扩展访问ACL")
        shutil.copyfile(源, 目标)
        状态 = 目标.stat()
        检查(stat.S_IMODE(状态.st_mode) == 权限, f"copyfile保留既存目标{权限:04o}")
        检查(目标.read_bytes() == 内容, f"copyfile覆盖既存目标{权限:04o}内容")
    for 复制 in 方法组:
        应报错(shutil.SameFileError, lambda: 复制(源, 源), 复制.__name__ + "拒绝同一文件")
    目录目标 = 根 / "destination"
    目录目标.mkdir()
    应报错(IsADirectoryError, lambda: shutil.copyfile(源, 目录目标), "copyfile拒绝目录目标")
    返回 = Path(shutil.copy2(源, 目录目标))
    检查(返回 == 目录目标 / 源.name, "copy2按源文件名放入目标目录")
    返回状态 = 返回.stat()
    检查(返回.read_bytes() == 内容, "copy2目录目标内容一致")
    应报错(FileNotFoundError, lambda: shutil.copy2(根 / "missing.dat", 根 / "missing-copy.dat"), "copy2传播源缺失异常")
    链接 = 根 / "source-link.dat"
    链接.symlink_to(源.name)
    for 复制 in 方法组:
        目标 = 根 / (复制.__name__ + "-follow.dat")
        复制(链接, 目标)
        状态 = 目标.stat()
        检查(not 目标.is_symlink() and 目标.read_bytes() == 内容, 复制.__name__ + "默认跟随源链接")
        目标 = 根 / (复制.__name__ + "-link.dat")
        复制(链接, 目标, follow_symlinks=False)
        检查(目标.is_symlink() and os.readlink(目标) == os.readlink(链接), 复制.__name__ + "可复制链接本身")
检查(not 根.exists(), "正常退出后临时目录已清理")
print(f"完成:{len(检查项)}项检查")
三、0644是观测结果,不是新目标的固定权限
本轮新建目标中,copyfile得到0644,copy和copy2得到0600。三者的mtime中,只有copy2与源读回值相等;copyfile和copy都不同于这个历史值。程序最后输出完成:37项检查。
不要把第一项改成“copyfile总会创建0644”。新文件权限受umask、文件系统和默认ACL等条件影响。另在独立子进程中把umask设为077,copyfile的新目标就变成0600,37项检查仍然通过。这个结果不能反过来说明它复制了源权限。
所以代码额外准备了已存在的0600、0644目标,并检查这些夹具没有扩展访问ACL。覆盖内容后,两者各自保留原mode。源始终是0600,这个对照比只盯着一个新目标更能说明问题。结论只针对这里的普通文件夹具,不推广到任意访问控制环境。
读取权限用stat.S_IMODE(st_mode),因为st_mode还包含文件类型;S_IMODE也包含受支持的特殊模式位,本例不测试这些位。(资料3)
时间则比较整数st_mtime_ns。os.utime(ns=...)设置的值可能受文件系统精度影响,所以copy2对照源文件实际读回值,不直接认定请求值就是落盘值。纳秒单位也不等于底层真有纳秒精度。(资料2)
所有状态先于对应内容读取记录,避免额外读取干扰访问时间atime;本文不验收atime。Linux的ctime是元数据变更时间,也不能当作创建时间来比较。(资料2)
四、失败时先看目标类型和链接策略
下表对应代码中实际执行的分支:
情况 | 本轮结果 | 处理方式 |
|---|---|---|
源与目标是同一文件 | 三种接口均抛 | 调用前确认路径指向的对象 |
| 抛 | 提供完整目标文件名 |
| 复制到目录内的同名文件 | 检查实际返回路径和内容 |
| 抛 | 保留错误,不能计为复制成功 |
源是符号链接,使用默认参数 | 三者均复制所指文件内容 | 确认业务是否允许跟随链接 |
源是符号链接,设 | 三者均创建新链接 | 检查链接类型与链接文本 |
链接对照只说明本轮POSIX行为,不证明链接自身全部元数据保留;平台支持仍要单独核对。(资料1) 不要先用广泛的except OSError把所有失败静默跳过,再输出“备份完成”。
五、copy2为什么还不能算完整备份
copy2通过copystat处理元数据。后者涉及mode、atime、mtime和平台标志;在Linux上还会尽可能复制扩展属性。文件所有者和组不由copystat复制。(资料1)
官方在模块开头明确警告:连copy和copy2也不能复制全部元数据。不要把局部说明里的“保留元数据”扩大成完整承诺。尤其不能保证owner、group、全部ACL以及Windows备用数据流等跨平台信息都保留。(资料1)
反过来,也不能说“所有ACL必然丢失”。Linux扩展属性有条件可复制,具体ACL和文件系统行为要另测。本例只检查夹具没有扩展访问ACL,没有制造或验证ACL迁移。
“尽力保留”也不是“所有错误都吞掉”。平台能力不足时保留多少,与复制途中发生普通错误,是两回事。代码里的缺源分支已经说明:copy2仍会传播失败。正常返回不等于完整元数据验收。
六、把验收标准写在调用之前
用于自己的脚本时,至少逐项确认:
- 内容字节符合预期,而不只是目标存在。
- 源和目标类型明确,不能把目录路径当文件名。
- 新目标与已有目标分开验收,mode是否必须等于源要写清。
- mtime用实际读回值比较,并考虑文件系统精度。
- 明确是否跟随符号链接,错误必须进入失败状态。
- 真要做备份,另列所有权、ACL、扩展属性及恢复验证要求。
本轮默认、-O、-OO分别运行,检查数不因优化模式减少;重跑也不增加独立检查项。实验只验证本地临时文件语义,没有覆盖生产部署、备份恢复、并发写入、断电、Windows或跨文件系统行为。三个函数的差别弄清后,再决定备份工具和验收范围。
参考资料
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号