腾讯云混合云架构:透明加密赋能医疗病历与影像数据合规防护
原创
腾讯云混合云架构:透明加密赋能医疗病历与影像数据合规防护
原创
用户12337378
发布于 2026-11-16 16:40:47
发布于 2026-11-16 16:40:47
医疗混合云数据防护的核心理论:云侧安全能力负责传输与存储边界防护,终端透明加密补齐数据落盘、流转环节的内生安全缺口,二者协同构建敏感数据全链路纵深防护体系。
在医疗数字化建设中,混合云已经成为主流架构。院内本地运行 HIS、EMR、PACS 等诊疗业务,腾讯云承载影像归档、科研备份、跨机构协同业务。 单纯依赖云安全组、TLS 传输加密、COS 存储加密,只能守住云端边界,无法管控终端文件拷贝、截图、外传等内网泄密风险。 病历、DICOM 影像、检验资料属于高敏感个人信息,需要满足《个人信息保护法》、医疗行业数据安全规范的全流程管控要求。
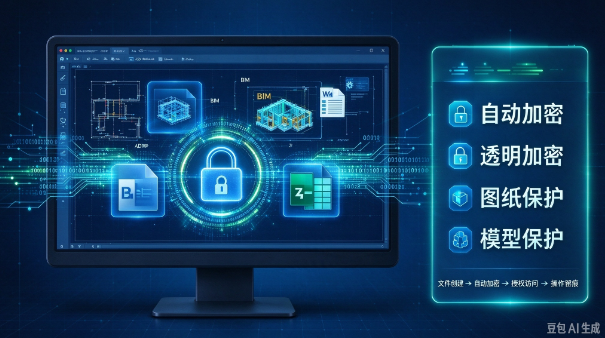
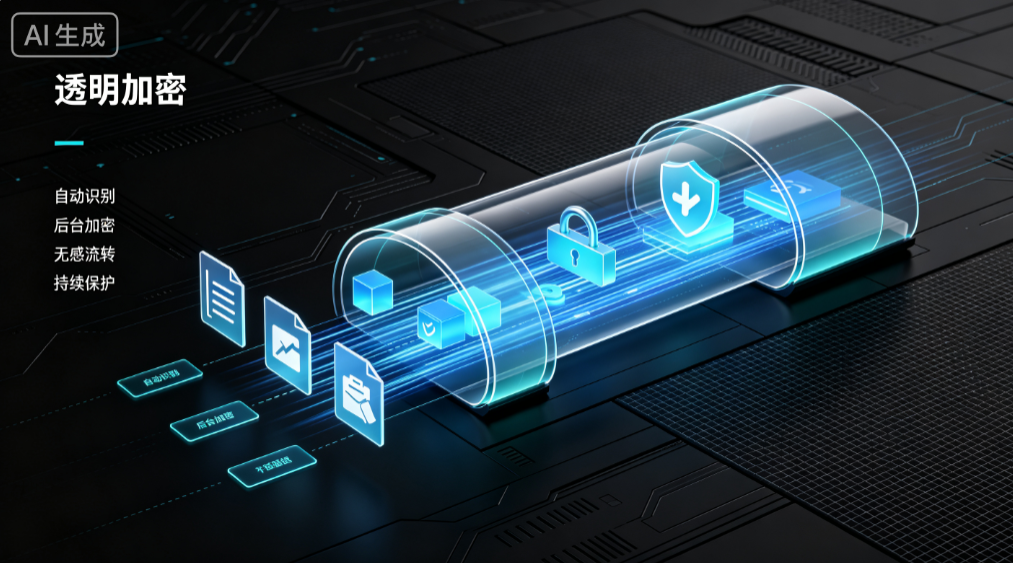
终端透明加密的核心特性:终端对文件的编辑、保存自动加密,整个过程趋近无感。 医护人员保持原有操作习惯,正常书写病历、调阅影像、导出附属报告,无需额外手动加解密。 授权终端访问自动解密,脱离授权环境后文件始终为密文,从源头限制明文随意扩散。
在腾讯云混合云环境中,这套方案形成三层防护链路:
- 终端层:病历、影像附属文档落盘即加密,支持路径豁免,适配 PACS、HIS 读写目录,不干扰影像实时加载;
- 传输层:密文通过专线或 VPN 上传至腾讯云 COS,叠加传输加密,避免链路劫持;
- 云端层:密文存入对象存储,联动 COS 服务端加密、云审计、CAM 权限体系,实现日志留存、权限隔离。
策略管理上可按照医疗岗位执行最小权限管控。 管理员依托统一控制台划分安全域,区分门诊病历、科研影像、质控资料的管控强度。 剪贴板、打印、导出、外发行为可精细化限制,对外协作文件支持时效、设备绑定、溯源水印。
密钥体系采用国密算法,实现本地密钥服务与腾讯云 KMS 协同托管。 密钥与业务数据分离存储,云端备份介质即便被非法获取,无密钥也无法还原明文。 存量历史病历、归档影像支持夜间低峰静默加密,不影响日间门诊、急诊诊疗工作。
从落地运维角度,透明加密采用轻量化代理部署,无需改造 HIS、PACS 等业务系统源码。 兼容 Windows 及国产信创终端,降低医疗机构系统改造、业务联调的成本与上线风险。 安全能力不侵入诊疗流程,兼顾数据合规要求与医疗业务的连续性、时效性。
整体来看,腾讯云混合云底座提供算力、存储、审计基础设施能力,透明加密补齐终端侧短板。 医疗数据安全的难点,在于平衡合规约束、诊疗效率、跨机构数据协同三者之间的关系。 该组合方案,为医院、医学检验机构、医疗研发主体提供一套低侵入、可落地的数据安全路径。
编辑:小七
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号