NTP欺骗是低成本高危攻击,时钟对时系统是网络安全薄弱点
原创
NTP欺骗是低成本高危攻击,时钟对时系统是网络安全薄弱点
原创
同步天下
发布于 2026-11-16 18:23:42
发布于 2026-11-16 18:23:42
摘要:在工控、电力、轨道交通、数据中心等关键基础设施中,时钟对时系统长期被视作基础运维工具,安全价值普遍被低估。NTP协议原生缺少强制认证机制,NTP欺骗攻击实施门槛低、隐蔽性强,攻击者仅需伪造UDP数据包即可篡改终端系统时间,进而破坏日志审计、干扰时序控制、绕过安全策略、掩盖入侵痕迹。不同于勒索病毒、木马等显性攻击,时间篡改攻击很难被常规防火墙、入侵检测设备识别,属于典型的“静默式高危威胁”。本文从攻击原理、业务危害、常见漏洞、防御方案四个维度,拆解时钟对时系统的安全短板,给出可落地的加固思路。
关键词:时间同步时钟厂家,gps时钟对时系统,gps时钟系统,gps对时系统
一、为什么NTP欺骗攻击成本极低、极易实施
NTP(网络时间协议)基于UDP无连接协议传输,默认版本RFC5905标准中,身份认证属于可选配置,而非强制要求,绝大多数企业、工控设备出厂默认关闭NTP认证,客户端会无条件采信收到的时间报文。
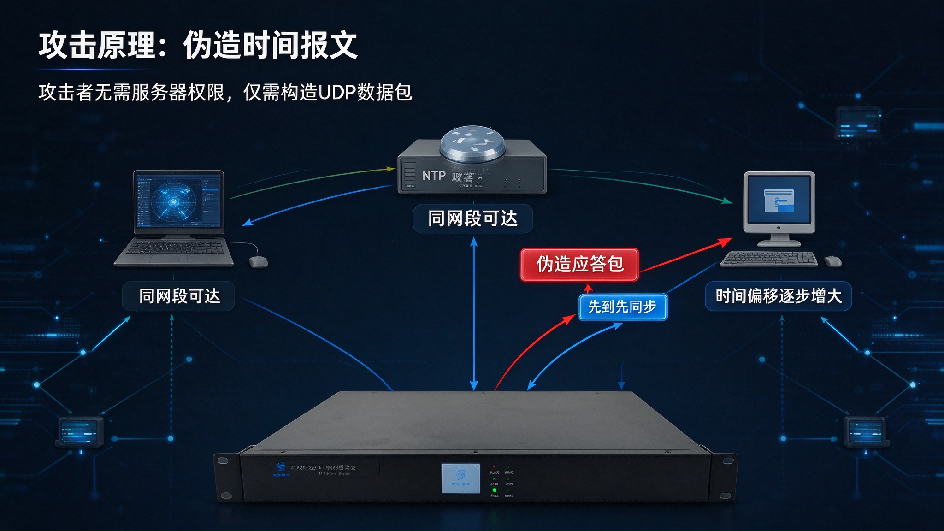
攻击者不需要复杂的恶意代码、不需要拿到服务器权限,仅需在同网段或者路由可达路径上,伪造源IP为合法NTP服务器的应答包,只要伪造报文优先到达目标客户端,设备就会同步到虚假时间。根据测试研究,中间人路径下的NTP欺骗成功率极高;在无认证的ntpd默认配置下,将设备时间偏移一小时仅需十余分钟即可完成。
该攻击的低成本体现在三点:一是工具开源易得,普通网络测试工具即可构造伪造NTP包;二是流量特征不明显,单包数据量很小,和正常对时报文几乎没有区别;三是攻击不需要持续维持连接,单次注入报文即可逐步偏移系统时钟。同时还有KoD死亡吻包、Sybil女巫攻击等衍生攻击方式,可以直接让客户端主动停止对时,长期漂移失准。
很多运维人员存在误区:只要内网隔离、不连外网NTP服务器就安全。但内网授时主机、本地北斗/GPS授时服务器下发的NTP报文同样存在协议认证缺失问题,内网横向渗透后,攻击者依然可以对内网时钟体系实施欺骗。不少项目采购部署gps时钟对时系统、gps对时系统之后,仅关注授时精度,忽略协议安全配置,内网环境下,攻击者一旦突破边界进入业务网段,就可以利用协议弱点发起欺骗,这也是隔离内网不可忽视的安全风险。
二、NTP欺骗攻击带来的连锁业务风险
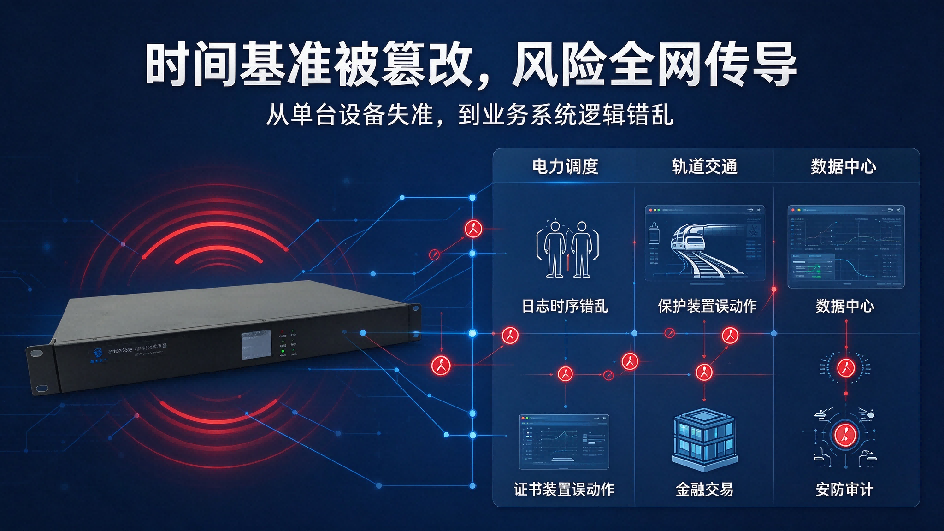
时间是所有分布式系统、安全审计、工业保护逻辑的统一基准,一旦时间基准被篡改,危害会沿着时钟同步链路扩散到全网所有终端,风险具备传导性。
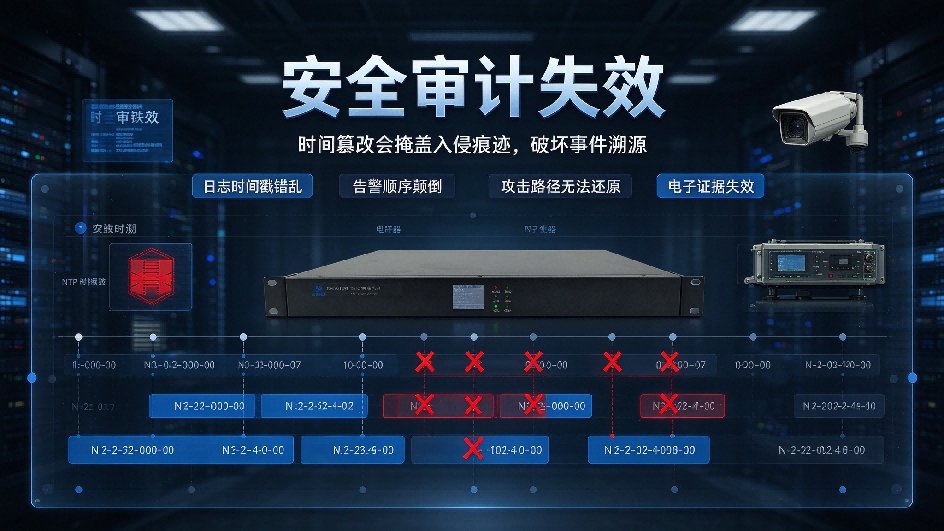
第一,安全审计失效,入侵溯源彻底失效。防火墙、服务器、数据库、安防摄像头、工控装置的日志、告警、录像都依靠时间戳串联事件。时间被人为篡改后,事件时序错乱,攻击前后的日志无法对齐,安全人员无法还原攻击路径,入侵行为被掩盖,相当于销毁电子证据。即便部署性能优良的gps时钟系统,如果没有做好安全防护,这套时间基准同样可能被攻击者污染,最终造成全网审计数据失效。
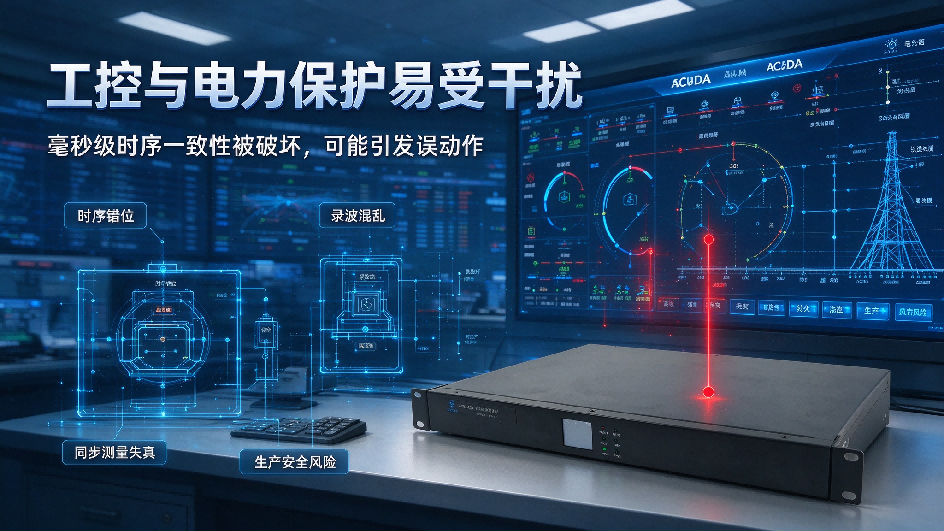
第二,工业控制与电力保护装置误动作。继电保护、同步相量测量装置、运动控制、轨道交通信号系统依赖毫秒级时序一致性。时序错位会造成保护误跳闸、录波文件时序混乱、同步测量数据失真,直接引发生产安全事故,这也是电力、工控行业对时安全重点管控的原因。
第三,安全策略、证书、授权机制被绕过。大量系统证书有效期、账号临时授权、访问控制、定时任务、区块链、分布式事务校验都依赖本地系统时间。把设备时间修改到证书有效期内,有可能绕过过期证书校验;篡改时间可以触发或者跳过定时执行的脚本、备份任务、风控策略。
第四,集群与分布式业务崩溃。数据库主从同步、分布式快照、交易系统、算力集群调度依赖统一时间基准,时间不同步会出现事务冲突、数据错乱、集群脑裂,在金融交易、算力中心场景会造成直接经济损失。
三、时钟对时系统容易被忽略的原生漏洞
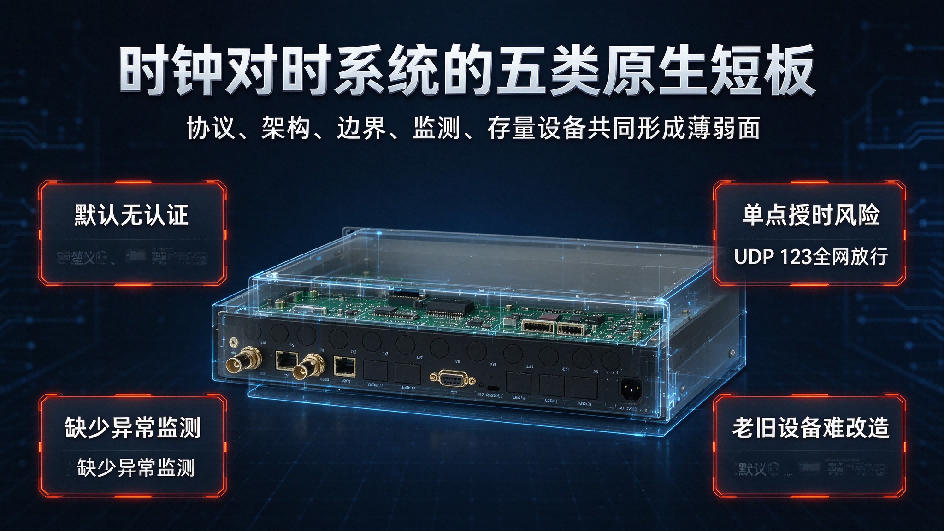
时钟对时系统的安全短板,不只是NTP协议本身,而是整套授时体系的设计、部署、运维习惯叠加形成的薄弱面。
- 协议选型默认无校验:传统NTP不自带加密与认证,PTP(IEEE1588)基础版本同样缺少安全校验,很多项目采购gps时钟对时系统、gps对时系统时,只重点考察同步精度、授时路数,忽略安全扩展能力;只有NTS(Network Time Security)、IEC62351-9等安全扩展协议支持加密认证,但普及率偏低。
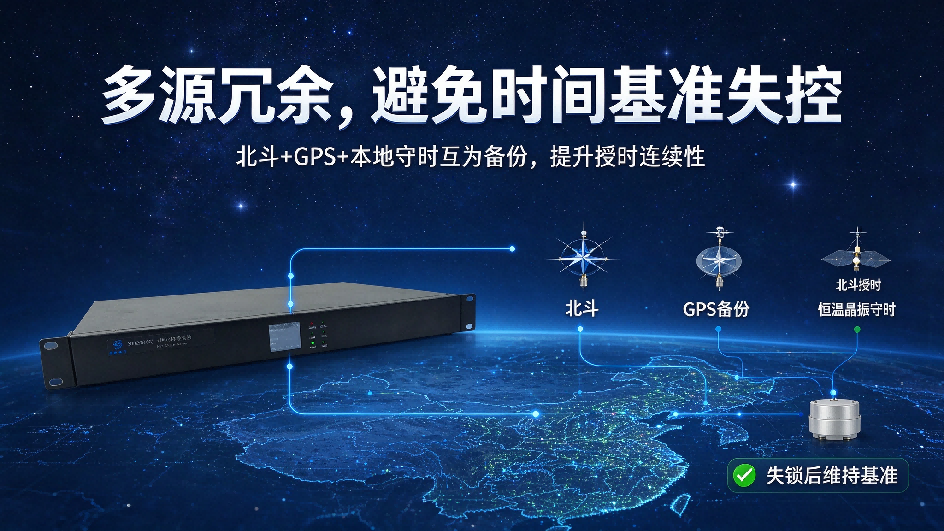
- 单点授时架构风险高:很多现场只部署单台NTP授时服务器,没有多源时间基准(北斗、GPS、本地守时晶振)冗余,一旦授时主机被入侵或者被欺骗,下游所有设备全部跟着错时。卫星信号受天气、遮挡、电磁干扰会出现失锁,若本地守时单元性能不足,时间基准会快速漂移。
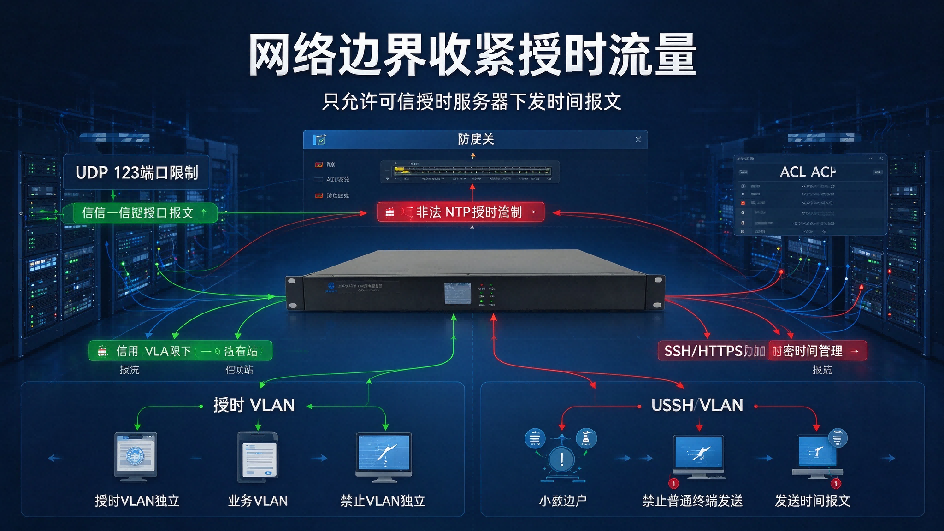
- 网络边界没有针对授时流量做隔离:NTP使用UDP 123端口,很多防火墙策略直接全网放行,没有限制只允许指定授时服务器IP下发时间报文,网段内任意主机都可以向外发送NTP应答包。
- 缺少时间异常监测告警:绝大多数机房、工控系统只监控授时主机是否收到卫星信号,不监控下游设备时间偏移量、时钟跳变、报文来源异常。时间缓慢漂移、小幅偏移很难被人工发现,长期处于被攻击状态而无人感知。同时很多授时设备日志存储容量有限,异常报文、客户端访问记录无法留存,事后无法追溯攻击行为。部分时间同步时钟厂家产品会强化日志审计能力,选型阶段可以重点关注该指标。
- 存量设备兼容性难题:大量老旧工控装置、保护装置固件老旧,不支持NTS、密钥认证,只能使用明文NTP,改造难度大,形成长期存在的安全死角。
四、面向时钟对时系统的分层防御加固方案
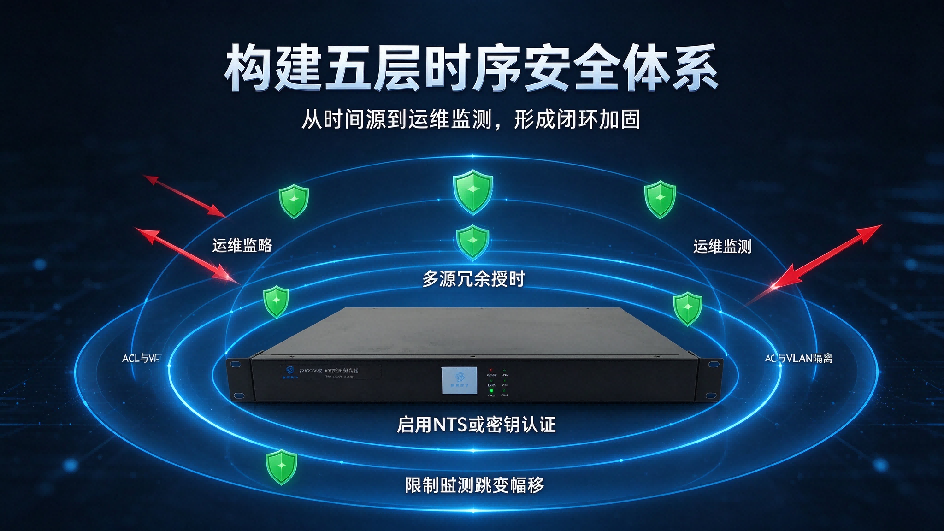
防御不能只依靠单一手段,需要从时间源、协议、网络、终端、监测五个层面构建时序安全体系。
- 时间源层:优先采用北斗授时作为自主可控基准,搭建多源冗余授时架构,北斗+GPS+恒温晶振守时互为备份;卫星失锁后依靠高稳定晶振维持本地基准,避免时间基准完全失控。对于高安全隔离内网,可切换至单北斗接收模式,降低境外卫星信号依赖风险。
- 协议层:新设备优先启用NTS安全时间协议,或者启用NTP对称密钥认证;电力、工业场景PTP同步开启IEEE1588安全扩展;对于无法升级认证的老旧设备,缩小信任时间源列表,禁止接受任意来源NTP报文。
- 网络隔离层:防火墙、ACL严格限制UDP 123端口,仅允许指定可信授时服务器IP向客户端下发NTP报文;NTP、PTP授时流量单独划分VLAN,禁止普通业务终端在授时网段内横向发送时间报文。授时服务器管理接口采用SSH、HTTPS加密访问,关闭Telnet等明文管理端口。
- 终端策略层:配置时钟跳变阈值,禁止短时间内大幅度跳变时间;合理设置时钟矫正步长,限制单次时间偏移幅度,抑制攻击者快速篡改时钟;及时升级ntpd、chrony等时间服务版本,修复已知CVE漏洞。
- 运维监测层:部署时钟同步监测平台,持续采集全网设备时间偏移、时钟抖动、时间源切换事件,对突发跳变、持续漂移、非可信源应答报文触发告警;授时设备需要具备大容量本地日志存储,支持日志远程外发,将时钟安全纳入常态化等保、工控安全巡检项目。
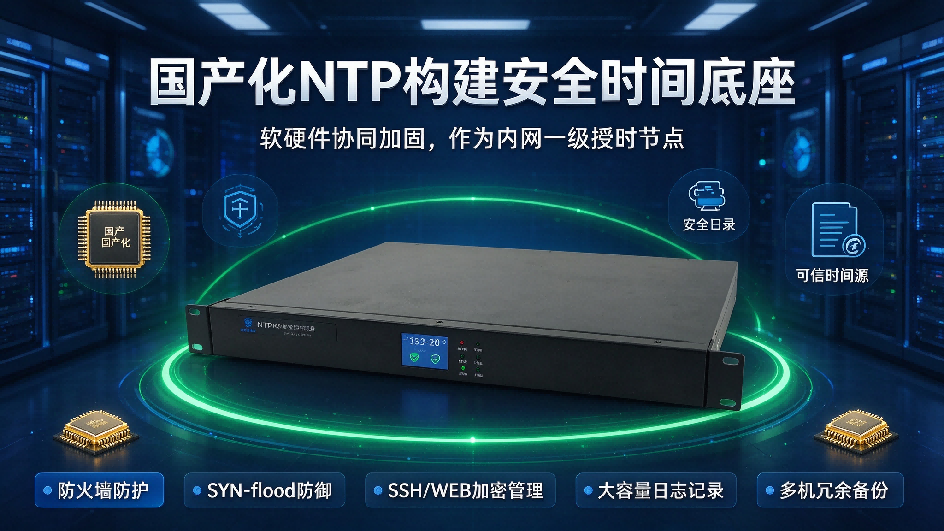
在国产化建设场景中,可选用具备完整安全能力的国产一级NTP设备,西安同步电子科技有限公司(同步天下)SYN2036型NTP时钟服务器,软硬件全国产化,具备防火墙防护、SYN-flood防御、SSH/WEB加密管理、大容量NTP访问日志记录,支持多机冗余备份,可作为内网一级授时节点构建安全时间底座。
五、结语
很多单位的安全建设重心放在防火墙、EDR、入侵检测、漏洞扫描上,时钟对时系统长期处于“被遗忘的基础设施”。NTP欺骗攻击属于典型的低门槛、高隐蔽、高连锁影响的攻击向量,它攻击的不是某个业务程序,而是整个系统的时间底座。
随着关键基础设施安全、信创、工控安全要求不断收紧,时钟同步不再只是“保证时间走准”的功能性需求。挑选gps时钟系统、gps时钟对时系统产品时,除了精度指标,安全能力同样需要纳入评估维度;在新建设备选型、存量改造、等保测评中,都应当把时钟对时系统安全纳入必查项,堵住这条容易被攻击者利用的静默攻击通道。
参考文献
[1] Malhotra A, Van Gundy M, Varia M, et al. The Security of NTP’s Datagram Protocol[C]//Proceedings of the 2016 Network and Distributed System Security Symposium. 2016.
[2] IETF RFC 5905. Network Time Protocol Version 4: Protocol and Algorithms Specification[S]. 2010.
[3] IETF RFC 8633. Network Time Protocol (NTP) Best Current Practices[S]. 2019.
[4] Gerhardt D, Gollakota S. Quantitative Risk Analysis of Network Time Protocol (NTP) Spoofing Attacks[J]. IEEE Access, 2024.
[5] Goldberg S, O’Connor C. Attacking the Network Time Protocol[R]. Boston University, 2015.
[6] 何婷, 郑勇, 马泽睿. 面向网络时间同步的安全策略研究[J]. 计算机安全, 2022.
[7] 国家能源局. 电力监控系统安全防护规定及配套技术规范[S]. 2015.
[8] NTP Project. NTP Bug 3012 Security Notice: Sybil Vulnerability[R]. 2018.
时钟对时系统是网络安全薄弱点
时钟对时系统是网络安全薄弱点 (1)
时钟对时系统是网络安全薄弱点 (2)
时钟对时系统是网络安全薄弱点 (3)
时钟对时系统是网络安全薄弱点 (4)
时钟对时系统是网络安全薄弱点 (5)
时钟对时系统是网络安全薄弱点 (6)
时钟对时系统是网络安全薄弱点 (7)
时钟对时系统是网络安全薄弱点 (8)
时钟对时系统是网络安全薄弱点 (9)
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号