CertbotX Agent离线后,先别急着重装
原创
CertbotX Agent离线后,先别急着重装
原创
逻界软件科技工作室
发布于 2026-11-16 18:59:12
发布于 2026-11-16 18:59:12
假设一台已接入 CertbotX 的 Linux x86_64 服务器运行着普通 Nginx。安全网关调整后,控制台里的 Agent 变成离线,网站 HTTPS 暂时还能访问,但下一次证书更新能否部署还没有确认。此时,我会先保留原节点,沿着服务、网络和设备身份排查,不从删除重装开始。
本文依据公开教程作产品场景介绍,不作独立测评。CertbotX把域名验证、证书签发和目标部署串在一起;这次只讨论其中一段:让原 Agent 恢复接收部署任务,并确认后续部署结果。
一、先把“离线”和“证书失效”分开
Agent 离线描述的是它与控制面的通信状态。网站当前返回的证书是否过期、Nginx 是否仍在服务,要另外检查。不能看到离线就认定网站已经断了,也不能因为首页打开了,就放下自动更新的告警。
CertbotX 的服务器 Agent 主动通过 HTTPS 领取部署任务,不需要为它开放公网管理端口。注意,这说的是 Agent 的通信方式,不是让业务网站关闭自己的 HTTPS 入口。
先记下离线发现时间、最后在线时间和最近一次网关变更,再单独记录线上证书到期时间。旧证书剩余多少时间,决定排障的紧迫程度;网页暂时可用,不能替下一轮部署作保证。
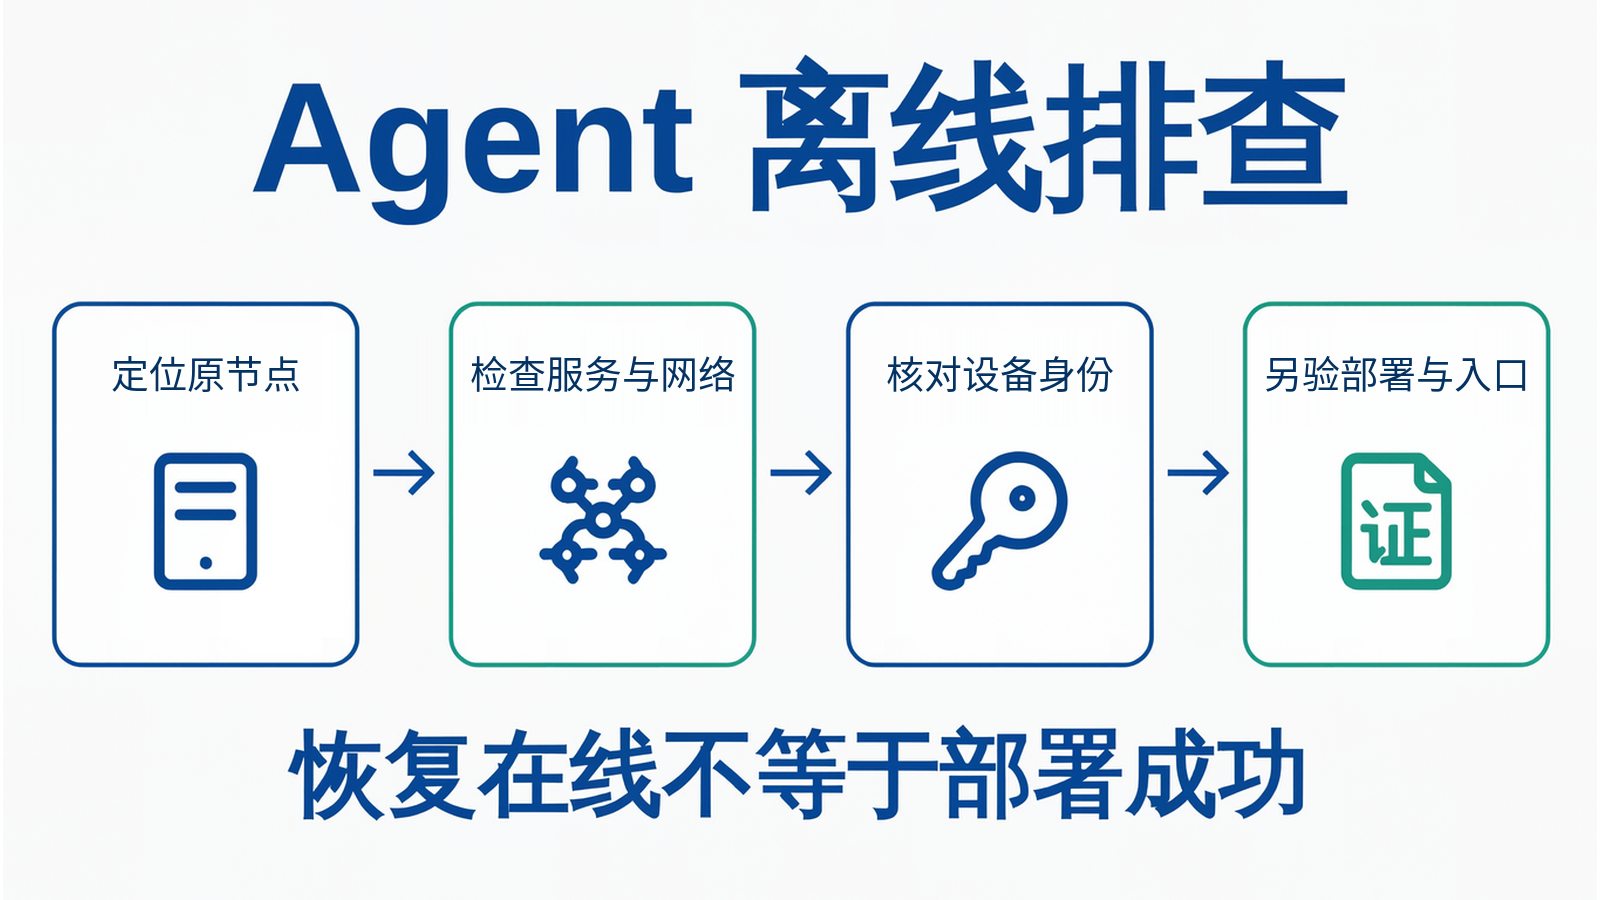
AI辅助示意:箭头表示建议排查顺序,各项结果需要分别核验。
二、认准原节点,别顺手创建一个新的
先确认你有原组织的访问授权,再找对应的节点、域名和部署目标。两台机器名称相似时,拿原安装记录与服务器资产信息对照。排障时新建一个同名节点,反而更难判断究竟谁在接收任务。
注册与服务器安装也不是同一个动作。官网当前注册前端包含邮箱及验证码、至少八位密码;在 certbotx.cn 站点还要求中国大陆手机号和短信验证码,并确认协议及必要信息可能由境外 CA 或签发节点处理。已有组织的故障处理,应先解决授权访问,不必为离线再注册一个组织。
官方 Agent 教程列出的 Linux 前提是 x86_64、systemd、root 或 sudo 安装权限,以及到官网的出站 443 可达。初次安装需登录控制台,在“接入点—服务器 Agent”生成一次性安装命令;不是从公开教程复制一条通用下载命令。短码有效期为三十分钟,真实命令不能贴进群聊或工单。
这些是接入前提。已有节点离线时,先核对原环境,不要重新下载安装来覆盖故障现场。
三、按服务、网络、身份的顺序留证
下表供有权限的人在目标主机排查留证,尚未填入任何实测结果。先观察,再决定是否变更。
检查对象 | 需要留下的证据 | 如何继续判断 |
|---|---|---|
Agent 服务 | systemd 中的运行状态、退出原因和对应时间的日志 | 进程退出与持续运行但连不上,处理方向不同 |
出站连接 | 从目标服务器访问官网 HTTPS 的结果、DNS 与 TLS 错误 | 办公电脑能访问官网,不能证明目标服务器也能访问 |
系统时间与代理 | 时间同步状态、代理或网关变更记录 | 时间偏差、TLS 被拦截都可能影响连接 |
设备身份 | 管理员是否撤销身份、本地状态是否被删除 | 网络通了,不代表已失效的身份会自动恢复 |
教程提供了服务状态、近期服务日志及官网健康接口的检查方法。健康接口可达只说明该次请求的网络路径可用,不能代替 Agent 的身份认证和任务领取结果。
如果调整了代理,不要为了“先连上”关闭 TLS 校验。应确认目标机器实际使用的出站路径,定位拦截或信任问题。保存日志时去掉令牌、安装短码和私钥;设备身份材料也不要作为普通附件外发。
四、修复原问题,不用删除目录试运气
官方教程特别提醒,不要删除 /var/lib/certbotx-agent 和 /etc/certbotx-agent 来尝试恢复。目录中保存设备身份与信任材料,删掉后,原机器可能无法再以原身份接入。
网关策略挡住了出站连接,就在获准范围内修复策略;时间异常,就按原有运维流程恢复时间同步。若确认是临时网络问题,教程给出了重启 Agent 服务的处理方式,但重启不能替代原因确认,也不应演变成反复重启整台业务服务器。
身份被撤销、状态材料已经丢失时,交给有权限的管理员按产品流程处理。不要复制另一台服务器的身份文件,更不要把删除节点当成普通刷新按钮。教程说明,平台记录删除后,关联自动部署目标会停用。
保留原节点,也能沿用它的关联关系和历史记录。网络恢复后,观察它是否重新在线,不必在一串同名节点里重新找对应关系。
五、恢复在线以后,再看一次部署运行
原节点在线,只完成了通信层的检查。接下来核对域名仍指向预期部署目标,查看最近一次部署运行的阶段、时间和错误,不要把历史成功当成本次恢复后的结果。
普通 Nginx 还要核对现有证书引用和加载方式,不能照搬宝塔专用的自动配置流程。文件更新、服务加载与网络握手是不同证据;Nginx 的配置重载机制可参照官方的 Controlling nginx,实际变更仍按自己的检查、备份与回退流程执行。
CertbotX 的教程把部署回执与公网验证分开:平台会使用 SNI 读取入口返回的叶子证书,并与本次证书指纹比较。若文件已写入而入口仍返回旧证书,就继续查加载状态和实际访问路径,不能只盯着“在线”两个字。
内网服务或不允许公网探测的入口,需要从获准访问的位置另行检查。公网匹配也有范围:它只证明该次观测的入口返回了目标证书,其他节点和应用功能还得分别确认。
六、交接时留下未完成项
收尾记录可以很短:原节点身份是否保留、离线原因查到哪一步、出站路径是否恢复、最近部署运行是什么结果、入口证书与应用检查是否完成。没有做的项写“未验证”,不要统一填成成功。
CertbotX 在这个场景里的作用,是把接入点、部署目标和运行结果留在可追踪的流程里,方便沿原任务继续查;网络策略、服务器状态与业务验收仍由运维负责。若证书临近到期而故障尚未排除,应启用团队已有的应急部署与回退预案,不要一直等节点自动恢复。
交接单最后留一个明确的接手人和下次检查时间,尤其别漏掉临近到期但还没完成部署的域名。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号