一个 --hash 参数,为什么能让 ds 用户拿到 root
原创
一个 --hash 参数,为什么能让 ds 用户拿到 root
原创
Lethehong
发布于 2026-11-17 12:06:20
发布于 2026-11-17 12:06:20
一个本地普通账号,一条带 --hash 的命令,就能以 root 身份执行任意代码。这篇不转述通报,我把调用链、sed 的 e 标志、sudoers 的放行条件拆开讲,再说清今天该先动哪一步。
图 1 本文配图:文章主题场景示意
这不是远程漏洞,但别急着松口气
先把最容易被误读的一点摆正。CVE-2026-113630 的 CVSS 向量是 AV:L,攻击者必须先拿到本地账号。所以看到「本地」两个字就划走的,多半会漏掉后半句,这个本地账号是 ds,也就是 ONLYOFFICE Document Server 容器里跑服务进程的那个用户。
换句话说,你不需要 root,不需要宿主机权限,只要能在容器里以 ds 身份执行一条命令,就能借这个脚本跳到 root。而 ds 恰恰是文档服务日常运行的身份,任何能触达这个进程的入口,理论上都在往这个身份上靠。
我的判断是,这不是一个「等有空再修」的漏洞。它的门槛不在攻击侧,在防守侧,你很难保证 ds 这个身份永远不会被间接碰到。
问题不在 sed,在谁允许它跑 root
官方描述里有两个关键词,一个是 documentserver-flush-cache.sh,一个是 sudoers。前者是维护辅助脚本,后者是打包进镜像的提权策略。这两样东西单独看都不算错,放在一起就出事了。
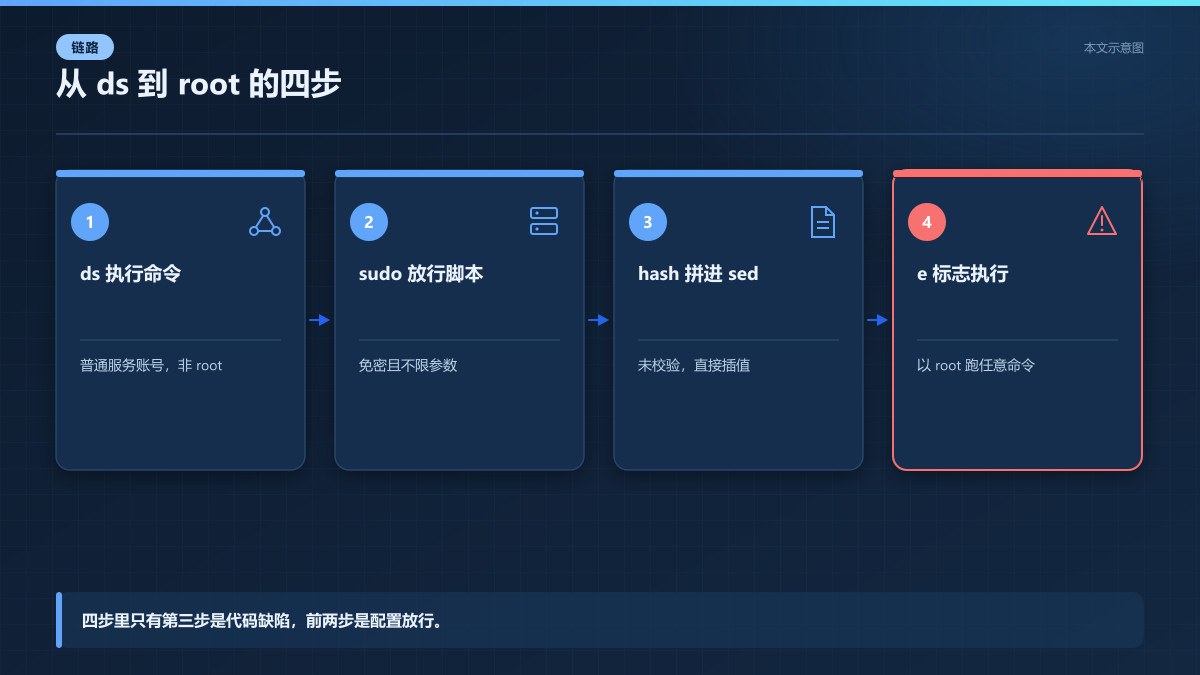
图 2 本文示意图:攻击者只需在 ds 身份下走完这条链,中间没有一道校验拦住参数。
脚本本身要清理缓存,缓存目录属于 root 或者需要更高权限才能动,所以它被设计成通过 sudo 以 root 执行。为了让运维方便,sudoers 里给 ds 开了免密,而且没有限制参数。这一步是根源。
很多镜像都这么干,维护脚本加一条 NOPASSWD,图省事。问题在于,一旦这个脚本接受外部传入的参数,并且参数会进入命令拼接,sudo 就从「受控提权」变成了「任意提权」。
这里失效的不是 sed 本身,是「谁能以什么参数调用这个脚本」这一层没有被约束。
e 标志才是那把刀
公开描述说得很具体,crafted --hash 参数被不做校验地插值进一个 GNU sed 表达式,而 sed 的 e 标志会执行匹配到的内容。这句话信息量很大,我拆开讲。
GNU sed 有一个扩展,命令末尾加 e,会把 pattern space 里的内容当成 shell 命令执行,再用输出替换当前行。这个特性本来是给「用 sed 处理命令输出」准备的,但它的前提是输入可信。
当 --hash 的值被直接拼进 sed 脚本,攻击者就能构造一个值,让 sed 解析出一个带 e 标志的替换命令,命令体就是他想跑的东西。因为整个脚本是以 root 运行的,这条命令也就是 root 权限。
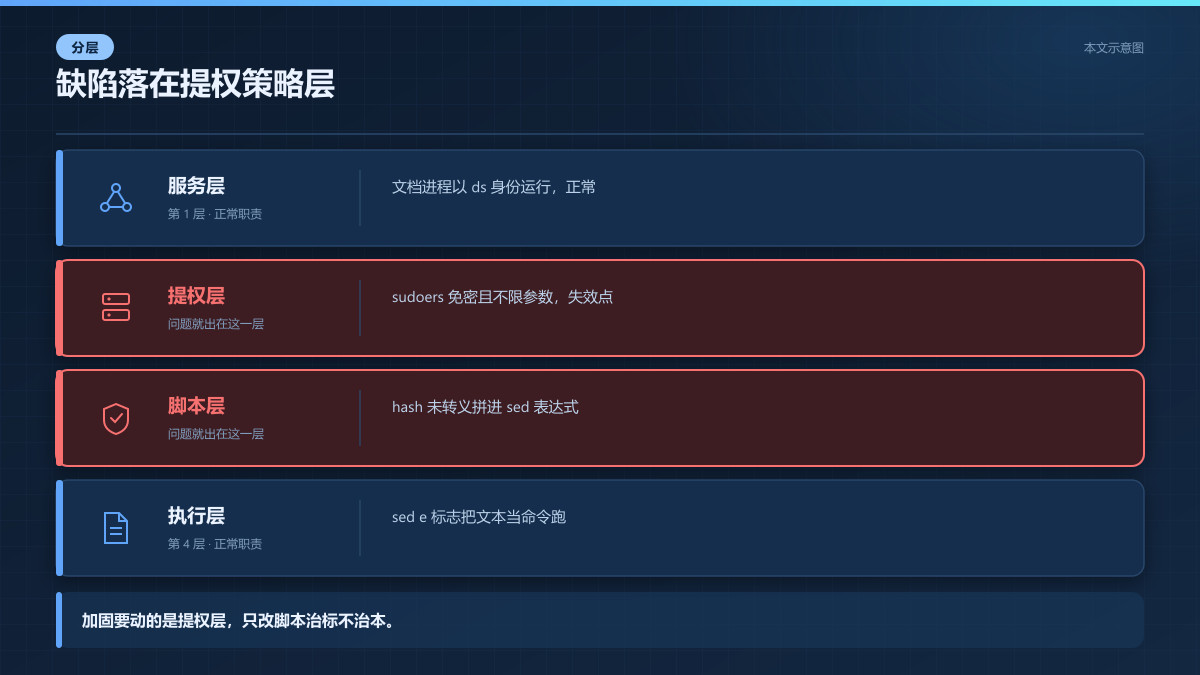
图 3 本文示意图:脚本、sudoers、sed 三层各自都没错,错在它们被串成了一条无校验的链。
所以这不是「参数没过滤」这么轻。参数进入的是一个自带命令执行能力的表达式语言,等于把 shell 注入藏进了文本处理里。同类实现如果一定要用 sed,正确做法是把用户输入当数据处理,而不是当脚本片段拼接,比如用固定脚本加环境变量传值,或者干脆换掉这一层。
公开信息没有给出脚本原文,所以 --hash 具体拼在 sed 表达式的哪个位置、有没有引号包裹,我没法确认。按描述推断,拼接点至少有一处没有做转义或白名单。这一点要等厂商补丁或脚本原文出来才能坐实。
三个前提凑齐,才轮得到 root
把触发条件数一遍,其实就三条。第一,你能以 ds 身份执行命令。第二,这个 ds 用户被 sudoers 允许免密运行 documentserver-flush-cache.sh 且不限参数。第三,这个版本的脚本把 --hash 拼进了 sed。
三条里前两条是官方镜像的默认状态,第三条是 9.4.0-129 这个版本的具体实现。所以对跑官方 onlyoffice/documentserver 容器的环境,默认就满足了两条半。
这也是 CVSS 里 AC 给 L 的原因,条件稳定,不需要运气。PR 给 L,是因为 ds 是普通用户。UI 给 N,因为不需要任何人点确认。三个 H 则是 root 权限下的必然结果。
真正需要读者自己判断的是第一条,你的环境里,ds 身份有没有可能被间接拿到。文档服务解析上传文件、转换格式、跑宏,这些路径历史上出过不少问题。单独看这个漏洞是本地提权,串起来看,它可能是某条利用链的最后一步。
验到哪一步,我说清楚
我没有在真实环境里把这个漏洞推到 root。公开信息只到描述级,脚本原文、sed 表达式形态、sudoers 具体行都没披露,硬写复现步骤就是编。
核对 sudo 放行(示意代码,确认 ds 是否被免密允许跑维护脚本)
#!/bin/bash
# 在容器内以 ds 身份执行
if ! id -u ds >/dev/null 2>&1; then
  echo "no ds user"
  exit 1
fi
sudo -l -U ds 2>/dev/null | grep -E 'documentserver-flush-cache|NOPASSWD' || true
# 期望:没有输出说明未被放行
# 若出现 flush-cache 且带 NOPASSWD,落在受影响面
我能确认的是验证思路。在容器里以 ds 身份执行 sudo -l,看是否列出 documentserver-flush-cache.sh 且带 NOPASSWD。如果有,再看这个脚本是否接受 --hash。两步都成立,就落在受影响面里。
再往下,理论上可以传一个让 sed 走 e 分支的 --hash 值观察行为,但这已经接近利用,不适合写在文章里。我能给的最远边界是,确认调用链存在,不确认具体 payload。
这一点必须说清楚,不然就变成无脑吹了。看到别人写「一条命令拿下 root」,先问他脚本原文在哪。
今天能做的,按代价排个序
第一优先级,能升级就升级。受影响的是 9.4.0-129 这个具体构建,官方镜像一旦出新 tag,先把 documentserver 换掉。升级前确认你的数据卷和配置不依赖旧镜像路径。
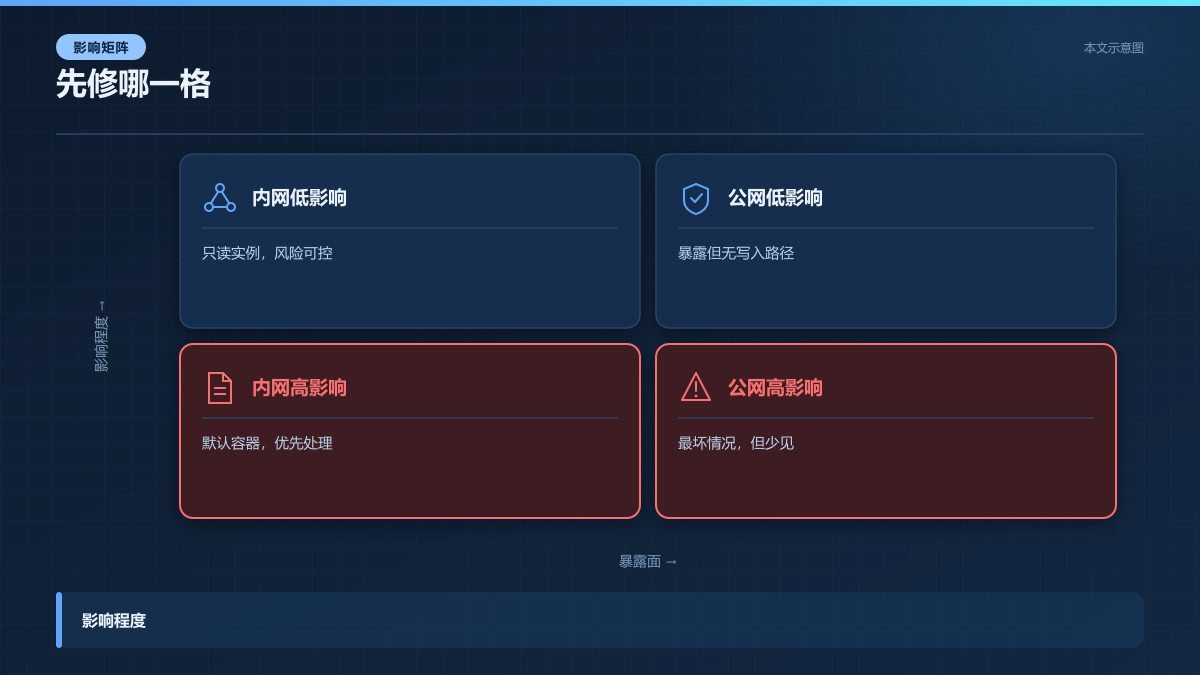
图 4 本文示意图:内网高影响那一格才是优先项,因为容器默认就落在这里。
第二优先级,如果暂时升不了,去改 sudoers。把 ds 对 documentserver-flush-cache.sh 的免密权限收掉,或者至少限制参数。代价是缓存清理要换一种方式跑,比如由 root 定时任务直接执行,不再经过 ds。
收紧 sudoers 条目(示意代码,在无法升级时先撤掉免密与不限参数)
#!/bin/bash
# 备份后移除针对 flush 脚本的放行
SUDO_FILE=/etc/sudoers.d/onlyoffice-ds
if [ -f "$SUDO_FILE" ]; then
  cp "$SUDO_FILE" "$SUDO_FILE.bak.$(date +%s)"
  sed -i '/documentserver-flush-cache/d' "$SUDO_FILE"
fi
# 改由 root 定时任务执行清理
# 0 3 * * * root /var/www/onlyoffice/documentserver/server/tools/documentserver-flush-cache.sh
第三优先级,缩小 ds 的可达面。容器里不要给 ds 多余的写权限,不要把宿主机目录大面积挂进去,文档转换相关的入口该隔离的隔离。这不是根治,是压缩「第一条前提」成立的概率。
过渡办法还有一个,给这个脚本套一层包装,只接受固定格式的 hash 值,其他一律拒绝。但这是自己打补丁,升级后要记得撤掉,不然会跟官方实现打架。
没查到的,比查到的更值得盯
公开信息缺三块。一是脚本原文,二是 sudoers 的具体配置行,三是厂商有没有在同一批里修掉其他维护脚本的同类问题。
第三块我尤其在意。一个镜像里通常不止一个 flush 脚本,如果这次的根因是「维护脚本加宽 sudoers」这个模式,那同类脚本很可能有一样的毛病。CVE-2026-113631 也在同一天针对同一个版本披露,虽然类型不同,但时间点凑在一起,不像巧合。
我的推断建立在「官方描述准确」这个假设上。如果后续修订改变了拼接点的描述,比如其实有引号包裹只是转义不全,那利用难度会变,但根因判断不变。
所以这篇的结论我留一个口子,等脚本原文或补丁 diff 出来,再回来对一遍。
维护脚本才是被低估的那类资产
大家盯漏洞,习惯盯对外接口,盯解析器,盯鉴权。维护脚本很少有人看,因为它不处理请求,不在数据通路上。
可它偏偏握着 sudo。一个一年跑不了几次的清理脚本,权限比整个 Web 服务都高。这种错配在容器镜像里太常见了,打包的时候为了少写几行 systemd,顺手加一条 NOPASSWD,后面就没人再看。
这次的事提醒我一件事,评估一个组件的攻击面,不能只看它对外暴露了什么,还要看它内部谁被允许提权、以什么参数提权。后者往往藏在镜像的 /etc/sudoers.d 里,比任何一个 CVE 都安静。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
谢谢你看我的文章,我们,下次再见。
写在最后
一个清理缓存的脚本,权限比整个文档服务都高,这种错配不是 ONLYOFFICE 一家的问题。评估组件安全时,除了看它对外暴露什么,还得看它内部谁被允许提权、以什么参数提权。后者藏在镜像的 sudoers 里,比任何一个 CVE 都安静。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号