开源工具不等于免检,S3 传文件这一步最容易出事
原创

图 1 本文配图:文章主题场景示意
先说我为什么盯上它
亚马逊云科技在 11 月 17 日开源了 File Mover Express,定位很明确,就是做 S3 文件传输。公开信息只到这一步,功能清单、代码仓库结构、默认参数,我手上都没有原文可查。
放在平时,这类工具开源我扫一眼就过去了。这次没有,原因是它站在的位置太特殊。
一个文件搬运工具,要能读源端、写目标桶,中间还得过网络出口。它天然要拿到凭证,天然要碰桶策略,天然要知道往哪连。这三样凑在一起,就是数据面最敏感的那一段。
开源意味着代码可审计,这是加分项。但开源不等于免检,代码摆在那,默认配置摆在那,部署的人怎么配,才是决定安不安全的那一步。
所以我今天想干的,不是给它打分,是把这条链路上哪些判断容易出错,一层一层拆开看。
它干的活其实只有三段
抛开产品名,任何 S3 文件传输工具都逃不开三段。读源、写目标、管凭证。
读源这一段,工具要拿到源端的访问方式。可能是另一个桶的 AK/SK,可能是跨账号的角色,也可能是一个预签名地址。
写目标这一段,工具要拿到目标桶的写权限。这里最容易被图省事,直接给一个带 s3:PutObject 和 s3:ListBucket 的策略,范围写到星号。
管凭证这一段,是整条链路里最不该被忽略的。凭证放在哪,内存里、环境变量里、还是落盘的配置文件里,决定了它泄露的门槛。
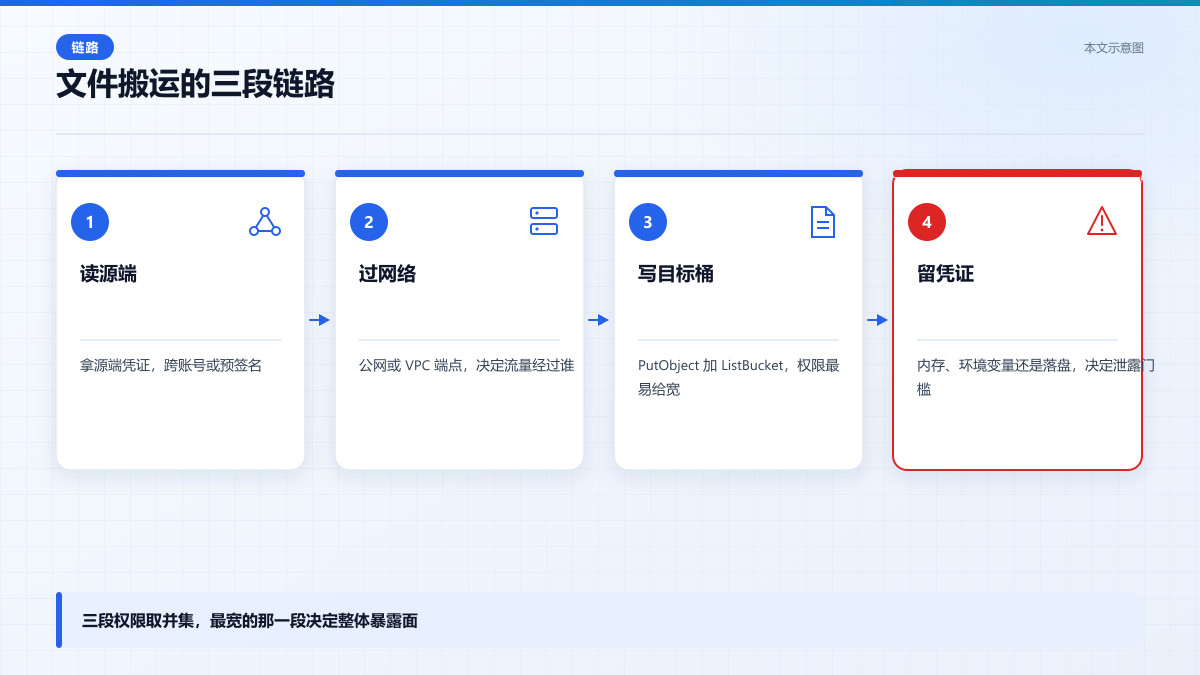
图 2 本文示意图:从读源到写目标,凭证管理贯穿全程,任何一段放宽都会放大风险
三段里任何一段的权限给宽了,另外两段做得再规范也没用。因为攻击面取的是并集,不是交集。
危险不在传输,在凭证怎么落
我先把判断放前面。这类工具出事,绝大多数不是传输协议被攻破,是凭证管理被绕过。
原因很直接。S3 的传输通道本身是 HTTPS,协议层有成熟实现,工具作者不太可能在这里写错。但凭证是业务逻辑,每个工具自己决定怎么存、怎么读、怎么传给 SDK。
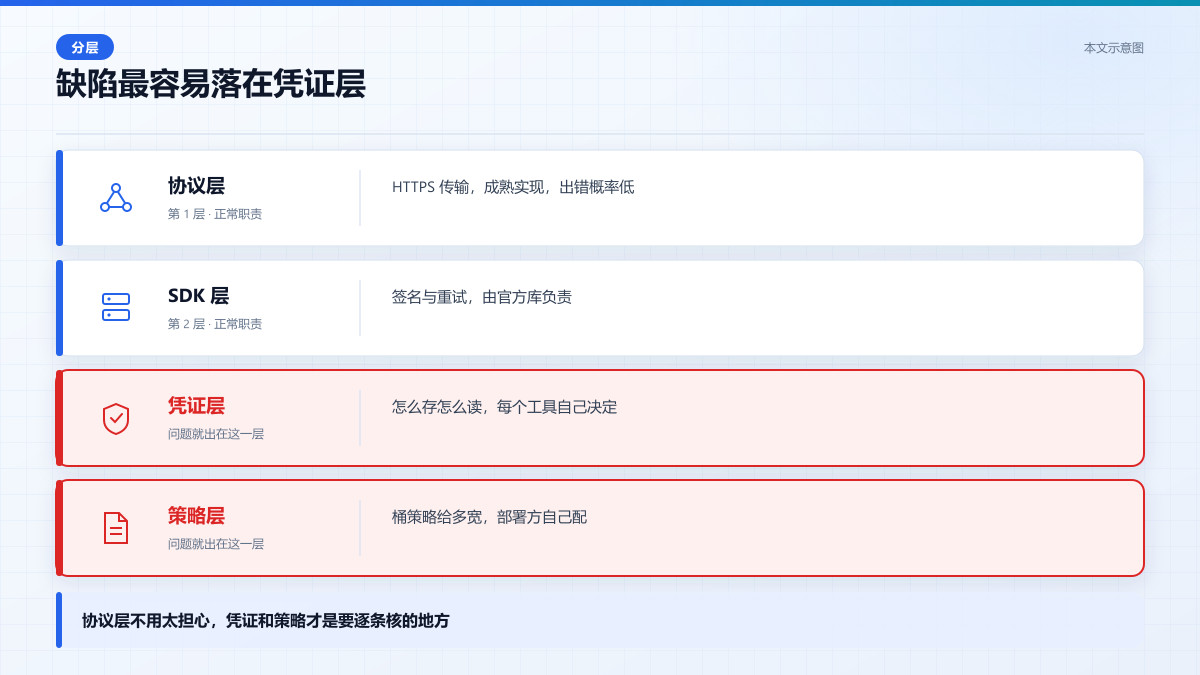
图 3 本文示意图:传输协议层成熟稳定,业务逻辑层的凭证与权限才是薄弱点
常见的三种存法,风险从低到高。第一种,运行时从实例角色或环境变量取,进程退出即消失,这是最干净的。
第二种,写进本地配置文件,靠文件权限保护。这一种在容器里最常翻车,因为镜像层、挂载卷、日志采集都可能把文件带出去。
第三种,作为命令行参数传入。这一种最糟,进程列表、shell 历史、编排系统的任务定义里都会留痕。
公开信息没有披露 File Mover Express 采用哪一种。这是我要标清楚的第一处空白,下面的推断都建立在同类工具的通用规律上。
桶策略给宽一寸,工具就多一条路
第二处容易出错的地方,是目标桶的策略。
很多团队为了让传输工具跑通,直接给它一个 s3:* 的策略,或者干脆把整个桶设成对某个角色全开。跑通是跑通了,但这个角色现在能删对象、能改 ACL、能读别的目录。
推演凭证泄露后的路径(示意代码,用伪代码走一遍,看清列桶加写对象能组合出什么)
一个只该写一个前缀的工具,拿到了整个桶的生杀大权。这就是权限放大。
更隐蔽的是 ListBucket。很多人觉得列目录无所谓,但列目录等于告诉对方桶里有什么,对象名往往带日期、带客户编号、带业务含义。
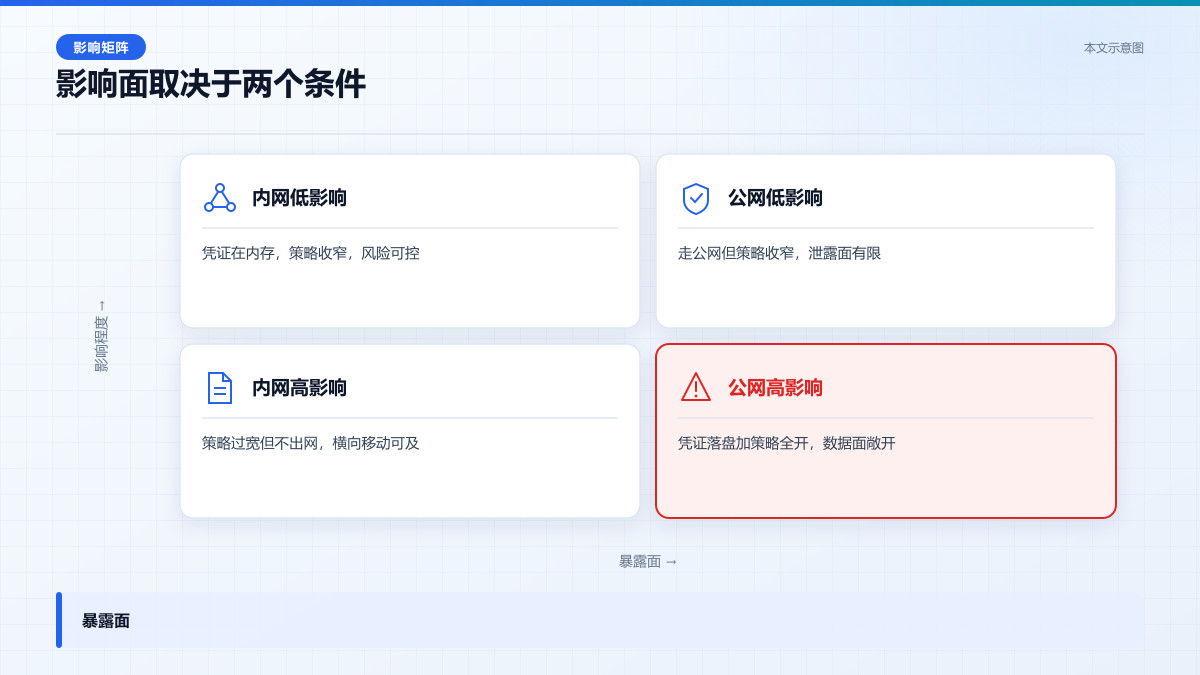
图 4 本文示意图:凭证是否落盘、桶策略是否过宽,两个条件决定最该先处理哪一格
一旦凭证泄露,攻击者不需要猜路径,列一遍就全知道了。
所以我在看这类工具时,第一眼看的不是它传得多快,是它要求的最小权限长什么样。如果文档里没写清楚最小权限策略,那就是一个需要自己补的坑。
网络出口这一环,开源工具管不了
工具要连 S3 的端点,走公网还是走 VPC 端点,决定了流量经过谁。走公网,中间可能经过 NAT、代理、审计设备,每一跳都可能是日志泄露点。
走 VPC 端点,流量不出云,这是更稳的做法。但端点策略配错,一样会放开。
这一环开源工具本身管不了,它只能告诉你它要连哪个域名。剩下的,是部署方自己的网络设计。
我见过太多案例,工具本身没问题,是部署时图快,让它从一台能出公网的跳板机上跑,凭证又落在磁盘上。两个小问题叠在一起,就是一个完整的数据外带通道。
今天能做的核查,先做这三件
如果团队里已经有人在试这个工具,或者准备上,我给三个动作,按优先级排。
查角色策略有没有星号(示意代码,筛出 Resource 或 Action 写成星号的角色,优先收窄)
第一件,今天做。把运行这个工具的角色的策略拉出来,逐条看有没有星号。特别是 Resource 字段,是不是写到了具体桶加具体前缀。
第二件,这周做。确认凭证来源。如果是配置文件,检查文件权限,检查它会不会被打进镜像,检查日志里有没有打印过。如果是环境变量,确认编排系统的任务定义谁能读。
第三件,这周做。确认网络路径。它连 S3 是走公网还是 VPC 端点,如果走公网,出口有没有审计,代理日志保留多久。
三件里第一件最急,因为权限放大是立刻可用的,不需要等任何条件。
动不了的时候,用这层过渡
有的团队一时改不了策略,或者工具是别人维护的,那就上过渡手段。
最直接的一层,是在桶策略上加条件。限制源 VPC、限制源 IP、强制 TLS,这几条能挡掉大部分凭证泄露后的滥用。
第二层,是对象锁或者版本控制。就算对方能写能删,历史版本还在,恢复的成本低很多。
第三层,是传输前后做校验。传完对一遍对象数量和大小,异常能早发现。
这三层都不是根治,但能把「一次泄露等于全部丢光」变成「一次泄露等于一次告警」。这个差别很大。
我怎么验的
我没有拿到 File Mover Express 的代码,也没有部署实例。我的验证方式是间接的,读公开的 S3 权限模型文档,对照同类开源传输工具的常见配置方式,再结合自己过去排查过的权限放大案例,把可能出错的环节列出来。
具体做了三件事。第一,把 S3 的 API 权限拆成读、写、列、删四类,看每一类在传输工具里是否必需。第二,找了几份公开的 S3 桶策略示例,统计其中 Resource 和 Action 写成星号的比例。第三,用一段伪代码走了一遍凭证泄露后的路径,确认列桶加写对象能组合出什么。
这些验证能说明风险模式存在,但不能证明 File Mover Express 一定存在同样的问题。它的实际实现,我一行都没看到。
这次没查到什么
必须说清楚。这篇里关于 File Mover Express 本身的具体实现,我一行代码都没看到。
它用什么语言写、凭证怎么加载、有没有内置的最小权限模板、默认连哪个端点,公开信息都没有披露。
所以上面所有关于「它可能怎么错」的判断,都是基于同类 S3 传输工具的通用规律,是推断,不是结论。
我能确认的只有一件事,这类工具的风险重心不在传输协议,在权限和凭证的配置面。这个判断不依赖具体实现,换哪个工具都成立。
等代码和文档公开得更完整,有些推断可能要修正。在那之前,按最坏情况配权限,是成本最低的选择。
这次的分析够不到哪里
有两处我明确够不到。第一处是代码层,File Mover Express 的凭证加载逻辑、有没有硬编码的默认端点、有没有内置的权限模板,这些都要等仓库公开到能被逐行读的程度,我现在只能停在猜测。
第二处是实测层。我没有跑过它的任何一次传输,没有观察过它在容器里的行为,也没有抓过它的出网流量。所以这篇里没有任何一句是「我跑出来看到」的,全部是从权限模型和同类工具反推的。
还有一处是我自己的知识边界。S3 的权限模型我熟,但 File Mover Express 如果支持 S3 之外的存储后端,那部分的权限语义我没有把握,这篇不覆盖。
把这三处空白摆出来,不是给自己留退路,是让你知道哪些结论可以直接拿去用,哪些还得等代码。
开源的价值,是让配置错在哪能被看见
回到开头那个问题。一个开源的文件传输工具,到底该不该现在就碰。
我的答案是,可以碰,但碰之前先把权限收窄。开源真正给我们的,不是「它很安全」这个结论,是「它哪里可能不安全,你能自己看」。
闭源工具出问题,你只能等厂商修。开源工具出问题,你能自己改策略、自己加一层、自己决定要不要用。
但前提是,你得真的去看。把工具跑起来不难,难的是跑起来之后,还愿意回头检查它手里握着什么。
这件事的正确顺序,从来不是先信再查,是先查再用。
写在最后
一个开源工具真正的价值,不是它替你把事做完,是它把「这件事到底依赖哪些权限」摆到明面上。File Mover Express 会不会成为常用的那个工具,我不知道,但我知道一件事,凡是手里握着凭证和桶权限的东西,都值得在跑起来之前先问一句,它到底需要多大范围。这个习惯比任何一次升级都管用。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
谢谢你看我的文章,我们,下次再见。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号