[#WorkBuddy#] 连接器实战:让 AI 一次授权读写邮箱/云文档/IM,告别手动倒数据(附配置代码)
原创
[#WorkBuddy#] 连接器实战:让 AI 一次授权读写邮箱/云文档/IM,告别手动倒数据(附配置代码)
原创
用户12482361
发布于 2026-11-17 22:53:21
发布于 2026-11-17 22:53:21
本文基于作者接入各类连接器的实际经验整理。配置语法来自平台现行规范,账号与路径已脱敏。阅读约 7 分钟。
写在前面:自动化最容易断在"取数"这一步
定时任务、数据分析、自动生成报告——这些事听起来很美,但很多人卡在同一个地方:数据拿不进来,结果送不出去。每次跑之前要手动导出、上传,跑完还要手动复制粘贴到该去的地方。这样一圈下来,比自己做还累。
连接器(Connector)就是来解决这一环的:授权一次,AI 之后就能直接读写第三方服务,不用每次手动倒数据。本文讲清楚它怎么配、权限怎么给、有哪些坑。
一、连接器到底是什么
一句话:连接器是 AI 与外部服务之间的"授权管道"。接入后,AI 可以在任务里直接:
- 读邮件、发邮件、读附件;
- 读写云文档、云盘文件;
- 收发 IM 消息;
- 访问日历、数据库等外部数据源。
关键在于一次授权、长期复用:你在设置里点一次授权,之后所有任务都能用这条管道,不用每个任务单独登录。
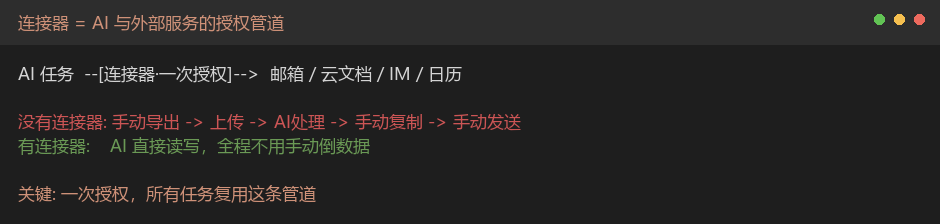
图1 连接器工作示意
图 1:连接器 = AI 与外部服务之间的授权管道
二、授权前先想清楚:读权限还是写权限
这是最重要的一条安全原则,却最容易被忽略。授权时看清它申请的是哪类权限:
权限类型 | 能做什么 | 风险 |
|---|---|---|
读权限 | 读取数据、列出文件 | 低——最多是信息可见 |
写权限 | 修改、删除、发送 | 高——误操作可能真删真发 |
给权限的原则:按需给,能用读权限解决的绝不给写权限。比如"每周汇总邮箱里的数据出报告",只要读权限;"自动回复邮件"才需要写权限,且要限定范围。
一个真实教训:给某个连接器开了全库写权限,结果一次任务逻辑写错,批量改了一批文档的标题。权限给小一点,这类事故就不会发生。
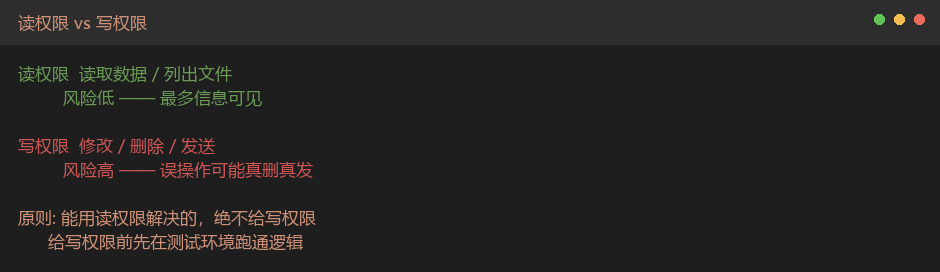
图2 读权限vs写权限
图 2:读权限风险低,写权限要收着给
三、配置实战:以自定义连接器为例
平台上常见的邮箱、文档、IM 连接器,图形界面点几下就能授权。真正需要动手配置的是自定义连接器——比如接入一个自建服务或第三方 MCP 服务器。
这类配置本质是一段 JSON,描述"怎么启动这个服务":
{
  "mcpServers": {
    "my-service": {
      "command": "npx",
      "args": ["-y", "@example/mcp-server@latest"],
      "env": {
        "API_KEY": "${MY_SERVICE_KEY}"
      }
    }
  }
}
三个关键点:
- command + args 是启动命令:就像在命令行里手动跑一样,
npx -y xxx表示用 npx 拉起某个包; - 密钥放 env,不要写死在 args 里:
${MY_SERVICE_KEY}是环境变量引用,密钥本身不进配置文件; - stdio 型服务必须填 runtime:这是踩过的最坑的一个——如果服务是 stdio 通信型(通过标准输入输出交互),配置里要显式声明运行时,否则连接上了也调不通。
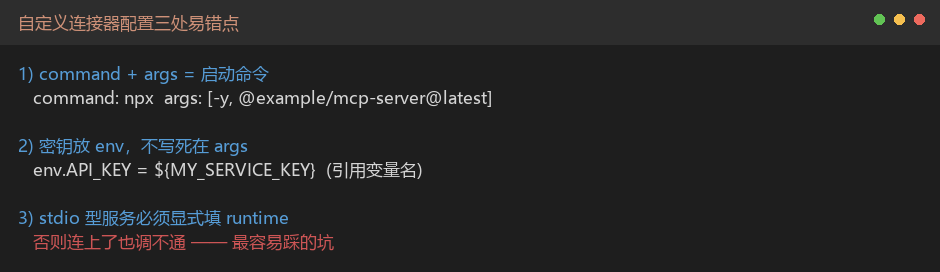
图3 自定义连接器配置要点
图 3:命令、密钥、runtime 三处最容易配错
四、密钥管理:明文即泄露
接连接器绕不开 API Key。铁律只有一条:
密钥一旦明文出现在配置、对话、日志或命令行里,就已经泄露了。 正确动作是立刻去平台轮换,而不是删掉那行记录。
正确做法:
# 密钥存环境变量,配置里只引用变量名
export MY_SERVICE_KEY="从密钥管理器注入"
# 配置文件里写 ${MY_SERVICE_KEY},不写真实值
如果团队共用,用密钥管理器统一存放和轮换,不要把密钥贴进聊天记录或文档——那些地方会长期留存,且权限范围往往比你想的广。
五、组合技:连接器 + 定时任务 = 无人值守流水线
连接器真正的威力,是和定时任务组合起来。一个完整场景:
每周一 09:00 触发:
  1. 连接器读邮箱 -> 抓取上周周报邮件
  2. AI 汇总 -> 生成一份部门周报
  3. 连接器写云文档 -> 写回指定文档
  4. 连接器发 IM -> 通知负责人查阅
全程无人值守。这里每一环都用到了连接器的读写能力,而人只需要配一次。
拆任务时有条经验:读写分离、各自可验收。把"读数据"和"写结果"拆成两个任务,中间产物落成一个文件。这样写任务出错时,不用重跑读任务,排查也方便。
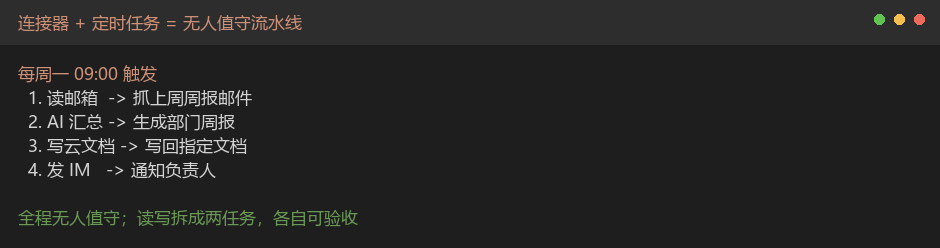
图4 连接器+定时任务流水线
图 4:读→算→写→通知,全程无人值守
六、踩坑清单
坑 1:授权完没生效。有些连接器授权后要点"信任"或"启用"才真正连通。判活别看状态标志,发一次真实请求看有没有副作用。
坑 2:写权限误操作。前面说过——写权限收着给。真要给,先在测试环境跑通,确认逻辑对了再上生产数据。
坑 3:密钥明文进日志。调试时打印配置很容易把密钥带出来。上线前检查一遍日志输出,确认没有明文密钥。
坑 4:stdio 型服务缺 runtime。配置里没声明运行时,服务起来了但调不通。对照官方文档核对必填字段,别凭记忆写。
小结
连接器核心四句话:一次授权长期复用、读权限优先写权限收着给、密钥永远不进明文、stdio 服务记得填 runtime。把它和定时任务组合起来,那些"取数—处理—送结果"的机械链路就能彻底交出去。
你在接连接器时踩过什么坑?欢迎评论区补充。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。如有侵权,请联系 cloudcommunity@tencent.com 删除。
建议标签:#WorkBuddy #AI办公 #效率工具 #连接器 #自动化
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号