家政上门预约多端适配实践:权限、登录态跨端同步方案
原创
家政上门预约多端适配实践:权限、登录态跨端同步方案
原创
芮安科技
发布于 2026-11-18 14:04:13
发布于 2026-11-18 14:04:13
家政上门预约多端适配实践:权限、登录态跨端同步方案
在家政预约业务场景,用户会在小程序、H5之间切换登录下单、查看订单;技师、管理员也会在不同终端访问后台。小程序和H5存储token的方式不一样,小程序依托storage,H5依赖浏览器localStorage,很容易出现一端登录成功、另一端无权限,或者权限变更后多端不同步的问题。本文基于SpringBoot+Redis,采用UnionID打通账号,结合会话管理、权限缓存刷新机制,实现登录态、角色权限在小程序与H5跨端同步。
一、多端登录态与权限同步痛点
小程序和H5的微信授权流程不同,小程序使用wx.login,H5走网页OAuth授权,如果没有统一账号体系,会生成两条独立用户记录。 权限变更也是高频问题:管理员后台修改用户角色、关闭下单权限,用户已经登录的小程序和H5不会自动感知,依然可以继续访问受限接口。同时会话互相隔离,H5退出登录,小程序还保持登录状态,不符合业务安全预期。 如果直接使用JWT无状态校验,令牌有效期内无法主动回收登录态;如果每个终端独立维护权限缓存,权限变更时需要逐个终端刷新,维护成本很高。
二、整体架构设计
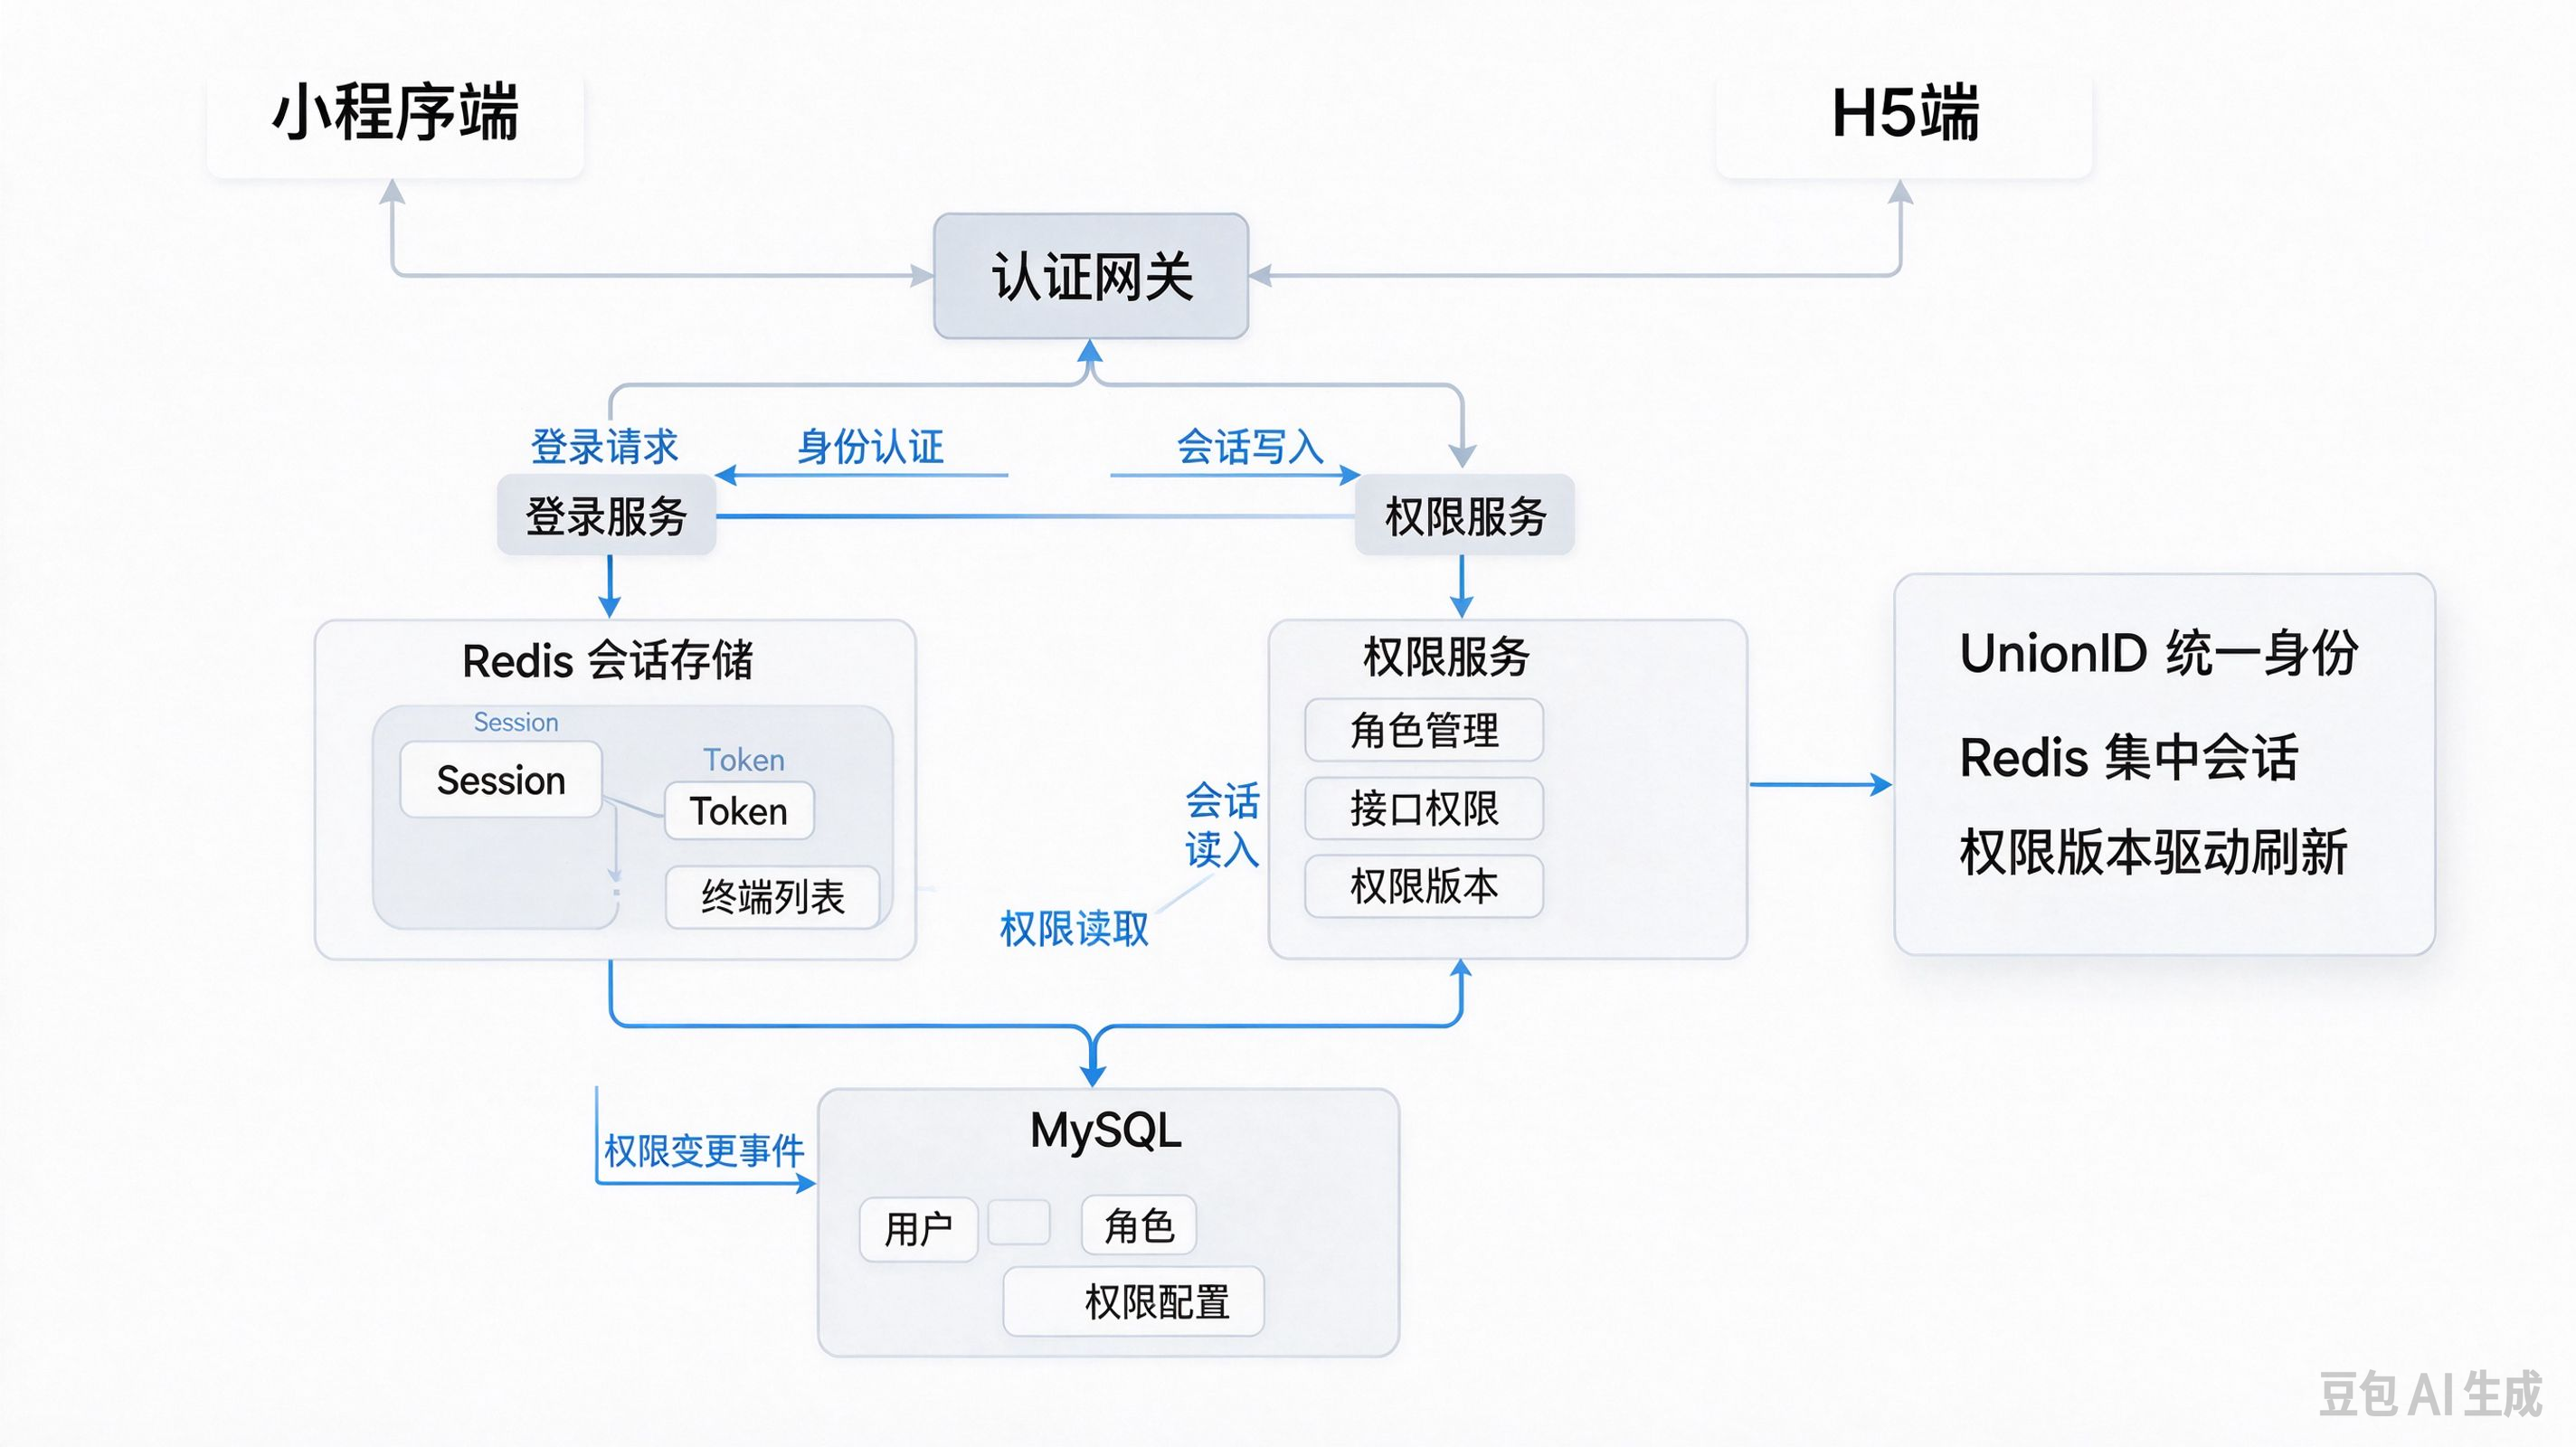
方案以UnionID作为用户唯一身份标识,小程序、H5授权后绑定同一个UnionID,后端统一管理会话和权限。 认证网关统一拦截请求,解析token,从Redis读取会话信息和权限集合;权限服务负责角色、接口权限的读取与变更;Redis作为集中会话存储,记录每个用户下所有终端会话、权限版本号;MySQL持久化用户角色、权限配置。 所有终端共用一套权限数据源,权限变更时更新权限版本号,通过消息通知该用户所有在线终端,前端对比本地版本,版本不一致则重新拉取权限列表。
三、账号打通与会话存储设计
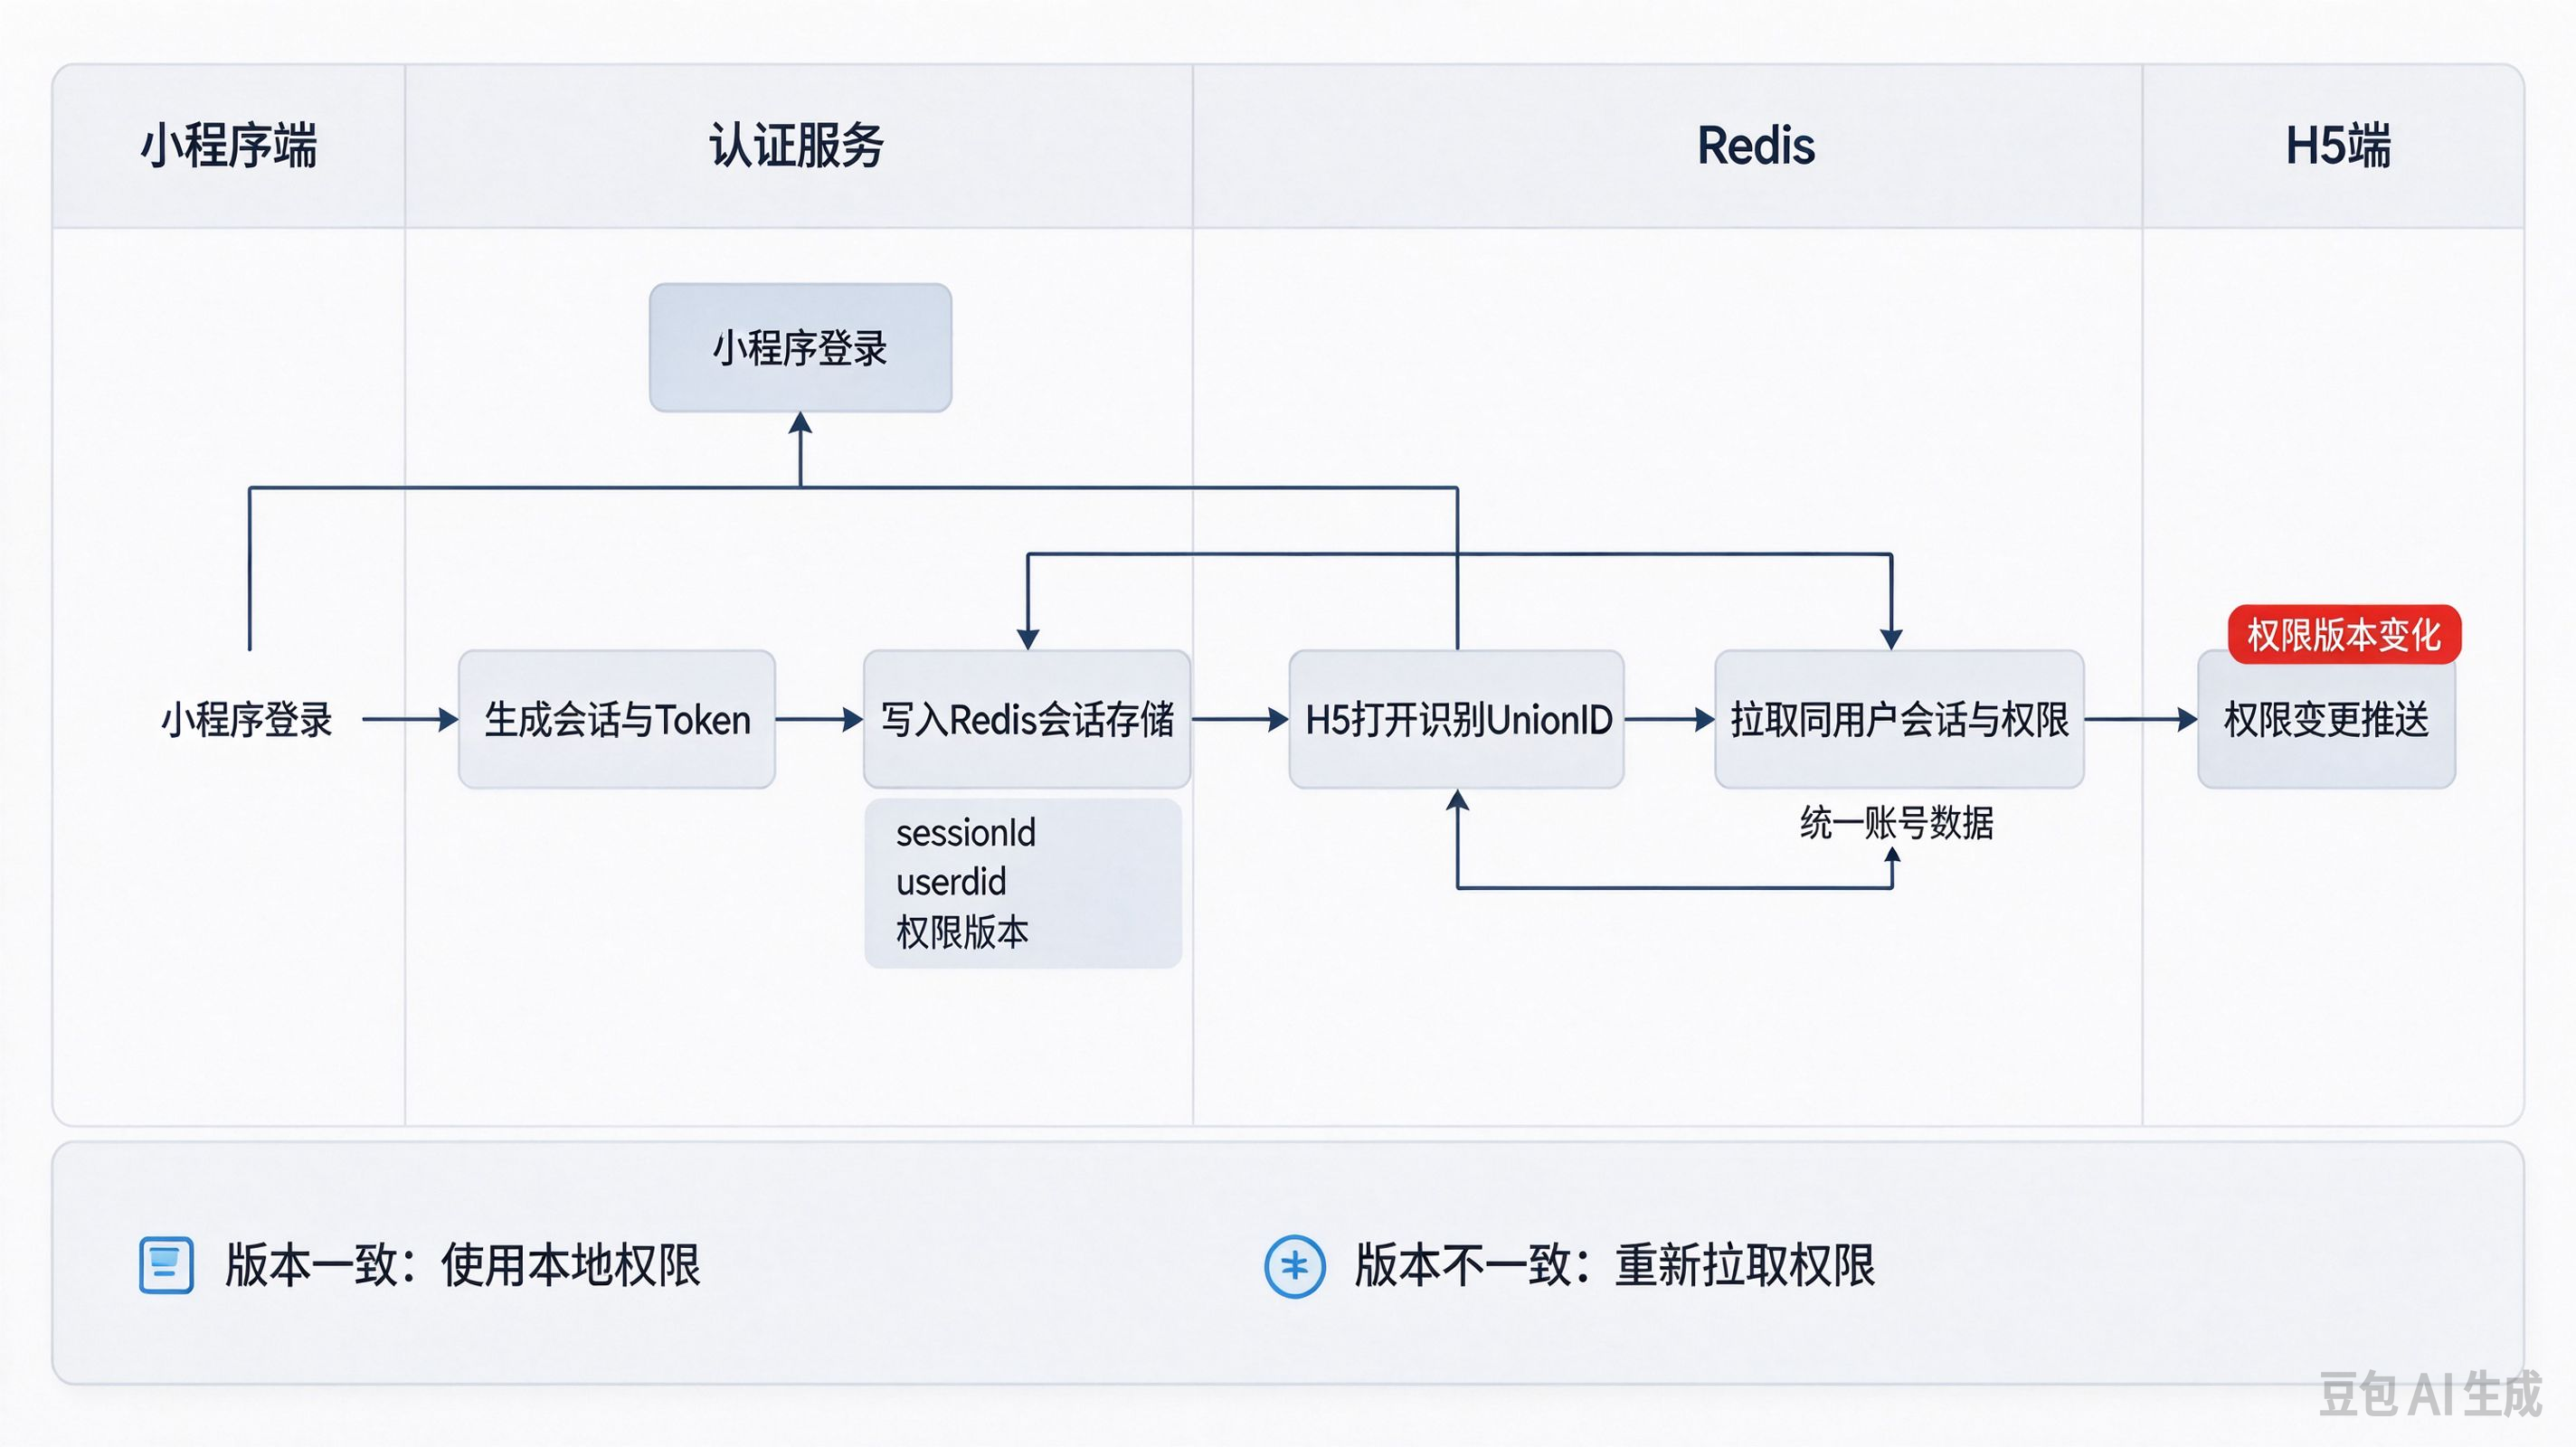
同一个微信开放平台主体下,小程序、H5网页授权获取的UnionID一致,后端以此作为用户主键。登录成功后,生成accessToken和refreshToken,在Redis中存储会话信息,key包含userId+sessionId,同时维护userId对应的会话集合,记录该用户所有在线终端。 会话数据里存储终端类型、登录时间、权限版本号。当用户在小程序登录,之后打开H5,H5授权拿到相同UnionID,后端识别为同一用户,可选择自动同步登录态,或者展示已有会话列表。 支持两种登录策略:允许多端同时在线、或者单设备互踢,可在后台配置切换。
四、权限版本化与动态刷新机制
用户权限不直接写死在JWT载荷中,JWT只携带userId、sessionId,权限列表从Redis读取,并附带一个权限版本号。后台修改角色权限时,原子更新该用户的权限版本号,同时发送事件通知在线终端。 前端每次进入受限页面,或者收到权限变更推送,对比本地缓存的权限版本;版本不一致,重新请求权限接口,更新本地权限集合。 核心Java代码示例:
@Service
public class AuthPermissionService {
    @Autowired
    private StringRedisTemplate redisTemplate;
    @Autowired
    private UserRoleMapper userRoleMapper;
    private static final String USER_PERM_KEY = "house:perm:user:";
    private static final String PERM_VERSION_KEY = "house:perm:version:";

    public ResultDTO<PermissionDTO> getUserPermission(Long userId) {
        String permKey = USER_PERM_KEY + userId;
        String versionKey = PERM_VERSION_KEY + userId;
        String permJson = redisTemplate.opsForValue().get(permKey);
        String versionStr = redisTemplate.opsForValue().get(versionKey);
        if (permJson != null) {
            PermissionDTO dto = JSON.parseObject(permJson, PermissionDTO.class);
            dto.setVersion(Integer.parseInt(versionStr));
            return ResultDTO.success(dto);
        }
        // 从数据库加载角色与权限
        List<String> permissionList = userRoleMapper.selectUserPermission(userId);
        PermissionDTO dto = new PermissionDTO();
        dto.setPermissionList(permissionList);
        int newVersion = 1;
        redisTemplate.opsForValue().set(permKey, JSON.toJSONString(dto), 30, TimeUnit.MINUTES);
        redisTemplate.opsForValue().set(versionKey, String.valueOf(newVersion), 30, TimeUnit.MINUTES);
        dto.setVersion(newVersion);
        return ResultDTO.success(dto);
    }

    // 权限变更,更新版本号,触发多端刷新
    public void refreshUserPerm(Long userId) {
        String versionKey = PERM_VERSION_KEY + userId;
        redisTemplate.opsForValue().increment(versionKey);
        redisTemplate.delete(USER_PERM_KEY + userId);
    }
}
五、跨端登出、强制下线逻辑
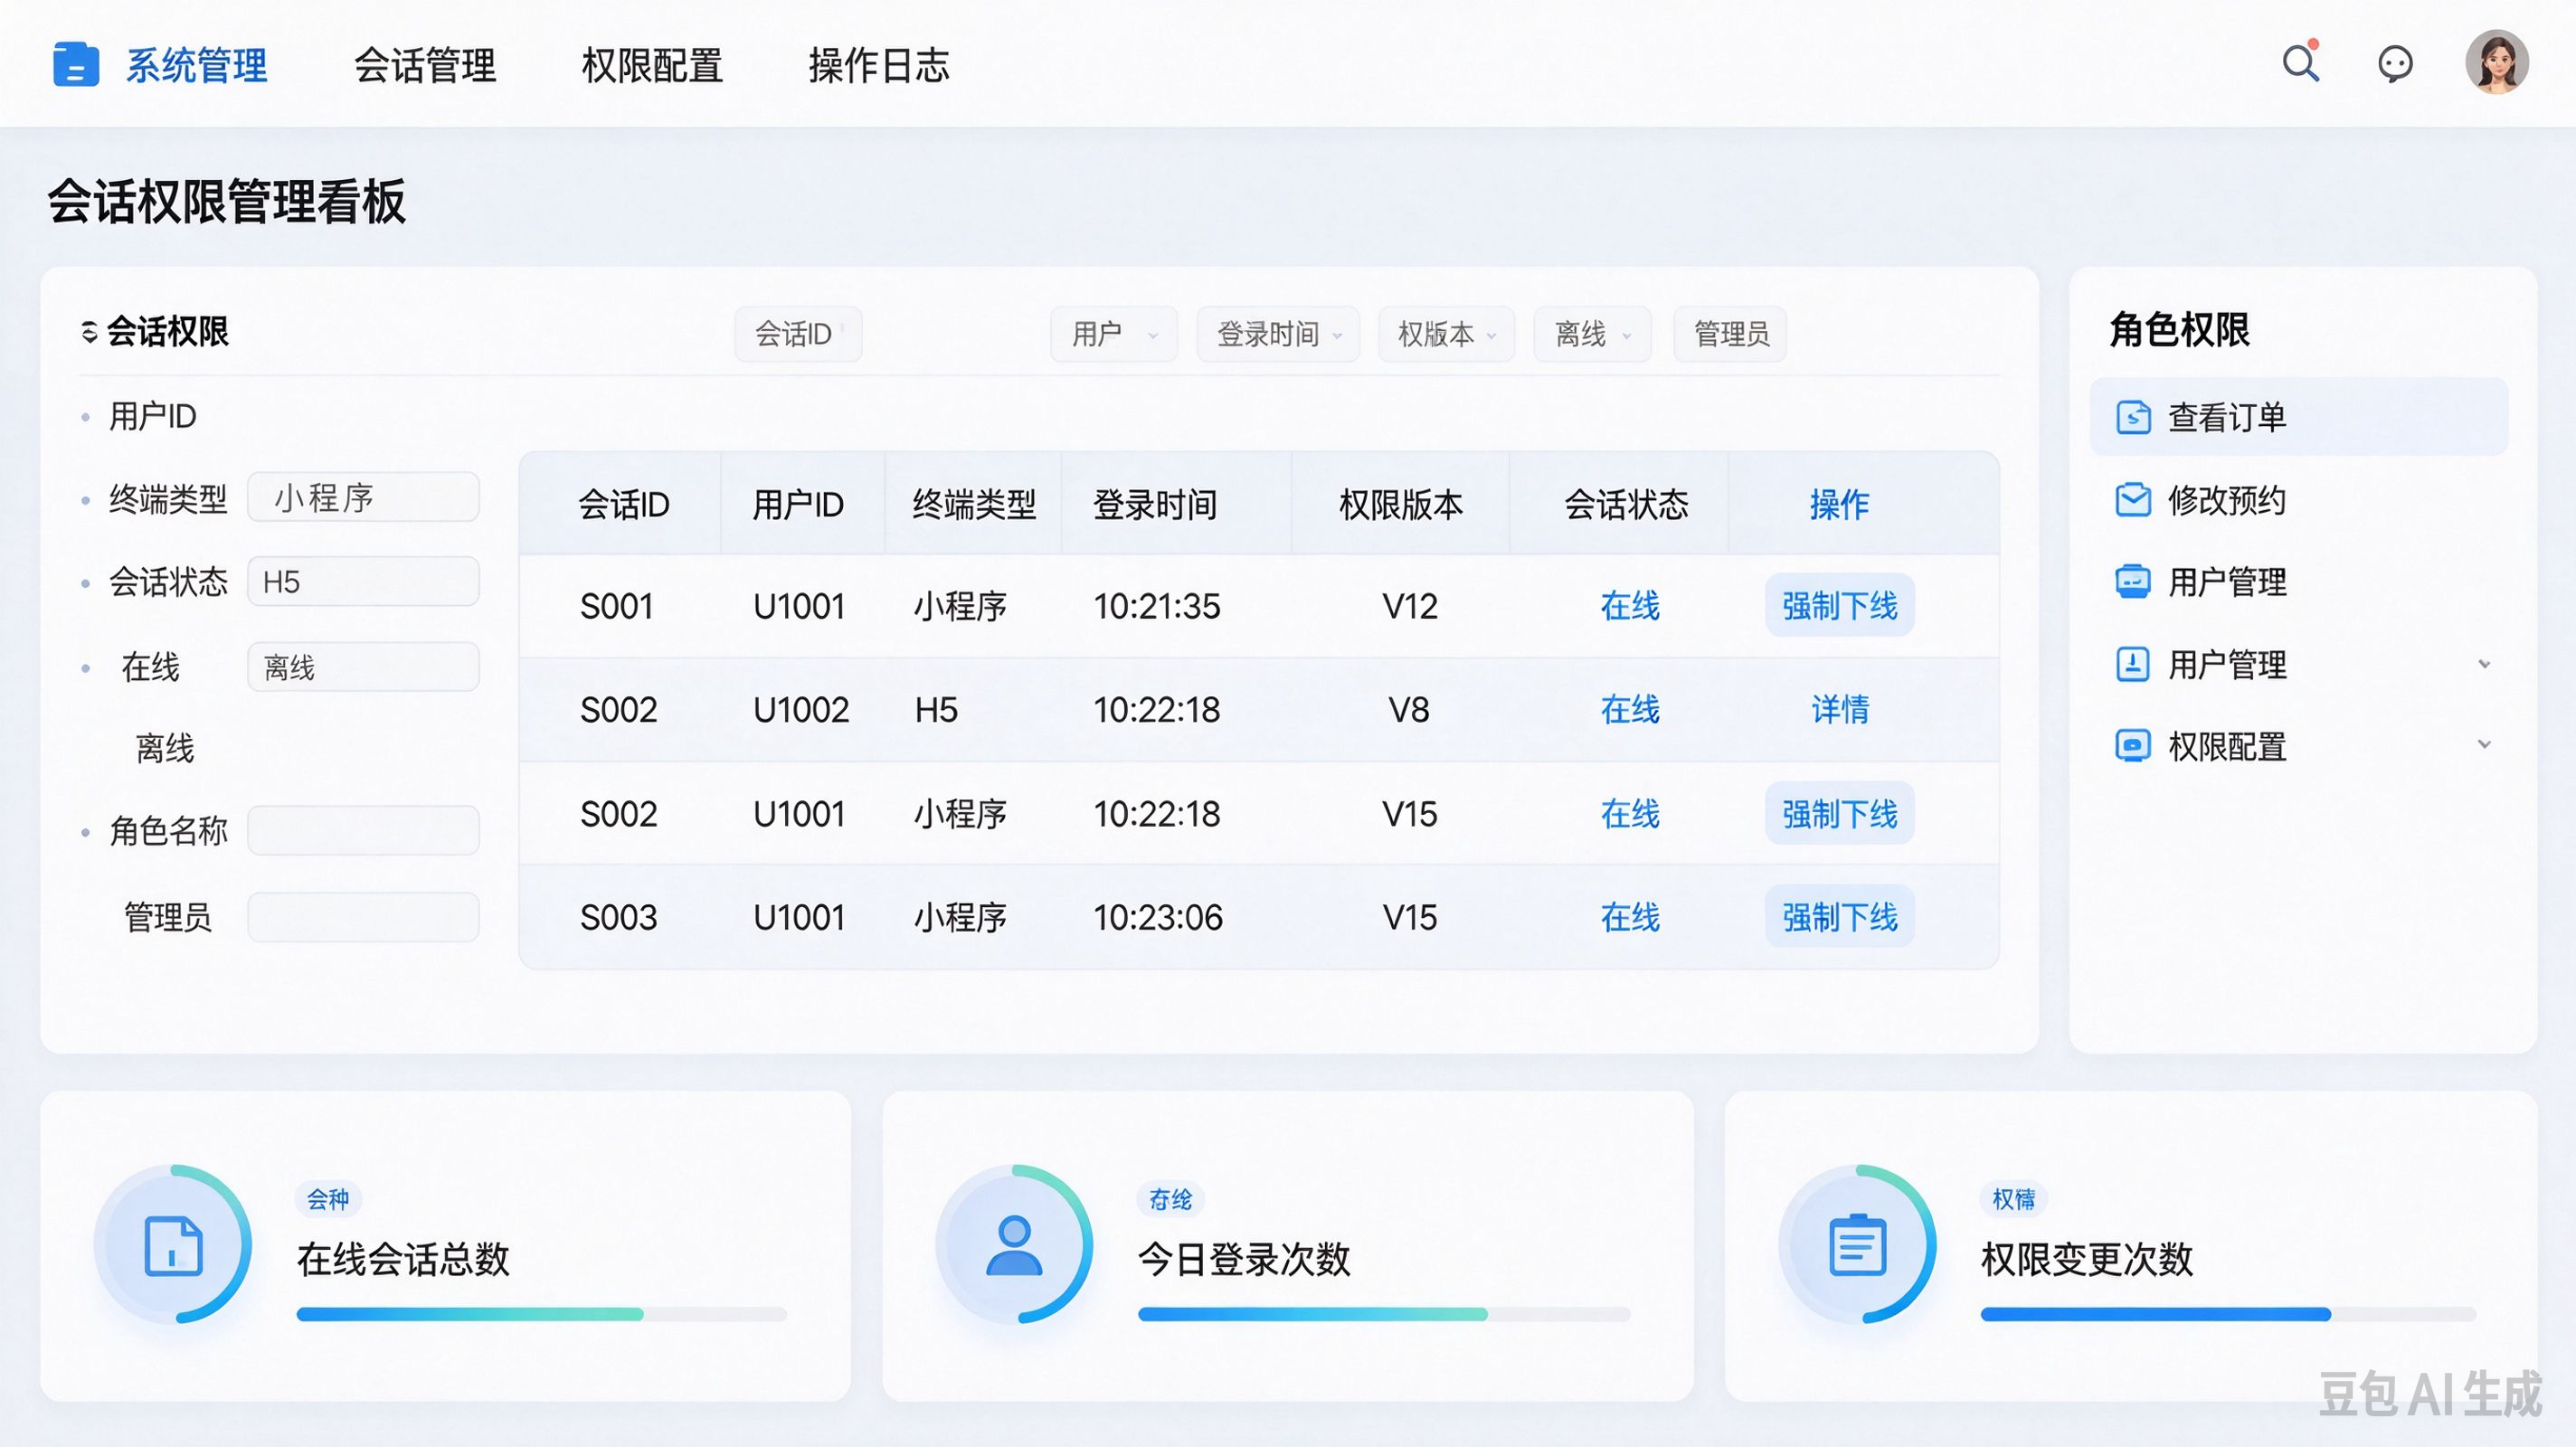
登出操作分为单端登出和全部终端登出。单端登出只删除当前sessionId对应的Redis会话;全部下线则清除该userId下所有会话缓存,同时推送消息给所有在线终端,前端清空本地token、权限缓存,跳转登录页。 管理员后台的强制下线功能,底层调用该批量清除会话接口,实现远程回收登录态,适合账号异常、权限收回场景。
六、前端适配规则
前端统一封装auth工具,小程序存储token、权限版本到uni.storage,H5存储到localStorage。 每次接口请求携带token,网关校验会话有效性;收到权限变更WebSocket消息,主动调用权限接口刷新权限。页面路由守卫读取本地权限列表,无对应权限时拦截跳转。 前端不做权限硬编码,权限集合由后端下发,避免小程序、H5权限判断逻辑不一致。
七、安全与兜底策略
token设置较短有效期,依靠refreshToken无感续期;Redis会话统一设置过期时间,防止僵尸会话堆积。 权限缓存设置TTL兜底,即使版本推送丢失,缓存过期后也会重新从数据库加载最新权限。同时增加会话日志,记录登录终端、登录时间、登出时间,方便审计排查。 接口层增加权限校验切面,所有受限接口必须校验后端返回的权限,前端权限控制只做交互层展示,不能作为安全防线。
八、测试验证场景
测试场景包含:小程序登录,H5打开同UnionID账号,校验登录态和权限同步;后台修改用户角色,两端页面刷新验证权限变化;一端执行登出,验证另一端是否保持在线;管理员强制下线,两端同时失效。同时验证token过期、跨浏览器H5访问、重新授权等边界场景。
总结
这套登录态与权限跨端同步方案,核心依靠UnionID统一身份、Redis集中会话管理、权限版本号驱动多端刷新。JWT只用于身份标识,权限数据独立缓存,解决了传统JWT无法主动回收、权限变更难同步的问题。小程序和H5只做存储载体的差异适配,登录、权限、登出的业务逻辑统一,降低多端权限不一致风险。该方案可扩展接入技师APP、管理后台,统一一套认证体系。落地过程中,需要做好会话日志审计、消息推送的幂等处理,区分单端登出和全员下线,在安全性和用户体验之间做好平衡。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号