家政预约平台跨端权限:H5与小程序预约下单鉴权方案
原创
家政预约平台跨端权限:H5与小程序预约下单鉴权方案
原创
省钱兄科技
发布于 2026-11-18 15:01:33
发布于 2026-11-18 15:01:33
家政预约平台跨端权限:H5与小程序预约下单鉴权方案
在家政预约业务中,用户可以通过小程序、H5两种渠道访问下单。小程序依托wx.login获取登录凭证,H5依赖微信OAuth网页授权或者短信验证码登录,两套登录链路底层能力不一样。如果鉴权体系没有统一设计,容易出现身份割裂、越权下单、token跨端失效、匿名预约权限失控等问题。本文基于SpringBoot,以UnionID作为统一身份锚点,搭建一套适配H5、小程序的预约下单鉴权体系,区分匿名浏览、实名预约、订单操作权限,同时支持跨端无感登录。
一、双端鉴权的核心痛点
小程序和H5的微信授权机制存在天然差异,小程序使用code2Session,H5使用OAuth2.0网页授权,两者OpenID相互独立,很容易产生两个用户档案。 第一,身份不互通:用户小程序登录后,打开H5需要重新授权,购物车、预约草稿无法同步;第二,权限边界模糊,部分接口未做细粒度控制,匿名用户可以直接提交预约,产生无效订单;第三,token环境隔离,小程序storage和H5的localStorage存储隔离,直接传递token存在安全风险;第四,渠道权限管控缺失,业务需要临时关闭H5下单入口,原有代码分散在前端,无法统一管控;第五,越权风险,用户篡改订单ID,尝试操作他人家政工单。
单纯依靠前端控制登录弹窗,无法保障安全,鉴权、权限校验必须收敛在后端拦截层。
二、整体鉴权架构设计
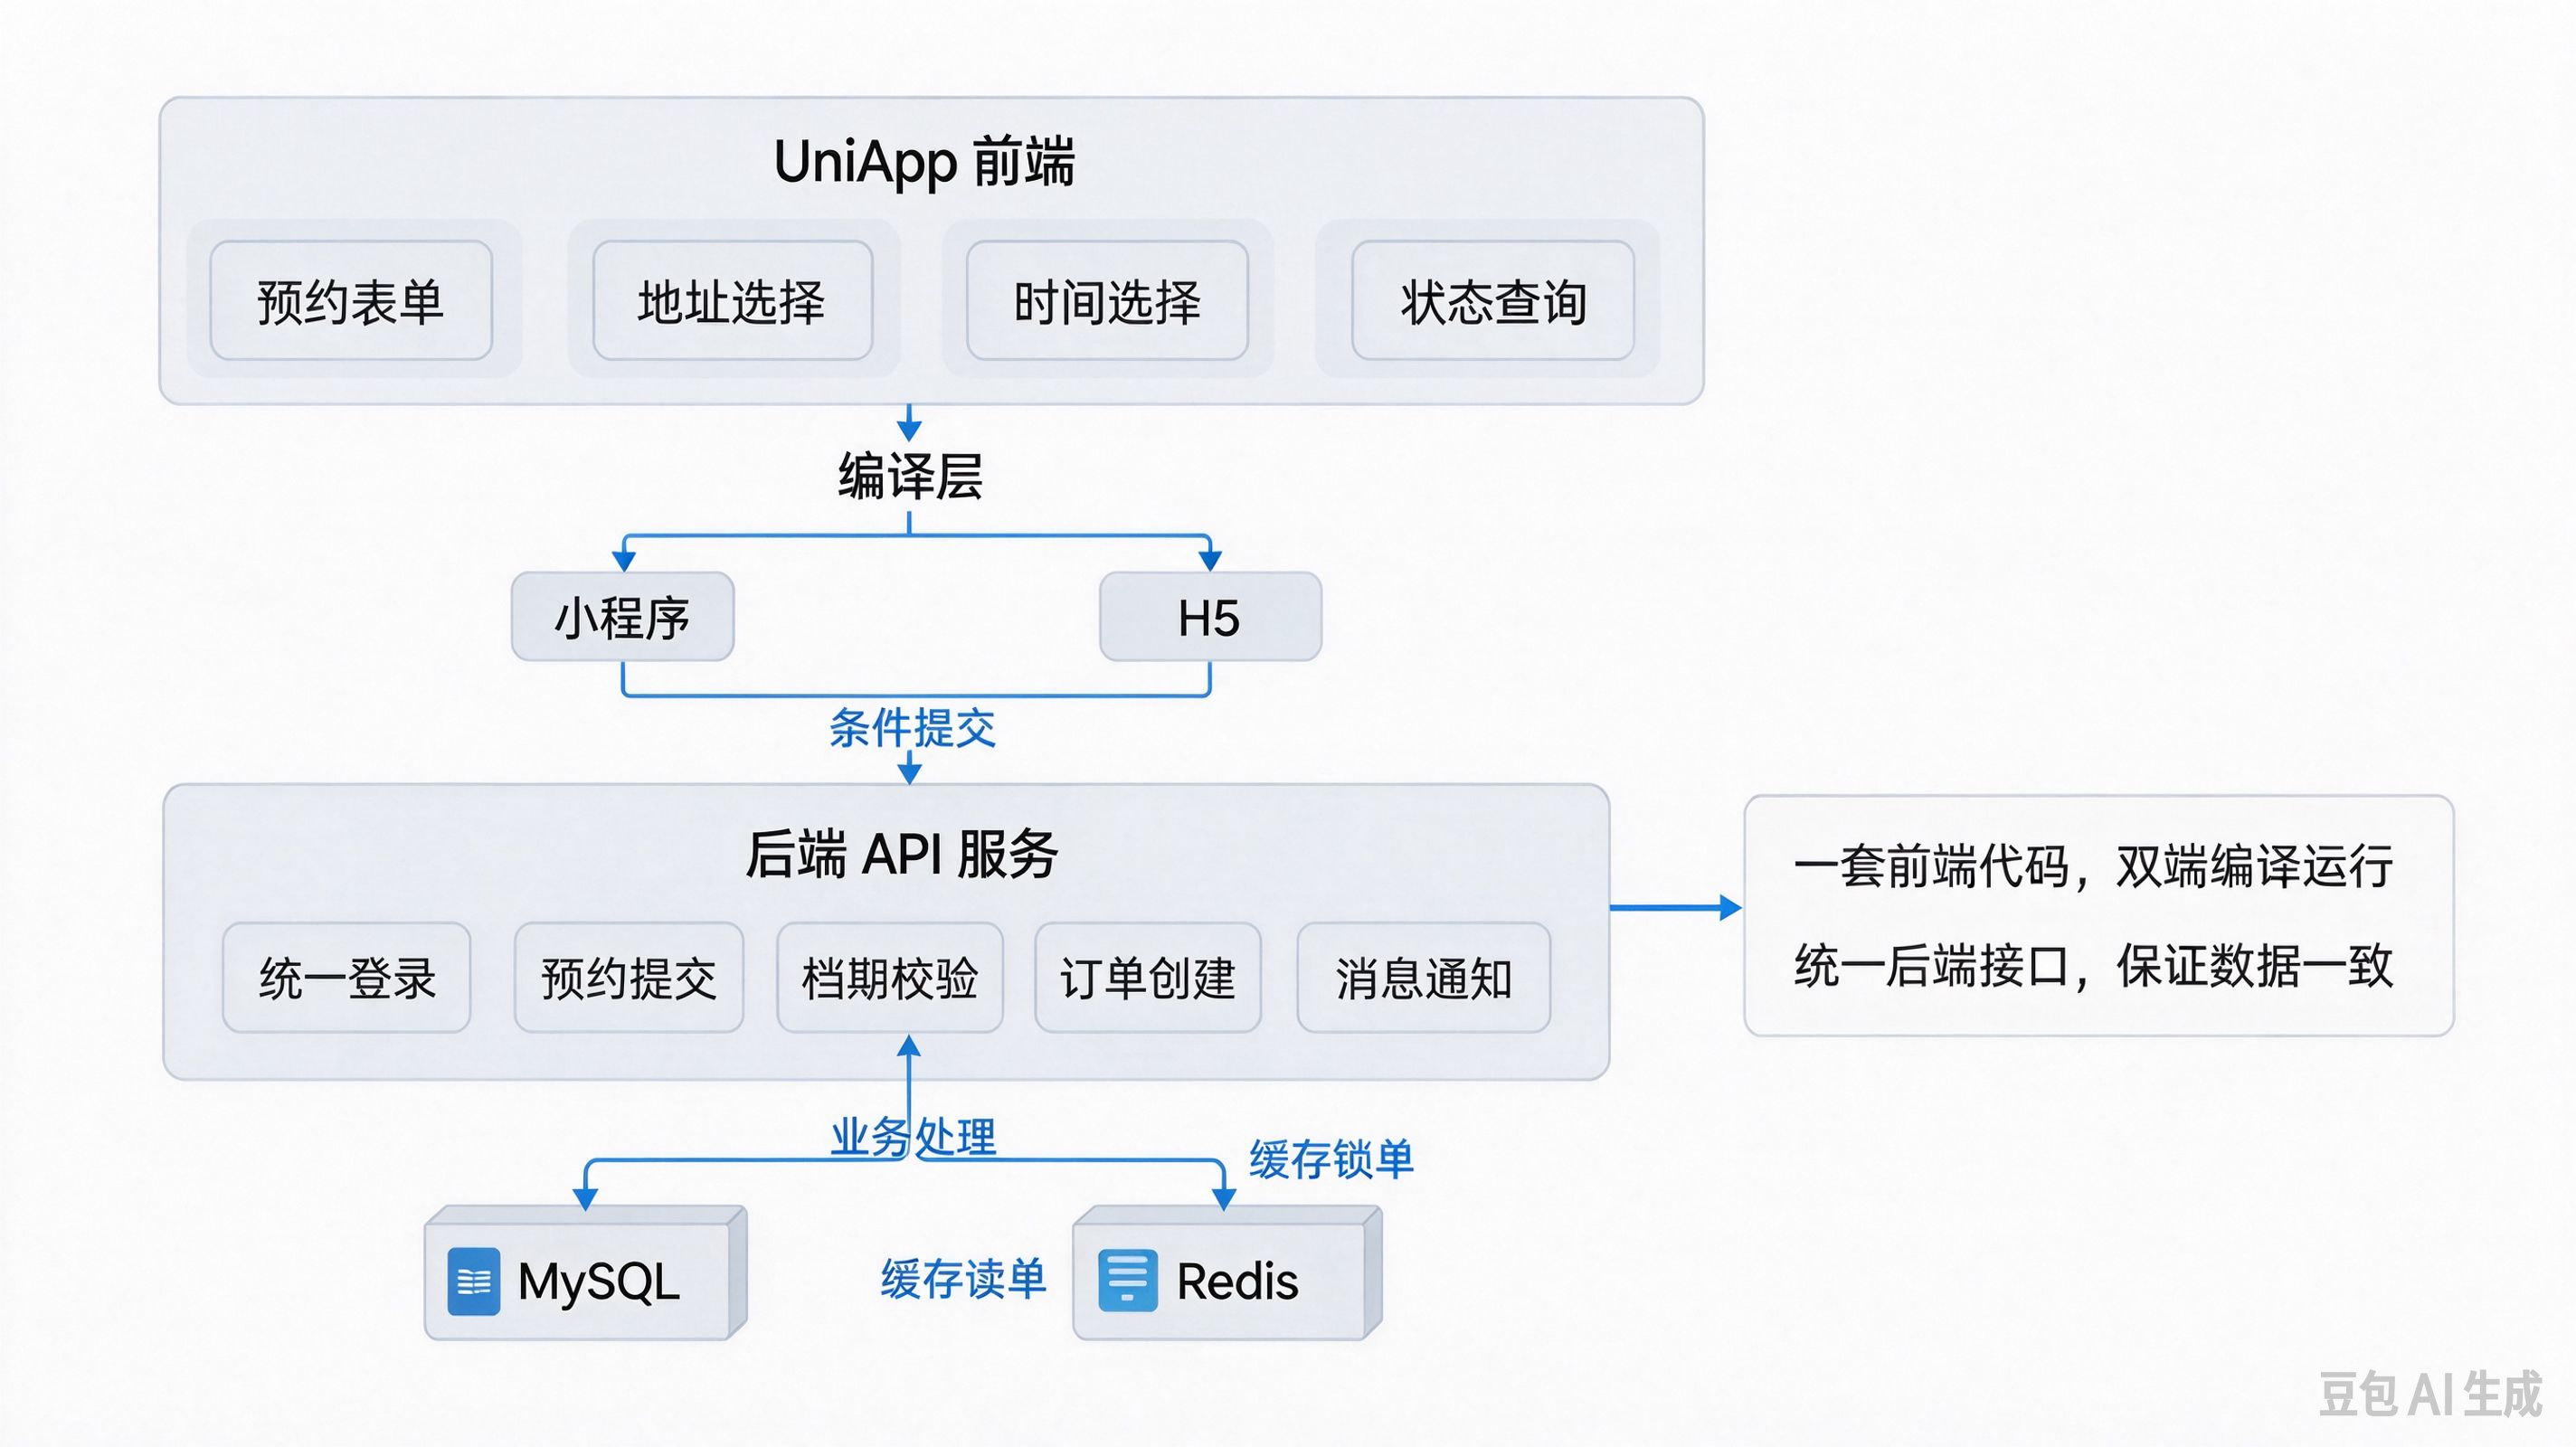
整体采用统一身份层 + 网关鉴权拦截 + 业务权限校验三层架构。 统一身份层以UnionID作为用户唯一标识,小程序、H5授权后,后端将OpenID、网页授权OpenID关联到同一个UnionID,绑定同一份用户主档案。登录成功后签发统一JWT令牌,token载荷内携带用户ID、角色、终端标识、权限版本号。 网关拦截器统一校验token有效性,Redis缓存黑名单、强制下线会话、渠道开关配置;进入预约下单接口时,再做二次业务校验:是否实名、是否开启下单权限、订单归属校验。 前端只负责拉起对应渠道的授权流程,不维护权限判断逻辑,小程序、H5复用同一套后端接口。
三、身份绑定与登录接口实现
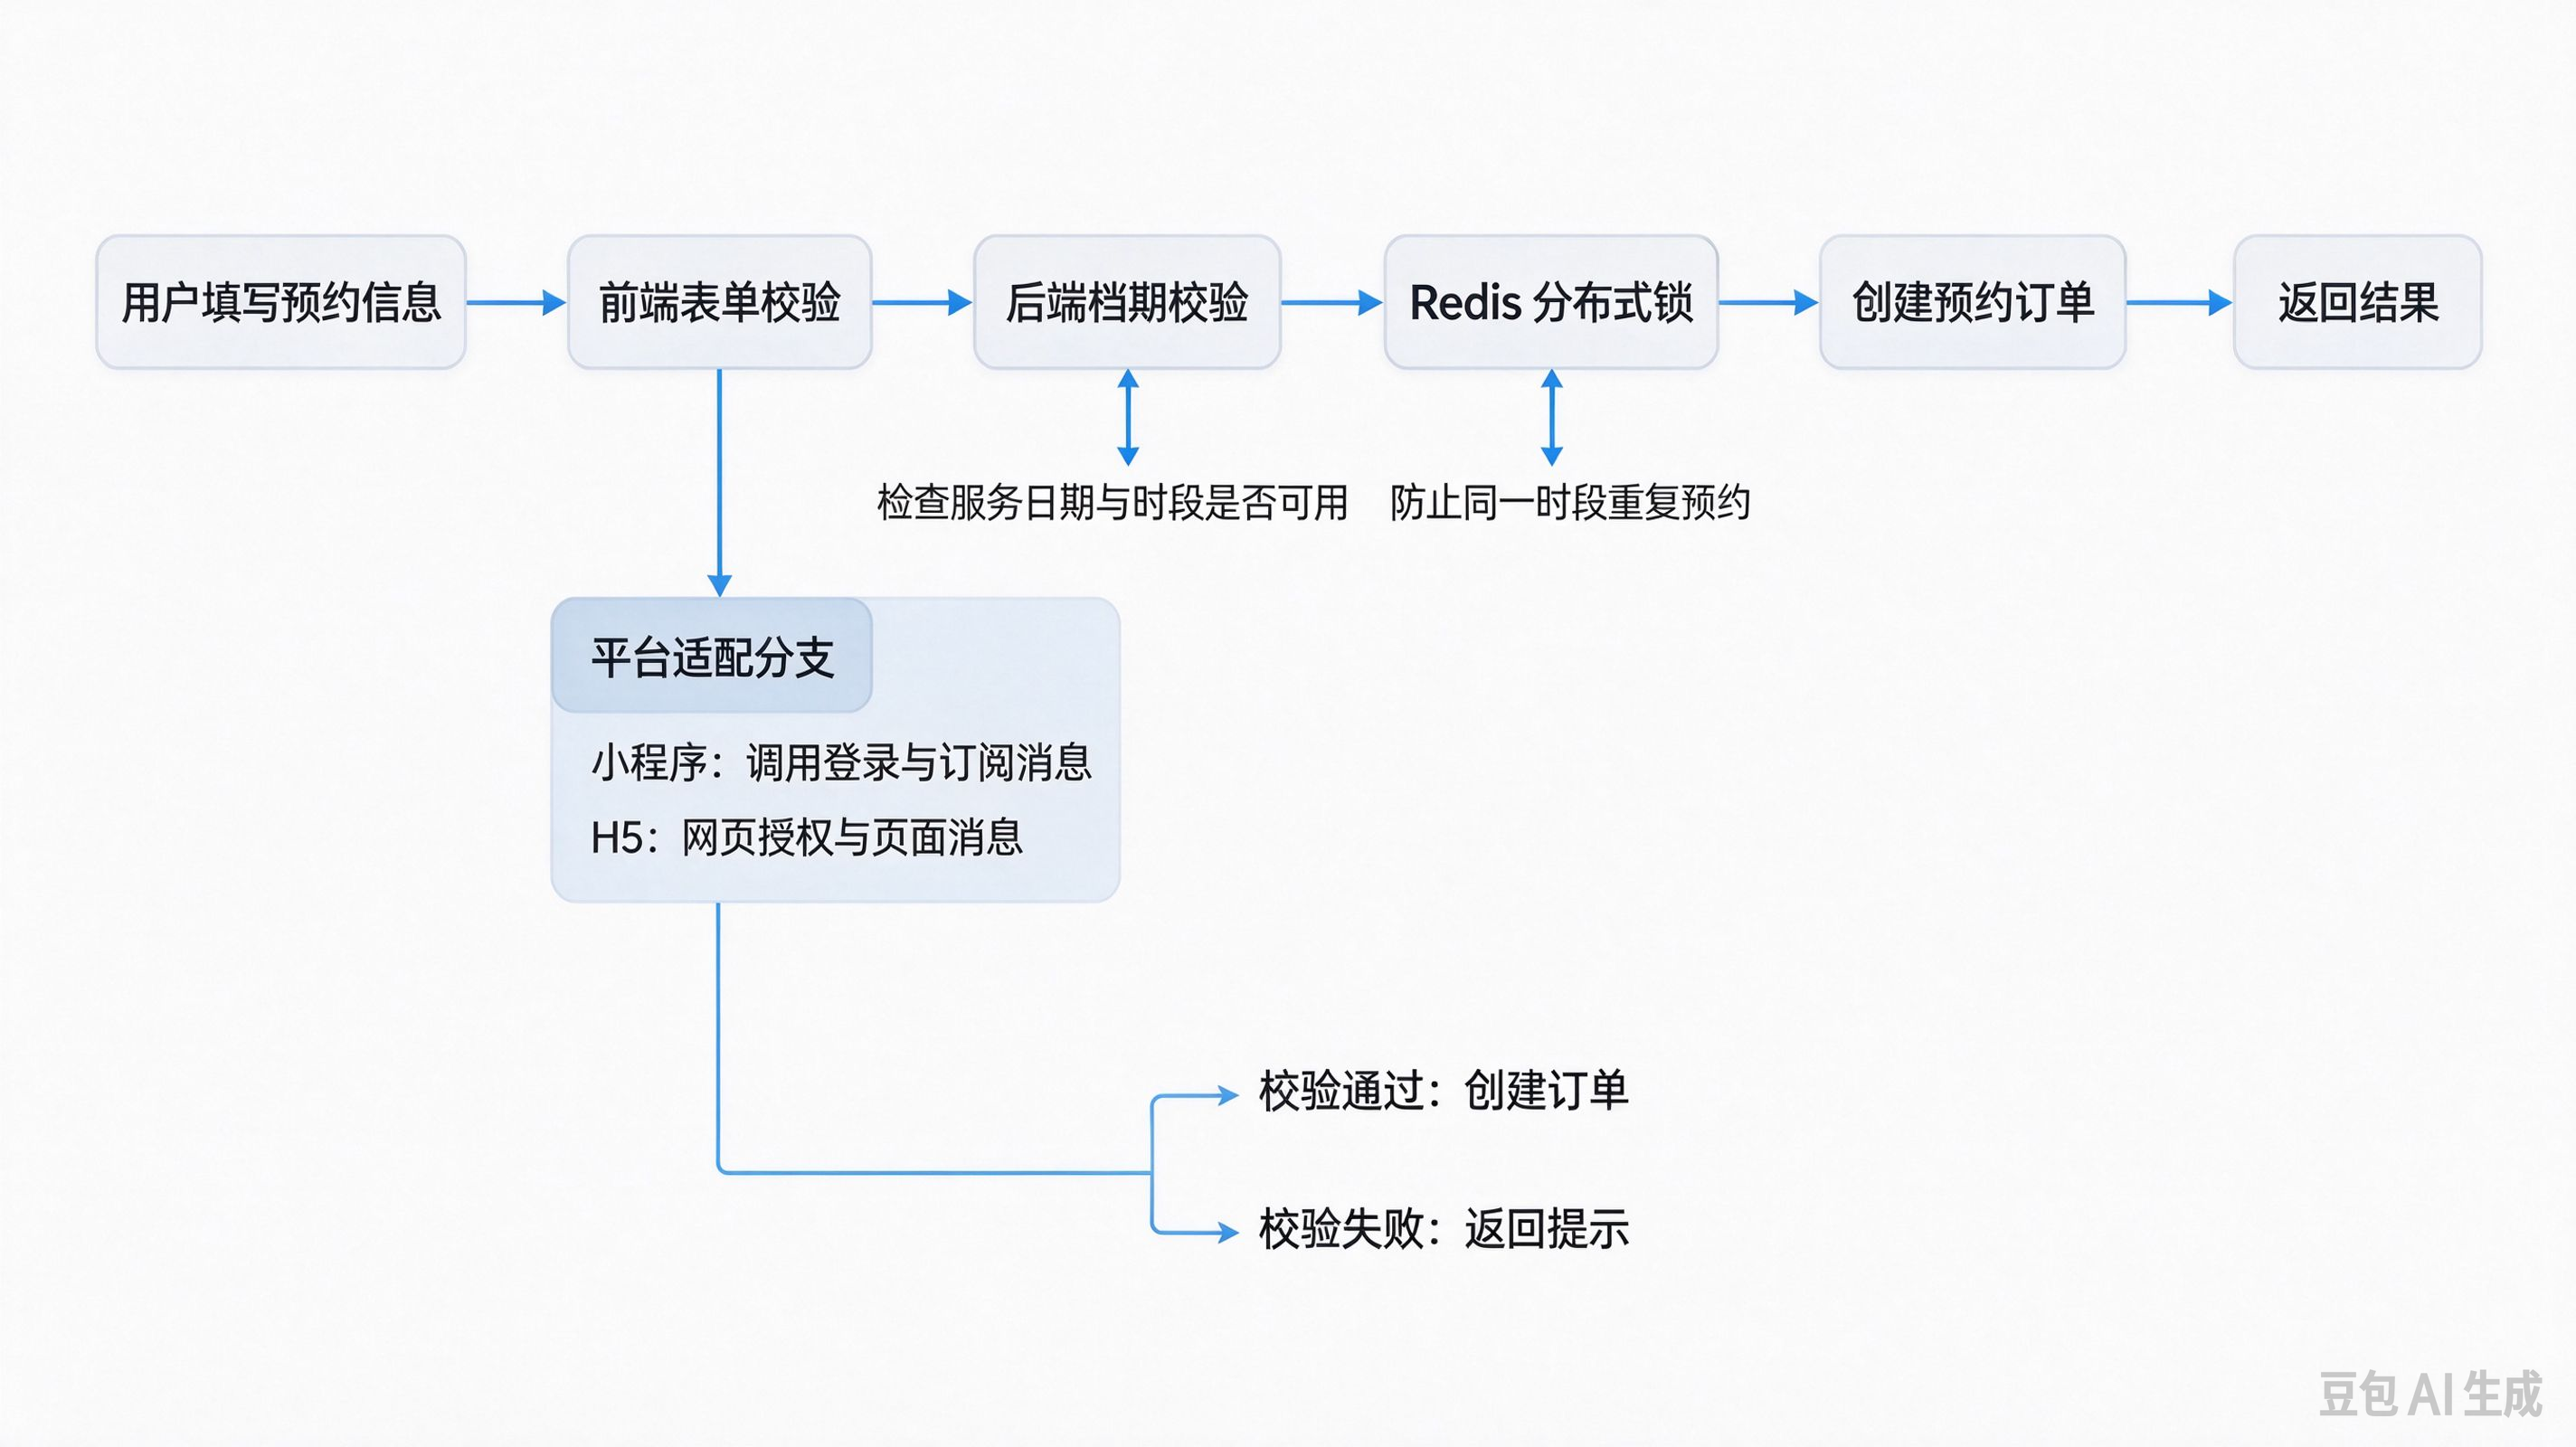
小程序通过wx.login拿到code,H5通过OAuth回调拿到access_token,后端根据渠道类型走不同的微信接口,最终拿到UnionID。如果是新用户自动创建账号,老用户直接关联已有身份,返回JWT。
@Service
public class AuthLoginService {
    @Autowired
    private StringRedisTemplate redisTemplate;
    @Autowired
    private UserMapper userMapper;
    @Autowired
    private JwtUtil jwtUtil;

    public ResultDTO<String> login(LoginDTO dto) {
        UnionResult unionResult;
        if("mini".equals(dto.getChannel())){
            //小程序code换取unionId
            unionResult = wxMiniAuthUtil.getUnionIdByCode(dto.getCode());
        }else if("h5".equals(dto.getChannel())){
            //H5网页授权换取unionId
            unionResult = wxH5AuthUtil.getUnionIdByOauthCode(dto.getCode());
        }else{
            return ResultDTO.fail("渠道不支持");
        }
        String unionId = unionResult.getUnionId();
        UserInfo user = userMapper.selectByUnionId(unionId);
        if(user == null){
            user = new UserInfo();
            user.setUnionId(unionId);
            user.setRole("user");
            userMapper.insert(user);
        }
        //渠道全局开关校验,控制H5/小程序是否允许下单
        String channelSwitch = redisTemplate.opsForValue().get("auth:channel:switch:" + dto.getChannel());
        if(!"on".equals(channelSwitch)){
            return ResultDTO.fail("当前渠道暂不支持预约下单");
        }
        //生成JWT,携带渠道标识
        Map<String,Object> claims = new HashMap<>();
        claims.put("userId",user.getId());
        claims.put("role",user.getRole());
        claims.put("channel",dto.getChannel());
        String token = jwtUtil.generateToken(claims);
        redisTemplate.opsForValue().set("auth:token:" + token, user.getId(), 2, TimeUnit.HOURS);
        return ResultDTO.success(token);
    }
}
四、拦截器与下单接口细粒度权限控制
自定义SpringMVC拦截器,所有预约相关接口统一校验token,token过期、黑名单内直接拦截。 预约下单属于敏感业务,除了登录鉴权,增加两层业务权限:
- 实名权限:家政上门服务需要联系电话,未完成手机号实名的用户,禁止提交预约;
- 渠道权限:读取Redis中的渠道开关,支持后台一键关闭H5或者小程序下单能力。 订单查询、取消预约等操作,额外校验订单user_id和当前登录用户ID一致,防止越权访问他人工单。
@Component
public class OrderAuthInterceptor implements HandlerInterceptor {
    @Autowired
    private JwtUtil jwtUtil;
    @Autowired
    private StringRedisTemplate redisTemplate;
    @Override
    public boolean preHandle(HttpServletRequest request, HttpServletResponse response, Object handler) throws Exception {
        String token = request.getHeader("token");
        if(StringUtils.isEmpty(token)){
            response.setStatus(401);
            return false;
        }
        //校验黑名单
        if(Boolean.TRUE.equals(redisTemplate.hasKey("auth:black:" + token))){
            response.setStatus(401);
            return false;
        }
        Claims claims = jwtUtil.parseToken(token);
        if(claims == null){
            response.setStatus(401);
            return false;
        }
        request.setAttribute("loginUserId",claims.get("userId"));
        request.setAttribute("channel",claims.get("channel"));
        return true;
    }
}
五、匿名访问与实名预约的权限隔离
家政平台允许匿名用户浏览服务列表、查看价格,但是预约下单、提交订单必须实名。 接口上做权限区分:
- 公开接口:服务列表、服务详情,不需要token;
- 受限接口:提交预约、地址管理、订单支付,必须携带有效token并且校验手机号实名状态。 前端区分两种状态:未登录状态可以浏览,点击预约按钮唤起授权;已经登录但是未实名,进入预约表单后引导绑定手机号,后端拦截提交请求。
六、跨端无感登录与安全策略
H5跳转小程序、小程序跳转H5场景,通过加密短链携带临时ticket,后端校验ticket后,自动签发JWT,实现跨端免重新授权。 安全策略:
- JWT设置短期有效期,搭配refreshToken刷新会话;
- 支持后台主动拉黑token,强制用户下线;
- 登录记录入库,记录登录渠道、IP、设备信息;
- 限制同一账号多端同时在线数量,防止账号泄露后批量操作;
- 敏感接口增加请求签名,防止参数篡改。
七、异常、监控与兜底方案
监控指标:401未授权请求量、渠道鉴权拒绝次数、token黑名单数量、越权拦截次数。异常请求持续上涨触发告警。 兜底方案:微信授权接口超时、异常时,降级支持短信验证码登录,H5和小程序都可以走短信登录通道,保证用户可以正常下单。 日志记录每一次鉴权结果,包含token、渠道、用户ID、接口地址,方便排查越权、登录异常问题。
八、测试验证场景
测试场景:小程序登录后,H5通过UnionID识别同一账号;关闭H5渠道开关,H5下单被拦截,小程序正常下单;未实名用户提交预约被拦截;篡改订单ID查询他人订单,触发越权拦截;token过期、黑名单token访问预约接口返回401;跨端跳转链路自动登录。
总结
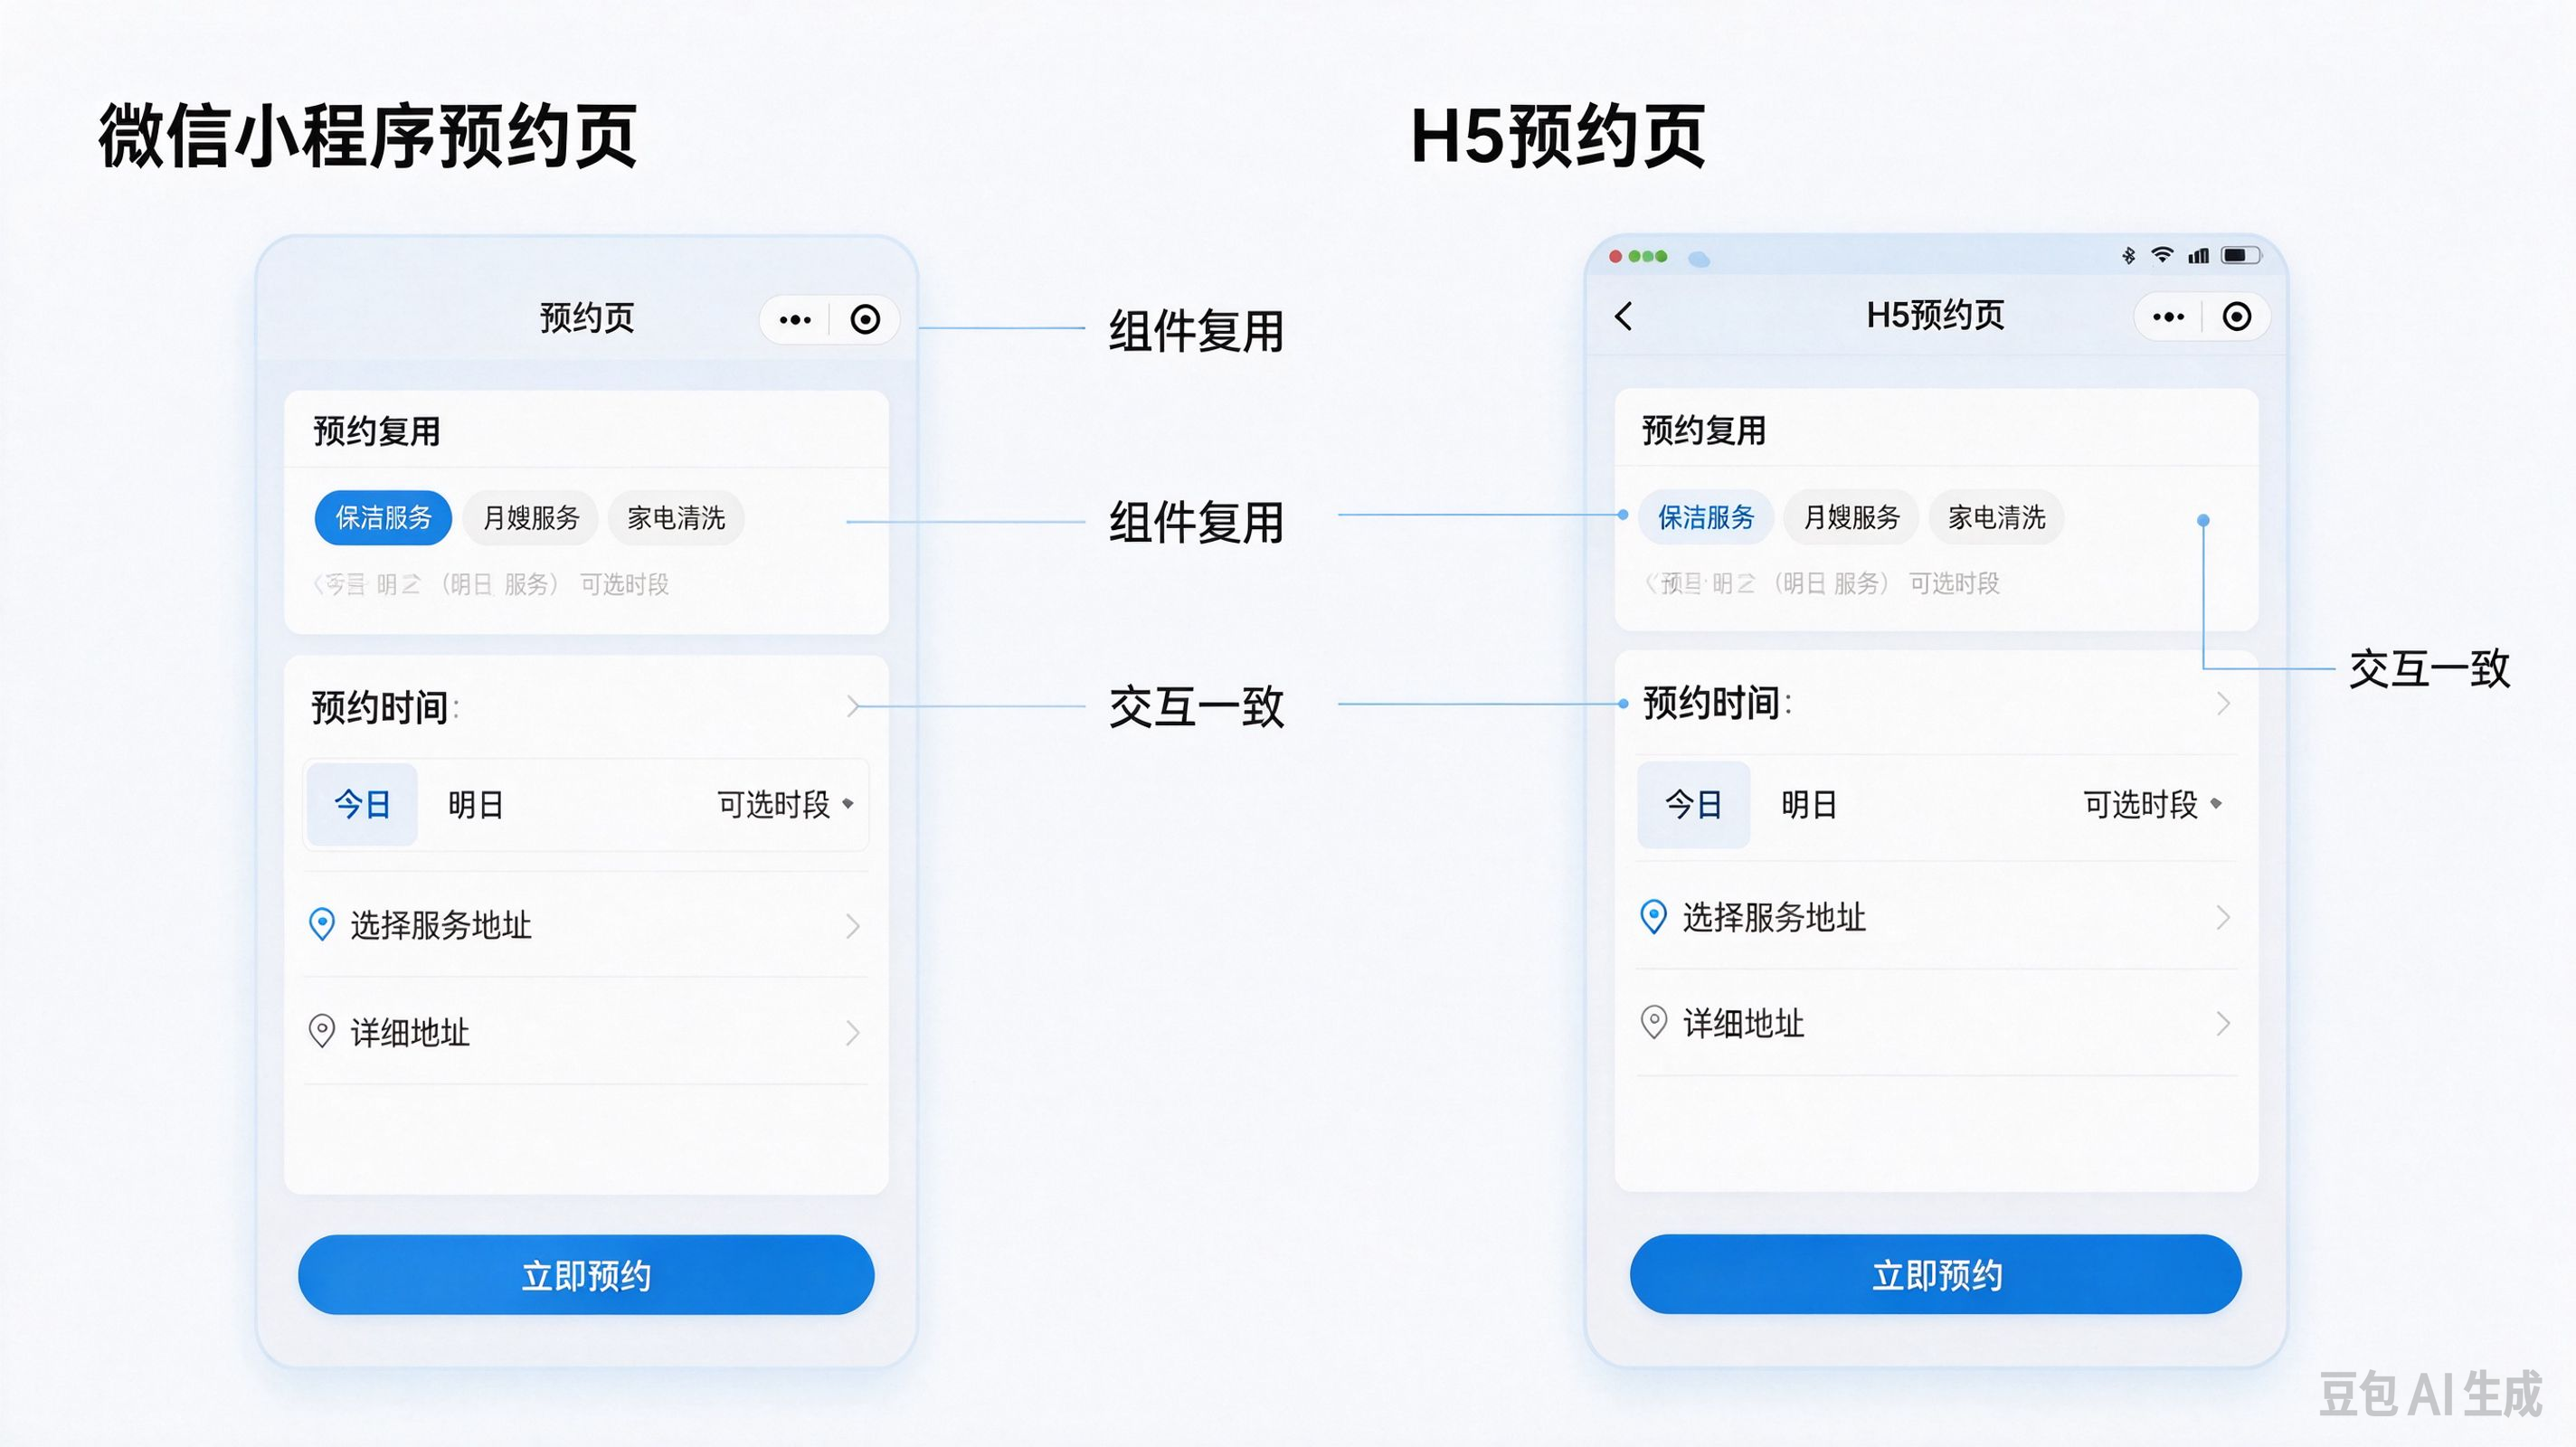
这套跨端鉴权方案,核心依靠UnionID打通小程序和H5的用户身份,统一JWT作为会话凭证,在拦截层做基础身份校验,在预约业务接口增加实名、渠道、订单归属的细粒度权限控制。把渠道开关、黑名单、会话管理放到Redis,支持后台动态管控,不用发布版本即可关停指定渠道下单入口。该方案可以和前面的订单同步、并发预约、草稿购物车模块配合,形成完整的家政预约权限体系。落地时重点做好UnionID绑定、token有效期管理、匿名与实名接口隔离,在用户体验和访问安全之间做好平衡。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号