智能化数据机房温湿度监控实践:TCP/IP、UDP、SNMP 网络型温湿度变送器方案
原创
智能化数据机房温湿度监控实践:TCP/IP、UDP、SNMP 网络型温湿度变送器方案
原创
BJ盛世宏博小程
修改于 2026-11-19 09:42:53
修改于 2026-11-19 09:42:53
物联网 · 盛世宏博 · 大数据异地机房、环境监测、TCP/IP、UDP、SNMP、网络型温湿度变送器、边缘网关、IPsec VPN、多协议协同、动环监控
近期在调试一套工业环境监控系统时,遇到了关于Modbus连接保持的问题。把场景放到大数据异地机房:总部中心平台要同时接管分布在全国的多个机房,站点之间跨城、跨运营商、走公网或专线,链路抖动、NAT会话老化、防火墙策略不一致是常态。这种场景最忌讳的是“把传感器直接暴露到公网、让中心平台跨广域网直接轮询502和161端口”——UDP报文穿过多层NAT和防火墙后会出现间歇性采集失败,SNMP直接跨网轮询还会让中心侧并发线程和套接字数量暴涨,站点越多重试风暴风险越高。所以异地多站点的最优解是:把不可靠的UDP、SNMP报文约束在机房局域网内部,跨广域网统一走TCP加密隧道承载结构化数据。
一、异地场景的三个核心痛点
- 链路不可控:跨城专线、SD-WAN、IPsec VPN质量参差不齐,丢包率、时延、抖动随时变化,裸UDP跨广域网丢包无重传,数据直接丢失。
- 安全边界模糊:传感器若直接映射公网,502/161端口暴露,面临未授权读写、寄存器篡改、SNMP默认community信息泄露等风险。
- 时间轴漂移:异地站点变送器、网关、中心服务器NTP不同步,时序曲线时间戳漂移,审计报表时间错乱。
这三个痛点决定了异地架构不能照搬本地机房,必须做“协议分工+边缘收敛+加密回传”。
二、整体架构:五层解耦,控制下沉
[感知终端层] RJ45温湿度变送器(PoE,静态IP,独立动环VLAN)
       │ Modbus TCP / UDP / SNMP(全部限制在站点局域网内)
[站点边缘汇聚层] 工业边缘网关(双网口物理隔离,协议收敛+本地缓存+断网自治)
       │ IPsec VPN / SD-WAN / 专线(TCP加密隧道,MQTT/HTTPS)
[安全传输隧道层] 总部安全网关,仅允许网关主动建隧道,总部不穿透访问站点内网
       │
[总部集中管控平台] 时序库+关系库+告警引擎+统一大屏
       │
[应用与运维层] 站点管理、设备管理、报表审计、权限管理设计原则:末端变送器不直接访问中心平台,所有协议解析、报文校验、状态管理由边缘网关承载;采集网络与业务网络物理隔离;广域链路只同步标准化数据与告警事件,不参与实时控制链路,实现“断网不失控”。
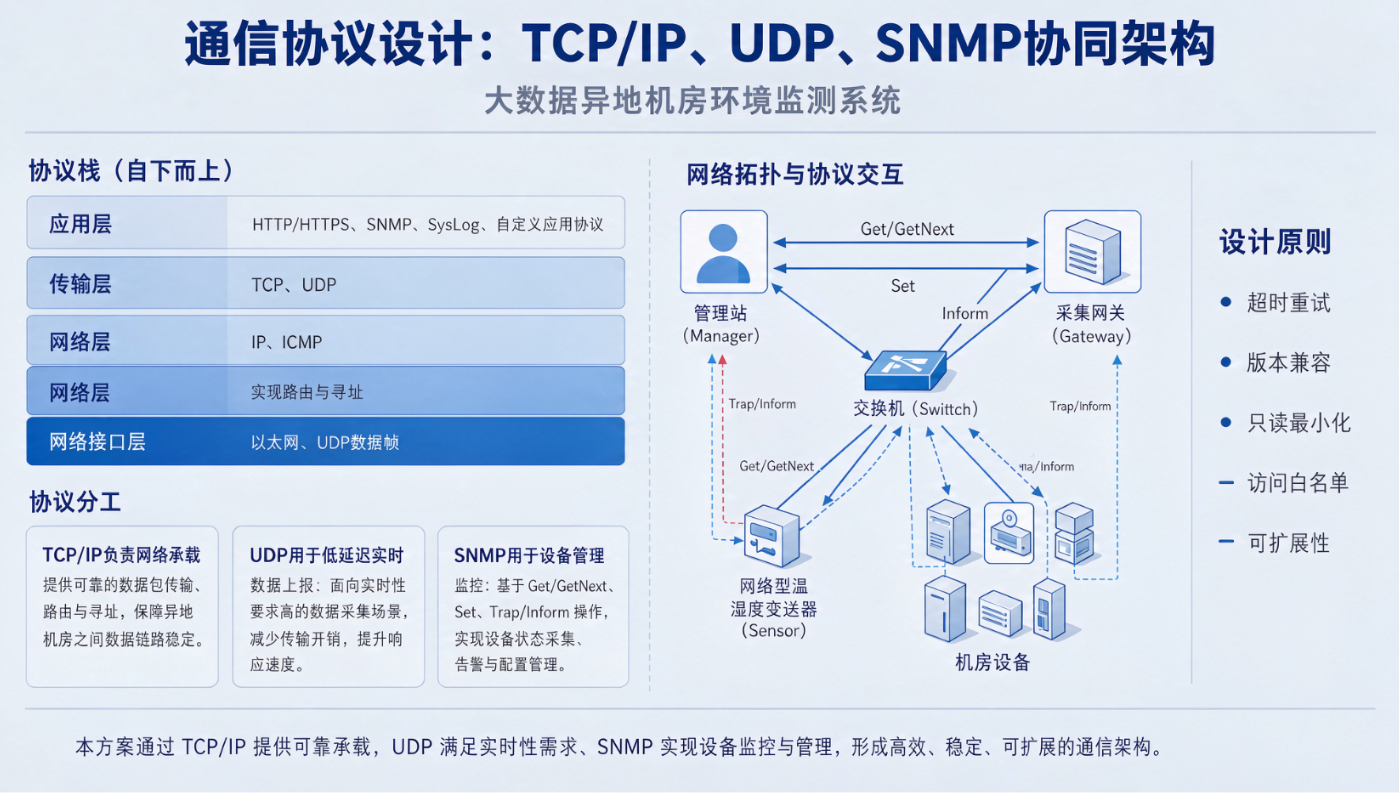
三、协议分工:TCP为主、UDP辅助、SNMP巡检
三种协议不是三选一,是按特性做分层分工:
通道 | 协议 | 角色 | 时效 | 数据形态 | 适用范围 |
|---|---|---|---|---|---|
主数据面 | Modbus TCP 502 | 可靠采集+配置下发+写后回读 | 3~10s轮询 | 寄存器批量读,带确认 | 业务数据、控制指令 |
遥测面 | UDP 自定义上报 | 高频趋势+事件快报 | 1~30s主动推 | 定长二进制帧,带seq | 轻量、高节点数场景 |
网管面 | SNMPv3 | 资产/离线/越限Trap | 事件触发 | OID+MIB | IT网管、资产台账 |
铁律:任何关键控制指令(启停除湿、改阈值)只走TCP,UDP不承载写操作;SNMP不承担曲线采集任务。
3.1 Modbus TCP(主链路)
- 边缘网关作为TCP Client主动轮询变送器502端口,事务ID自增、响应匹配,超时300ms重试2次
- 读温度/湿度/露点/状态/故障/阈值寄存器,写后回读确认阈值真生效
- UDP链路异常时兜底取数,服务端交叉校验UDP与Modbus值,偏差超精度阈值报“数据异常”
3.2 UDP(辅助遥测)
- 变送器按周期向网关IP单播定长帧(帧头2B+序列号2B+RTC时标4B+温湿度+状态+CRC16),禁止广播防风暴
- 应用层做序列号去重、丢包统计,连续丢包>5%触发TCP补读
- 越限立即补发3包(间隔200ms)提高到达率,丢包不重传,下一周期自然补齐
- 低端廉价变送器同时全开三个协议容易随机丢包、死机,选型必须做72h拷机验证
3.3 SNMPv3(网管巡检)
- 强制SNMPv3 authPriv(SHA认证+AES加密),禁v1/v2c明文团体字
- 网关本地完成SNMP采集,归一化后TCP上传中心,不让中心直接跨VPN发起SNMP轮询
- Trap/Inform优先用Inform(有回执),越限、探头故障、PoE掉电、设备重启主动推送
- 温湿度数值统一放大10倍以整数传输,适配SNMP对浮点数支持不足的缺陷
四、边缘网关:整套方案的转换核心
网关搭载国产工业硬件+银河麒麟/统信UOS,双网口物理隔离:一个接入动环采集VLAN,一个对接出口路由器。核心模块:
- 多协议监听:TCP监听、UDP监听、SNMP轮询、SNMP Trap接收,插件化驱动架构,新增厂商设备只加解析驱动
- 报文解析与校验:TCP粘包状态机解析、UDP报文CRC校验、SNMP OID映射换算,过滤非法报文和越界脏数据
- 本地自治:本地阈值判断、联动除湿/空调、断网缓存、恢复后补传,外网中断时本地告警不中断
- 北向归一:协议收敛后通过MQTT over TLS或HTTPS批量上送中心,降低中心连接压力
五、网络与安全设计
5.1 站点局域网
- 全量静态IP,禁用DHCP长期依赖,IP编码隐含位置(如10.20.区.柜)
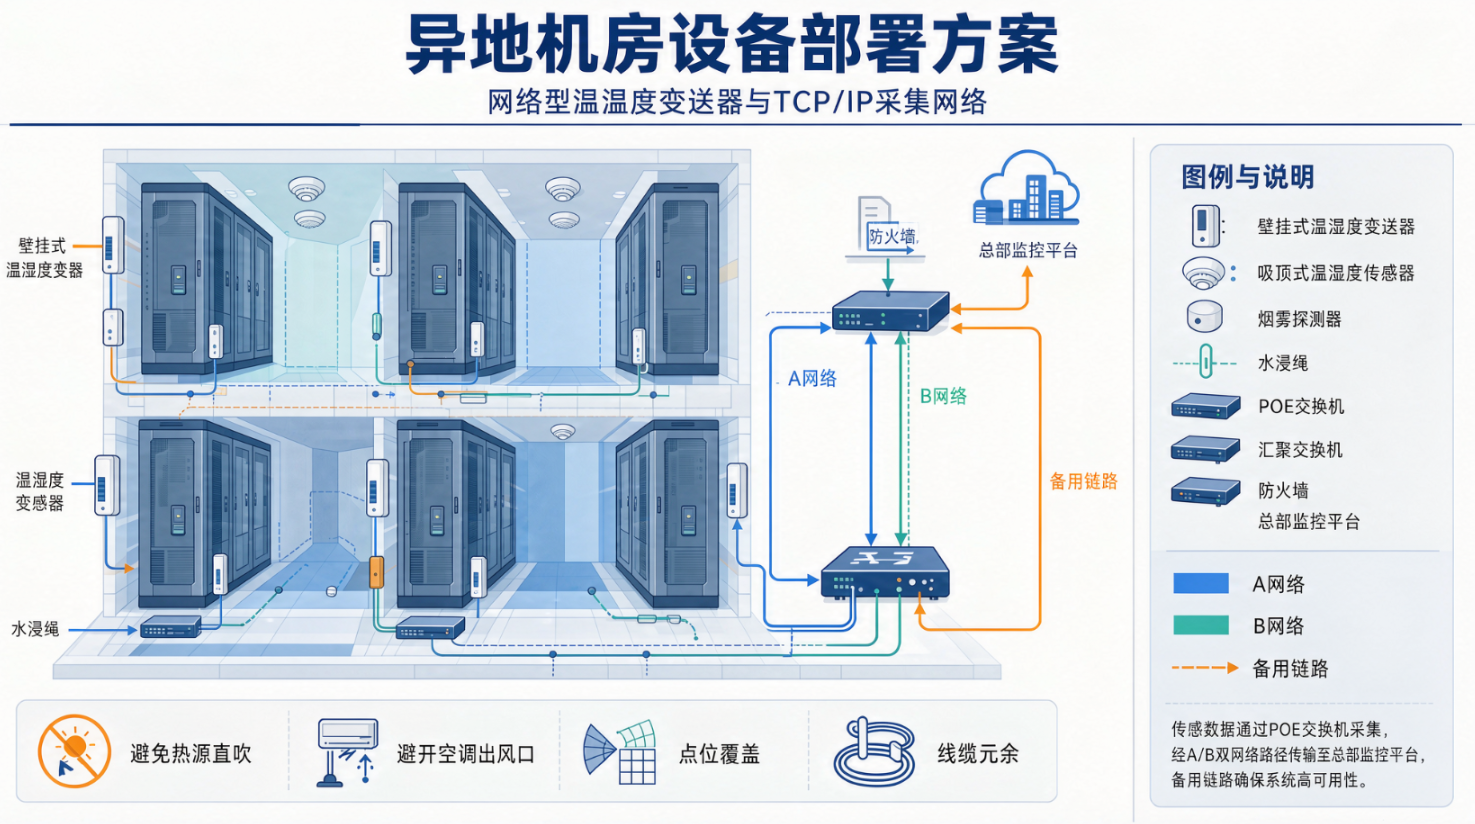
- 独立动环VLAN,与业务网、存储网隔离;汇聚交换机仅允许本园区边缘网关IP访问传感器UDP161、TCP502端口,拒绝跨园区IP直接访问
- PoE预算按标称×0.8再留30%余量,核心柜PoE+DC双输入;关EEE节能,开风暴抑制
5.2 广域传输
- 专线链路用于核心算力机房(时延稳定、丢包低);SD-WAN适合多分支分散站点(多活、自动选路);普通IPsec VPN作低成本补充
- 传输链路单独规划QoS,给动环采集报文分配较高优先级,避免业务流量拥塞抢占带宽
- 防火墙最小权限放行,仅开放网关之间通信端口;针对Modbus TCP、MQTT长连接单独调优会话老化超时时间,防止空闲连接被提前清除
5.3 安全硬约束
- 传感器关闭外网访问能力,防火墙默认拒绝所有来自隧道网段以外的访问请求
- 调试抓包日志默认关闭,故障时临时开启并按站点归档,快速定位是终端固件、局域网交换机还是跨域链路问题
六、时间同步与数据质量
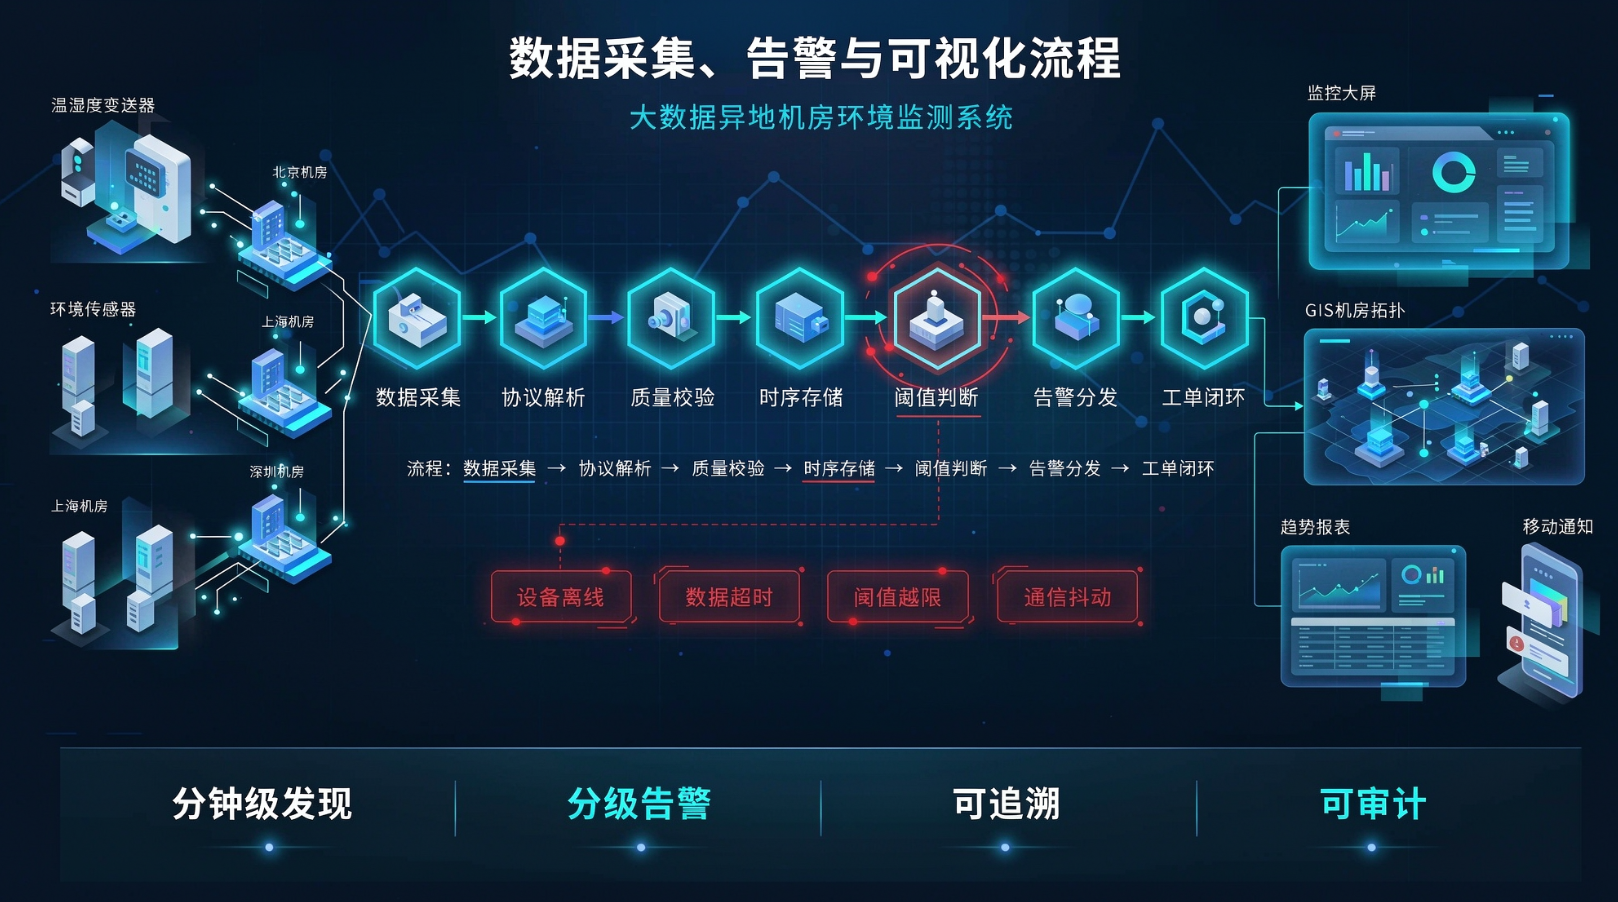
- 所有站点统一接入同一个NTP时间服务器,消除异地时标漂移
- 统一使用记录仪原生sample_ts,绝不拿到达时间写库;补传数据打source=CACHED标签,不插值、不末值填充
- 质量戳贯穿全链路:BAD不入主表、UNCERTAIN不进报表、CACHED可区分,审计可回溯
七、扩展性与运维体系
- 新增异地机房时,仅需新增边缘网关、规划VLAN与VPN隧道,在中心平台新增站点分组配置,不需改动核心采集调度逻辑
- 站点规模持续扩大可采用区域汇聚二级架构,按大区部署区域汇聚节点,分担中心平台压力
- 日志分级存储,调试抓包日志按站点归档;定期做全量回放演练,验证归档数据十年后可读取
八、关键经验
- 异地机房第一原则是边缘收敛:UDP和SNMP报文限制在局域网内,跨广域网统一走TCP加密隧道,规避NAT老化、分片丢包、防火墙拦截风险。
- 中心平台直接跨VPN轮询SNMP是大规模异地集群的禁忌,轮询压力必须下沉到本地网关。
- TCP管确定性,UDP管低延迟,SNMP管被网管看见——三者协议栈隔离,低端固件同时全开容易死机,选型必须72h拷机。
- 控制指令只走TCP,UDP不承载写操作,这是工程铁律。
- 时间同步是所有异地站点的地基,NTP不同步则审计曲线全是错的。
- 网关是异地方案的灵魂:协议转换、本地缓存、断网自治、归一化上送,四项缺一不可。
- 安全按零信任设计,传感器不暴露公网,防火墙最小权限,SNMPv3强制authPriv。
- 扩展性靠架构不靠设备:新增站点只加网关和VPN,不动核心调度逻辑。
关键词:大数据异地机房、环境监测、TCP/IP、UDP、SNMP、网络型温湿度变送器、边缘网关、IPsec VPN、多协议协同、动环监控
物联网 #大数据异地机房 #环境监测 #TCPIP #UDP #SNMP #网络型温湿度变送器 #边缘网关 #IPsecVPN #多协议协同 #动环监控 #工业物联网 #盛世宏博
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号