装个集合而已,ansible-galaxy 把目录删了
原创
装个集合而已,ansible-galaxy 把目录删了
原创
Lethehong
发布于 2026-11-19 09:23:30
发布于 2026-11-19 09:23:30
一个安装命令,能删掉你机器上的目录,还能往那个位置写文件。CVE-2026-130644 说的就是这件事,问题不在下载环节,在解包之后那段没人复核的路径拼接。这篇我按调用顺序拆一遍,再给今天能做的处置。
图 1 本文配图:文章主题场景示意
装个集合,凭什么能删目录
先说结论。ansible-galaxy collection install 在解包之后,会拿集合自己声明的 namespace 和 name 去拼安装路径。这两个字段没有按合法标识符校验,也没有做路径包含检查。拼出来的路径如果跑到配置的 collections 目录外面,ansible-galaxy 会先把那个已存在的、调用者有写权限的目录删掉,再把攻击者的文件写进去。
CVSS 3.1 给的是 8.1,HIGH。向量是 AV:N/AC:L/PR:N/UI:R/S:U/C:N/I:H/A:H。翻译成人话,网络可达,不需要任何身份,攻击复杂度低,但受害者得动一下,比如装一个别人给的集合。机密性没影响,完整性和可用性都是高。
我第一反应是,这听着像配置失误。后来把描述读完,我改了判断。问题不在用户把 collections 路径配错了,在拼路径这件事本身没有边界。
所以这篇不写「请及时升级」。我想把这条链路走一遍,看清它在哪一层断的,以及今天还没打补丁的人能先做什么。
危险的不是下载,是解包之后
很多人对安装类漏洞的直觉是,下载源不可信才危险。这个案例里,下载源确实可以是本地文件、远程 URL、源码目录、git 仓库,或者作为依赖被带进来。但真正出问题的地方在更后面。
集合制品里有自己的元数据,声明它叫什么、属于哪个 namespace。ansible-galaxy 拿到制品后,要用这两个字段决定装到哪个子目录。正常情况是 collections/ansible_collections/<namespace>/<name>/。
问题在于,这两个字段来自制品本身。制品是谁给的,字段就是谁写的。如果 name 里塞了路径分隔符或者 .. 这类片段,拼出来的目标路径就会往上跳,跳出 collections 根目录。
官方描述里有一句很关键,这些字段没有被校验为格式良好的集合标识符,也没有做路径包含检查。两件事都没做,等于把路径的最终决定权交给了制品。
我先把链路画出来,后面再逐层说哪一层该拦没拦。
四步链路,断在第三步
第一步,制品进入。可以是本地 tar 包,可以是一个 URL,可以是 git 仓库,也可以是你装 A 集合时它依赖的 B 集合。这一步没有信任判断,因为 ansible-galaxy 默认把制品当数据,不当代码。
第二步,读元数据。namespace 和 name 从制品里读出来,这是设计上就要做的事,本身没错。错在读完没有约束。
第三步,拼安装路径。这里应该是防线。合法做法是先校验字段只含字母数字下划线,再做一次路径规范化,确认最终路径仍然落在 collections 根目录之内。这两步只要做一步,后面的删除就发生不了。
第四步,删除并写入。ansible-galaxy 发现目标目录已存在,会先删掉再写。删除用的是调用者的权限,所以能删掉的范围就是调用者能写的范围。这一步是后果,不是根因。
断点在第三步。第一层和第二层把制品当成了可信输入,第三层又没有兜底。
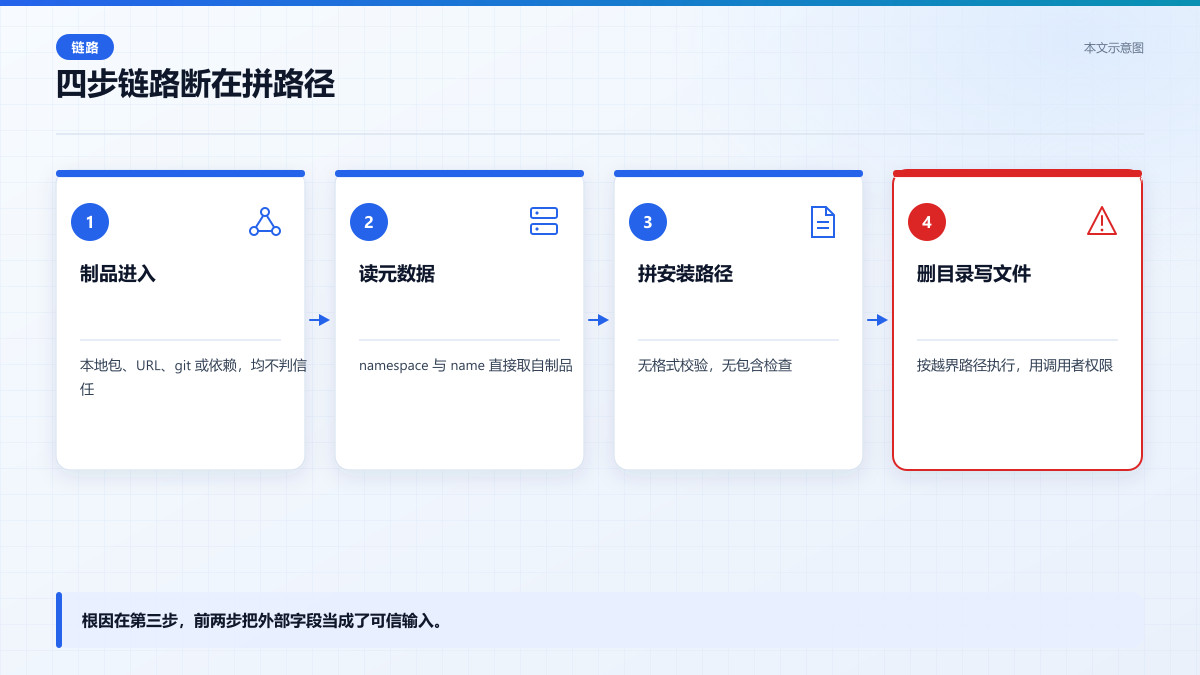
图 2 本文示意图:从制品进入到删目录写文件,四个环节里只有第三步该拦却没拦。
校验层漏了路径包含,这一层最该挨骂
我把这件事拆成四层看。最上面是制品来源层,负责把包拿进来。下面是元数据解析层,负责把 namespace 和 name 读出来。再下面是路径决策层,负责决定装到哪。最下面是文件操作层,负责删和写。
来源层没有做信任分级,这可以理解,安装工具本来就要支持多种来源。解析层只做了字段提取,没有做格式校验,这是第一处松懈。路径决策层没有做包含检查,这是最要命的一处。文件操作层按给定路径执行删除,它没有能力判断这个路径该不该删。
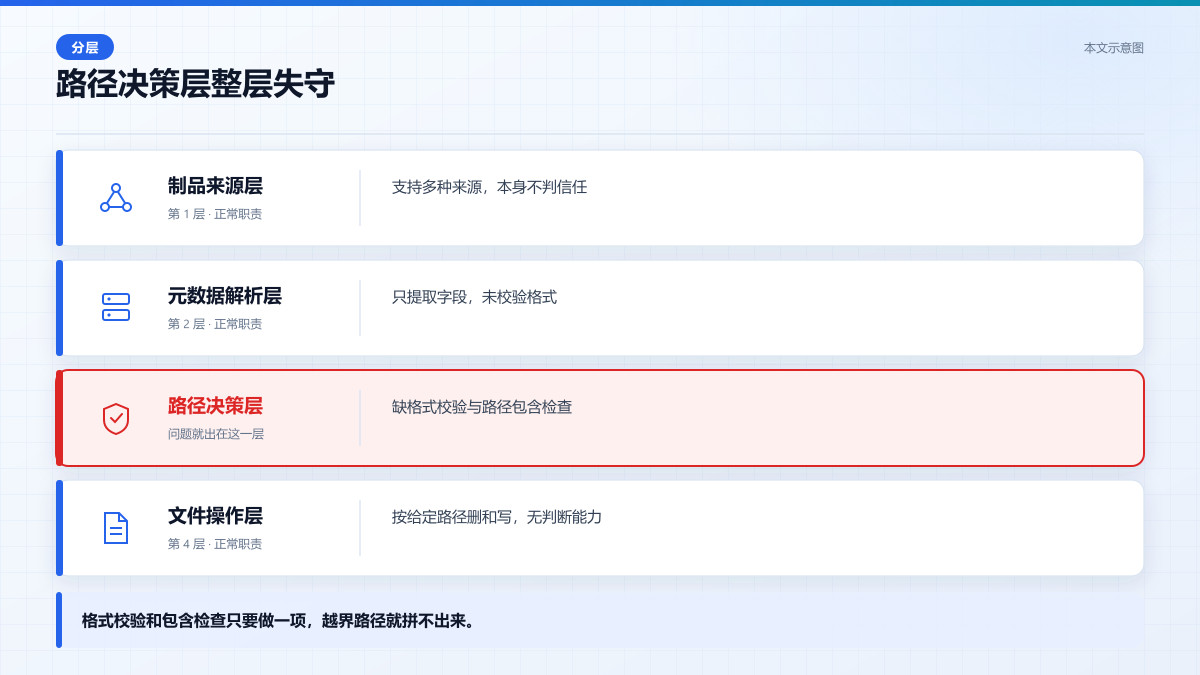
图 3 本文示意图:四层里最该做边界判断的一层,这次两项检查都没做。
同类实现里,路径决策层通常会做两件事。一是白名单字符校验,把 namespace 和 name 限制在安全字符集里。二是规范化之后做前缀比对,确认目标路径以 collections 根目录开头。这两件事都不难,难的是有人记得在拼路径的地方做。
这里我得说清楚,公开信息没有披露具体是哪个函数、哪一行做的拼接,也没有给出修复提交。上面关于分层的说法,是我按 ansible-galaxy 的通用行为和官方描述推出来的,属于推断,不是逐行读代码的结论。
但推断的方向我觉得站得住。因为官方描述明确说了两个缺失,格式校验缺失和路径包含检查缺失。这两个缺失正好落在路径决策层。
8.1 分里,UI:R 是唯一的好消息
把向量拆开看。AV:N 说明不需要先摸到内网,一个远程 URL 或者一个 git 地址就能作为入口。AC:L 说明条件稳定,不需要撞运气。PR:N 说明不需要任何账号。这三项加起来,入口门槛很低。
UI:R 是唯一需要受害者配合的一项。攻击者不能凭空触发,得有人执行安装动作,或者装一个带恶意依赖的集合。这一项把利用从自动扫描拉回到社会工程或者供应链投毒的范畴。
S:U 说明影响局限在 ansible-core 这个组件自身,不会直接跳到宿主的其他安全域。C:N 说明不直接读机密数据。I:H 和 A:H 说明写入和删除都能做到高影响。
放到读者环境里,哪些成立。如果你的 CI 或者发布流水线会自动装第三方集合,UI:R 这一项其实很弱,因为流水线本来就在自动执行安装。如果你的开发机只装自己写的集合,风险就低很多。
推演合法与越界路径(示意代码,用伪代码说明格式校验和包含检查分别拦在哪一步。)
import os
import re

SAFE_ID = re.compile(r"^[A-Za-z0-9_]+$")

def resolve_target(collections_root, namespace, name):
    # 第一道闸,字段格式校验
    if not SAFE_ID.match(namespace) or not SAFE_ID.match(name):
        raise ValueError("invalid collection identifier")

    target = os.path.join(collections_root, "ansible_collections", namespace, name)
    target = os.path.normpath(target)
    root = os.path.normpath(collections_root)

    # 第二道闸,路径包含检查
    if os.path.commonpath([root, target]) != root:
        raise ValueError("target escapes collections root")

    return target

# 正常输入
print(resolve_target("/srv/collections", "mycorp", "tools"))

# 越界输入,在两道闸里都会被打回
try:
    print(resolve_target("/srv/collections", "mycorp", "../../etc"))
except ValueError as e:
    print("blocked:", e)
所以这个分数对不同的人意义不一样。对跑自动化流水线的团队,8.1 里的 UI:R 几乎不构成缓解。对手工装集合的个人,这一项是实打实的门槛。
我没能推到利用那一步
这里必须诚实。我没有构造出恶意集合去实际触发删除和写入。公开信息没有给出 PoC,也没有披露具体的 name 取值样例。我能确认的是官方描述里写明的行为链路,不能确认的是具体 payload 长什么样。
我能给的复现思路是方向性的,不是可直接执行的利用。你可以自己造一个最小集合,在元数据里把 name 改成带路径跳转的值,然后在隔离环境里执行安装,观察目标路径落在哪里。但这一步我没有做,也不建议在生产机上做。
核对版本与安装路径(示意代码,列出 ansible-galaxy 版本和已装集合的实际路径,用于盘点。)
#!/usr/bin/env bash
set -u

ANSIBLE_BIN=$(command -v ansible-galaxy || true)
if [ -z "$ANSIBLE_BIN" ]; then
  echo "ansible-galaxy not found in PATH"
  exit 1
fi

echo "binary: $ANSIBLE_BIN"
ansible-galaxy --version | head -n 3

COLL_ROOT="${ANSIBLE_COLLECTIONS_PATH:-$HOME/.ansible/collections}"
echo "collections root: $COLL_ROOT"

if [ ! -d "$COLL_ROOT" ]; then
  echo "collections root does not exist, nothing to list"
  exit 0
fi

find "$COLL_ROOT" -maxdepth 3 -mindepth 2 -type d | sort | while read -r d; do
  case "$d" in
    "$COLL_ROOT"/*) echo "inside  $d" ;;
    *) echo "OUTSIDE $d" ;;
  esac
done
下面这段脚本只做一件事,核对本机 ansible-core 版本和已装集合的路径,不做任何触发动作。
跑完你会看到每个集合实际装在哪里。如果某个集合的路径跑到了 collections 根目录外面,那它要么是装错了,要么就是这个问题留下的痕迹。
结果不对时先怀疑哪一环。先确认 ansible-galaxy 的版本,再确认 collections 路径配置,最后看集合元数据里的 name 字段。顺序不要反。
今天能做的,按这个顺序来
立刻做的,是盘点。把所有会执行 ansible-galaxy collection install 的地方列出来,包括开发机、CI 流水线、发布脚本。重点看哪些地方会装来自外部的集合,包括依赖带进来的。
这周做的,是收紧来源。第三方集合只从可信来源装,装之前先看元数据里的 namespace 和 name 是不是正常值。如果团队有内部集合仓库,优先走内部仓库,不要直接从 URL 装。
做不到升级时的过渡办法,是在安装前后做路径核对。装之前记录 collections 根目录,装之后检查新增目录是否都在根目录之内。发现越界就人工介入。这不是根治,但能挡住删除发生后的扩散。
还有一个过渡办法,是限制执行安装的账号权限。既然删除范围等于调用者可写范围,那就不要让安装动作跑在高权限账号下。这一条对 CI 环境尤其重要。
至于版本号,公开信息没有披露受影响的版本区间,也没有给出修复版本。这一块我不能编。等 NVD 状态从 Awaiting Analysis 往前走,或者等上游发布公告,再按版本处理。
同类问题,ansible 不是第一次
同一天的情报里还有一条 CVE-2026-105929,说的是 ansible-galaxy 装 role 时的路径穿越,同样是 CWE-22,同样是 8.1。两条放在一起看,说明这不是单点疏忽。
安装类工具反复栽在同一个地方,原因不复杂。安装动作天然要处理外部给的元数据,而元数据里的字段又天然会被用来拼路径。只要有一处忘了做边界检查,路径就能跑出去。
这也解释了为什么这类问题以前不容易被发现。正常集合的 namespace 和 name 都是规规矩矩的标识符,拼出来的路径永远在根目录之内。只有刻意构造的制品才会越界,而刻意构造的制品在常规测试里不会出现。
所以我的判断是,修一个 CVE 不够。装集合和装 role 的路径决策应该走同一套校验,而不是各写各的。
这件事真正该改的是信任边界
回到最开始那个问题,装个集合凭什么能删目录。答案不是 ansible-galaxy 权限太大,是它把制品当成了可信输入,又在拼路径时放弃了边界。
一个安装工具可以支持很多来源,这是功能。但支持很多来源不等于信任所有来源。路径决策层应该假设制品是恶意的,然后证明拼出来的路径仍然在允许范围内。这一步做了,后面删和写都只是正常操作。
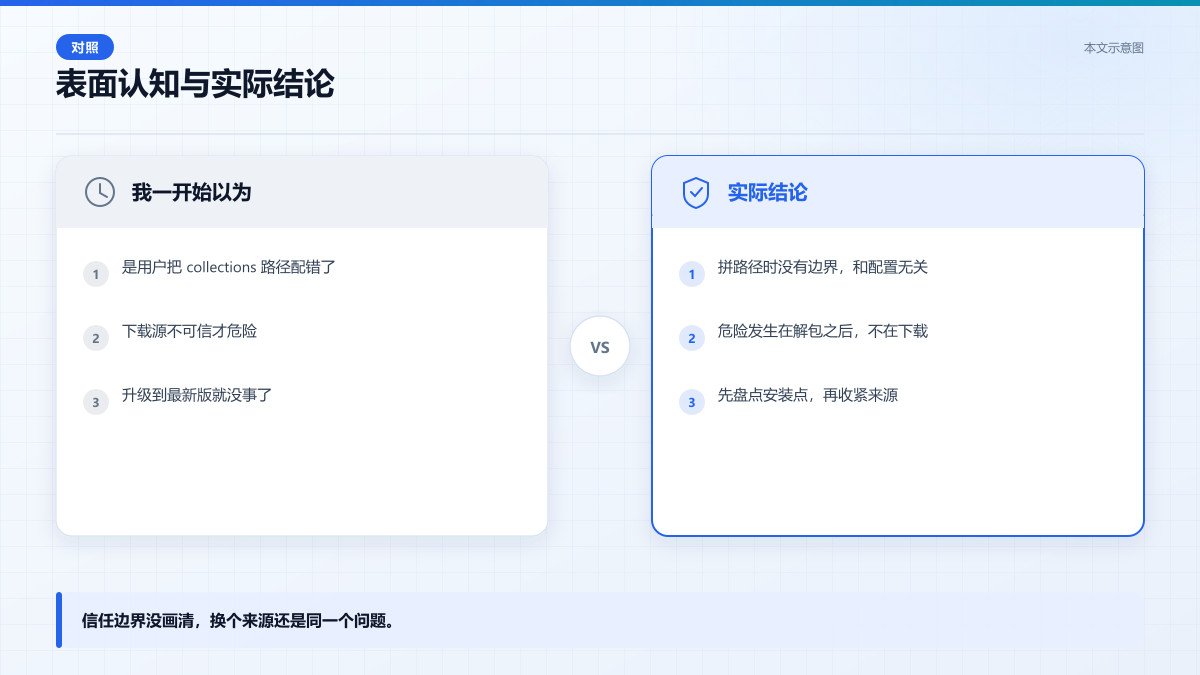
图 4 本文示意图:把这件事当成配置问题还是设计问题,处置顺序完全不同。
我把这件事看成一面镜子。凡是用外部元数据拼路径的地方,都该问一句,这个字段有没有被校验,拼完之后有没有做包含检查。答案是否定的地方,就是下一个 CVE。
至于要不要今天就动手,我的答案是,先盘点,再收紧来源,最后才是等版本。顺序反了,补丁打完了你也不知道自己有没有被装过东西。
写在最后
一个安装命令能删目录,不是因为权限给多了,是因为拼路径的时候忘了问一句,这个字段是谁写的。凡是拿外部元数据拼路径的地方,都值得今天回头看一眼。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
谢谢你看我的文章,我们,下次再见。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号