运维超自动化中的日志分析与处理
原创
先问一个扎心的问题:你们公司的日志,是"在用",还是"在堆"?
每个设备、每套系统每天都在写日志,但它们的状态往往是:格式差异巨大,没有统一标准;数量巨大,用户无法进行重点分析;各类日志之间的关联关系难以挖掘。于是常见场景就来了——日志平时没人看,出了故障才去翻;安全事件靠事后倒查,合规检查临阵补材料。日志是IT系统里最富的矿,也是被挖得最少的一处。
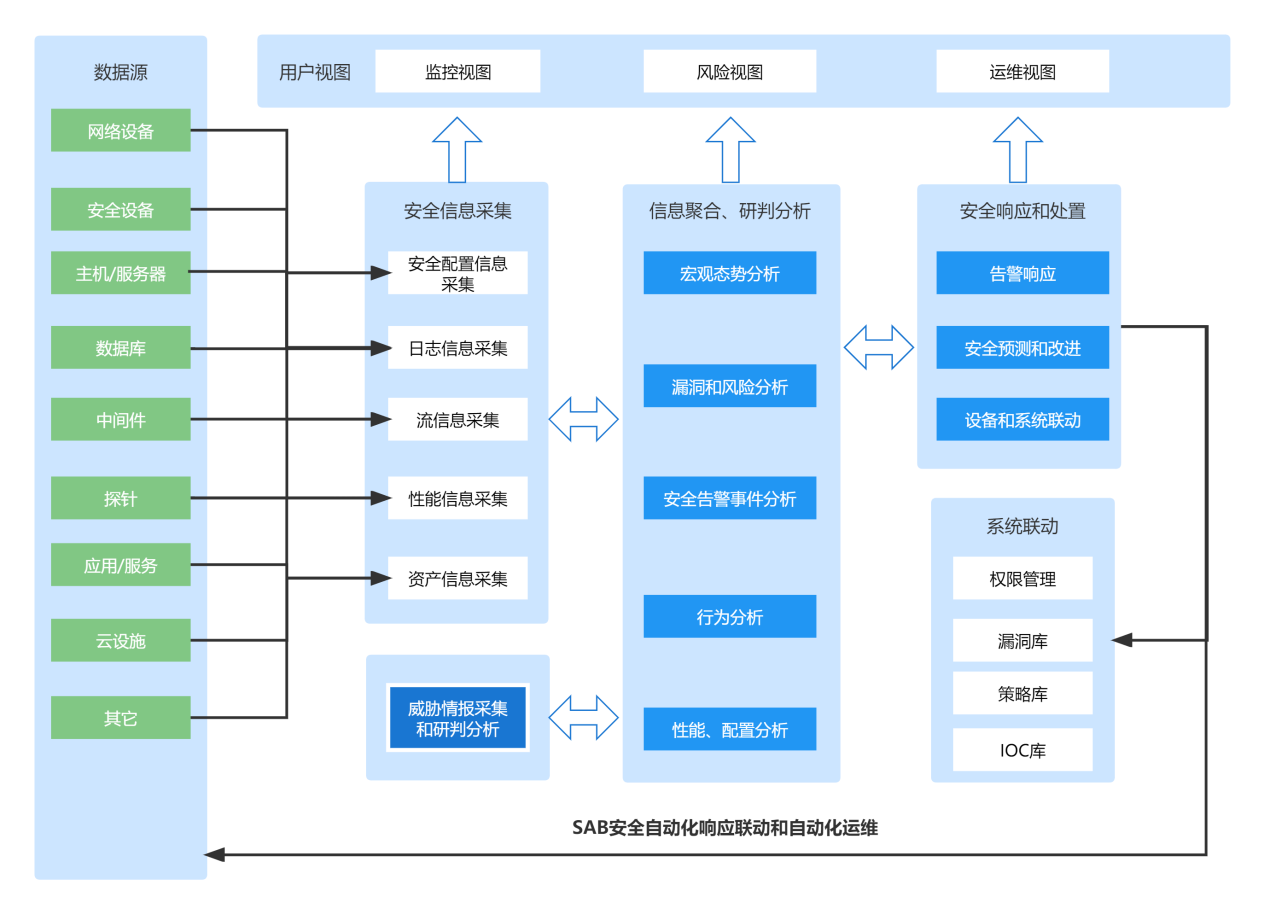
超自动化的价值,就是把这条"日志流水线"从"堆着"变成"用起来"。完整的链路有四段。
第一段:采得全,认得出。 全量采集是一切的前提。对防火墙、IDS、EDR、SIEM等安全设备,机器人每日定时导出当日日志文件(CSV/JSON格式);对应用系统,自动采集指定路径的应用日志。采集之后过两道"加工工序":一是标准化,不同设备日志格式不同,统一归一到标准格式;二是过滤归并,清洗噪音、压缩重复,让数据更干净。采集加清洗到位,后面的分析才有戏。
第二段:看得懂,找得准。 这是日志分析从"人翻"到"机读"的关键一跃。基本动作:按"攻击行为""失败登录""提权尝试"等关键字过滤,提取高频事件,保留TOP10攻击源IP列表。AI的加入让这一步更深:用大模型对日志按故障类型(数据库异常、网络异常、Redis异常、MQ异常等)自动分类打标,评估影响范围(P0-P3)并给出建议;更典型的是"日志语义分析"——从10万条日志中识别出"数据库锁等待"导致的应用超时,自动归纳故障根因。还有"历史故障库匹配":新日志一进来,先与历史同类故障比对(例如"网络连接异常"命中过"专线丢包、交换机版本bug"的旧案),老问题不必重新排查一遍。安全侧同样如此:NLP解析非结构化日志、提取时间/IP/用户名等关键信息,机器学习识别"登录失败次数过多"这类异常事件,知识图谱把不同来源的日志关联起来、还原攻击链。
第三段:处理得了,闭环掉。 日志分析最怕"看完就完了"。超自动化的做法是让发现直接驱动处置:若发现大规模暴力破解行为,立即通过企业微信推送图文告警,附带日志片段截图与源IP汇总表;顺着告警联动链路,日志里的风险IP可以被自动解析、校验、下发封堵,处置结果反向通知。日志不只是"证据",更是"触发器"。
第四段:存得住,说得清。 日志的合规属性同样刚性:网络安全法要求网络日志留存不少于六个月,等保要求启用安全审计功能、对审计记录进行保护并定期备份。机器人可以验证各类系统日志是否按策略自动归档至SIEM或日志服务器、保留周期是否满足等保六个月要求,对配置页面和归档路径截图留证,自动生成《日志合规性检查报告》(含归档成功率、缺失系统清单),发现问题直接通知日志管理员。——平时自动查、自动报,检查来了不慌。
四段串起来,收益是可见的:有企业的安全告警曾每天发出上千封告警邮件,聚合后重复告警邮件大幅减少;日志里的风险IP沿"解析—校验—封堵—通知"链路自动处置,结果直接返回。从采集、清洗到分析、处置、归档,把这条流水线串起来的,正是SAB这类超自动化平台的日志处理设计:让日志从"事后翻查的材料",变成"实时驱动的燃料"。
所以,别让日志只承担"出事之后翻记录"的功能。
行动建议:做一次"日志体检"——列出三类日志:没采的、采了没人看的、看了没有处置动作的;先从一类开始(安全设备日志或关键应用日志),把它接入"采集—分析—处置"的自动化链路。一个月后你会发现,日志分析这件苦差事,原来是能无人化的。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号