以为要管理员才能拿下,普通账号就够了,Dokploy 这个 9.9 分漏洞栽在权限绑定
原创
以为要管理员才能拿下,普通账号就够了,Dokploy 这个 9.9 分漏洞栽在权限绑定
原创
Lethehong
发布于 2026-11-19 19:34:09
发布于 2026-11-19 19:34:09
一个只读成员,什么配置都不用改,就能在 Dokploy 面板容器里拿到 root。问题不在 Docker 本身,在授权校验只比对了 serviceId,没比对容器。这篇把调用链、评分和今天该做的事讲清楚。
图 1 本文配图:文章主题场景示意
9.9 分,但门槛低得吓人
我先看评分。CVSS 3.1 基础分 9.9,CRITICAL,向量是 AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H。翻译成人话,这个洞从网络就能打,不需要先摸进内网;攻击复杂度低,条件稳定;需要账号,但只是普通账号;不需要受害者点任何东西;一旦打穿,影响范围会越过 Dokploy 面板本身,落到宿主系统上。
很多 9 分以上的漏洞,PR 这一项是 H,意思是得先有管理员权限。这个洞不是。PR 是 L,只要你在 Dokploy 里是某个 service 的成员,哪怕只有只读权限,就够。
这就是我最先警觉的地方。一个自托管的 PaaS 面板,多租户是它的卖点,成员权限分级是基本功。结果一个只读成员能横向摸到别人的容器,还能提权到面板容器的 root。这不是配置疏忽,是授权模型在 WebSocket 这一层被绕开了。
NVD 的描述里写了三个入口,Docker terminal、container-log、monitoring,都是 WebSocket 处理器。它们接受调用方传进来的 serviceId 当作授权依据,但没有把请求里的 containerId 或 appName 稳定地绑定回那个 service。
换句话说,你拿着 A 服务的身份,去要 B 容器的终端,校验只看你给的 serviceId 是不是真的,不看你要的容器是不是属于这个 service。
校验层只认了签发方,没认领用人
我试着把这个缺陷在脑子里还原成调用顺序。客户端连上 WebSocket,第一条消息里带三个关键字段,serviceId、containerId,terminal 和 log 两个入口还会带 appName。服务端先查 serviceId 对应的成员关系,查到你是成员,放行。
问题就出在放行之后。代码没有再做一次判断,这个 containerId 是不是挂在刚才那个 serviceId 下面。containerId 是调用方自己填的,填谁的都行。
这跟 CWE-862 对得上,Missing Authorization。不是校验写错了,是校验少了一层。
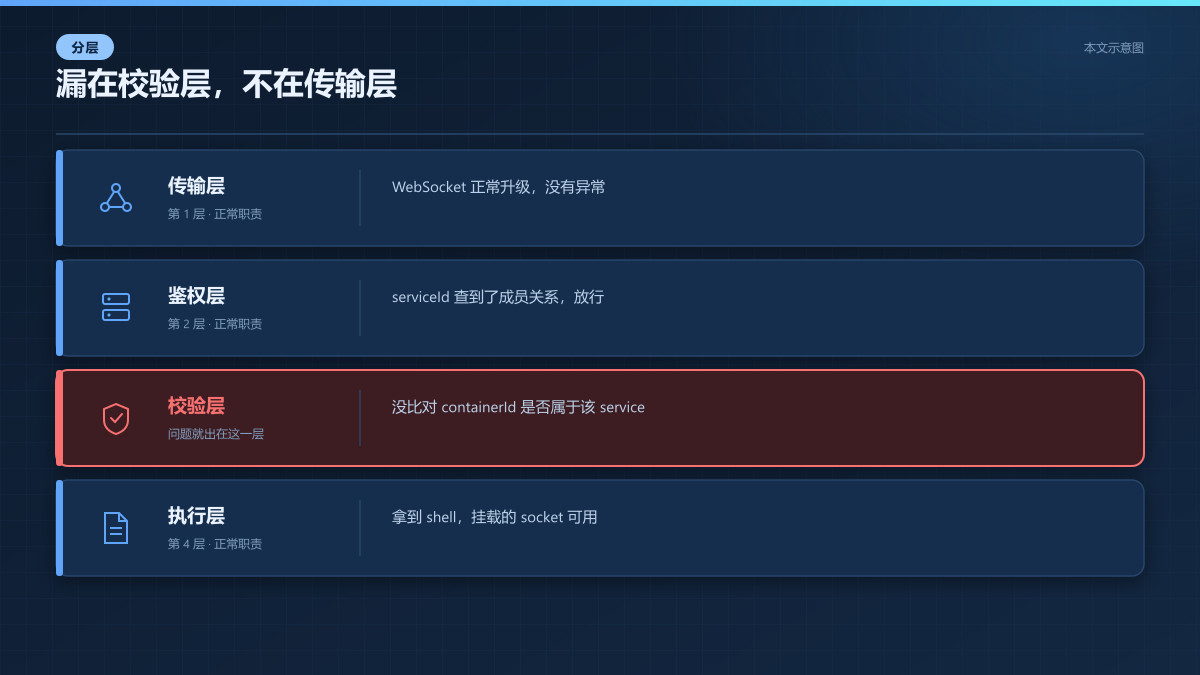
图 2 本文示意图:WebSocket 握手和消息解析都没问题,缺的是解析之后那次容器归属查询。
同类实现里,正确的做法应该是在 WebSocket 握手或者首帧消息里,把 serviceId 和 containerId 一起做一次归属查询,要么查数据库里的关联表,要么走 Docker API 按 label 过滤。Dokploy 这一版省掉了这一步,可能是觉得前端不会传错,也可能是三个处理器各写各的,漏了统一。
具体是哪个函数、哪一行判断失效,公开信息没有披露。NVD 只给了行为描述,没给 commit diff。这一点我得说清楚,下面关于调用顺序的推演,是基于描述和 WebSocket 常见实现的推断,不是我看过源码。
但推断的边界很明确,只要服务端信任了客户端传来的 containerId 而不做二次归属校验,这个洞就成立。三个处理器同时犯,说明不是某个人手滑,是这一层的授权抽象本身没设计好。
拿到面板容器的 root,才算真正开始
如果只是读到别的租户的日志,这个洞大概值 7 分。它到 9.9,是因为后面两步。
第一步,攻击者可以用 Docker terminal 连到 Dokploy 面板自己所在的容器。面板容器里跑着 Dokploy 的主进程,权限不低。连上去之后拿 root shell,这一步在描述里写得很直接。
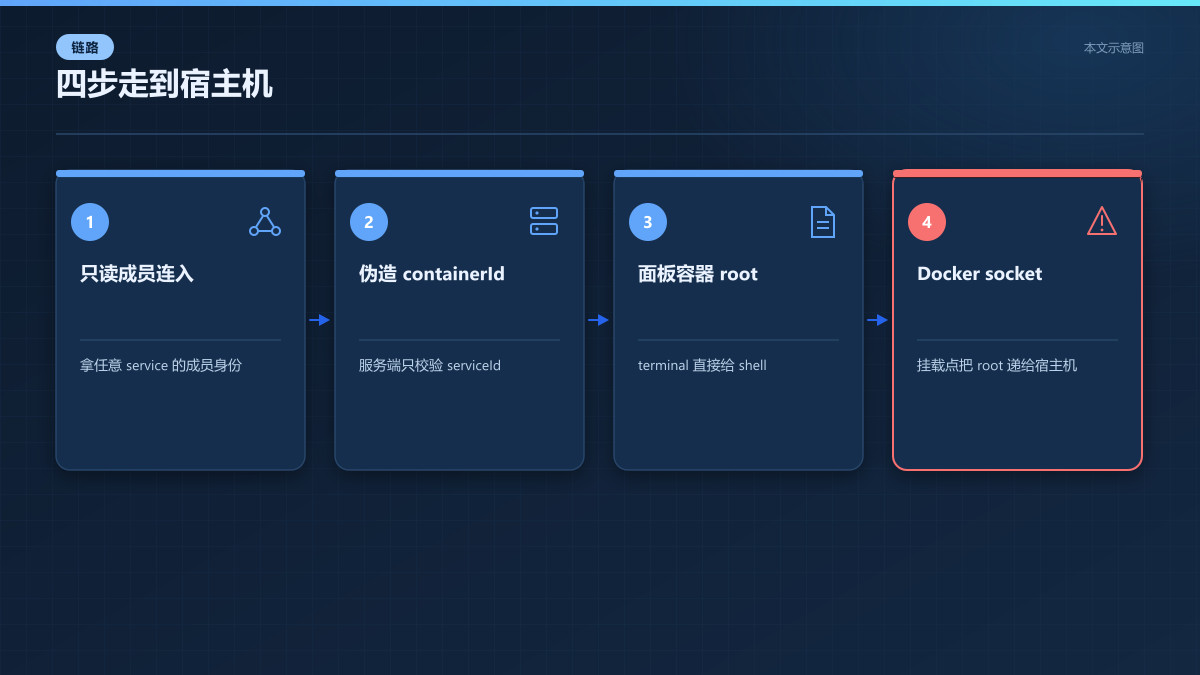
图 3 本文示意图:从只读成员身份到宿主机沦陷,每一步都踩在现成接口上,不需要自己写利用代码。
第二步,面板容器挂载了宿主机的 Docker socket。这是自托管 PaaS 的常规做法,Dokploy 要靠它去创建、销毁、管理用户的容器。但这也意味着,谁在面板容器里拿到 root,谁就能通过那个 socket 对宿主机上的 Docker 发指令。
挂载 Docker socket 等于把宿主机的 root 权限借了出去,这是容器安全里的老话题。平时它是个可接受的风险,因为能进面板容器的人本来就有管理权限。但当一个只读成员也能进面板容器,这个风险就从理论变成了路径。
所以整个链条是,只读成员身份,到一个伪造的 containerId,到面板容器的 root shell,到宿主机的 Docker socket。四步,每一步都有现成的接口,不需要自己写 exploit。
这也解释了 CVSS 里 S:C 这一项。范围变了,从 Dokploy 这个组件,越到了宿主机。C、I、A 三项全是 H,因为到了宿主机这一层,读写和执行都不再有边界。
今天能做的三件事,先做第二件
第一件,确认你的 Dokploy 版本。受影响区间是 0.29.13 到 0.31.0 之前,0.31.0 修复。如果你还在 0.29.12 或更早,这个特定漏洞不适用,但不代表安全,同一天还有别的洞。
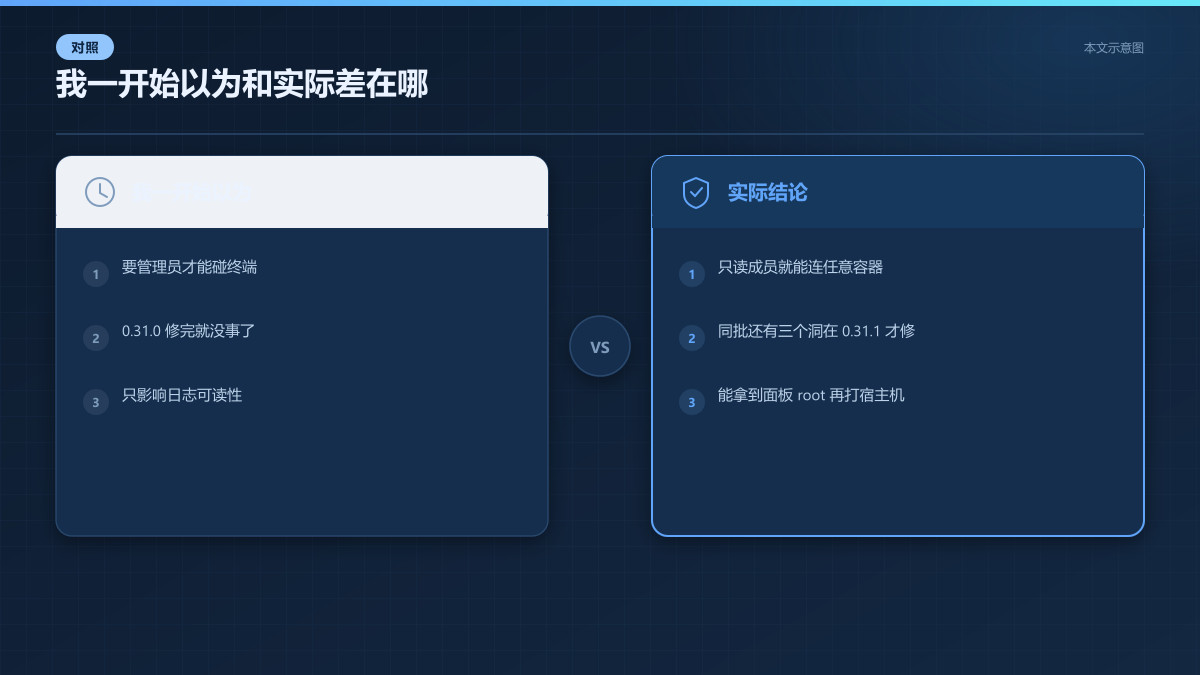
图 4 本文示意图:原以为要高权限才能打穿,实际只读成员就够;原以为 0.31.0 就安全,实际要 0.31.1。
第二件,如果你跑的是多租户,也就是有多个团队成员、权限分级,今天就先收紧成员权限。把所有非管理员的 service 成员降成最小集合,能删的删,能只留一个的别留三个。这是过渡缓解,不是修复,但它能把攻击面从「任何只读成员」压到「你信任的那几个人」。
第三件,升级到 0.31.0 或更高。注意,同一天披露的还有 CVE-2026-129986、CVE-2026-129989、CVE-2026-129991,都是 9.9 分,都在 0.31.1 才修。所以如果你要升,直接上 0.31.1,别停在 0.31.0。
这三件事的顺序我有意把收紧权限放在升级前面。原因是升级要停机、要验证,今天不一定做得完;收紧成员权限五分钟就能做,而且它压的是这个洞最要命的那个前提。
如果你暂时升不了,还有一个更狠的过渡办法,把面板容器挂载的 Docker socket 换成只读,或者干脆用 rootless Docker。这会牺牲一部分 Dokploy 的功能,但能把「面板容器 root 到宿主机」这一步断掉。
我把自检脚本写短一点,方便你直接跑
下面这段 bash 只做一件事,查你正在跑的 Dokploy 容器镜像标签,判断它落在哪个区间。它不联网,不扫描,只读本机 Docker。
查 Dokploy 版本区间(示意代码,读本机容器镜像标签,判断是否落在 0.29.13 到 0.31.0 区间)
#!/usr/bin/env bash
set -euo pipefail

# 只读本机 Docker,不联网、不扫描
name=$(docker ps --format '{{.Names}}' | grep -i dokploy | head -n1 || true)
if [ -z "$name" ]; then
  echo "没找到 Dokploy 容器,确认 compose 项目名前缀"
  exit 1
fi

image=$(docker inspect --format '{{.Config.Image}}' "$name")
tag=${image##*:}
echo "容器 $name 镜像标签 $tag"

case "$tag" in
  0.29.13|0.30.*|0.31.0)
    echo "落在受影响区间,0.31.0 只修了这一个洞"
    ;;
  0.31.1|0.31.*|0.32.*|latest)
    echo "0.31.1 及以上,这一批覆盖"
    ;;
  *)
    echo "标签不在已知区间,人工核对 release notes"
    ;;
esac
跑之前你需要有本机 Docker 的读权限。输出里如果看到 0.29.13 到 0.30.x,就是落在受影响区间;看到 0.31.0,这个洞修了但另外三个没修;看到 0.31.1 及以上,这一批都覆盖了。
如果命令报错说找不到容器,先确认 Dokploy 是不是用别的容器名跑的,比如 compose 项目名带前缀。这一步排查比看版本号更重要,因为找错容器会给你一个假的安心。
为什么以前没人发现,我猜是两个原因
第一个原因,这个洞需要多租户才显形。大量自托管用户是单人或者小团队,所有人都是管理员,serviceId 和 containerId 天然对得上,怎么传都不会越界。只有当你真的把不同 service 分给不同的人,授权绑定的缺失才会暴露。
第二个原因,WebSocket 的授权容易被漏掉。HTTP 路由上有中间件,有统一的鉴权层,大家都会测。WebSocket 升级之后的消息处理,经常是各个 handler 自己写,写的时候复制粘贴,漏一层校验不容易被 code review 抓到。
这两个原因叠在一起,就形成了一个典型的盲区,功能上一切正常,单人用永远碰不到,多租户一上就是 9.9 分。
这也提醒我一件事,评估一个自托管 PaaS 的时候,别只看它有没有 RBAC,要看 RBAC 是不是在每一条数据通道上都生效。REST 上有,WebSocket 上没有,等于没有。
公开信息缺的那一块,和我不敢下的结论
我没查到的是修复的具体 diff。NVD 只说了 0.31.0 修复,没说改的是哪个文件、加的是哪一行判断。所以「校验层少了一次归属查询」这个说法,是我根据 CWE-862 和三个入口的共同行为推出来的,不是我看过补丁。
我也没能确认这个洞是否已经在野利用。NVD 的状态是 Deferred,收录当天就给了评分,但没有提到 PoC 公开或者有观测到攻击。这意味着现在动手还来得及,但也意味着如果 PoC 明天公开,窗口会迅速关闭。
还有一个我不确定的地方,0.31.0 是不是完整修复。同一天披露的另外三个 9.9 分漏洞都要到 0.31.1,说明 0.31.0 这个版本本身可能只覆盖了一部分。如果我是运维,我会把 0.31.1 当作真正的最低安全版本。
这些缺口不影响今天的动作,收紧权限和升级到 0.31.1 都是对的。但它们影响你对这件事严重程度的判断,别把推断当成已经验证的事实。
一个只读成员能摸到宿主机,这不是 Dokploy 一家的问题
把这件事抬一层看,它说的不是 Dokploy 写错了一行代码。它说的是自托管 PaaS 这类产品的一个结构性难题。
这类产品要帮你管容器,就必须拿到比你更大的权限,通常就是宿主机的 Docker socket。它要支持多租户,就必须在应用层自己做一套授权。这两件事同时成立的时候,应用层的任何一次授权遗漏,都会被 Docker socket 放大成宿主机沦陷。
所以选这类产品的时候,我会多看两个东西。一个是它的权限模型是不是在每一条通道上都一致,REST、WebSocket、SSE 都算。另一个是它有没有提供不挂 Docker socket 的运行模式,哪怕功能少一点。
前者决定它会不会出这种洞,后者决定出了这种洞之后,代价是丢一个面板还是丢一台机器。
Dokploy 这次修得不算慢,0.29.13 到 0.31.0 之间就补了。但同一天四个 9.9 分,说明这类校验遗漏不是孤例,是一批一批出的。你今天升完级,下周还得再看一眼。
写在最后
一个只读成员能摸到宿主机,根子不在 Docker 也不在 WebSocket,在授权被拆成了两段,一段做了,一段忘了。你今天收紧的是成员,明天要盯的是同类产品有没有在每一条通道上都做同一件事。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
谢谢你看我的文章,我们,下次再见。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号