玩转CVM之搭建WordPress站点
原创
玩转CVM之搭建WordPress站点
原创
用户10991945
修改于 2026-11-21 10:00:05
修改于 2026-11-21 10:00:05
CentOS 7.5 下手动搭建 LNMP + WordPress 的踩坑记录与环境验证方法
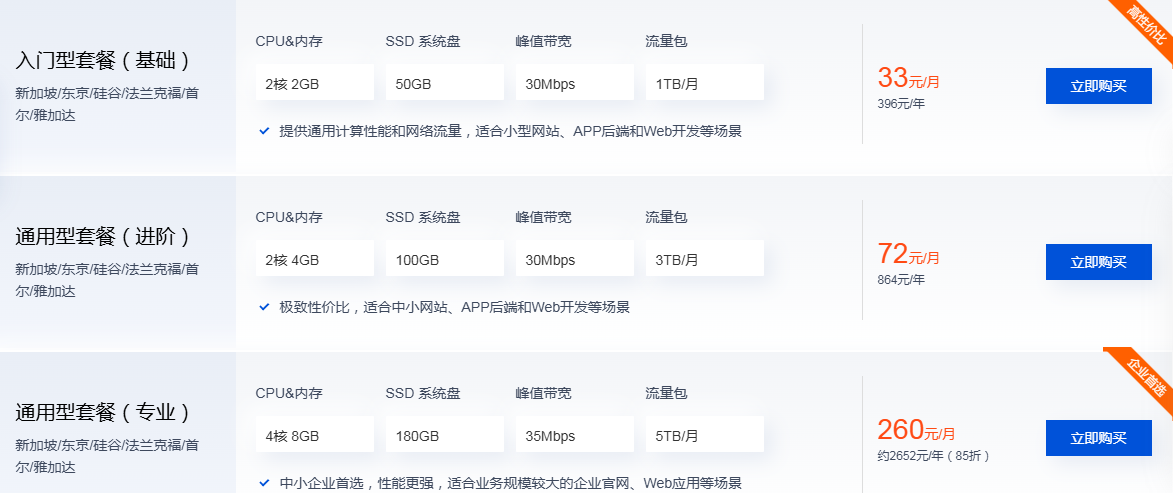
背景:官方文档给的是"命令清单",但实际操作中 yum 源冲突、Nginx 与 PHP-FPM 的 socket/TCP 通信选型、MariaDB 权限粒度过粗等问题不会在文档里体现。本文按我实际部署时的排错顺序重写,每个阶段给出验证手段而非仅给命令。 活动入口:https://cloud.tencent.com/product/lighthouse?Is=sdk-topnav
环境信息与版本选择理由
组件 | 版本 | 选择理由 |
|---|---|---|
OS | CentOS 7.5 | 轻量/CVM 默认镜像,yum 生态成熟,但 EOL 后源稳定性下降(见后文) |
Nginx | 1.12.2 | CentOS 7 的 base 仓库能直接 yum install nginx 拿到的版本,省去编译 |
PHP | 7.2.17(webtatic 源) | base 仓库只有 PHP 5.4,WordPress 4.7+ 要求 5.6 以上;webtatic 提供 7.2 预编译包 |
MariaDB | 10.2.x | CentOS 7 自带的 mariadb-server 即 10.x,无需额外源 |
WordPress | 4.7.4 中文包 | 体积小,够用;生产环境建议从 wordpress.org 拉最新版 |
一、创建实例后的第一件事:确认端口与安全组
官方教程默认你"已登录控制台"就跳过这步,但实际部署失败的第一大原因是安全组没放行 80/443。
# 在实例内部确认服务监听状态(部署完成后回验用)
ss -tlnp | grep -E ':(80|443|3306|9000)'腾讯云控制台操作:安全组规则里必须包含入方向 TCP 80(以及后续 443)。若用了宝塔/1Panel 等面板,面板端口也要单独放行。验证方式:从外网 curl -v http://你的公网IP/ 看返回码,200 才说明链路通。
二、LNMP 搭建——不是"装完就完",每层都要独立验证
2.1 Nginx 安装与 PHP 联动配置
yum -y install nginx关键配置点:nginx.conf 的 server 块中,location ~ \.php$ 的 fastcgi_pass 有两种写法——
# 写法A:TCP(默认 php-fpm.conf 监听 127.0.0.1:9000)
fastcgi_pass 127.0.0.1:9000;

# 写法B:Unix Socket(性能略优,但需 php-fpm.conf 中 listen 改为 socket 路径)
fastcgi_pass unix:/var/run/php-fpm/www.sock;
选 A 还是 B 无所谓对错,但必须和 /etc/php-fpm.d/www.conf 里的 listen 指令一致。不一致的表现是:浏览器访问 .php 文件返回 502 Bad Gateway,而 nginx -t 和 systemctl status php-fpm 都不报错——这种"两边都说自己正常"的情况最容易误导排查方向。
验证手段:写一个 info.php(内容 <?php phpinfo(); ?>),浏览器访问看到 PHP 配置页面才说明 Nginx→PHP-FPM 链路打通。
2.2 PHP 安装的坑:EPEL 与 webtatic 的优先级冲突
rpm -Uvh https://dl.fedoraproject.org/pub/epel/epel-release-latest-7.noarch.rpm
rpm -Uvh https://mirror.webtatic.com/yum/el7/webtatic-release.rpm
安装后不要直接 yum install php——这会装 base 仓库的 5.4。必须指定带 w 后缀的包名:
yum -y install mod_php72w.x86_64 php72w-cli.x86_64 php72w-common.x86_64 php72w-mysqlnd php72w-fpm.x86_64验证:php -v 输出 7.2.x 且 php -m | grep mysqlnd 有结果,才说明 PHP 能连 MariaDB。缺 php72w-mysqlnd 的后果是 WordPress 安装页报"Your PHP installation appears to be missing the MySQL extension"。
2.3 MariaDB 安装与 mysql_secure_installation 的正确姿势
# 先检查是否已有残留
rpm -qa | grep -i mariadb
# 若有,yum remove 对应包名

yum -y install mariadb mariadb-server
systemctl start mariadb && systemctl enable mariadb
mysql_secure_installation
mysql_secure_installation 的交互选项逐项说明(官方文档没展开,但选错会埋雷):
提示 | 建议 | 原因 |
|---|---|---|
Enter current password for root | 直接回车(初始无密码) | — |
Set root password? | Y | 必须设,否则 WordPress 无法建库 |
Remove anonymous users? | Y | 生产环境安全基线 |
Disallow root login remotely? | Y | 只允许 root 从 localhost 管理 |
Remove test database? | Y | test 库任何人都能访问 |
Reload privilege tables? | Y | 使上述变更生效 |
验证:mysql -uroot -p 能进入交互式 shell,SHOW DATABASES; 能列出列表。
三、WordPress 部署——权限与 SELinux 是两大隐形杀手
3.1 下载与解压
cd /usr/share/nginx/html/
rm -f index.php          # 删除测试文件,避免 WordPress 安装向导误判
wget https://cn.wordpress.org/wordpress-4.7.4-zh_CN.tar.gz
tar zxvf wordpress-4.7.4-zh_CN.tar.gz
3.2 建库建用户——官方教程的 GRANT 写法有冗余
官方文档里同时写了 SET PASSWORD 和 GRANT ... IDENTIFIED BY,两者都能设密码但语义不同:
CREATE DATABASE wordpress DEFAULT CHARACTER SET utf8mb4 COLLATE utf8mb4_unicode_ci;

-- 推荐写法:CREATE USER 一步到位设密码
CREATE USER 'wp_user'@'localhost' IDENTIFIED BY '你的强密码';

-- 授权:只给 wordpress 库的 DML/DDL 权限,不给全局
GRANT SELECT, INSERT, UPDATE, DELETE, CREATE, DROP, INDEX, ALTER, CREATE TEMPORARY TABLES, LOCK TABLES
  ON wordpress.* TO 'wp_user'@'localhost';

FLUSH PRIVILEGES;
exit;
为什么不用 GRANT ALL PRIVILEGES:WordPress 不需要 SUPER、PROCESS、FILE 权限。GRANT ALL ON wordpress.* 已经包含该库下所有操作,比全局 GRANT ALL 安全得多。
3.3 wp-config.php 配置
cd /usr/share/nginx/html/wordpress
cp wp-config-sample.php wp-config.php
vim wp-config.php
修改的四个 define:
define('DB_NAME', 'wordpress');
define('DB_USER', 'wp_user');
define('DB_PASSWORD', '你的强密码');
define('DB_HOST', 'localhost');额外建议:把 table_prefix 从默认的 wp_ 改成随机前缀(如 x7k9_),降低 SQL 注入攻击时的猜测成本。
3.4 文件权限——官方文档完全没提
WordPress 需要 wp-content/uploads/ 目录可写,否则后台上传媒体文件报错:
chown -R nginx:nginx /usr/share/nginx/html/wordpress
chmod -R 755 /usr/share/nginx/html/wordpress
chmod -R 775 /usr/share/nginx/html/wordpress/wp-content
如果系统开了 SELinux(getenforce 返回 Enforcing),上面的 chown 还不够,需要:
setsebool -P httpd_unified 1
# 或者更精细地
chcon -R -t httpd_sys_rw_content_t /usr/share/nginx/html/wordpress/wp-content验证方式:浏览器访问 http://公网IP/wordpress/,出现 WordPress 安装向导页面说明配置正确。若出现 403,大概率是 SELinux 或文件权限问题;若出现空白页,检查 wp-config.php 语法(用 php -l wp-config.php 验证)。
四、安装向导与后续安全加固
安装向导填写站点标题、管理员用户名、密码、邮箱后完成。
部署完成后立即做的事(防止服务器成为扫描目标):
- 删除
xmlrpc.php(如果不用 pingback/REST API):mv xmlrpc.php xmlrpc.php.bak - 限制 wp-login.php 的访问频率:在 Nginx server 块中加
limit_req - 禁用 PHP 文件在 uploads 目录的执行权限:
location ~* /wp-content/uploads/.*\.php$ {
    deny all;
}- 安装 SSL 证书后强制 HTTPS(Let's Encrypt 的 certbot 在 CentOS 7 上通过 EPEL 可装)
五、排错速查
现象 | 最可能原因 | 定位命令 |
|---|---|---|
访问返回 502 | Nginx 的 fastcgi_pass 与 php-fpm listen 不一致 | grep listen /etc/php-fpm.d/www.conf 对照 nginx.conf |
访问返回 403 | SELinux 或文件权限 | getenforce + ls -laZ /usr/share/nginx/html/wordpress/ |
安装页报 MySQL extension missing | 缺 php72w-mysqlnd | php -m | grep mysql |
后台上传失败 | wp-content 不可写 | tail /var/log/nginx/error.log 看 Permission denied |
页面显示空白 | wp-config.php 语法错误 | php -l wp-config.php |
以上流程中,官方文档覆盖了"做什么",本文补充的是"为什么这么做"以及"做错时怎么定位"。核心观点:LNMP 环境搭建的难度不在安装本身,而在组件间的配置一致性校验与权限边界控制。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号