一家「勒索软件救援公司」的CTO被起诉,问题不在加密在收费
原创
一家「勒索软件救援公司」的CTO被起诉,问题不在加密在收费
原创
Lethehong
发布于 2026-11-21 13:13:08
发布于 2026-11-21 13:13:08
图 1 本文配图:文章主题场景示意
先别急着把它当成勒索团伙
公开信息里只有一句话能确认,ransomwarehelp.com 的 CTO 兼联合创始人被控电信欺诈。公司开了六年,注册地在佛罗里达,对外宣称能用「先进的加密技术」帮客户恢复被勒索的数据。
这个组合很值得琢磨。它卖的是「恢复」,不是「防御」,也不是「解密工具」。一个开了六年的公司,靠帮人从勒索里捞数据活着,最后被控的是欺诈,不是黑客行为。
我第一反应是,这会不会又是一个「假装能解密,收钱跑路」的案子。但公开信息没有披露具体手法,没有起诉书原文,也没有受害者数量。这条我不敢下结论。
能确认的只有一点,检方用的罪名是 wire fraud,也就是电信欺诈。这个罪名在美国联邦体系里通常用于跨州通信中的欺骗行为,比如虚假承诺、伪造服务、收钱不办事。
换句话说,起诉的重点大概率落在「它承诺了什么」和「它实际做了什么」之间的差距上,而不是落在「它有没有攻击谁」上。
这就是为什么我说,先别急着把它归到勒索团伙那一栏。它更像是一个坐在受害者和攻击者中间、靠信息不对称收费的角色。
补一句时间线,这件事是 2026 年 11 月 21 日由 Krebs on Security 首次公开报道的。首发渠道是安全媒体,不是法院公告,所以起诉书本身我到现在也没看到原文。
救援生意的结构,天生就站在灰色地带
我见过的勒索救援服务,大致分三种。第一种是正经的事件响应公司,帮你隔离、取证、谈判、恢复,按工时收费。第二种是数据恢复公司,卖的是备份和存储层面的手艺,跟勒索没关系。第三种最微妙,它声称自己有渠道、有工具、有关系,能「搞定」勒索。
第三种的问题不在技术,在它的收费结构。它往往按结果收费,恢复成功收一大笔,恢复失败收个定金。这种结构天然鼓励它把「成功率」说得比实际高。
你想想,一个受害者数据被加密了,业务停摆,每拖一天都是钱。这时候有人告诉你,我们有办法,先付一笔,成了再付尾款。你在那个位置上,很难不动心。
而救援商手里最大的筹码,不是解密技术,是信息差。它知道受害者不知道的事,比如这类勒索家族有没有公开的解密器,比如攻击者是不是愿意降价,比如哪些数据其实能从备份里捞回来。
一旦这个信息差被用来促成交易,而不是用来解决问题,欺诈的构成要件就开始成形了。这也是为什么这类案子最后落到的罪名,往往是欺诈而不是计算机犯罪。
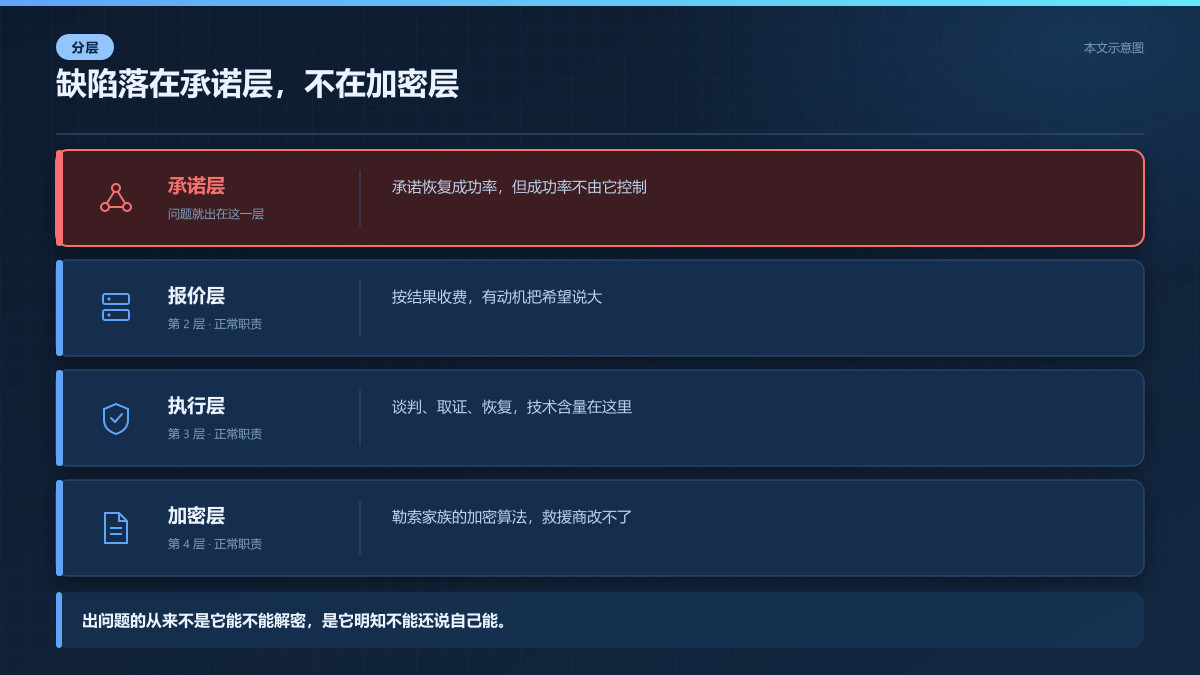
图 2 本文示意图:救援服务的四层结构里,加密和解密都是技术活,真正出问题的是最上面那层承诺。
我在这里做一个推断,公开信息没有披露起诉书细节,这个推断建立在「wire fraud 通常指向欺骗性陈述」这个一般规律上。如果后续披露显示它还涉及别的东西,这个判断要修正。
错的那一层,不在加密,在承诺
把这件事拆到调用级,其实没有太多可拆的。公开信息没有给代码,没有给协议,没有给任何字段。我能做的是把这类服务的业务链路画出来,看缺陷落在哪一层。
链路的起点是受害者报案,或者自己找上门。中间是救援商评估、报价、收定金。终点是恢复成功或失败,尾款结清或纠纷。
问题几乎总是出在中间那一段。评估环节,救援商要判断「能不能恢复」。这个判断依赖它对勒索家族、对加密方式、对受害者备份状况的了解。如果它明知恢复不了,还说能,那就是虚假陈述。
报价环节,它要给出一个数字。这个数字如果建立在「我知道攻击者会降价」这种它根本无法控制的假设上,那也是一种误导。
收定金环节,钱一旦到账,受害者的谈判筹码就少了一半。这时候救援商如果拖延、如果改口、如果拿不出实际进展,受害者几乎没有反制手段。
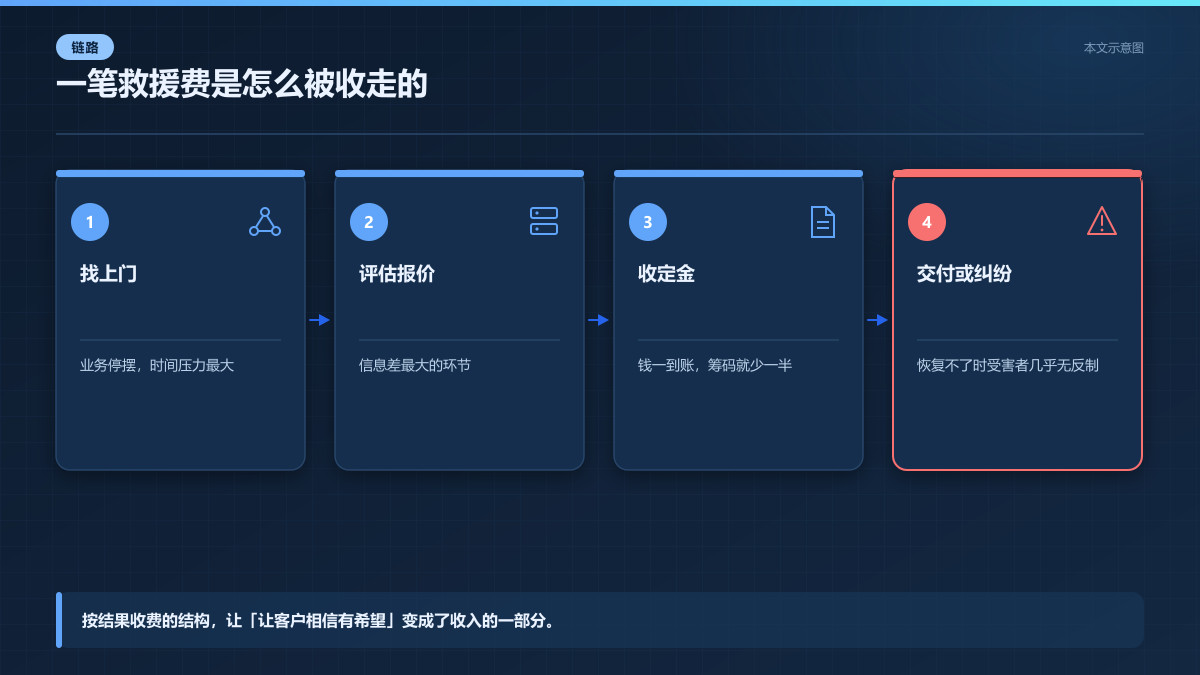
图 3 本文示意图:从受害者找上门到定金到账,每一步都在削弱受害者后来的谈判位置。
所以缺陷不在加密算法,不在解密工具,在「承诺」这一层。它承诺的东西超出了它能控制的范围,而收费结构又让它有动机做这种承诺。
同类实现里,正经的事件响应公司是怎么做的。它们通常按工时收费,不承诺结果,只承诺过程。它们会明确告诉你,我们能做的是隔离、取证、评估、谈判支持,能不能恢复数据,要看备份和加密方式。
这个对比很关键。按工时收费,公司的利益和受害者的利益是一致的,都希望尽快解决问题。按结果收费,公司的利益就和「让受害者相信有希望」绑在了一起。
再往深一层想,为什么以前没人发现。不是没人发现,是受害者没有立场去质疑。一个刚被勒索的公司,最不想公开的就是「我被人骗了第二次」。这类纠纷天然低报案率,这也是这类生意能开六年的土壤。
我今天会先动哪一步
如果你的公司正在用或者考虑用这类救援服务,今天该做的第一件事不是去查 CVE,是去翻合同。
看三样东西。第一,收费结构是按工时还是按结果。第二,合同里有没有对「恢复成功率」的明确承诺,如果有,这个承诺的依据是什么。第三,定金的退还条件写没写清楚。
这三样只要有一样是模糊的,你在这段关系里就是弱势的一方。
第二件事,核对你的备份。这件事跟救援商没关系,但它决定了你在谈判桌上的位置。如果你有可用的离线备份,你根本不需要把希望寄托在别人身上。
第三件事,如果你已经付了钱、发现对方没有兑现,保留所有通信记录。wire fraud 这个罪名成立的前提之一,就是跨州通信中的欺骗行为。邮件、合同、付款记录,都是证据。
过渡办法也有。如果你现在没有预算做完整的事件响应预案,至少把「找谁」这件事提前定下来。找一家按工时收费、有取证资质、愿意先做评估再报价的机构,把联系方式写进应急预案里。
别等到出事那天,在搜索引擎里找「勒索 恢复 快速」。那个位置,恰恰是这类公司最擅长出现的地方。
核对救援合同三要素(示意代码,用三个问题筛出利益结构对不齐的服务商)
如果只让我给一个动作,那就是本周内把现有救援合同里的收费条款拍照发给自己法务,问一句「这条按结果收费的条款,我们能不能改成按工时」。改不了,就记下来,作为下次续约的谈判点。这一步不需要预算,只需要半小时。
我怎么验的
说清楚我做了什么,没做什么。我没有跑过这家公司的任何服务,没有接触过它的客户,没有看过它的合同,也没有拿到起诉书。
我做的事只有三件。第一,把公开报道里能确认的要素抽出来,公司名、注册地、经营年限、被控罪名、CTO 兼联合创始人的身份、报道时间。第二,把这些要素放进「救援服务」这个业务模型里,看哪一环最容易出问题。第三,用「wire fraud 的构成要件」去对照这个模型,看指控可能落在哪。
这三件事都是纸面推演,不是实测。所以这篇里凡是带「大概率」「我推断」的句子,你都应该当成假设,不是结论。
我也查了这家公司的官网表述,公开报道里引用的那句「先进的加密技术」是它自己的宣传语。宣传语和实际能力之间的差距,恰恰是这类案子的核心,但我没有能力去验证这个差距有多大。
另外我得说清楚,我没有去核实这家公司是否真的与任何勒索家族存在联系,也没有能力判断它宣称的技术能力是真是假。这两点只能等起诉书或者后续庭审记录公开,在那之前任何关于「它到底会不会解密」的说法都是猜。
这次没查到什么
公开信息缺了至少四块。第一,起诉书原文没有,所以具体指控的行为是什么、涉及多少金额、有多少受害者,全都不知道。
第二,这家公司实际的技术能力没有披露。它到底有没有解密工具,还是纯粹靠谈判和备份恢复,这一点决定了它的承诺在多大程度上是虚假的。
第三,这类公司的客户画像没有披露。是中小企业居多,还是也有大型企业,这决定了这个案子的影响面。
第四,这家公司现在是什么状态,有没有认罪、有没有和解、有没有其他被告,公开信息都没说。
我也没有验证任何东西。这篇里的所有推断,都建立在「wire fraud 通常指向欺骗性陈述」和「救援服务按结果收费容易产生利益冲突」这两个一般规律上。
还有一层我够不到,就是这类救援服务在美国之外怎么运作。不同司法辖区对「按结果收费」的监管差别很大,我没有做过跨辖区的对比,所以这篇的结论只对美国联邦体系下的这类生意成立,套到别的地方要重新看。
如果后续披露显示这个案子其实涉及更复杂的东西,比如它跟某些勒索团伙有联系,那这篇的判断就要往另一个方向修正。
但在那之前,我能给的最硬的一条,别把「恢复数据」这件事的主动权,交给一个按结果收费的陌生人。
写在最后
这件事真正戳到我的地方,不是又一家公司被起诉了。是它提醒我,勒索这件事早就长出了一整条产业链,有攻的,有守的,也有坐在中间靠信息差吃饭的。你防不住所有人,但你可以让自己在出事那天,不把唯一的希望押在一个按结果收费的陌生人身上。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
谢谢你看我的文章,我们,下次再见。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号