一台监控摄像头的登录框,凭什么让 8.6 分的命令注入钻进去
原创
一台监控摄像头的登录框,凭什么让 8.6 分的命令注入钻进去
原创
Lethehong
发布于 2026-11-21 16:23:10
发布于 2026-11-21 16:23:10
8.6 分,AV:N,PR:L,E:P。四个字母连起来的意思是,只要能摸到那台摄像头的管理界面,再有一个普通账号,公开的利用代码就能把它变成一台替你执行命令的机器。这篇我想讲清楚,这个洞为什么长在 setconf.cgi 这个位置。
图 1 本文配图:文章主题场景示意
分数不吓人,路径才吓人
先说结论。CVE-2026-133680 的 CVSS 4.0 基础分是 8.6,按 3.1 的口径换算大概在 8.8 上下,够得上 HIGH,但它没到 9 分那条线。很多人看到「不是 CRITICAL」就滑过去了。
我不这么看。这条向量里真正值得盯的是三个分量。AV:N 表示网络可达,攻击者不需要先站在内网里。PR:L 表示需要一个低权限账号。E:P 表示公开的利用代码已经存在。
换句话说,门槛不是「打进内网」,而是「拿到一个登录态」。对一台放在家里、放在小店柜台后面、放在仓库角落的摄像头来说,这个门槛比想象中低。
NVD 的条目状态写的是 Deferred。这个词很关键,它不是「已修复」,也不是「正在处理」,是「暂缓」。厂商没有再给信息,NVD 也就不再往下推。
所以今天这个洞的真实处境是,利用代码在,评分在,修复状态不明。这比一个 9.8 分但没 PoC 的洞更值得动手。
我先把这条的边界划清楚。公开信息只说了 DCS-935L 的 1.10.01 这一个版本,没说 1.10.02 有没有修,也没说同系列其他型号是不是共用这段代码。这个后面我会单独讲。
问题不在 CGI,在拼接这一步
官方描述给的位置很具体。文件是 web/cgi-bin/localrecording/setconf.cgi,函数是 loginRouter,被操纵的参数是 account 和 password。
这句话翻译成工程语言就是,这个 CGI 在处理「设置本地录像」的登录动作时,把用户传来的账号和密码当成字符串,拼进了一条要交给系统执行的内容里。
CWE 分类给了两个,CWE-77 是命令注入,CWE-78 是 OS 命令中特殊元素的不当中和。两个一起出现,基本可以确定不是「参数被当成 SQL」那种误分类,是真的进了 shell。
这里我要说一句可能让人不舒服的话。CGI 本身不是原罪。CGI 只是一个把 HTTP 请求转成进程调用的老机制,它没有问题。问题出在写 CGI 的人决定用 shell 去完成一件本来不需要 shell 的事。
为什么一个「登录」动作需要调系统命令。我能想到的合理解释只有几种,要么是要调某个厂商私有的二进制去校验录像目录的凭据,要么是要用系统账号体系做一次认证,要么是历史代码里为了图省事用 echo 加管道拼了一条命令。
具体是哪一种,公开信息没披露。我不猜。但不管是哪一种,只要拼接发生,注入面就成立。
这里有个细节值得单独说。函数名叫 loginRouter,不是 login。Router 这个词暗示它可能不止做登录,还做转发或者路由判断。一个函数承担两件事,参数校验就更容易被写漏。
这是推断,不是事实。但同类固件里这种命名和职责错位太常见了,我倾向于认为它至少增加了校验被绕过的概率。
什么样的调用顺序才走得到
触发路径我能推出来的部分是这样的。先有一个能访问管理界面的通道,再有一个至少是普通用户级别的会话,然后向 setconf.cgi 发一个带 account 或 password 的请求。
这里我不写具体的请求体。写出来就是给现成工具补最后一块拼图,而且我也没在真机上验证过参数名的大小写和编码方式。
我能做的是把推演写成伪代码,让读者看清「拼接」这个动作发生在哪一步。下面的代码不是利用工具,是把调用顺序摆出来。
注意这段伪代码里最关键的一行是最后那行字符串拼接。任何在 account 里出现分号、反引号、美元括号的输入,到了这一步都会变成命令分隔符。
这也是为什么 CWE-78 会和 CWE-77 一起出现。CWE-77 讲的是「用了命令」,CWE-78 讲的是「没中和特殊字符」。前者是设计选择,后者是执行疏忽。
我再补一句。PR:L 这个分量说明需要账号,但没说是管理员还是普通用户。如果这个 CGI 的鉴权只在最外层做一次会话检查,那么任何能登录的账号都能走到 loginRouter。
这一点公开信息没写清楚。我只能说,如果鉴权粒度是「登录即可」,那 PR:L 就是实打实的低门槛;如果它还要求管理员角色,那实际门槛会比评分显示的高一档。
今天先查资产,别急着谈补丁
这条洞最尴尬的地方在于,可能根本没有补丁可打。DCS-935L 是 D-Link 一款比较老的室内云摄像头,1.10.01 这个固件版本号本身也说明它不是新产品线。
NVD 状态 Deferred 加上公开信息里没有修复版本,我的判断是,短期内不要指望官方固件更新。这不是唱衰,是这类停更设备的常态。
所以动作顺序要反过来。先确认自己有没有这台设备,再决定是隔离还是替换。
第一步,今天做。把 DCS-935L 从公网可达的位置挪走。不是改密码,是挪走。AV:N 意味着只要端口对公网开着,改密码只是把 PR:L 的门槛抬高一点点。
第二步,这周做。如果这台设备必须留在网络里,把它放到单独的 VLAN,只允许它访问录像存储,不允许它访问其他内网主机。命令注入一旦成功,攻击者拿到的就是 CGI 进程的权限,横向移动是下一步。
第三步,如果做不到隔离,那就换。这话不好听,但一台没有修复路径、PoC 已公开、评分 8.6 的设备,留在生产网络里就是负债。
下面这段脚本是自检用的。它不扫端口,只做一件事,把本地记录里的设备型号和固件版本拉出来,对照受影响区间。
跑之前你要有一个设备清单,CSV 格式,两列,model 和 firmware。没有清单的话,这段脚本帮不了你,先去做清单。
同类固件为什么总栽在同一个坑
把这条洞单独看,是一个厂商一个型号的疏忽。放到过去几年的家用摄像头漏洞里看,它是一条反复出现的模式。
模式是这样的。设备要提供一个「设置」类功能,设置里要调系统层面的东西,比如挂载目录、写配置文件、重启服务。开发时最省事的做法就是拼一条命令丢给 shell。
省事的原因很实在。CGI 是 C 写的,C 里调 shell 只要一行 system(),而做参数转义、做白名单、做结构化调用,要写几十行,还要处理各种边界。
于是就有了一个稳定的结果,凡是把用户输入拼进 system() 或者 popen() 的 CGI,迟早会出一个 CWE-78。
这不是 D-Link 一家的故事。我翻过的公开漏洞里,家用路由、NAS、摄像头这三类设备,命令注入的占比一直很高。根源不在语言,在工程约束。
这些固件的开发周期短,测试环境封闭,安全评审基本缺失,出了问题又常常没有 OTA 通道。三重约束叠在一起,结果就是洞修不完。
所以我对这条洞的判断是,它不意外。意外的是它到今天才被单独编号披露,而且状态还是 Deferred。
我没查到的那几块
写到这儿必须说清楚局限。第一,我没在真机上验证过这条洞。所有关于触发路径的描述,都是基于官方描述和 CVSS 向量做的推演,不是实测。
第二,公开信息没说 1.10.02 或者更新的固件有没有修。NVD 状态 Deferred 也不等于「未修复」,它只表示条目被暂缓处理。这两个概念不能混。
第三,同系列其他型号是不是共用 web/cgi-bin/localrecording/setconf.cgi 这段代码,我不知道。如果共用,影响面会比单型号大得多;如果不共用,那就是一台老设备的孤立问题。
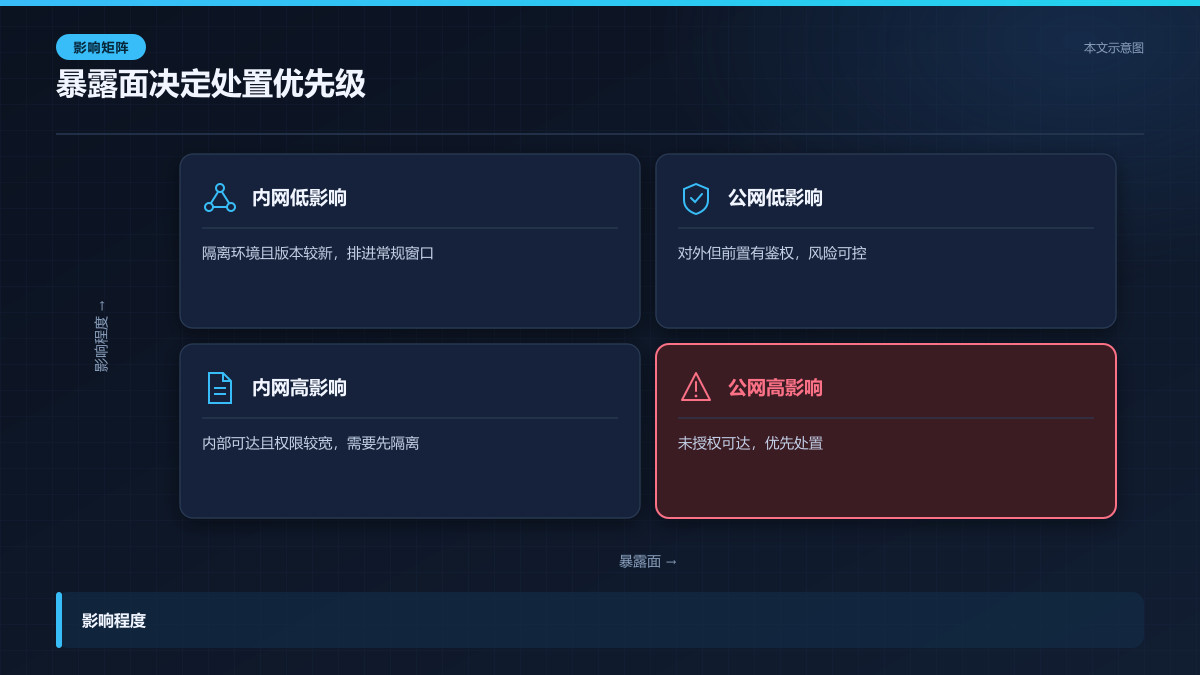
图 2 本文示意图:同一件事,落在内网还是公网,今天做还是下周做,判断不一样
第四,PR:L 里的「低权限」到底是普通用户还是管理员,公开描述没写。这个差别直接决定了实际攻击门槛,我只能按最坏情况建议读者处理。
第五,CVSS 向量里威胁分量是 E:P,意思是公开 PoC 存在。但我没见过那份 PoC,也不知道它是否稳定。这一点我保留判断。
这些缺口不是这篇稿子的失败,是这类披露的常态。厂商不说话,NVD 标 Deferred,剩下的就只能靠推断。
推断要有边界。我给的所有动作建议,都建立在「最坏情况成立」的假设上,也就是假设漏洞可远程触发、假设低权限账号可获取、假设没有补丁。这个假设偏保守,但对一台停更设备来说是合理的。
这类洞的正确处理姿势
我想把一个判断说透。面对一台没有补丁、PoC 已公开、评分 8.6 的摄像头,最没用的动作是「关注后续更新」。
有用的动作只有三个,挪位置、切网络、换设备。顺序不能反。
挪位置是今天的事,成本最低。把公网映射撤掉,把 UPnP 关掉,把默认的端口转发删掉。这三件事加起来不超过十分钟。
切网络是这周的事。VLAN 隔离、出站白名单、只允许访问录像存储。做这些之前先确认你的交换机支持 VLAN,不支持就退一步,用防火墙规则挡。
换设备是季度的事。如果这台摄像头还在承担实际监控职责,那它值得被换掉。不是因为这一条洞,是因为它已经不在厂商的支持周期里了。
我知道这话听起来像在推销新设备。不是。我是在说一个事实,一台停更的联网设备,每多留一天,风险就多累积一天,而你能做的缓解手段是有限的。
最后我想抬一层。这类漏洞真正暴露的问题不是某个厂商的代码质量,是整个家用物联网的更新机制。设备卖出去之后,厂商没有持续维护的义务感,用户没有持续维护的能力,中间的缺口就靠「别放公网」这四个字撑着。
这四个字撑不住。但只要还没有更好的机制,它就是今天最有效的一条。
所以我的建议很朴素。先去把你的设备清单拉出来,看看有没有 DCS-935L。有,就按上面的顺序处理。没有,就把这份清单留着,下一条洞出来的时候你还用得上。
写在最后
一台摄像头的登录框,最后变成了一条能执行任意命令的通道,这件事本身不新鲜。新鲜的是我们对它的反应速度。评分出来、PoC 公开、状态 Deferred,这三件事同时发生的时候,能依靠的只有自己手里的资产清单和网络分段。工具会停更,机制会缺位,但你把设备从公网挪走这个动作,今天就能做完。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
谢谢你看我的文章,我们,下次再见。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号