9.8 分的 WordPress 远程代码执行,卡在一个没人检查的双引号里
原创
9.8 分的 WordPress 远程代码执行,卡在一个没人检查的双引号里
原创
Lethehong
发布于 2026-11-21 20:55:15
发布于 2026-11-21 20:55:15
一个请求路径里塞进 ${...},服务器就替你执行了。这篇不转述评分,只拆清楚这个 eval 为什么躲得过 WordPress 的转义,以及你今天能不能安全地把它关掉。
图 1 本文配图:文章主题场景示意
先别急着看 9.8,先看它要什么前提
CVSS 3.1 给了 9.8,向量是 AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H。翻译成人话就是,从公网就能打,不需要账号,不需要受害者点任何东西,打中之后机密性、完整性、可用性全部丢光。
但评分是通用模型算出来的,它不关心你的站点到底装没装那三个插件。官方描述里有一句很关键的话,站点必须同时启用 BuddyPress、Paid Memberships Pro 和 Restrictions for BuddyPress 这三个插件,这个漏洞才成立。
所以真正该问的第一个问题不是「9.8 分要不要慌」,而是「我的 WordPress 里有没有同时躺着这三个东西」。有,今天就别拖。没有,这一条对你的实际风险接近零,但下面讲的原理值得你看完,因为同类写法在 WordPress 生态里不是孤例。
我先把话说在前面,这篇里所有关于触发链路的描述,都建立在 NVD 官方描述的文字之上,属于机制推演。我没有在真实环境里跑过利用,也没有找到公开的 PoC。这一点后面还会单独说。
问题不在权限判断,在字符串插值
官方描述把成因写得很直白,插件把攻击者可控的请求 URI 拼进一个 PHP 表达式,这个表达式本身放在双引号字符串里,然后整体交给 eval() 执行。
很多人第一反应是,那我在 URL 里塞引号不就行了。不行。PHP 的双引号字符串会做变量插值,形如 ${...} 的结构在字符串被求值时就会先执行一遍。攻击者根本不需要闭合引号,插值阶段就把代码跑完了。
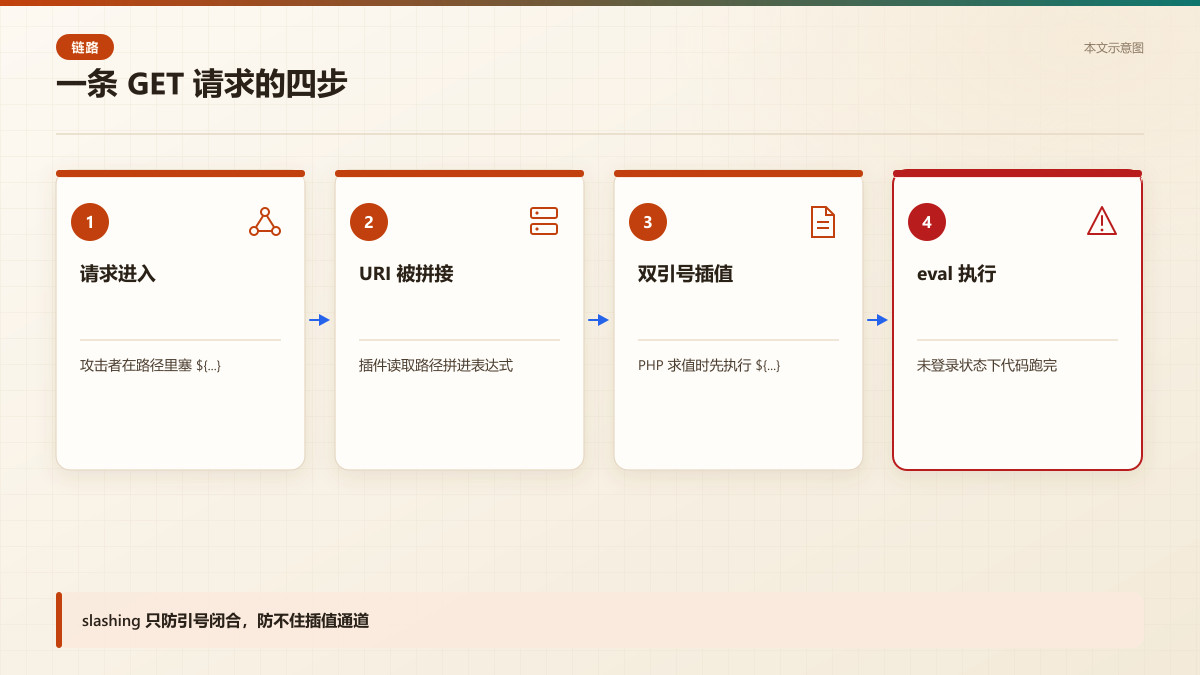
图 2 本文示意图:从 URL 到代码执行,中间没有任何一道校验能拦住插值
这也是为什么 WordPress 自带的 slashing 机制挡不住。slashing 处理的是引号转义,它假设攻击者的目标是闭合字符串。可这里压根没有闭合这个动作,payload 走的是插值通道,转义与否不影响结果。
我把这条链路拆成四步看,从请求进来到代码执行,中间没有任何一道判断拦得住。
第一步,请求进入,攻击者在路径里塞进 ${...}。第二步,插件读取当前请求的 URI,把它拼进一段表达式模板。第三步,PHP 对双引号字符串求值,插值先于 eval 发生。第四步,eval 执行拼接后的结果,代码跑完。
这四步里,唯一有可能拦住攻击者的是第二步和第三步之间的某个校验,但官方描述说得很清楚,这段逻辑在默认配置下就是开启的,而且求值发生在任何登录态检查之前。所以实际上没有校验。
它长在哪个位置,为什么以前没人发现
这个缺陷的类型是 CWE-95,也就是动态代码求值。它跟 SQL 注入、XSS 不一样的地方在于,前两者的危害取决于数据流到了哪个 sink,而 eval 本身就是 sink,数据一到就是执行。
从官方描述能反推出代码的大致形状,插件在某个钩子上读取当前请求的 URI,把它塞进一段双引号包裹的表达式模板,然后 eval。这段逻辑在默认配置下就是开启的,而且求值发生在任何登录态检查之前。
顺序很要命。如果先判断用户身份再求值,未登录攻击者根本走不到 eval 那一行。可它把求值放在了前面,等于把门锁装在了门后面。
以前没人发现,我猜有两个原因。一是这个插件相对小众,安全研究者扫 WordPress 插件时优先看下载量大的。二是触发条件要三个插件同时在场,单独的测试环境很难复现,静态扫描工具也不一定把 URI 和 eval 之间的数据流串起来。这一条是推断,公开信息没有披露是谁先发现的。
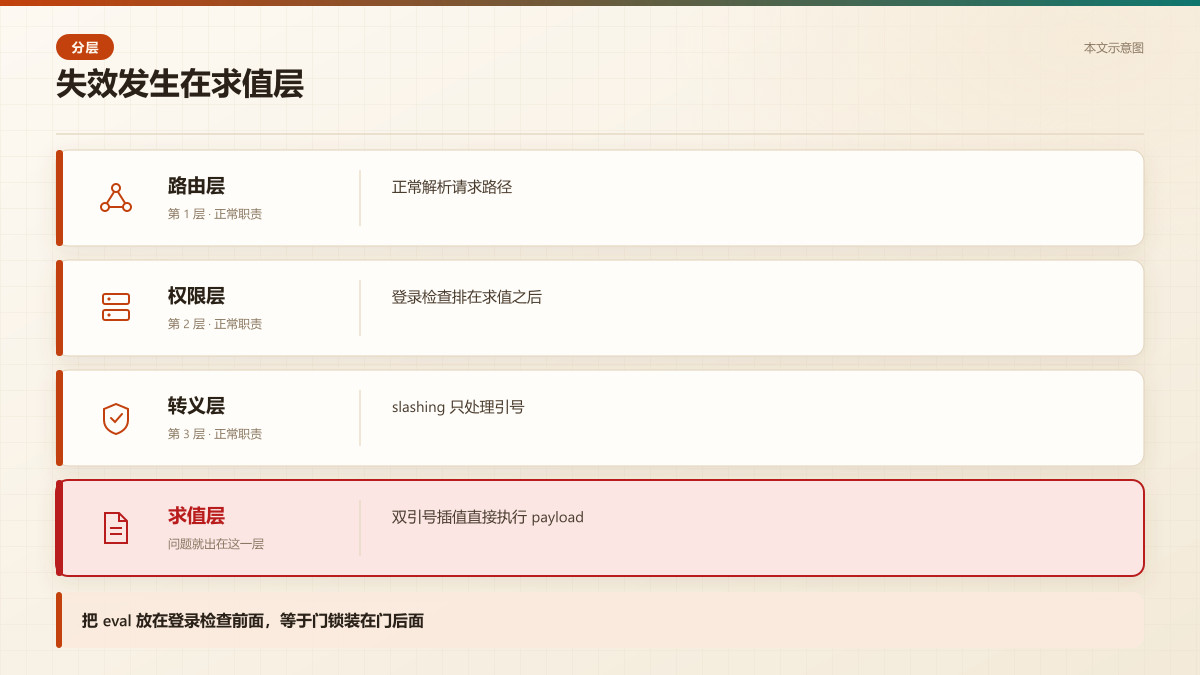
图 3 本文示意图:权限层和转义层都以为自己在守门,实际门在求值层就开了
还有一个细节值得注意,官方描述里说「affected conditions ship enabled by default」,意思是受影响的逻辑默认就是开的。这跟很多漏洞需要手动开启某个功能不一样,它不需要站点管理员做任何配置,装上去就是暴露状态。
我自己的判断是,这种缺陷能活到被分配 CVE,说明插件的使用者基数不大,也说明 WordPress 生态里对 eval 的静态检测还不够普及。这不是某一个插件的问题,是生态层面的问题。
今天能做的三件事,按顺序来
第一优先级,如果你确认三个插件都在,并且 Restrictions for BuddyPress 版本小于等于 1.5.4,立刻停用这个插件。不是升级,是停用。NVD 条目状态是 Deferred,截至今天没有公开的修复版本号,等补丁等于把窗口留给别人。
停用会影响站点的访问限制功能,这是业务代价,你得自己权衡。但一个未授权 RCE 的代价是整台服务器,不是某个页面打不开。
第二优先级,如果你没法立刻停用,至少在 Web 层把带 ${ 的请求路径拦掉。这只能挡住这一种 payload 形态,属于临时缓解,不是修复。下面这段 nginx 配置可以贴在 server 块里。
第三优先级,这周内做一次资产盘点。WordPress 多站点环境里插件启用状态经常和你想的不一样,别靠记忆判断。
如果你连停用都做不到,比如这个插件承载着会员访问控制的核心逻辑,那至少先把站点从公网挪到内网或者加一层认证网关。这不是长久之计,但能把「一条 GET 打穿」变成「得先有账号才能打穿」,把 PR:N 变成 PR:L,评分会掉一大截。
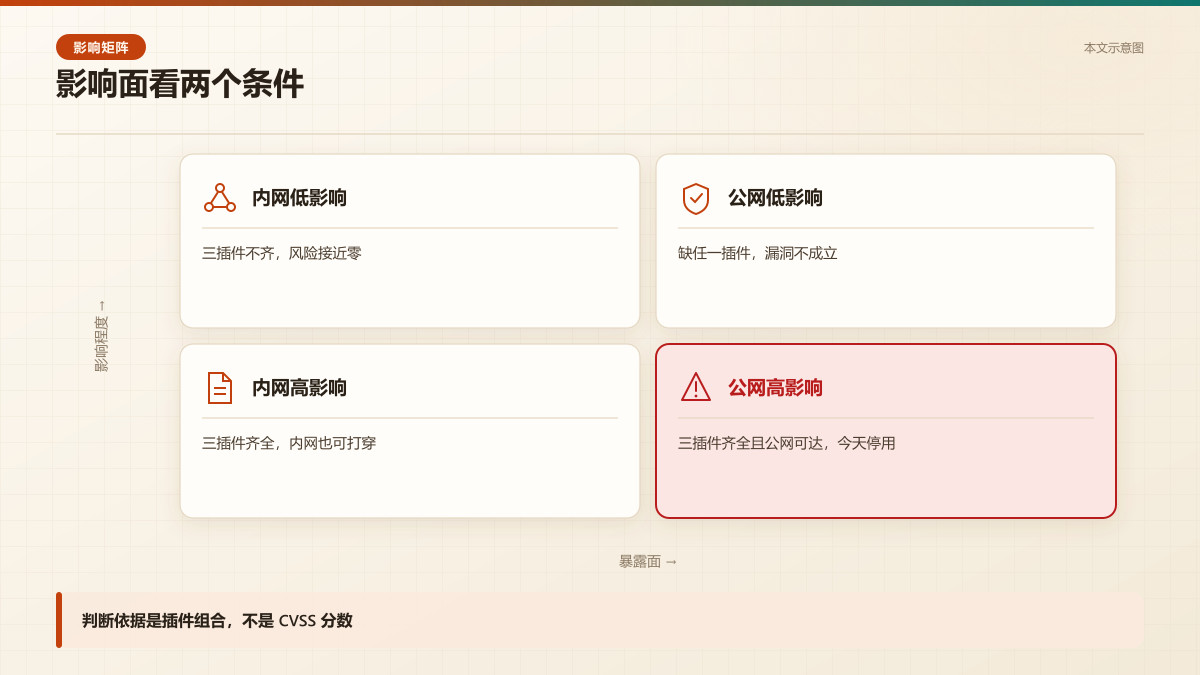
图 4 本文示意图:暴露面和插件组合同时成立,才是真正要今天动手的那一格
还有一个过渡办法,如果你有 WAF,直接在 WAF 层加一条规则,匹配请求路径中的 ${ 字符序列,命中就阻断。这跟 nginx 的 location 规则是同一个思路,但 WAF 通常比改 nginx 配置更快生效,适合应急。
临时拦截插值 payload(示意代码,在 Web 层挡住 ${ 形态的路径,争取停用插件的时间)
# nginx server 块内,放在现有 location 之前
# 只挡 ${ 这一种形态,属于临时缓解,不是修复

location ~ \$\{ {
    return 403;
}

# 如果站点前面有 CDN 或 WAF,优先在那一层加规则
# 规则匹配请求路径中的 ${ 字符序列即可
# 加完之后用 curl 验证,期望返回 403
# curl -s -o /dev/null -w '%{http_code}' ')%7D'
自检脚本比人靠谱
我写了一段 bash,用 WP-CLI 把三个插件的状态和版本一次拉出来。前提是服务器上装了 wp 命令,并且当前目录是 WordPress 根目录。
核对三插件状态(示意代码,一次拉出三个插件的启用状态与版本,确认漏洞前提是否成立)
#!/usr/bin/env bash
# 在 WordPress 根目录执行,需要已安装 wp-cli
set -euo pipefail

for plugin in "restrictions-for-buddypress" "buddypress" "paid-memberships-pro"; do
  status=$(wp plugin get "$plugin" --field=status 2>/dev/null || echo "not-installed")
  version=$(wp plugin get "$plugin" --field=version 2>/dev/null || echo "-")
  printf '%-32s %-14s %s\n' "$plugin" "$status" "$version"
done

echo "---"
echo "Restrictions for BuddyPress <= 1.5.4 且另两个为 active 时,命中 CVE-2026-120539"
跑完之后看两件事,Restrictions for BuddyPress 的版本是不是小于等于 1.5.4,另外两个插件是不是 active。三个条件同时为真,这条就是你的。
如果输出里版本号那一栏是空的,说明插件目录存在但没被正确识别,先怀疑 WP-CLI 的权限或者多站点配置,别急着下结论说没问题。
这个脚本只能告诉你「有没有」,不能告诉你「有没有被利用过」。如果你怀疑已经被打过,去看 Web 服务器的访问日志,搜路径里带 ${ 的请求。这一步我没法给你通用命令,因为日志格式各站不同,但 grep 的关键词是固定的。
同类写法在 WordPress 里不止这一处
把请求参数拼进 eval 或者 create_function,在老一代 WordPress 插件里是常见套路,尤其是做条件判断、做短代码解析的那类插件。它们当年写的时候,PHP 5 的生态对这类写法很宽容。
我的判断是,这个 CVE 本身影响面有限,但它暴露的是一种模式。你站点上装的每一个小众插件,只要它做「根据 URL 决定显示什么」这件事,就值得看一眼它有没有用 eval。
怎么看,搜插件目录里的 eval 和 create_function,命中的文件逐个看入参来源。这一步不需要你懂利用,只需要你会 grep。
我自己的习惯是,装任何新插件之前先跑一遍这个搜索。命中不一定有问题,但没命中至少说明它没走这条路。这个习惯花不了五分钟,比出事之后再回头查省事得多。
再往深一层说,CWE-95 这类缺陷的可怕之处在于它跟其他注入不一样。SQL 注入你还能靠参数化查询兜底,XSS 你还能靠输出编码兜底,但 eval 的入参只要有一丝可控,就是执行。没有兜底方案,只能从源头掐掉。
我怎么验的,以及这次没查到什么
先说我怎么验的。我没有在真实环境里搭三个插件去跑利用,因为手上没有现成的 BuddyPress 加 Paid Memberships Pro 的测试站,临时搭一套的成本太高。我的验证方式是读 NVD 官方描述,逐句拆解它的因果链,然后用 PHP 的字符串插值规则去核对这个链路是否成立。
具体来说,我确认了两件事。第一,PHP 双引号字符串里的 ${...} 确实会在字符串求值时执行,这是语言层面的行为,跟插件无关。第二,WordPress 的 slashing 机制确实只处理引号转义,不处理插值语法,所以官方描述里说「slashing does not mitigate it」是站得住的。
这两条我都能从 PHP 和 WordPress 的公开文档里找到依据,不需要跑 PoC 就能确认。但再往下,具体的钩子名、函数名、URI 是怎么被读进来的,我就没法确认了。
这次没查到的东西,我列一下。第一,公开信息没有披露具体的函数名和钩子名,所以我只能从官方描述反推调用顺序,没法给出一行精确到函数的复现路径。第二,没有公开的 PoC 和在野利用证据。第三,NVD 状态是 Deferred,意味着这条记录可能还会修订,评分和描述都有变的可能。
第四,我没有验证过 nginx 那条 location 规则的实际效果,因为不同 nginx 版本对 location 正则的匹配行为有差异,尤其是 ${ 这种特殊字符。你贴上去之后一定要用 curl 自己试一下,别直接上生产。
第五,我没有查这个插件在 WordPress 官方插件库里的下载量,所以「小众」这个判断是基于插件名和功能推测的,不是数据支撑的。如果你要拿这个判断做决策,建议自己去插件页面看一眼活跃安装数。
这些没查到的部分,我不想用「大概」「可能」糊过去。能确认的我写确认,不能确认的我标出来,你拿去做判断的时候心里有数。
一个 eval 毁掉一整台服务器,这笔账不划算
9.8 分看着吓人,但真正让我在意的是那个 eval 的位置。它不在某个边缘功能里,它在一个默认开启、登录检查之前就会被求值的路径上。
写插件的人大概只是想省几行字符串处理,结果把整台服务器的执行权交了出去。这种事在生态里会一直发生,因为省事的写法永远比安全的写法先出现。
你能做的不是等每个插件都变安全,是给自己的站点定一条规矩,凡是碰 eval 的插件,装之前先看一眼它拿什么当入参。
这条规矩听起来很笨,但它比任何一次应急响应都管用。因为应急响应永远在漏洞公开之后,而装插件之前的那个 grep,是在漏洞公开之前。
写在最后
一个 eval 放在默认开启、登录检查之前的路径上,等于把服务器的执行权交给了每一个路过的人。评分会过期,插件会更新,但「省事优先于安全」这个习惯不会自己消失,你能改的只有自己站点上那条准入线。
以上,既然看到这里了,如果觉得不错,随手点个赞、在看、转发三连吧,如果想第一时间收到推送,也可以给我个星标⭐~
谢谢你看我的文章,我们,下次再见。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号