Nginx 曝 NGINX2Root 漏洞链:不用登录就能远程执行,还能一路打到宿主机 root
原创
Nginx 曝 NGINX2Root 漏洞链:不用登录就能远程执行,还能一路打到宿主机 root
原创
小明互联网技术分享社区
发布于 2026-11-22 07:49:03
发布于 2026-11-22 07:49:03
今天早上刷到互联网的推送,我端着咖啡的手顿了一下。
Nginx 被曝出了一串叫 NGINX2Root 的漏洞攻击链——不用账号,不用密码,攻击者发个请求,就能在你服务器上执行命令;再搭配一个 Linux 内核漏洞,还能从 Docker 容器里跳出来,直接拿到宿主机的 root 权限。
如果你是运维、后端,或者公司里那个"顺便管一下服务器"的人,这条基本和你有关。
这篇我把这次曝的几个洞、攻击链到底怎么走通的、哪些版本要紧、现在具体该做什么,一次讲清楚。看完你就知道自己该不该慌,以及下一步该点哪里。
这次到底曝了什么
事情是安全研究团队 Xint Security Research 在当地时间 11 月 18 日公开的。他们披露了一条完整的攻击链:5 个 Nginx 远程代码执行漏洞,加上 1 个 Linux 内核 SCTP 子系统的权限提升漏洞。
名字里的 "2Root" 就是这么来的——从一次普通的 Web 请求起步,最后一路走到 root。
最扎心的一点是:这几个 RCE 漏洞在特定配置下不需要任何身份认证。也就是说,攻击者不用先登录、不用先拿到什么凭证,你的服务对着公网开着,门就是半掩的。
划重点:真正麻烦的不是一个孤立的漏洞,而是这几个洞能被一条龙串起来,从应用层一路打到宿主机。
6 个洞,哪个最该先看
按 Xint 的技术报告,这 5 个 Nginx 漏洞对应不同的功能模块和配置场景,并不需要全部命中才能被打,单独一个就够用。我按触发场景整理了一张表:
编号 | 触发场景 | 影响 |
|---|---|---|
CVE-2026-123007 | HTTP/2 流量控制整数溢出 | 堆内存越界写入影响面最广 |
CVE-2026-123634 | 特定反向代理配置 | Worker 权限执行 |
CVE-2026-123633 | HTTP/2 上游连接 | Worker 权限执行 |
CVE-2026-121810 | HTTP/3 上游请求 | Worker 权限执行 |
CVE-2026-113425 | 邮件代理功能 | Worker 权限执行 |
内核漏洞 | Linux 内核 SCTP 子系统 | 提权 + 容器逃逸 |
表:NGINX2Root 涉及的漏洞清单,据 Xint 技术报告与 IT之家 2026-11-19 报道整理
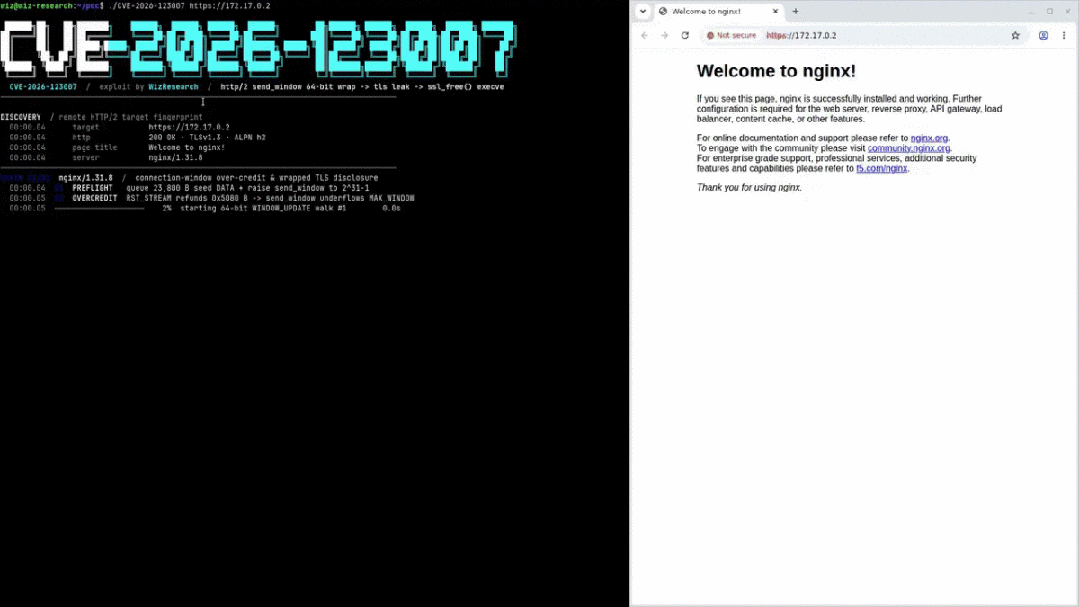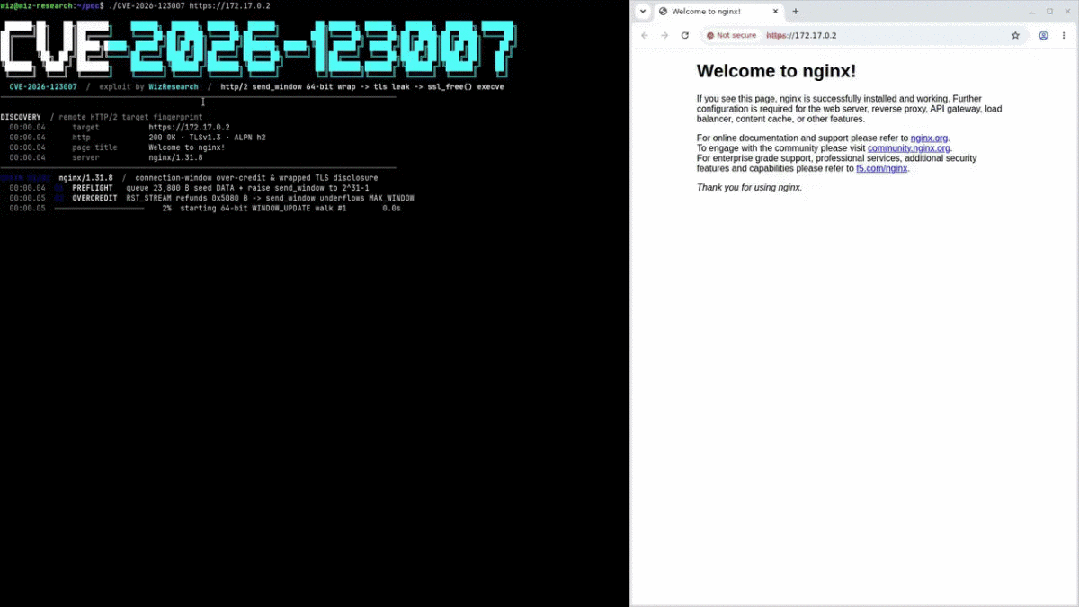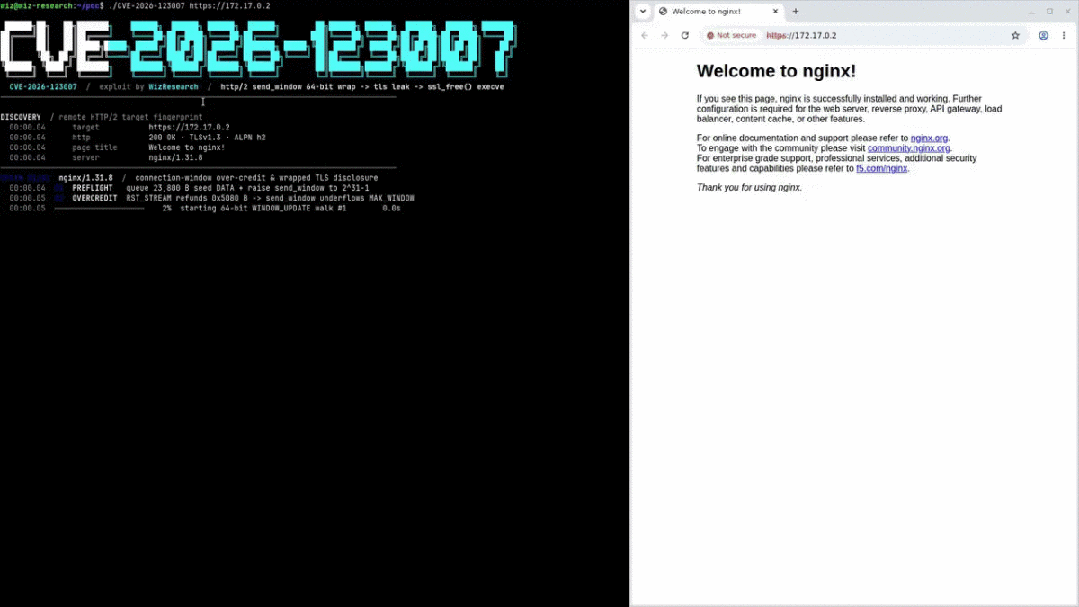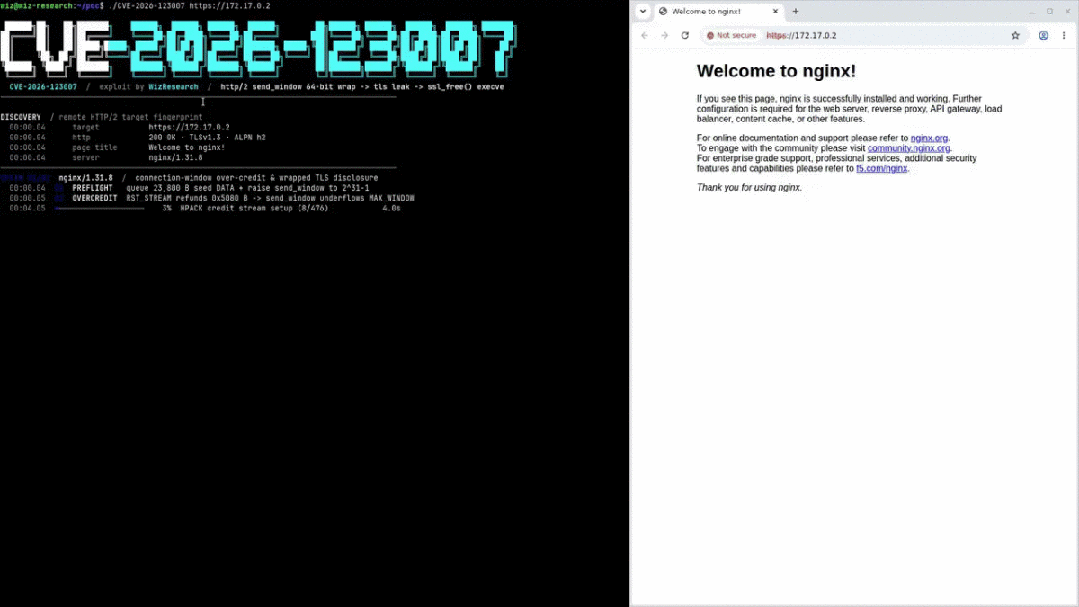
这里面最需要盯的是 CVE-2026-123007。它的根子是 HTTP/2 流量控制里的整数溢出,能造成堆内存越界写入——说白了,只要你的 Nginx 监听端口开了 HTTP/2,就可能中招。这个门槛,比"特定反向代理配置"低太多了。
图片
另外几个虽然触发条件更挑,但别觉得和自己没关系。真出事的时候,攻击者挑的从来是那个最省事的角度。
这条链子是怎么一路打穿的
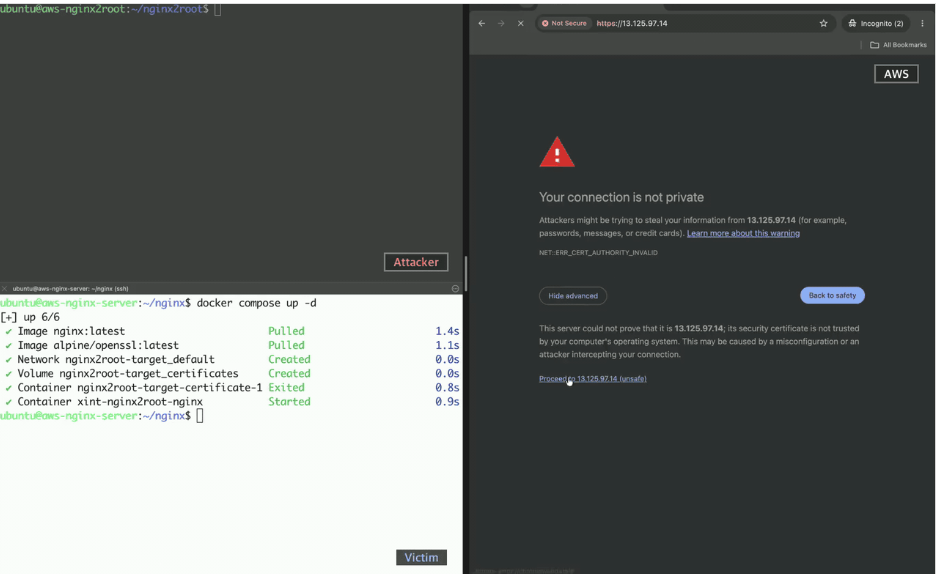
Xint 的研究人员把完整过程演示了一遍,顺序大概是这样:
第 1 步 用一个 Nginx RCE 漏洞打进容器,在处理请求的 Worker 进程权限下执行命令。
第 2 步 利用 Linux 内核 SCTP 子系统的另一处漏洞提升权限。
第 3 步 突破容器隔离,拿到底层宿主机的 root 权限。
图片
更让人睡不踏实的是,研究团队说相关测试覆盖了 AWS、谷歌云和微软 Azure 这些主流云环境。也就是说,这不是实验室里摆拍的概念验证,云上那套常见的容器化部署也在射程里。
图片
应用层一个整数溢出,最后能一路走到宿主机 root——这条链子,才是这次真正吓人的地方。
现在具体该做什么
说几条能直接落地的,按优先级来:
第一,升级。 Xint 的建议是升到 Nginx 1.31.9。Sophos 的安全公告也确认,Nginx Open Source 的 1.30.7 和 1.31.9 已经包含修复,Nginx Plus 同样放出了对应修复版本。对号入座,别升错分支。
第二,先查对外的。 欧洲网络安全机构 CERT-EU 在同日的安全公告里建议,优先检查面向互联网开放的 Nginx 服务。内网那些慢慢排,公网裸奔的先堵上。
第三,临时缓解要知道边界。 暂时升不了级的,关掉 HTTP/2 能缓解 CVE-2026-123007 和 CVE-2026-123633 这两个,但覆盖不了剩下的洞。这只能当止血布,不能当结局。
还有一个好消息:按 CERT-EU 公告,F5 已经公开处理这 5 个漏洞,截至公告发布时,还没发现在野利用的报告。窗口期还在,但说实话,这种事我不会去赌——补丁永远比通报跑得快一点才安心。
几句真心话
我自己以前也觉得,Nginx 这种东西装上、配好、能跑,就基本不用再管了。业务代码天天盯,网关和反向代理反而常年吃灰——版本停在两年前,安全公告一条没订阅过。
这次的事恰好戳中这个盲区:基础设施不出事则已,一出就是根目录级别的。真正该养成的习惯,是定期盘一下版本、订阅一份上游安全公告,还有——容器里别给多余的权限,图省事给的每一个能力,都可能成为别人手里的跳板。
打补丁这件事,早一天比晚一天强,但永远好过"等出事了再说"。
最后
一句话收尾:公网上的 Nginx,今天就去看看版本号;能升的赶紧升,升不了的先把 HTTP/2 关掉顶一顶。别等到告警响了才翻这篇。
你的 Nginx 现在跑的是哪个版本?有没有已经升到 1.31.9 的?评论区聊聊,也让还在犹豫的同行吃颗定心丸。
如果这篇帮你省了一次半夜起床排查,点个「在看」吧,后面有新的安全情报我继续第一时间拆解。
信息来源
Xint Security Research 技术报告,2026-11-18
CERT-EU 安全公告、Sophos 安全公告,2026-11-18
数据截至 2026-11-19,版本号与 CVE 编号以官方公告为准。
原创声明:本文系作者授权腾讯云开发者社区发表,未经许可,不得转载。
如有侵权,请联系 cloudcommunity@tencent.com 删除。
目录
腾讯云开发者

Copyright © 2013 - 2026 Tencent Cloud. All Rights Reserved. 腾讯云 版权所有
深圳市腾讯计算机系统有限公司 ICP备案/许可证号:粤B2-20090059  粤公网安备44030502008569号
腾讯云计算(北京)有限责任公司 京ICP证150476号 | 京ICP备11018762号